2026年10月21日、PHP開発チームは世界の動的Webサイトの約8割を支えるコアコードにおいて、CVSSスコア9.2の緊急脆弱性を修正するセキュリティアップデートをリリースした。しかし公式アナウンスの6時間前、全世界のサーバーに対する悪意あるスキャンはすでに開始されていた。配信パートナー企業がコンテナイメージを先行プッシュしたことで、未公開パッチの詳細が世界中に露呈したためである。
コンテナベンダーが6時間先行プッシュ、形骸化した「協調的脆弱性開示」
協調的脆弱性開示(CVD)は、現代のサイバーセキュリティを支える基本原則である。関係各社が公開日時を揃えることで、防御側は攻撃が本格化する前に更新作業を完了できる。しかし、1社でもフライング公開してしまえば、防御猶予時間は一瞬でゼロになる。長年培われてきた守秘の信頼関係は、土壇場で崩壊した。
公式タイムラインによると、コンテナベンダーのChainguardは協調公開の予定時刻より丸6時間早い10月21日07:41 UTCに修正イメージをプッシュした。公開レジストリからは誰でも自由にイメージをプルできる。攻撃者は新旧イメージの差分を比較し、わずか10分足らずで脆弱性の修正箇所を特定した。
クラウドネイティブな開発環境において、コンテナイメージは完全な公開成果物である。セキュリティ研究者や攻撃者はイメージを取得後、自動解析ツールを用いて数分で変更点を抽出できる。自動化されたCI/CDビルドパイプラインは、非公開パッチを即座に「攻撃の手引書」へと変えてしまった。下流の迅速なデリバリーが、上流の協調スケジュールを狂わせた格好だ。
複数のセキュリティ機関の観測データが、この抜け駆けの影響を裏付けている。イメージプッシュから2時間以内に、Cloudflareは公有IPアドレス帯での偵察スキャン急増を観測した。セキュリティ企業watchTowrも実環境での攻撃試行を検知し、数時間後にはコミュニティ上でPoC(概念実証)エクスプロイトが拡散した。防御側に通知メールが届く前に、攻撃者の手元にはすでに実用的な兵器が揃っていたのである。
 図:Datadog Security Labs が公開した php2shell 脆弱性リサーチの題図。出典:Datadog Security Labs。
影響を受けるバージョンはPHP 8.2、8.3、8.4、8.5の4系統に及ぶ。公式に提供された修正版は8.2.35、8.3.36、8.4.27、8.5.12である。セキュリティ機関が後から脆弱性番号を追記したものの、攻撃コードはすでに広く出回っていた。旧来のアナウンス手順は、自動化パイプラインの情報漏洩スピードに到底追いつけなかった。
12年間眠っていたレガシーコード:メモリ保護機構が実行バックドアに変貌
全網を震撼させた脆弱性は極めて深刻な破壊力を持つ。それぞれCVE-2026-109618およびCVE-2026-109619として追跡され、深刻度スコアは9.2に達する。攻撃者は認証を必要とせず、細工したHTTPリクエストを送信するだけでバックエンドプロセスを乗っ取ることができる。Datadog Security Labsはこの一連の攻撃チェーンを「php2shell」と名付けた。
問題のコードパスは2012年にリリースされたPHP 5.4.0にまで遡る。過去12年間にわたり、ランタイムは物理メモリの枯渇を防ぐ安全装置としてメモリ上限(memory_limit)に依存してきた。スクリプトがメモリ制限を超過すると、エンジンは強制的に処理を中断し、オブジェクトを解放する。
PHPコアはZend Engineのメモリマネージャを通じて領域を割り当てる。通常、個々のWebリクエストは独立したメモリプール内で実行され、リクエスト完了時にリソースが一括解放されて次の接続に備える。しかし、メモリ超過による中断(ベイルアウト)処理中、オブジェクトのデストラクタが例外的に呼び出されることで、メモリブロックのライフサイクル管理に破綻が生じる。
この安全保護機能が、皮肉にも任意コード実行のバックドアへと反転した。特定の処理段階でメモリ枯渇が発生すると、クリーンアップロジックが未初期化のグローバルポインタを残してしまう。攻撃者が特定のバイトサイズのペイロードを送り込んでOOMを誘発すれば、プロセスの実行フローを完全にハイジャックできる。エクスプロイトは極めて静かに実行され、従来のトラフィック検知を容易にすり抜ける。
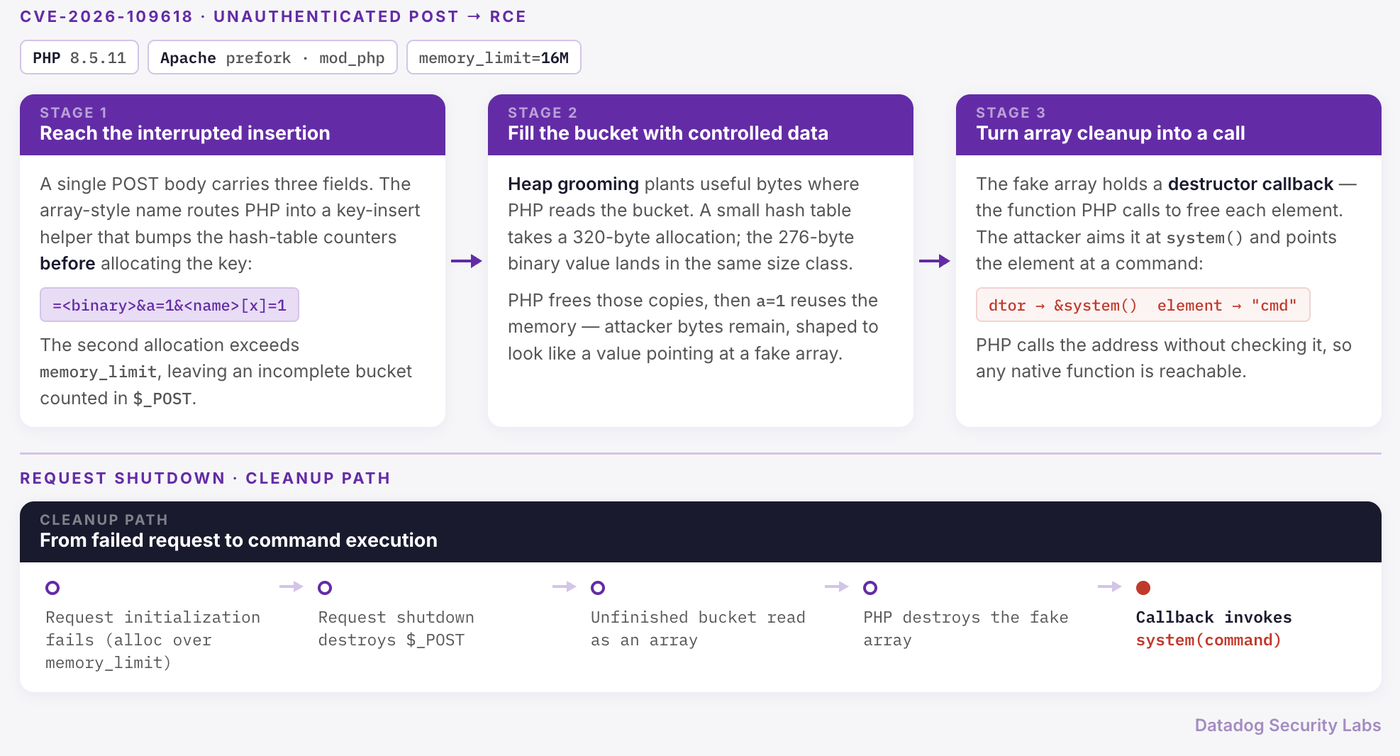 図:CVE-2026-109618 の悪用手順。メモリ超過クリーンアップの不備を突き、リモートコード実行に至る過程を示す。出典:Datadog Security Labs。
影響範囲は現代のWebエコシステム全体に及ぶ。全世界のWebサイトの40%以上を占めるWordPressをはじめ、主要なECフレームワークも直撃を受けた。クラウド大手のAWSは緊急アラート2026-143-awsを発行し、マネージド環境の利用者に即時点検を呼びかけた。基盤が大きく揺らぐ中、世界中のシステム管理者は事前警告もないまま攻撃の嵐に晒されることとなった。
3つのトレードオフに縛られ、数ヶ月にわたり凍結された公式修正
不可解なことに、公式チームは何ヶ月も前からこの脆弱性の存在を把握していた。2024年末にセキュリティ研究機関Quarkslabの監査によって報告されていたのである。PHP Foundationは後日、修正の遅れが深刻なエンジニアリング上の失敗であったことを認めた。チームの決断を鈍らせたのは、互いに衝突する3つの修正アプローチだった。
30年の歴史を持つ巨大なランタイムでメモリモデルを変更することは、極めて困難を極めた。第1の案は、既存のネイティブC拡張機能の後方互換性を破壊する恐れがあった。第2の案は、異常プロセスを即座に強制終了させるものだったが、少量の悪意あるリクエストでサービス全体を停止できる深刻なDoS(サービス拒否)脆弱性を生み出すリスクがあった。
第3の案は、エコシステム内の無数のサードパーティ製C拡張を一斉に再コンパイルさせる必要があった。何億ものサイトの安定稼働を前に、どの選択肢も甚大な運用の混乱をもたらす。議論と検証が長期化する間、致命的な欠陥は数ヶ月間にわたり非公開リポジトリに眠り続けた。
秘密保持契約を置き去りにした自動ビルド、崩壊した下流防衛線
複雑なエンジニアリング事情から、パッチの適用にはエコシステム全体の連携が不可欠だった。円滑なアップデートを実現するため、コアチームは事前通知パートナーへ修正コードを先行共有した。しかし、クラウドネイティブ時代の自動化システムは、人間が結んだ法的合意(NDA)など意に介さない。
コンテナベンダー各社は、脆弱性の「即時修正」を最大のセールスポイントとしている。上流の非公開ブランチでコードが更新されると、CI/CDパイプラインが自動検知してビルドを開始した。ロボットは自動公開ルールを忠実に実行し、人間同士の調整スケジュールを完全に無視した。イメージが公開レジストリにプッシュされた瞬間、秘匿パッチは全世界に公開されたコードとなった。
この事故は、オープンソースの統治モデルと商業的自動化との間の深刻な断絶を浮き彫りにした。オープンソースのメンテナーが信頼と協調関係に依存しているのに対し、下流ベンダーはリリースの権限をスクリプトに委ねている。商用配信ラインにコードが乗った瞬間、情報開示へのカウントダウンを人間が止めることはできない。
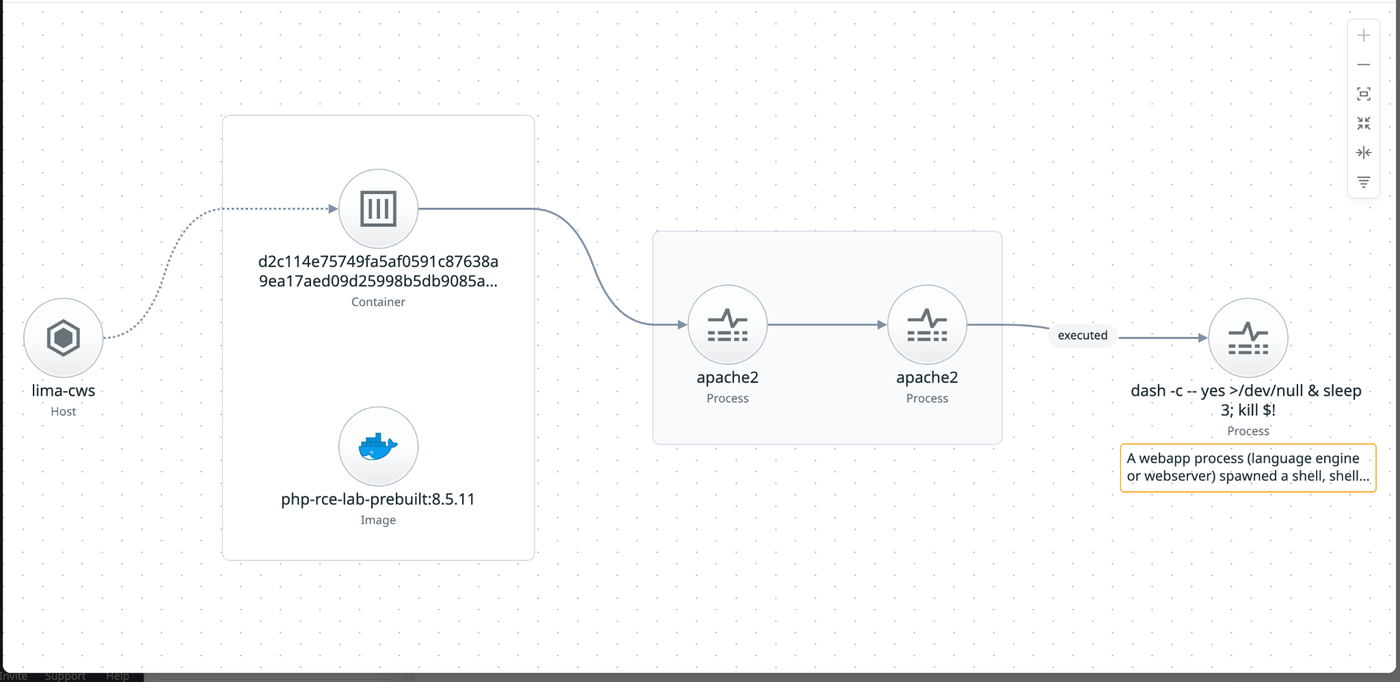 図:ランタイム保護システムが検知した脆弱性攻撃経路の調査グラフ。出典:Datadog Security Labs。
ベンダーの「ゼロディレイ対応」を競う評価基準が、Web全体の多層防御を脆弱にしている。プロセスの自動化が協調的安全保障よりも優先されるとき、最速配信の栄誉の裏で、リスクは防衛エコシステム全体へと転嫁される。抜け駆けしたベンダーは技術的俊敏性の称賛を得たが、その代償は全世界の管理者が払うことになった。
AIによるレガシー監査でも解けない、エコシステム配信の構造的欠陥
重労働化するメンテナンス体制を立て直すため、PHP Foundationはガバナンス改革を急いでいる。2026年にエコシステムセキュリティグループを新設し、フルタイムの専門家を配置して長年の技術的負債の解消に乗り出した。外部機関と連携し、高度なAIモデルを活用して数百万行に及ぶレガシーCコードの監査を実施している。AIツールは、人間が長年見落としてきたポインタの不整合をわずか数時間で検出できる。
開発リソースの不足を補うため、チームは専任のセキュリティ要員を増強し、最先端モデルで過去のロジックを洗い直している。自動化ツールは境界外読み取りやダングリングポインタの発見において確かな効果を上げている。しかし、アルゴリズムがコード検証をどれほど加速させても、エコシステム間の協調と信頼を計算能力だけで担保することはできない。
脆弱性の特定は、技術的な第一段階をクリアしたに過ぎない。パッチを世界規模のクラウドやディストリビューターへ安全に行き渡らせる段階こそが、最大の関門である。監査ツールがいかに高速化しても、自動化パイプラインが最終段階でフライングする事態は防げない。ソフトウェア配信チェーンにおける信頼の欠如は、アルゴリズムだけでは埋められないのである。
今回の騒動は、オープンソースサプライチェーンに重い警鐘を鳴らした。上流の開発と下流の配信体制の食い違いが解消されない限り、同様の早期漏洩は再び起きる。オープンソースエコシステムに真に求められているのは、古いポインタの修正だけでなく、現代の自動化時代に即した新たな配信プロトコルの再構築である。
参考文献:
- PHP Foundation:本日のセキュリティリリースおよびセキュリティ強化策に関する公式アナウンス。
- Datadog Security Labs:php2shell 致命的脆弱性の詳細技術分析レポート。
- AWS セキュリティ速報:PHP リモートコード実行脆弱性に関するセキュリティ通知。