冷凍ケースを開けると立ち込める熱気、全店の生鮮品が一夜で廃棄へ
2026年10月12日の早朝、フランス各地の大手スーパーマーケットの従業員が冷凍・冷蔵ショーケースの引き戸を開けると、中から噴き出してきたのは熱を帯びた生温かい水蒸気だった。陳列棚の牛肉はすでに傷んで変質し、冷凍庫の魚介類は完全に温水に浸かっていた。システムへ潜入した攻撃者は身代金を要求することなく、除霜プログラムを「50℃で連続稼働」するよう強制的に書き換えていた。
この被害は瞬く間に Intermarché、Leclerc、Coopérative U といった大手小売チェーンへと広がった。Coopérative U のドミニク・シェルシェ会長は同日、傘下の複数店舗で冷却設備が突発的な攻撃を受けたことを認めた。
フランス小売業界における初動の直接的な食品廃棄損害だけでもすでに30万ユーロ(約4,800万円)近くに達し、国全体での総合的な損害額は数百万ユーロ(数億円規模)を突破すると試算されている。産業用冷凍機は、加熱パラメータをたった一つ書き換えられるだけで、わずか数時間のうちに何十トンもの生鮮食品をゴミの山へと変えてしまう。
業務用冷凍・冷蔵システムは日常の稼働において定期的な除霜が必須であり、冷却器に付着した霜をヒーターなどで融解させる仕組みになっている。通常時の除霜は1日に約2時間程度しか動作せず、温度も厳密に制限されている。攻撃者はこの正当なメンテナンス機能を標的にし、一時的な除霜シーケンスを持続的な50℃の高熱出力へと改ざんしたのだった。
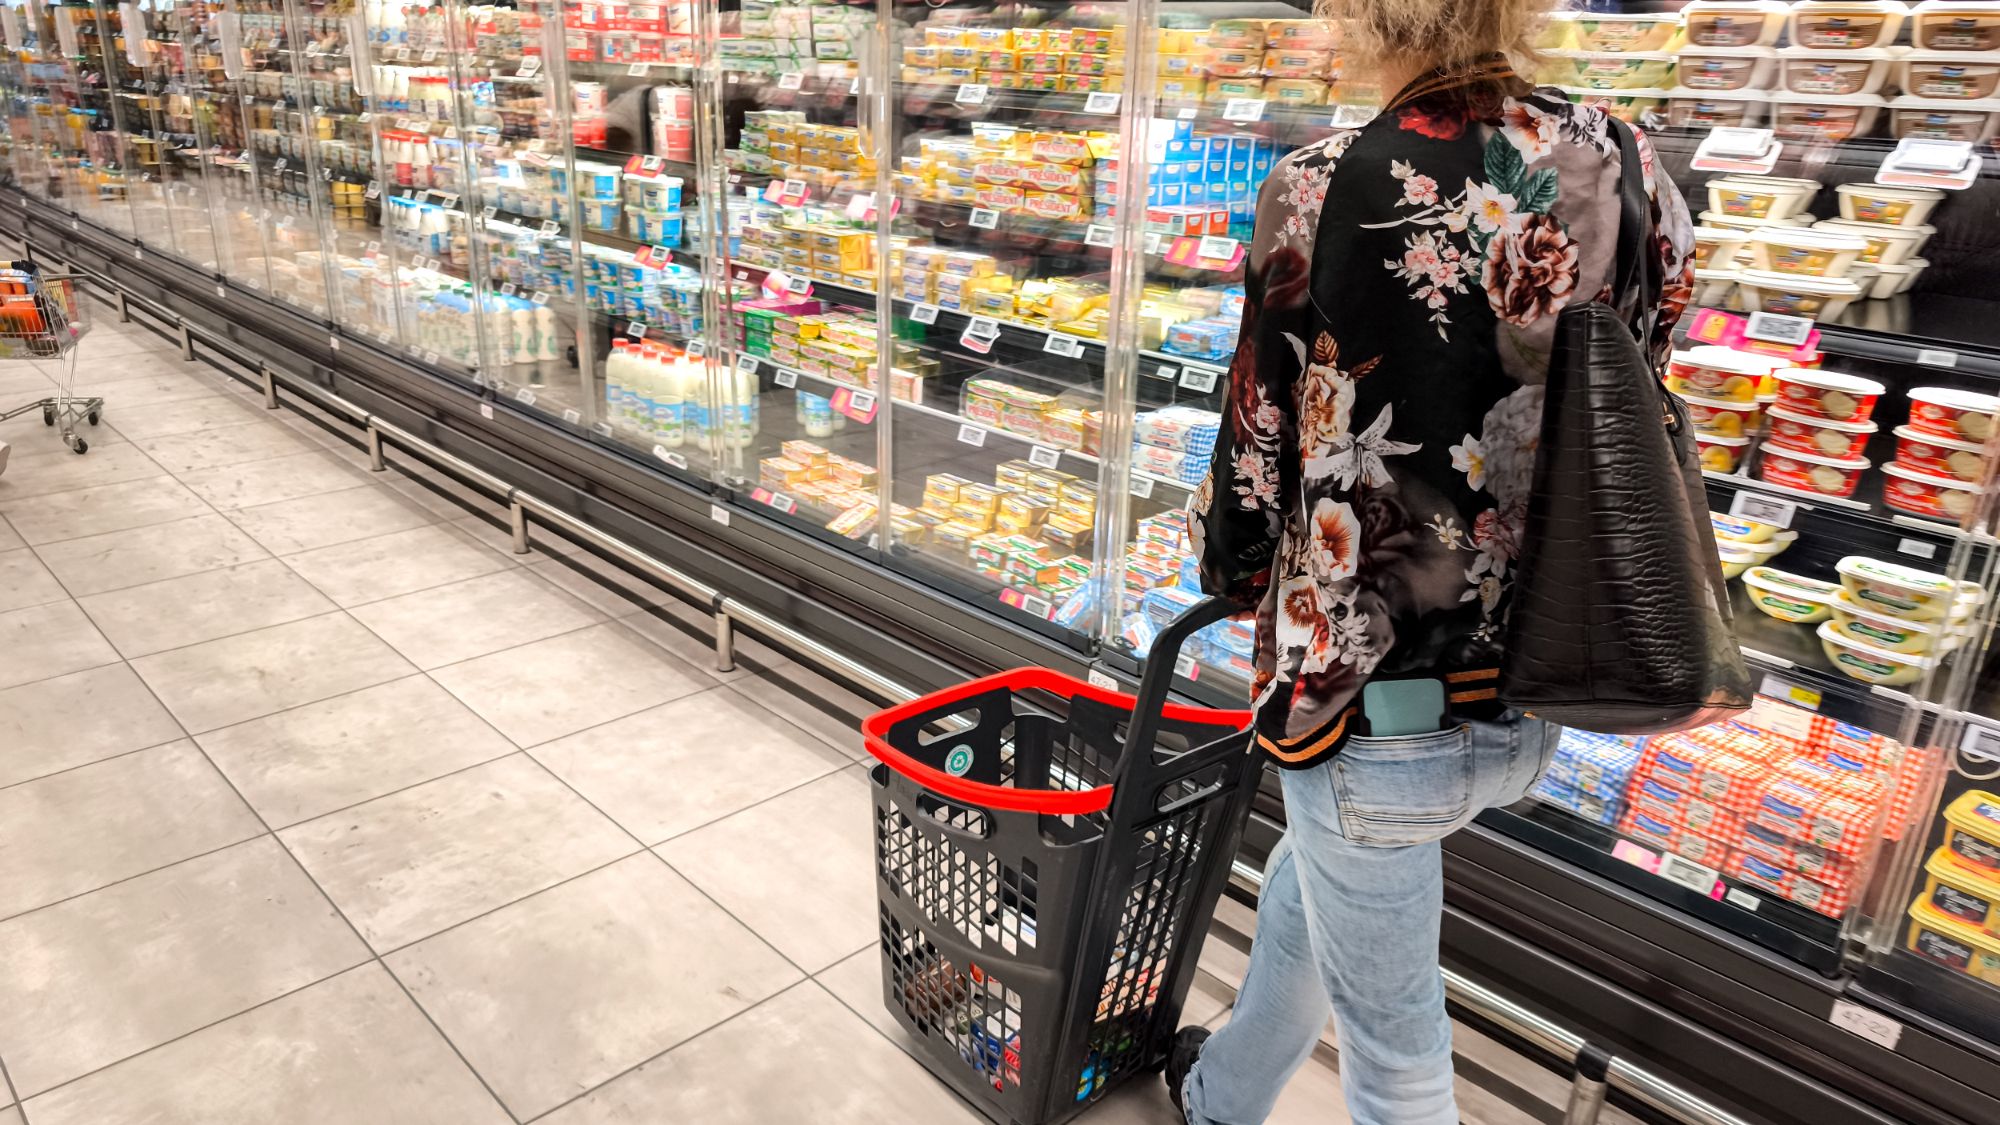 画像:欧州の大手チェーンスーパーに並ぶ生鮮品の冷蔵ショーケース。提供:AFP / Tom’s Hardware
7,000ユーロのコントローラーに残された裏口、脆弱性開示から2か月間パッチ未適用
攻撃者によって容易に改ざんされた中核設備は、デンマークの重工大手ダンフォス(Danfoss)社製の冷凍管理プラットフォーム「AK-SM 800A」である。タッチスクリーンを搭載したこのコントローラーは欧州製で、ハードウェアの調達価格は単体で約7,000ユーロ(100万円超)に達する。スーパー全体のコンプレッサーや膨張弁の制御を司る産業用の中枢機器だ。このような専門機器を前にして、一般的な利用者がセキュリティ脆弱性と結びつけて考えることは容易ではない。
セキュリティ企業 Claroty Team82 は、2026年8月9日の時点で同機器のセキュリティリスクを公式に公表していた。研究チームはコントローラーのファームウェア内部から、「日替わりパスコード(Code of the Day)」と呼ばれる隠し認証メカニズムを発見。外部の何者でもログイン画面を迂回して管理者権限を奪取できる状態になっていた。
さらに同プラットフォームには、リモートコード実行に至るコマンドインジェクションの脆弱性(CVE-2025-41451)に加え、ログイン済みユーザーによるWebサーバー設定の改ざんを許す欠陥も存在していた。温度制御パラメータは基層レベルで保護を失い、外部から自在に書き換え可能な状態にあった。高価なハードウェアであっても厳格な監査が伴わなければ、設計段階で残された隠しルート1本で防御ラインは無力化してしまう。 脆弱性の詳細が公開されてから今回の大規模障害が発生するまで丸2か月が経過していたにもかかわらず、現場で稼働するコントローラーには誰一人としてパッチを適用していなかった。
現地出張費の削減目的で、2,765台のコントローラーが公衆網に丸見え
たとえシステムに脆弱性が存在していたとしても、堅牢に隔離された閉域ネットワーク内に配置されていれば、外部の攻撃者が遠隔から直接手を下すことはできない。しかし現実には、生鮮品の命綱を握る中枢機器が、何の遮蔽もなくインターネット(公衆網)に野ざらしにされていた。調査機関がサイバー空間の観測エンジン「Censys」でシグネチャスキャンを実施したところ、公衆網上で稼働中の同型機が一度のスキャンだけで2,765台も捕捉された。
現場の機器にはさらに杜撰な実態があった。デフォルトの管理者アカウントが長期間変更されずに放置され、一部の型番ではパスワード自体が変更できない仕様だったという指摘さえある。攻撃者は高度な脆弱性を悪用するまでもなく、IPアドレスを特定するだけで冷凍庫の管理コンソールに直結できた。2,000台以上の産業機器が一斉に丸見えとなっていた背景には、小売企業による運用コスト削減の思惑があった。
ダンフォスは公式プロモーションの中で、リモート診断や遠隔での除霜開始をセールスポイントとしてアピールしてきた。「冷凍ケースの警報のたびにエンジニアを呼ぶ必要はなく、遠隔でクリックするだけで解消できる」という利便性だ。産業機器の現地点検には1回あたり数百ユーロの出張費がかかるため、オフィスのPCから手軽にアラートを消去したいがために、コントローラーは安易に外部ネットワークへと接続されていった。わずか数百ユーロの出張費を浮かせる代償として、小売業者は店舗全体の生鮮資産を危険な公衆網に差し出してしまったのである。
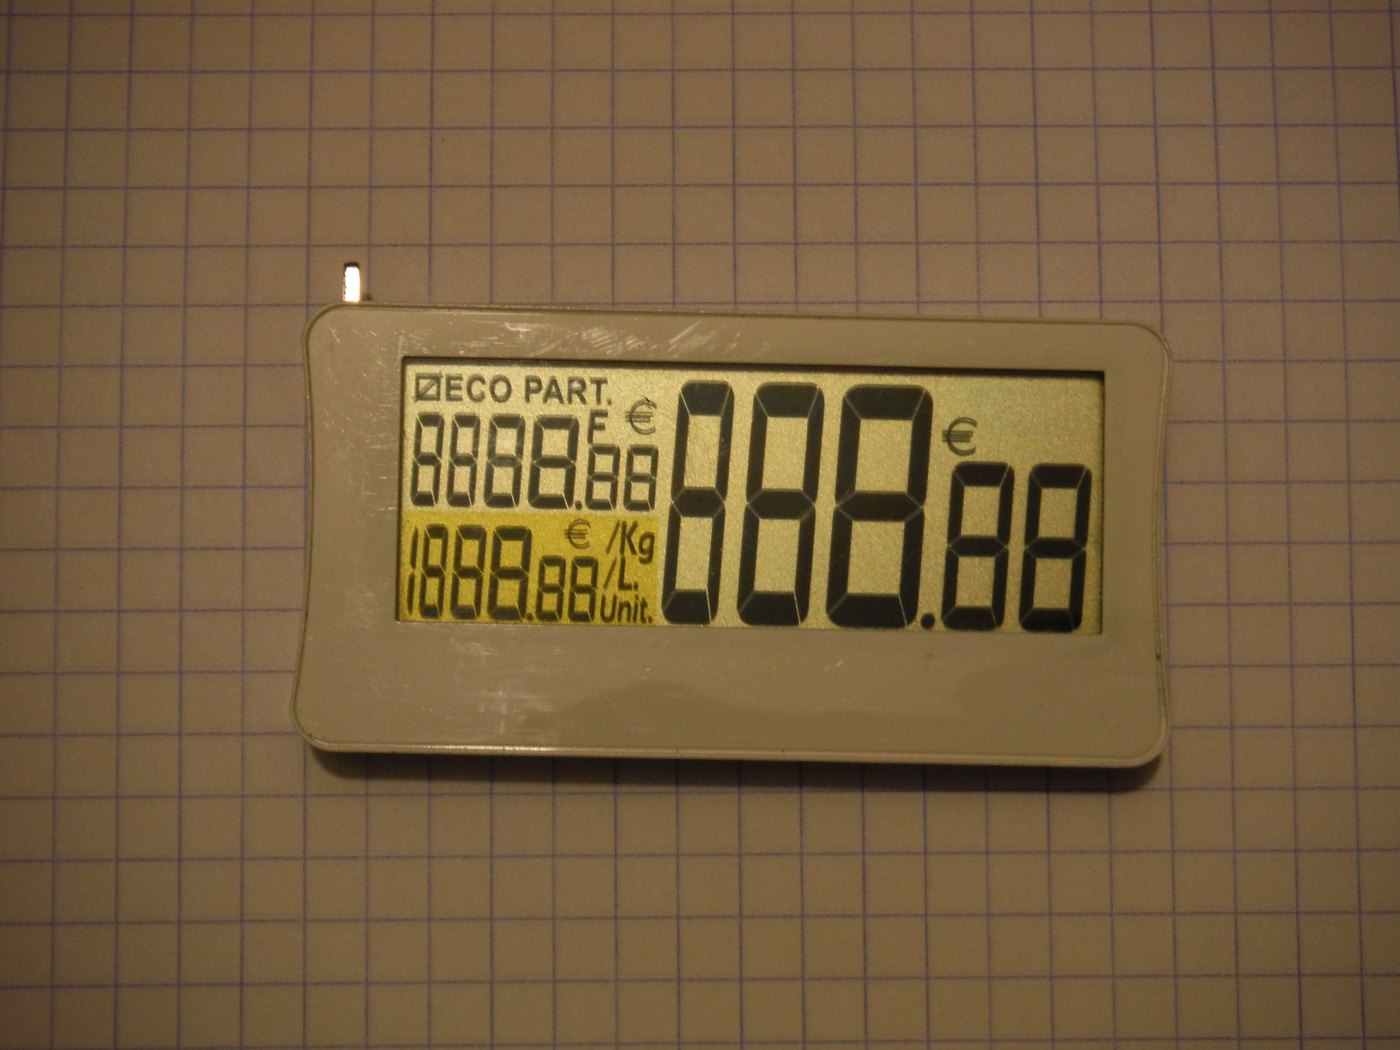 画像:一連のサイバー障害で同時に影響を受けたスーパーの電子棚札。提供:Wikimedia Commons
施設ネットワークの分離不足、電子棚札と生鮮食品が同時にダウン
攻撃がもたらした混乱は、フランス国内の冷蔵ケース売り場だけにとどまらなかった。オランダの小売最大手 Albert Heijn 傘下の複数ブランドで公式Webサイトが緊急閉鎖に追い込まれ、オンライン配送サービスが停止した。同一グループに属するベルギーのスーパーチェーン Delhaize でも、同日に大規模なシステム障害が発生した。
障害が発生した実店舗に足を踏み入れると、冷凍庫が機能を停止しているだけでなく、陳列棚の電子棚札(ESL)も大混乱に陥っていた。商品価格の表示はエラーだらけとなり、レジのポイントプログラムは全面停止を余儀なくされた。Albert Heijn はその後声明を発表し、システム環境を保護するための予防的措置として、多くのコネクテッドサービスを一時停止したことを認めた。
商業用冷凍設備は一般に Modbus などの産業用フィールドバスを介して制御コマンドを送受信しており、冷凍施設全体が統合ファシリティ管理プラットフォームによって制御されている。多くの小売チェーンは運用の手間を惜しむあまり、温度管理ネットワークと決済・POSネットワークを同一のローカルエリアネットワークに混在させていた。ネットワークのセグメンテーション(分離)が欠落していれば、境界の入り口が一度破られた途端、麻痺は配線網を伝って業務チェーン全体へと一気に伝播する。
産業用設備をオフィス消耗品感覚で管理、設定値一つで突破された防壁
大量に廃棄された生鮮食品の山を前にして、スーパーの経営陣は「前例のない前代未聞のサイバー攻撃を受けた」と外部に釈明した。しかし、制御システム(OT)セキュリティの専門家たちは即座に反論の証拠を突きつけた。2026年8月、米軍基地内の購買施設(コミッサリー)でも全く同様の被害が発生しており、冷凍庫が一斉に除霜モードに切り替えられ、「すべての冷凍食品が廃棄処分となった」と報じられていた。問題の機器も同じくダンフォス製だった。
現代の大手小売チェーンは、データセキュリティへの巨額投資を惜しまない。サーバールームには何重ものファイアウォールを張り巡らせ、従業員のPCには監視ソフトウェアを余すところなく導入する。しかし、商品の「命」を直接握る温度管理システムに向き合うと、その管理意識は前時代的な杜撰さへと退行してしまう。
EUの「サイバーレジリエンス法(CRA)」は、製品欠陥の責任を機器メーカー側へ課すことでこうした構造を是正しようと試みている。だが、法律条文は事後的な賠償請求の根拠にはなり得ても、一夜にして腐敗し廃棄された食料供給を取り戻すことはできない。スーパーマーケットが産業用機器をコスト削減のための消耗品同然に扱い続ける限り、防御ラインは無いに等しい。インターネット上に晒されたままのコントローラーは、いつ次の食料危機を引き起こすトリガーになってもおかしくないのだ。
参考リンク:
- Claroty Team82 調査レポート
- Tom’s Hardware 報道
- 米軍購買施設での冷凍庫インシデントに関する過去投稿(HN 議論)