フランス国内の複数のスーパーマーケットチェーンで、早朝の開店時に生鮮・冷凍ショーケースの庫内温度が室温近くまで上昇しているのが発見された。魚介類は傷み、冷凍肉は解凍されて使い物にならなくなっていた。停電は発生しておらず、機械的な故障も見当たらない。夜間に外部からのネットワーク通信経由で温度設定値が密かに引き上げられ、大量の食品が廃棄処分へと追い込まれた。
この攻撃はフランス全土の小売店舗に及んだ。ネットワーク調査機関 ipinfo.io のスキャン結果によると、フランス国内だけで 1331 台の Danfoss 製冷凍制御コントローラーがグローバルインターネット上に露出していた。本来であれば閉域網(イントラネット)内に配置されるべき管理パネルが、全世界に向けて野ざらしの状態になっていたのである。
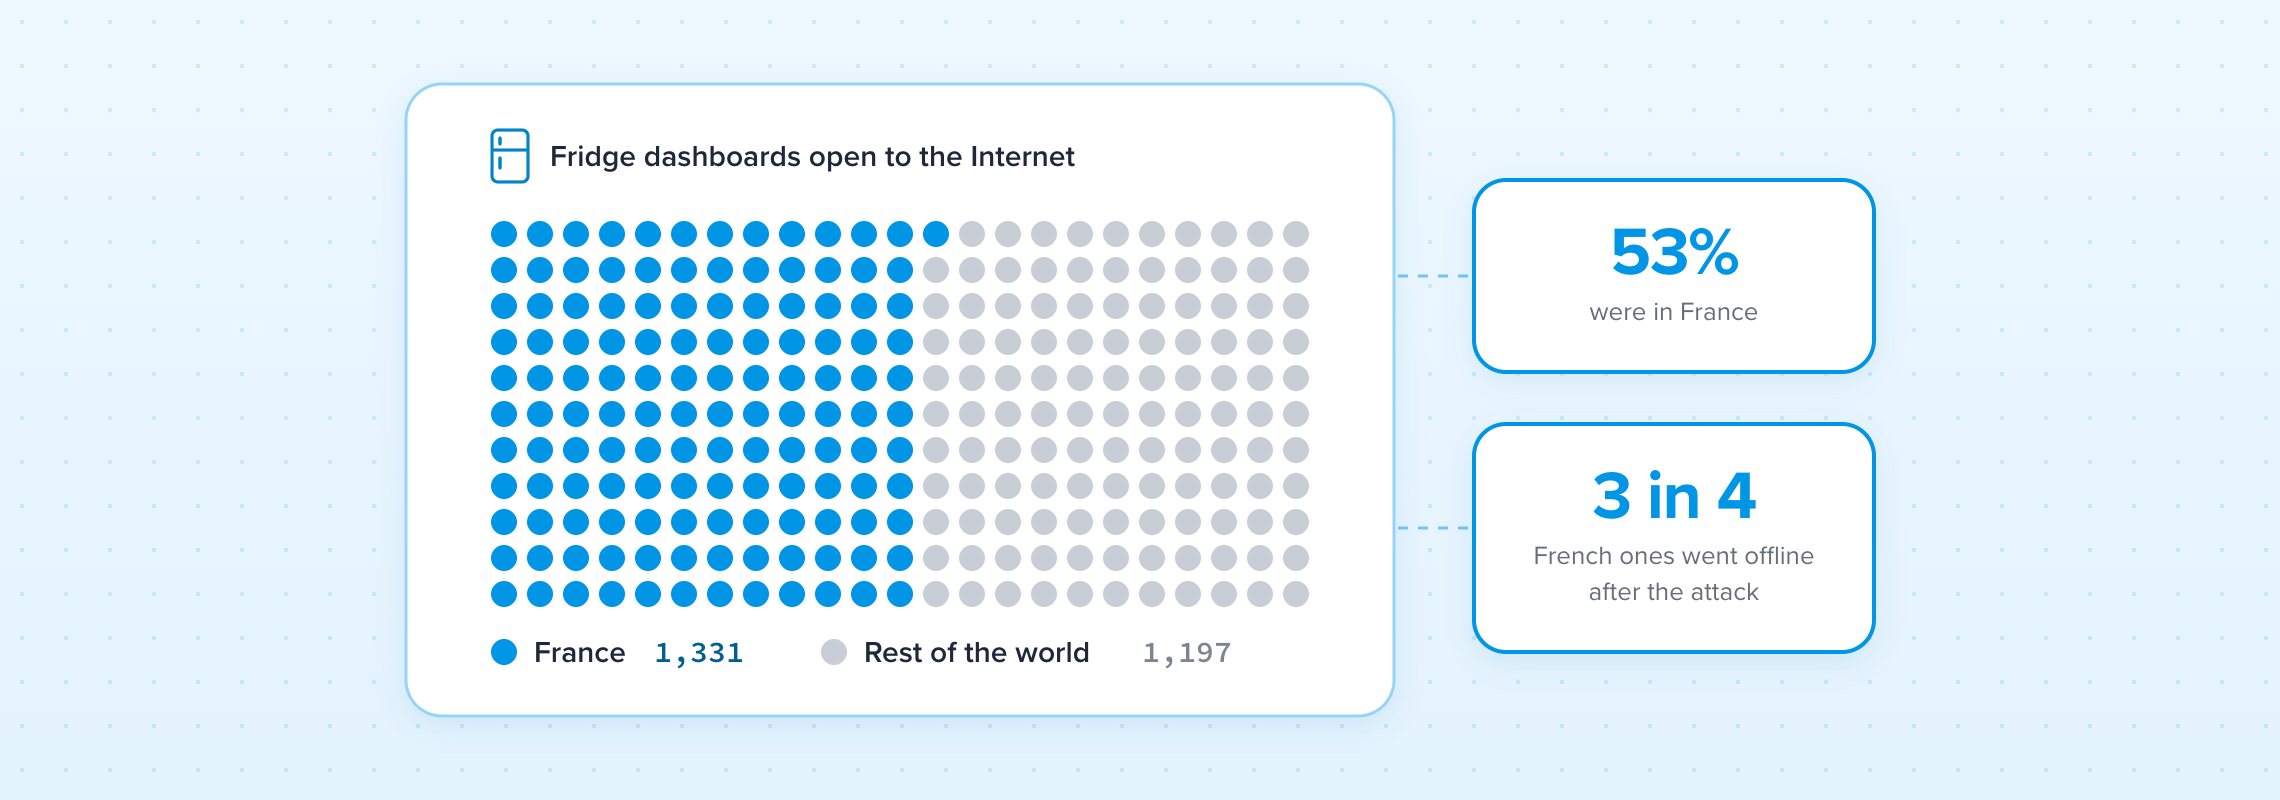 図:フランスのスーパーにおける冷凍機コントローラーのネット露出と遠隔解凍インシデント。出典:ipinfo.io(技術分析レポート)。
物理的な温度を管理する操作パネルを公衆網に直結させていたことが、被害拡大の引き金となった。産業用コントローラーは閉じた信頼済みネットワークでの稼働を前提に設計されており、一般的なサイバー防御機能を備えていない。運用の利便性を優先してセキュリティの境界線を犠牲にした結果、遠く離れた外部からのリクエストによって物理機器の運転状態が直接改ざんされる事態を招いた。
単一国で1331台が露出:フランスが世界全体の過半数を占める異常事態
インターネット空間のスキャン調査は、極めて偏った地理的分布を示している。世界中で検出された Danfoss 製コントローラーは計 2528 台だったが、そのうちフランス単国が 1331 台(全体の 52% 以上)を占めていた。フランス以外の 72 か国をすべて合算しても 1197 台にとどまる。1 か国の露出台数が全世界の合計を上回っている現状は、現地の施工・保守基準に構造的なセキュリティ上の見落としが存在していたことを物語っている。
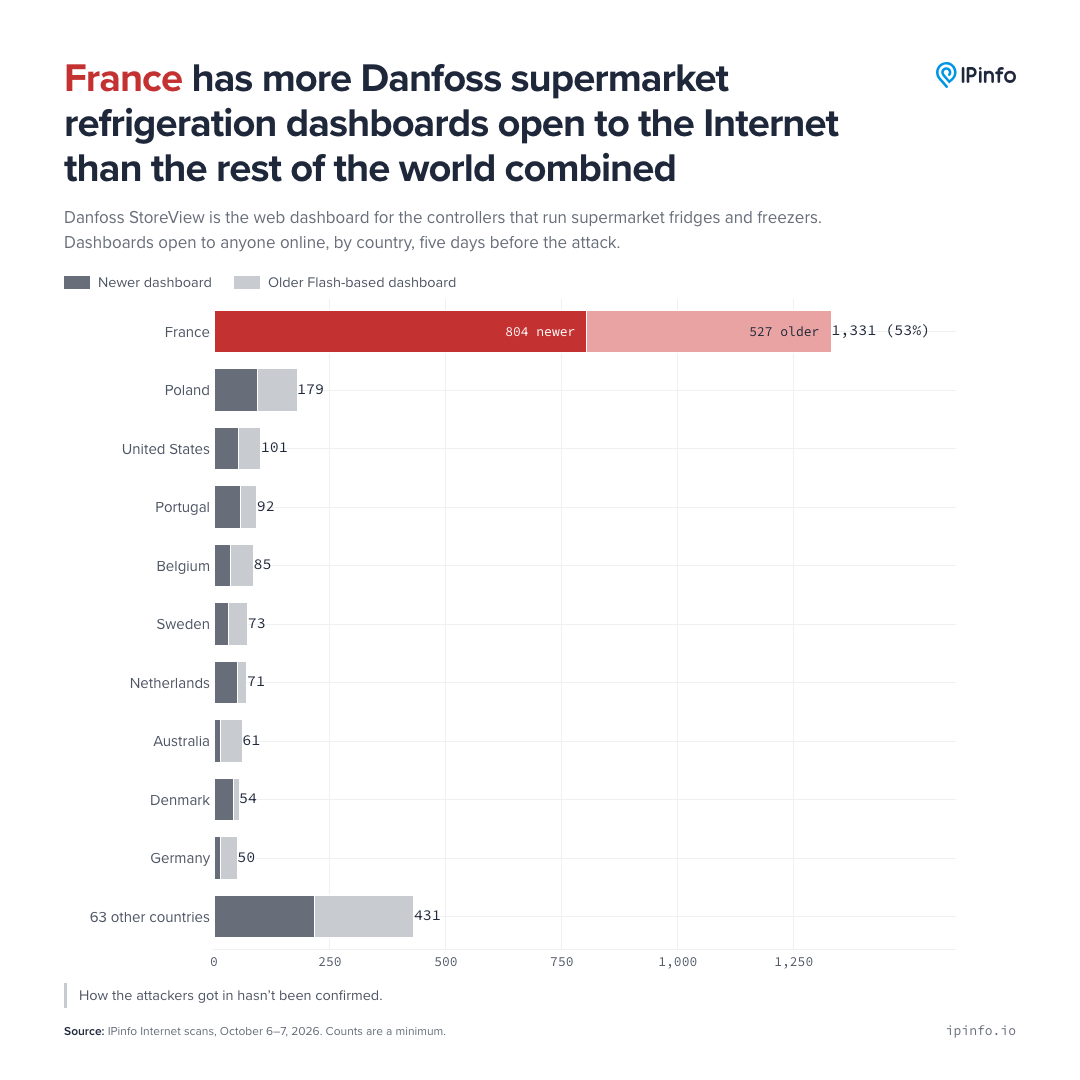 図:Danfoss製冷凍コントローラーの公衆網露出分布。フランスの露出数が他国の合計を上回る。出典:ipinfo.io(空間スキャンレポート)。
影響を受けた主力機種は、Danfoss AK-SM 800 シリーズのストアコントローラーである。この装置はスーパーの冷凍・冷蔵システム全体を統括し、センサーデータをリアルタイムで収集してコンプレッサーや除霜弁の制御を担う。Web インターフェースを標準内蔵しており、管理者がブラウザ上で操作するだけで庫内温度パラメータを変更できる仕様だった。
なお、公衆網への露出台数と実際に被害を受けた店舗数は分けて考える必要がある。スキャンで捉えられた台数は「攻撃可能な露出面」であり、実際に被害に遭ったのは攻撃者が標的として選んだ一部の店舗である。攻撃者は全機器を操作する必要はなく、数十店舗の温度設定を書き換えるだけで業界全体に食品安全の混乱を引き起こすには十分だった。
保守業者が手軽さを優先してポート開放、管理画面が公衆網直結に
これらのコントローラーがネット上に露出した背景には、空調・冷凍設備のインテグレーター(保守業者)の運用実態がある。現地への訪問コストを削減し、遠隔からトラブルシューティングを行うため、保守業者は店舗側のルーターでポートフォワーディングを設定させていた。コントローラーの 80 番や 443 番ポートが公衆網へマッピングされ、ブラウザから誰でも管理画面にアクセスできる状態になっていた。
この手法は現場点検の出張コストを抑える一方で、本来あるべきネットワーク境界を破壊した。産業システム標準の規範では、遠隔保守には VPN や認証付きの専用踏み台サーバー(Bastion Host)の導入が必須とされる。しかし、専用網への接続手順を省略した結果、インテグレーターは内部機器を公衆網のスキャナーの前に晒すことになった。
同様の露出状態はフランス国内で半年以上前から常態化していた。2026 年 10 月初旬の時点で、技術コミュニティはすでにフランス国内の 433 台の冷蔵コントローラーが不正侵入を受けた事例を報告していた。しかし数か月が経過しても露出台数は減少せず、小売業界の保守運用チェーンにおける既知リスクへの対応の遅れが浮き彫りとなった。
当日の日付から計算できる認証ロジック、旧型ファームウェアの脆弱性が悪用
これらの冷凍システムへの侵入に高度な技術やゼロデイ脆弱性は必要なかった。露出していたフランス国内の 1331 台のうち、約 85% は既知の欠陥を抱えた古いファームウェアで稼働していた。セキュリティ調査会社 Synacktiv はすでに 2023 年の時点で、AK-SM 800 シリーズにおける認証バイパスの脆弱性を公表しており、攻撃者は認証を経由せずに設定値を書き換えることができた。
既知の CVE に加え、一部の古いファームウェアには極めて初歩的なパスワード生成ロジックが組み込まれていた。コミュニティによるリバースエンジニアリングの結果、ファームウェア内に check_code_of_the_day という検証関数が存在することが判明。これは現在の日付に基づいて日替わりパスワードを生成する仕組みであり、計算ロジックさえ把握していれば誰でも有効なパスワードを即座に割り出すことができた。
産業制御セキュリティ企業の Claroty Team82 は、2025 年の調査レポートで冷凍機コントローラーへの攻撃経路を整理している。検索エンジンと自動化スクリプトを組み合わせれば、攻撃者は数分で設定変更を完了できる。適切な認証を欠いた産業用管理画面が公衆網に置かれれば、物理設備は自動化ボットの格好の標的となる。
発生から1週間で76%減少:物理的な回線切断が唯一の即効薬に
生鮮食品の廃棄という実害に直面し、管理者側は迅速な対応を余儀なくされた。攻撃発生から 1 週間のうちに、フランス国内で公衆網に露出していた Danfoss コントローラーの数は 76% 激減した。管理担当者がルーターのポートフォワーディングを解除し、現場で物理的に LAN ケーブルを抜くなどの遮断措置を講じたためである。公衆網からの経路を遮断することが、温度設定の再改ざんを防ぐ最も安価で即効性のある手段だった。
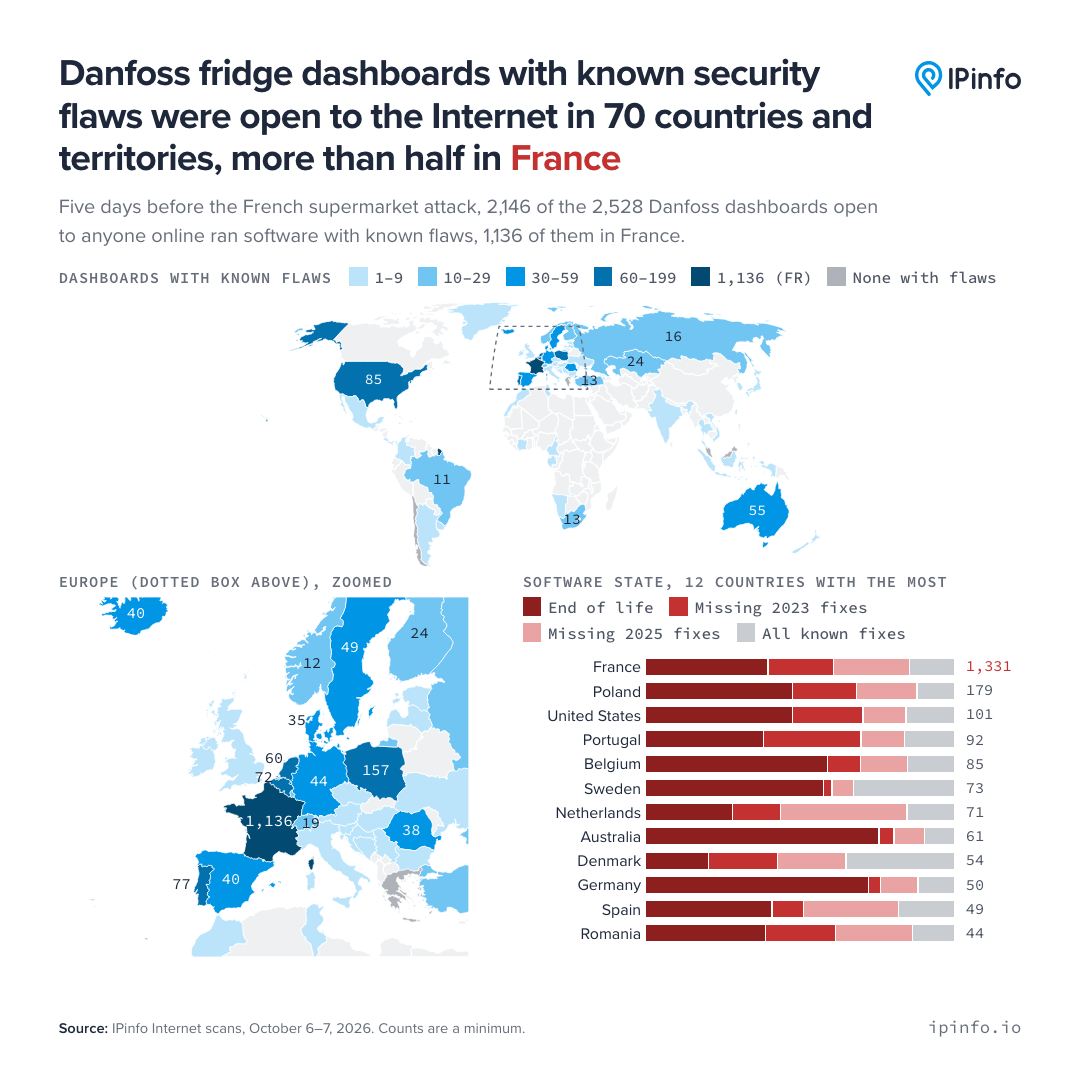 図:攻撃発生後のフランス国内露出冷凍コントローラー生存曲線。1週間で7割以上が公衆網から離脱。出典:ipinfo.io(ネットワーク観測データ)。
現場管理者による回線切断の素早い動きとは対照的に、ファームウェアの修正対応は後手に回った。Danfoss 公式のセキュリティアドバイザリにおける主たる推奨事項は「ネットワークアクセスを制限し、ファイアウォールの背後に配置すること」であった。各店舗に分散配備されたコントローラーのファームウェアを 1 台ずつ更新するのは多大な工数を要するため、公衆網からのルーティングを遮断することが最も実効的な防護策となった。
このインシデントの対処プロセスは、OT/ICS(制御システム)セキュリティの本質的な教訓を示している。公衆網からの自動化スキャンに対しては、長期的なファームウェアの改修よりもネットワーク層での通信遮断のほうが遥かに迅速かつ有効である。ポートマッピングを閉じさえすれば、ファームウェアに過去の脆弱性が残っていても外部からの遠隔攻撃は成立しない。
10年の機器寿命と公衆網露出:店舗とベンダーの間で揺れる安全責任
Danfoss AK-SM 800 コントローラーは 10 年以上の運用寿命を見越して設計されている。公式サポート終了(EOL)は 2027 年 1 月に設定されており、ハードウェアとしては想定された耐用年数内にある。産業用機器の長いライフサイクルと、急速に進化・発見されるサイバー脆弱性との間には構造的なギャップが存在する。
責任の所在をめぐっては業界内でも議論が分かれている。一部のエンジニアは、ベンダーの初期設計におけるセキュリティ軽視(日付依存のパスワードや脆弱な認証設計)が根本原因だと指摘する。一方で、これらの機器は本来閉ざされたローカル環境で使われるべきものであり、独断でポート開放を行った施工・保守業者に一次責任があるとする見方も根強い。
同様の露出リスクは、送配電網のデマンドレスポンス端末から商業ビルの空調コントローラーに至るまで、幅広い産業制御システムに潜んでいる。遠隔保守のニーズが拡大する一方でアクセス制御の強化を怠れば、物理インフラが外部からの直接干渉に晒され続けることになる。
スーパーの冷蔵庫が遠隔操作で解凍された今回の事件は、運用の油断がもたらす物理的な破壊力を浮き彫りにした。古いファームウェアを公衆網に野ざらしにすることは、実世界の冷却設備を数行の脆弱なコードに委ねるに等しい。産業制御機器を公衆網から完全に切り離し、プライベート LAN の境界を守り抜くことこそが、物理的な被害を防ぐ最も確実な道である。
参考文献:
- ipinfo.io 調査レポート
- Hacker News コミュニティ技術ディスカッション
- Claroty Team82 研究レポート
- Synacktiv 脆弱性開示アドバイザリ