Lorsque plusieurs chaînes de supermarchés en France ont ouvert leurs portes au petit matin, leurs équipes ont constaté avec stupeur que les rayons frais et les bacs de surgelés étaient remontés à température ambiante. Les poissons et fruits de mer étaient avariés, et les viandes congelées avaient entièrement dégelé. Aucune coupure de courant générale n’avait eu lieu, et aucun compresseur n’était tombé en panne mécanique. Pendant la nuit, les consignes thermiques des meubles frigorifiques avaient été subrepticement modifiées par des commandes venues du réseau externe, contraignant les enseignes à détruire des tonnes de denrées périssables.
L’incident a frappé de nombreux points de vente à travers toute la France. Les relevés de cartographie réseau publiés par ipinfo.io ont révélé que 1 331 régulateurs frigorifiques Danfoss situés sur le territoire français étaient directement exposés à Internet. Des panneaux d’administration conçus pour demeurer au sein de réseaux locaux sécurisés se trouvaient ainsi accessibles au monde entier.
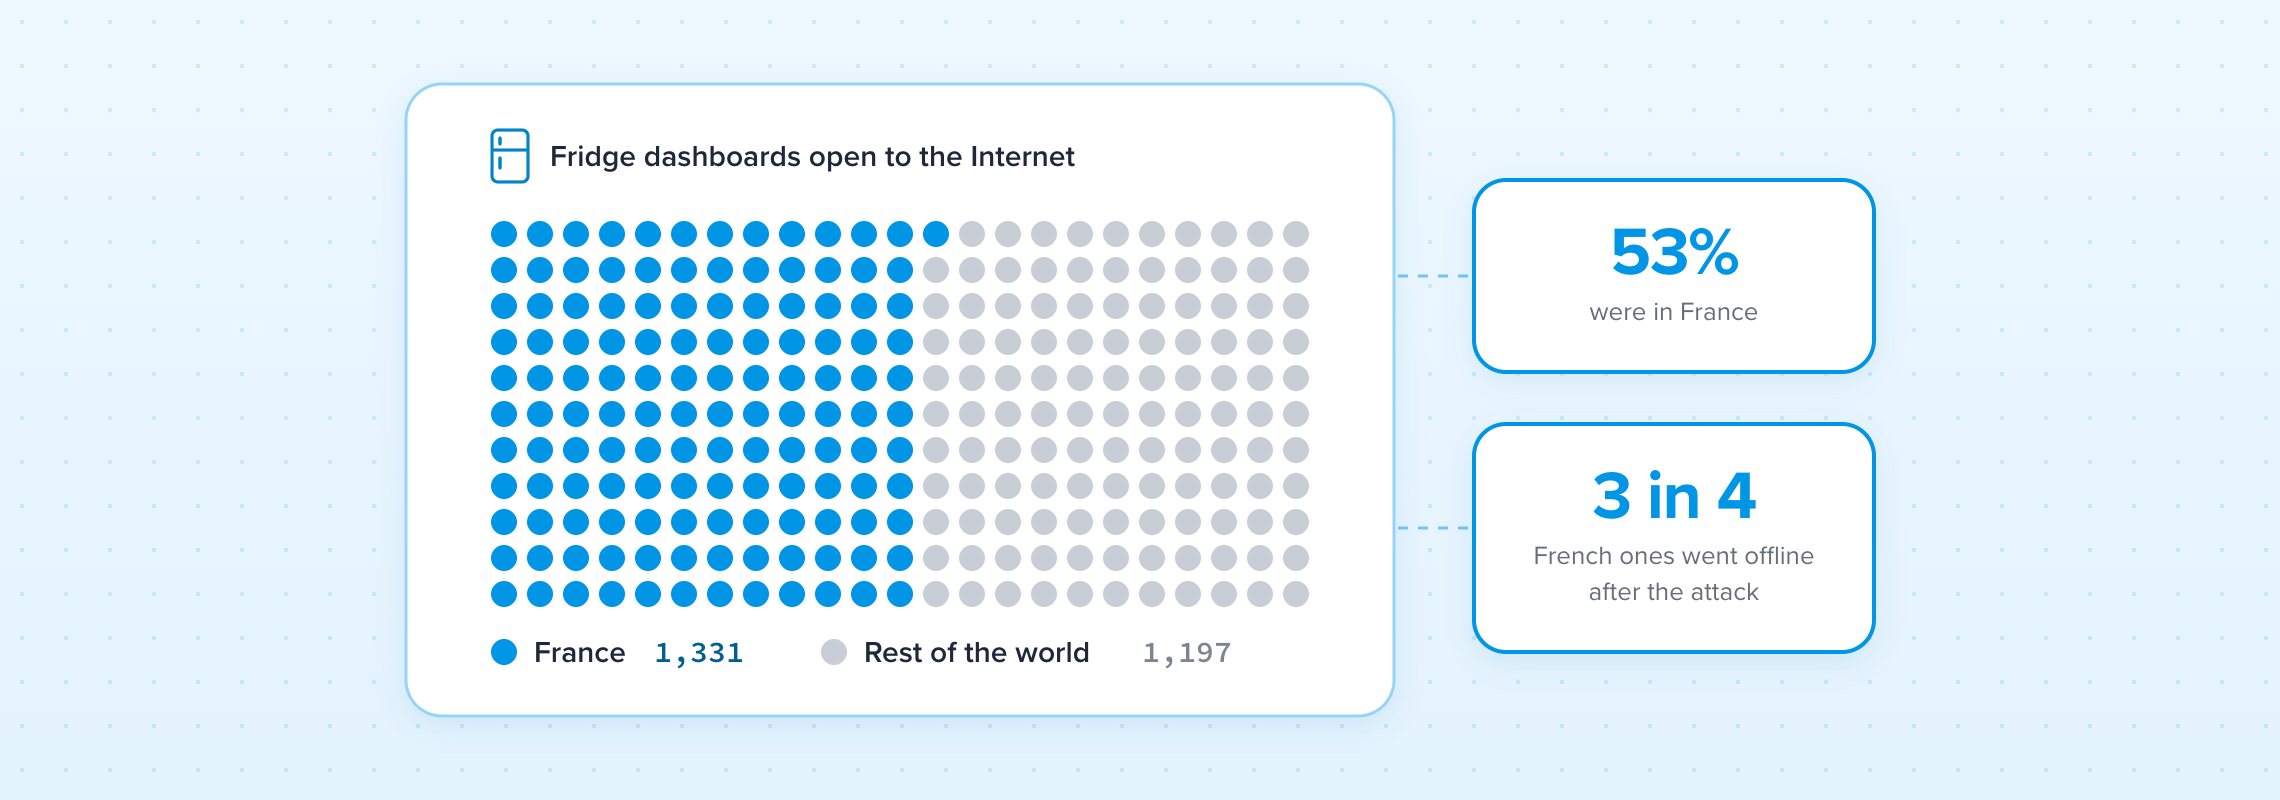 Figure : Exposition sur Internet et décongélation à distance de régulateurs frigorifiques dans des supermarchés français. Source : ipinfo.io (Rapport d’analyse technique).
Laisser des consoles contrôlant des grandeurs physiques directement connectées au réseau public a constitué le catalyseur de ce désastre logistique. Les automates industriels ont été conçus historiquement pour fonctionner en circuit fermé au sein d’environnements de confiance, sans défenses périmétriques modernes. Le confort d’exploitation a prévalu sur les règles de cloisonnement réseau, permettant à des requêtes envoyées depuis l’autre bout du monde d’influer sur le fonctionnement d’équipements industriels concrets.
1 331 contrôleurs exposés dans l’Hexagone : la France concentre plus de la moitié du total mondial
Les mesures de cartographie réseau ont mis en lumière une asymétrie géographique saisissante. Sur les 2 528 régulateurs Danfoss détectés en ligne à l’échelle planétaire, la France en comptait 1 331 à elle seule, soit plus de 52 % du total mondial. Les 72 autres pays recensés ne totalisaient ensemble que 1 197 équipements. Qu’un seul pays concentre davantage d’équipements exposés que le reste de la planète réuni témoigne de défaillances systémiques dans les pratiques locales d’installation et de maintenance.
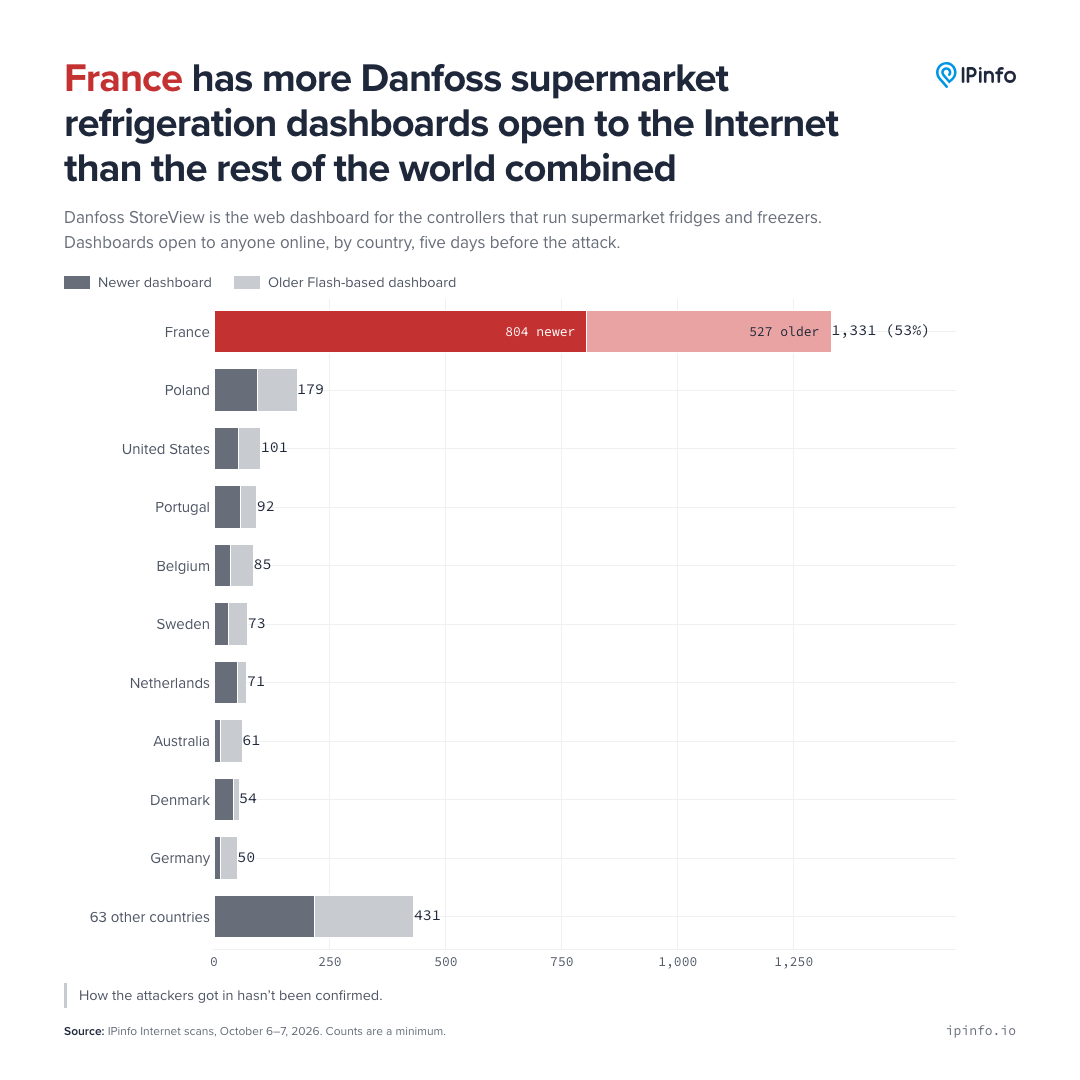 Figure : Répartition mondiale des régulateurs de réfrigération Danfoss exposés sur Internet ; la France dépasse l’ensemble des autres pays réunis. Source : ipinfo.io (Rapport de cartographie réseau).
L’équipement principalement concerné est le contrôleur de magasin de la série Danfoss AK-SM 800. Cet automate pilote l’ensemble de la centrale frigorifique d’un point de vente : il agrège les mesures des capteurs en continu et régule le fonctionnement des compresseurs ainsi que des vannes de dégivrage. Doté d’une interface web intégrée, il permettait aux techniciens d’ajuster les seuils de consigne d’un simple clic depuis un navigateur.
Il convient de distinguer l’exposition sur Internet des préjudices réels subis par les magasins. Les équipements détectés par les outils de scan définissent une surface d’attaque potentielle, tandis que les victimes réelles résultent d’un ciblage sélectif par les attaquants. Les assaillants n’avaient nullement besoin d’intervenir sur la totalité du parc : dérégler la température de quelques dizaines de sites a suffi à provoquer une véritable onde de choc sanitaire dans le secteur de la grande distribution.
Des installateurs en quête de facilité : la redirection de port ouvre les consoles au grand jour
La présence massive de ces automates sur le Web public découle des habitudes de maintenance des frigoristes et installateurs CVC. Afin d’éviter les déplacements sur site lors de pannes ou d’anomalies de réglage, les prestataires demandaient fréquemment aux magasins de configurer des redirections de port (port forwarding) sur leurs routeurs d’accès. En mappant le port 80 ou 443 sur une adresse IP publique, n’importe quel internaute pouvait afficher la page de gestion dans son navigateur.
Si cette méthode réduisait les frais de déplacement, elle anéantissait toute notion de périmètre de sécurité. Dans les règles de l’art industriel, la télémaintenance exige l’usage d’un tunnel VPN ou de passerelles de rebond sécurisées associées à une authentification forte. Pour s’affranchir de la connexion à un réseau privé dédié, les intégrateurs ont livré des équipements internes directement aux robots d’indexation du Web mondial.
Cette vulnérabilité persistait en France depuis plus de six mois. Dès le début du mois d’octobre 2026, des experts avaient documenté l’intrusion à distance dans 433 équipements frigorifiques sur le territoire français. Malgré cela, le nombre d’automates exposés n’avait pas baissé pendant des mois, illustrant la grande lenteur de réaction au sein des filières de maintenance commerciale.
Contourner l’accès grâce à la date du jour : des failles anciennes exploitées à grande échelle
S’introduire dans ces installations ne requérait aucun exploit zero-day ni savoir-faire d’élite. Parmi les 1 331 équipements français exposés, près de 85 % tournaient sous d’anciens micrologiciels truffés de failles répertoriées. Le cabinet de cybersécurité Synacktiv avait déjà révélé en 2023 des vulnérabilités de contournement d’authentification sur la gamme AK-SM 800, permettant de reprogrammer l’appareil sans identifiants valides.
En plus des CVE documentées, certains firmwares anciens reposaient sur des mécanismes de chiffrement d’une grande naïveté. Les travaux de rétro-ingénierie menés par la communauté ont mis au jour une fonction baptisée check_code_of_the_day. Ce dispositif calculait un mot de passe dynamique quotidien à partir de la date civile du jour. Quiconque connaissait l’algorithme pouvait déduire le code d’administration instantanément, rendant tout contrôle d’accès purement illusoire.
L’équipe de recherche en cybersécurité industrielle Team82 de Claroty avait modélisé dès 2025 les vecteurs d’attaque ciblant ces automates de réfrigération. En associant des moteurs de recherche spécialisés à de simples scripts d’automatisation, des cyberattaquants pouvaient altérer les plages thermiques en quelques minutes. Dès lors qu’une interface industrielle non sécurisée est raccordée à Internet, l’infrastructure physique devient une proie facile pour des attaques programmées.
Chute de 76 % en une semaine : la déconnexion physique comme seul remède d’urgence
Le préjudice financier provoqué par la perte massive de stocks a forcé les équipes techniques à réagir sans délai. Dans la semaine qui a suivi la vague d’attaques, le nombre de contrôleurs Danfoss français exposés sur le réseau public s’est effondré de 76 %. Les gérants et techniciens de maintenance ont débranché en urgence les câbles réseau des automates et supprimé les redirections de port sur les routeurs. Rompre la liaison avec Internet a constitué la riposte la plus rapide et la plus économique pour stopper les dérèglements thermiques.
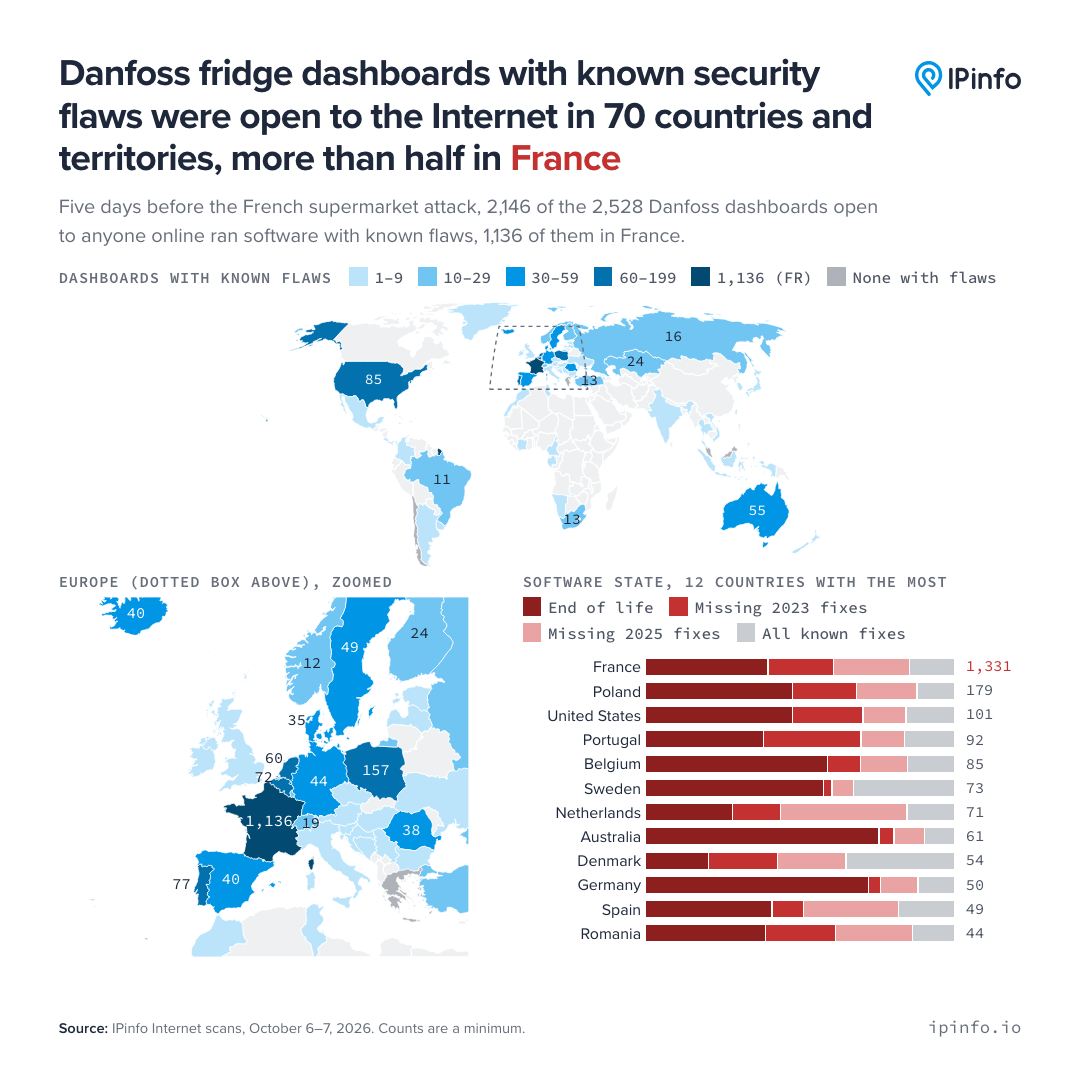 Figure : Courbe de disparition des régulateurs frigorifiques français exposés après le pic d’attaques, avec plus de 70 % retirés d’Internet en sept jours. Source : ipinfo.io (Données d’observation réseau).
La rapidité avec laquelle les connexions ont été physiquement coupées contraste avec la lourdeur des campagnes de mise à jour logicielles. Les avis de sécurité officiels de Danfoss étaient catégoriques : restreindre strictement les accès réseau et abriter les équipements derrière des pare-feux. Réinstaller le micrologiciel sur des centaines d’automates disséminés dans tout le pays demande des ressources considérables ; fermer le routage public a offert une protection immédiate et radicale.
Cet incident illustre une vérité fondamentale de la sécurité OT (Operational Technology) : face à des analyses automatisées sur Internet, l’isolement au niveau de la couche réseau est infiniment plus rapide et efficace qu’un long chantier de déploiement de correctifs. Dès lors que les ports de redirection sont fermés, les vulnérabilités logicielles ne peuvent plus être atteintes depuis l’extérieur.
Dix ans de cycle de vie face à l’exposition au Web : la responsabilité partagée entre magasins et constructeur
Les régulateurs Danfoss AK-SM 800 ont été conçus pour des durées d’exploitation dépassant dix ans. La date de fin de support fixée par le constructeur étant arrêtée à janvier 2027, le matériel se trouvait encore pleinement dans son cycle de vie opérationnel. La grande longévité des machines industrielles entre directement en conflit avec la fréquence de découverte de failles logicielles dans le monde connecté.
La question des responsabilités fait l’objet de vives discussions au sein de la communauté des ingénieurs. Certains soulignent l’insuffisance de la conception de sécurité originelle chez le fabricant, qui a laissé subsister des algorithmes de mot de passe basés sur la date et des mécanismes d’authentification sommaires. D’autres rappellent que ces appareils devaient impérativement rester cantonnés à un réseau local privé, imputant la faute première aux installateurs qui ont ouvert des ports publics sans précaution.
Des menaces similaires guettent de multiples pans de l’industrie, des terminaux d’effacement de consommation sur le réseau électrique aux centrales de traitement d’air des immeubles de bureaux. À mesure que la demande de télégestion s’intensifie, négliger le contrôle des accès revient à ouvrir les portes des installations physiques à des attaquants distants.
L’épisode de décongélation à distance des supermarchés français met en lumière les conséquences désastreuses de la négligence opérationnelle. Relier des firmwares obsolètes au réseau public revient à confier la chaîne du froid alimentaire à quelques lignes de code défaillantes. Retirer les automates industriels d’Internet et sanctuariser le périmètre des réseaux locaux privés reste l’unique rempart fiable contre le sabotage physique.
Liens de référence :
- Rapport d’investigation ipinfo.io
- Discussions techniques sur la communauté Hacker News
- Rapport de recherche Claroty Team82
- Bulletin de sécurité Synacktiv