Le 16 octobre 2026, à l’occasion de la conférence de sécurité Hexacon à Paris, le chercheur Quentin Kaiser a réalisé une démonstration aussi spectaculaire qu’alarmante : posté de l’autre côté de la rue, sans connaître le moindre mot de passe Wi-Fi ni initier d’appairage légitime, il a transmis une poignée de trames hertziennes vers un routeur résidentiel. En l’espace de quelques secondes, il a obtenu un accès root complet (root shell). Cette vulnérabilité avait été introduite dès 2010 dans le code bas niveau des puces Broadcom ; elle a sommeillé pendant seize ans au cœur de centaines de millions de box et routeurs à travers le monde. Fondeurs de silicium, fabricants d’équipements et opérateurs télécoms se sont retranchés derrière leurs limites contractuelles, bloquant le déploiement des correctifs. Au bout du compte, ce sont les particuliers qui paient le prix de seize années de défaillances systémiques dans la chaîne logistique.
Quelques paquets envoyés depuis le trottoir d’en face suffisent à prendre le contrôle root
On imagine souvent qu’un mot de passe Wi-Fi complexe garantit une forteresse imprenable contre les intrusions de voisinage. La vulnérabilité dévoilée par Quentin Kaiser contourne intégralement toute phase d’authentification ; l’attaquant n’a même pas besoin d’achever une séquence standard de configuration protégée (WPS, Wi-Fi Protected Setup). Dès l’instant où les ondes radio atteignent l’autre côté de la voie, un pirate peut injecter des instructions malveillantes à distance, extraire les identifiants en clair stockés dans la mémoire de l’appareil ou transformer la box en relais sous contrôle.
Afin de mesurer l’exposition réelle du parc en service, Kaiser et ses collaborateurs ont mené une analyse d’échantillonnage auprès de quatre grands fournisseurs d’accès belges. Sur le réseau de Proximus (2,318 millions d’abonnés), environ 850 000 routeurs en exploitation étaient affectés (notamment les modèles BBOX 3 et BBOX3V+). Au sein du parc historique de VOO, près de 500 000 abonnés équipés de modems Netgear CG3100 ou Technicolor TC7210 se trouvaient directement vulnérables. Chez Orange Belgium, quelque 210 000 passerelles TCG3000 sur 547 000 clients étaient exposées, tandis que l’évaluation se poursuit chez Telenet (1,758 million d’abonnés) pour sa flotte de modems Sagemcom. En cumulant uniquement les trois premiers opérateurs, plus de 1,56 million de routeurs domestiques pouvaient être détournés par un simple passant équipé d’une antenne Wi-Fi.
Lors de son intervention, Kaiser a exposé le piratage en direct de deux équipements d’opérateurs. Face à une passerelle TCG3000 fournie par Orange Belgium, il a exécuté du code arbitraire par voie hertzienne, extrait la clé partagée (PSK) directement depuis la mémoire non volatile (NVRAM) et l’a récupérée par liaison radio pour rejoindre le réseau local. Face au routeur BBOX3V+ de Proximus, il s’est dispensé de récupérer les mots de passe : il a renvoyé un shell interactif root en encapsulant la charge utile dans de simples trames 802.11, sans aucun transit par des serveurs externes. Le routeur familial, supposé constituer le premier rempart face aux menaces extérieures, s’est transformé en une porte d’entrée déverrouillée que n’importe qui peut pousser depuis le trottoir d’en face.
Écrit en 2010 : un même parseur propage le bogue à travers deux générations d’OS
Comment un unique défaut de programmation a-t-il pu contaminer des dizaines de marques et des centaines de modèles de modems ? La réponse tient au modèle de sous-traitance de l’industrie des télécommunications. La grande majorité des équipementiers ne développent pas leurs propres routines de traitement radio 802.11 bas niveau. Ils intègrent directement des kits de développement logiciel (SDK) fournis sous forme binaire par les concepteurs de puces comme Broadcom. Dès lors qu’une anomalie s’immisce dans le code amont du fabricant de puces, les constructeurs en aval la reproduisent sans vérification dans leurs micrologiciels finaux.
En remontant la généalogie du code, Kaiser a établi que la routine fautive figurait dans les dépôts de Broadcom au moins depuis 2010, plus précisément dans le fichier release/src-rt/wps/common/ap/ap_eap_sm.c. Lorsque le routeur réassemble des paquets fragmentés du protocole d’authentification extensible (EAP) lors d’un appairage WPS, le parseur ne valide pas rigoureusement la taille des mémoires tampons, provoquant un débordement classique (buffer overflow). Broadcom avait initialement déployé cette pile 802.11 propriétaire sur le système d’exploitation temps réel eCos ; lors de la transition ultérieure vers Linux, les ingénieurs ont recopié ce parseur défectueux à l’identique.
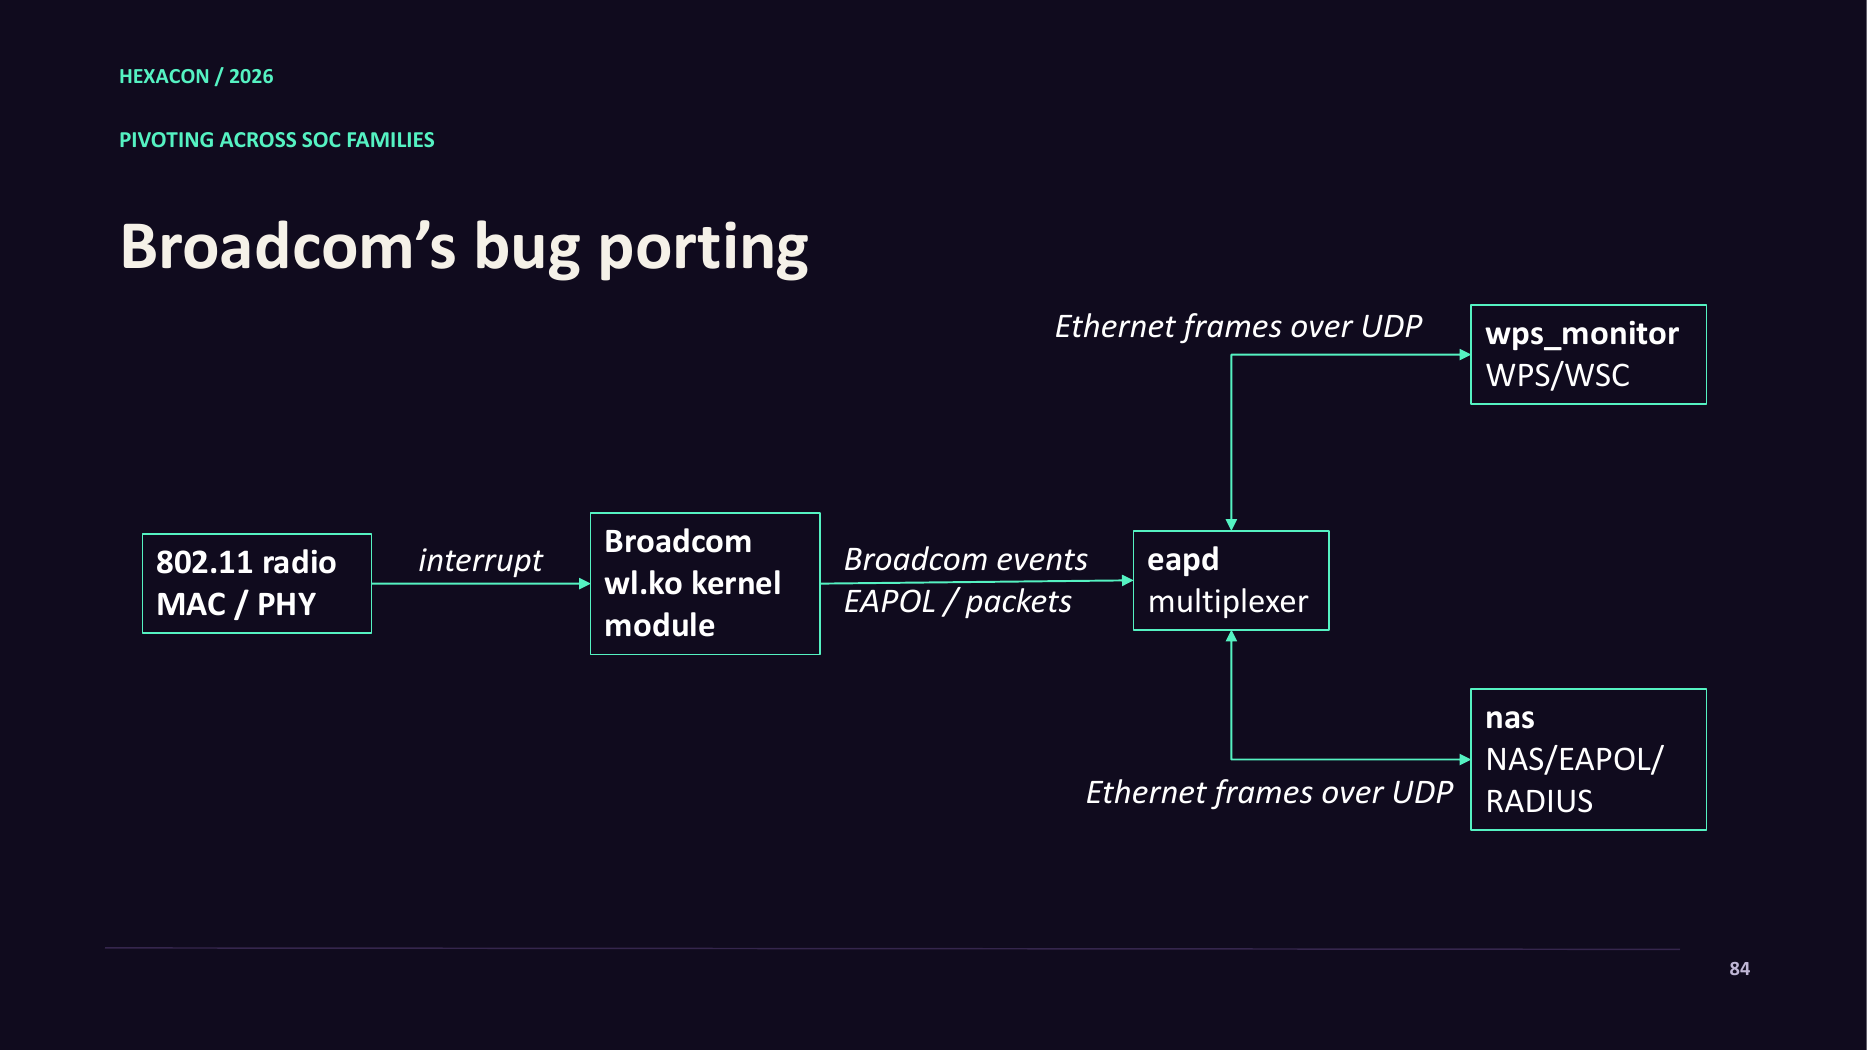 Figure : Les trames sans fil transitent du pilote noyau wl.ko vers le processus utilisateur wps_monitor ; la faille de 2010 a été importée intacte dans l’écosystème Linux. Source : Quentin Kaiser / Hexacon 2026
Sur les routeurs Linux, la réception de signaux radio déclenche une interruption matérielle qui transmet les paquets au module noyau propriétaire wl.ko. Les données transitent ensuite par les sockets d’événements Broadcom et le multiplexeur eapd, pour parvenir enfin au démon en espace utilisateur wps_monitor chargé de gérer l’association WPS. Cela revenait à reconstruire un bâtiment en béton armé tout en réinstallant la serrure rouillée d’il y a 16 ans sur la porte principale. La réutilisation aveugle de briques logicielles fondamentales a transformé une simple erreur de code d’il y a quinze ans en un fléau intergénérationnel.
Transformer ce débordement de mémoire en un outil de prise de contrôle fiable a nécessité de franchir trois obstacles techniques distincts. Au départ, l’attaquant ne peut déterminer où atterrira le code injecté ; les fragments suivants doivent obligatoirement comporter des opcodes WPS valides (0x04 à 0x0F) à l’offset +0x9 ; et l’écriture en mémoire se fait systématiquement après le champ frags_received. En disséquant les structures internes du parseur, Kaiser a combiné trois primitives d’exploitation : manipuler total_received pour réaliser une écriture mémoire arbitraire, altérer le pointeur next_frag_to_send pour une lecture mémoire arbitraire, puis écraser les pointeurs de fonction parse_msg ou send_data pour détourner le flux d’exécution.
L’exploitation se déroule à la manière d’une opération chirurgicale en trois étapes. Une fuite de mémoire calibrée (calibration infoleak) détermine d’abord les décalages relatifs par rapport à l’objet d’état WPS. Ensuite, la lecture du pointeur autoréférentiel next_frag_to_send révèle l’adresse physique absolue de cet objet en mémoire. Enfin, le pointeur de fonction send_data est écrasé avec l’adresse du code malveillant ; au moment précis où le routeur s’apprête à émettre une réponse radio, le flux d’exécution est détourné en silence. Une chaîne d’exploitation en trois étapes parfaitement ajustée a métamorphosé un plantage avec redémarrage en une intrusion zéro clic indétectable et reproductible à 100 %.
Le demi-correctif de 2018 et l’abandon de centaines de millions d’appareils
Cette faille n’a pas été ignorée jusqu’à aujourd’hui. Dès 2018, Broadcom avait identifié le problème et diffusé en interne une version corrigée. Cependant, ce correctif ne neutralisait pas l’intégralité des chemins d’exécution défaillants ; Broadcom a donc conseillé aux constructeurs de délaisser sa pile propriétaire pour migrer vers la suite logicielle open source hostapd.
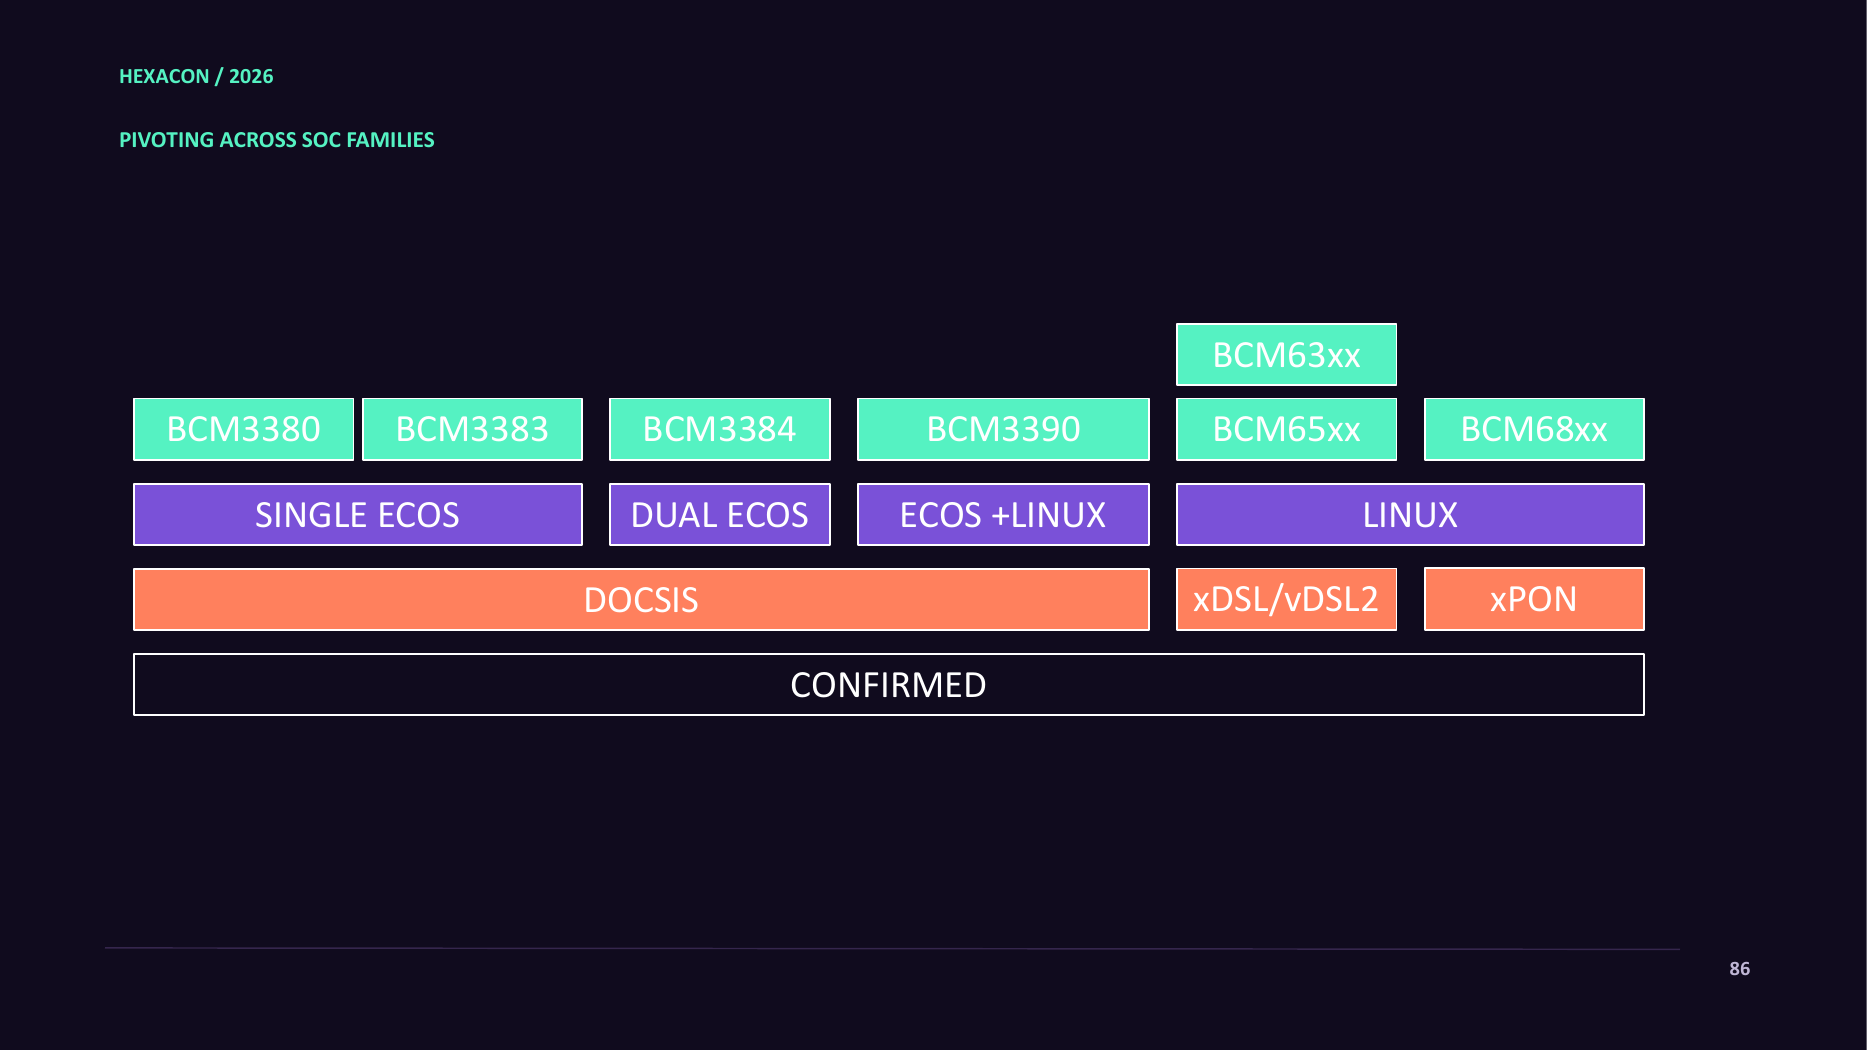 Figure : Matrice des composants pour les liaisons câble, cuivre et fibre optique. À gauche, les équipements sous eCos sont devenus des cibles de vulnérabilité permanente. Source : Quentin Kaiser / Hexacon 2026
Cette incitation au changement d’architecture a tracé une ligne de démarcation impitoyable dans le parc matériel. Les modems récents sous Linux architecturés autour de puces BCM65xx ou BCM68xx pouvaient basculer vers hostapd si les constructeurs consacraient les ressources d’ingénierie nécessaires. En revanche, pour les modems équipés de puces BCM3380, BCM3383, BCM3384 ou BCM3390 double cœur tournant sous eCos, aucune passerelle de migration n’existait. Ces modèles couvrent l’accès par câble coaxial (DOCSIS), les lignes téléphoniques (xDSL/vDSL2) et la fibre (xPON) ; ils ont basculé dès 2018 dans un statut de vulnérabilité perpétuelle (“Forever-day”).
Pour appréhender la situation réelle sur le terrain, Kaiser a réalisé une campagne de scan passif des signaux radio dans les rues de Paris. Les résultats révèlent que les passerelles récentes en Wi-Fi 6 (dotées de puces BCM68572, BCM68881, BCM6752 ou BCM68360) bénéficient pour la plupart de mises à jour, tandis que les anciennes générations restent largement vulnérables. En l’absence d’accès aux inventaires confidentiels des opérateurs mondiaux, Kaiser ne peut fournir de décompte exact, mais extrapolée à partir des données européennes, la population de routeurs vulnérables encore actifs s’élèverait à « plusieurs centaines de millions ». Les industriels ont contourné les coûts de maintenance en invoquant le renouvellement de gamme, condamnant des centaines de millions d’équipements fonctionnels à une obsolescence sécuritaire définitive.
Le jeu du renvoi de responsabilité : l’impasse d’une divulgation de 90 jours
Face à une menace aussi évidente, comment expliquer que les modems des opérateurs soient restés sans correctif pendant huit ans ? La démarche de divulgation responsable de 90 jours initiée par Kaiser à l’été 2026 a mis en lumière les blocages bureaucratiques de la chaîne de sous-traitance. Les 18 et 27 juillet, il a transmis à l’équipe de sécurité de Broadcom deux rapports couvrant respectivement les plateformes eCos et Linux (référencés KS-20260718-02 et KS-20260727-01).
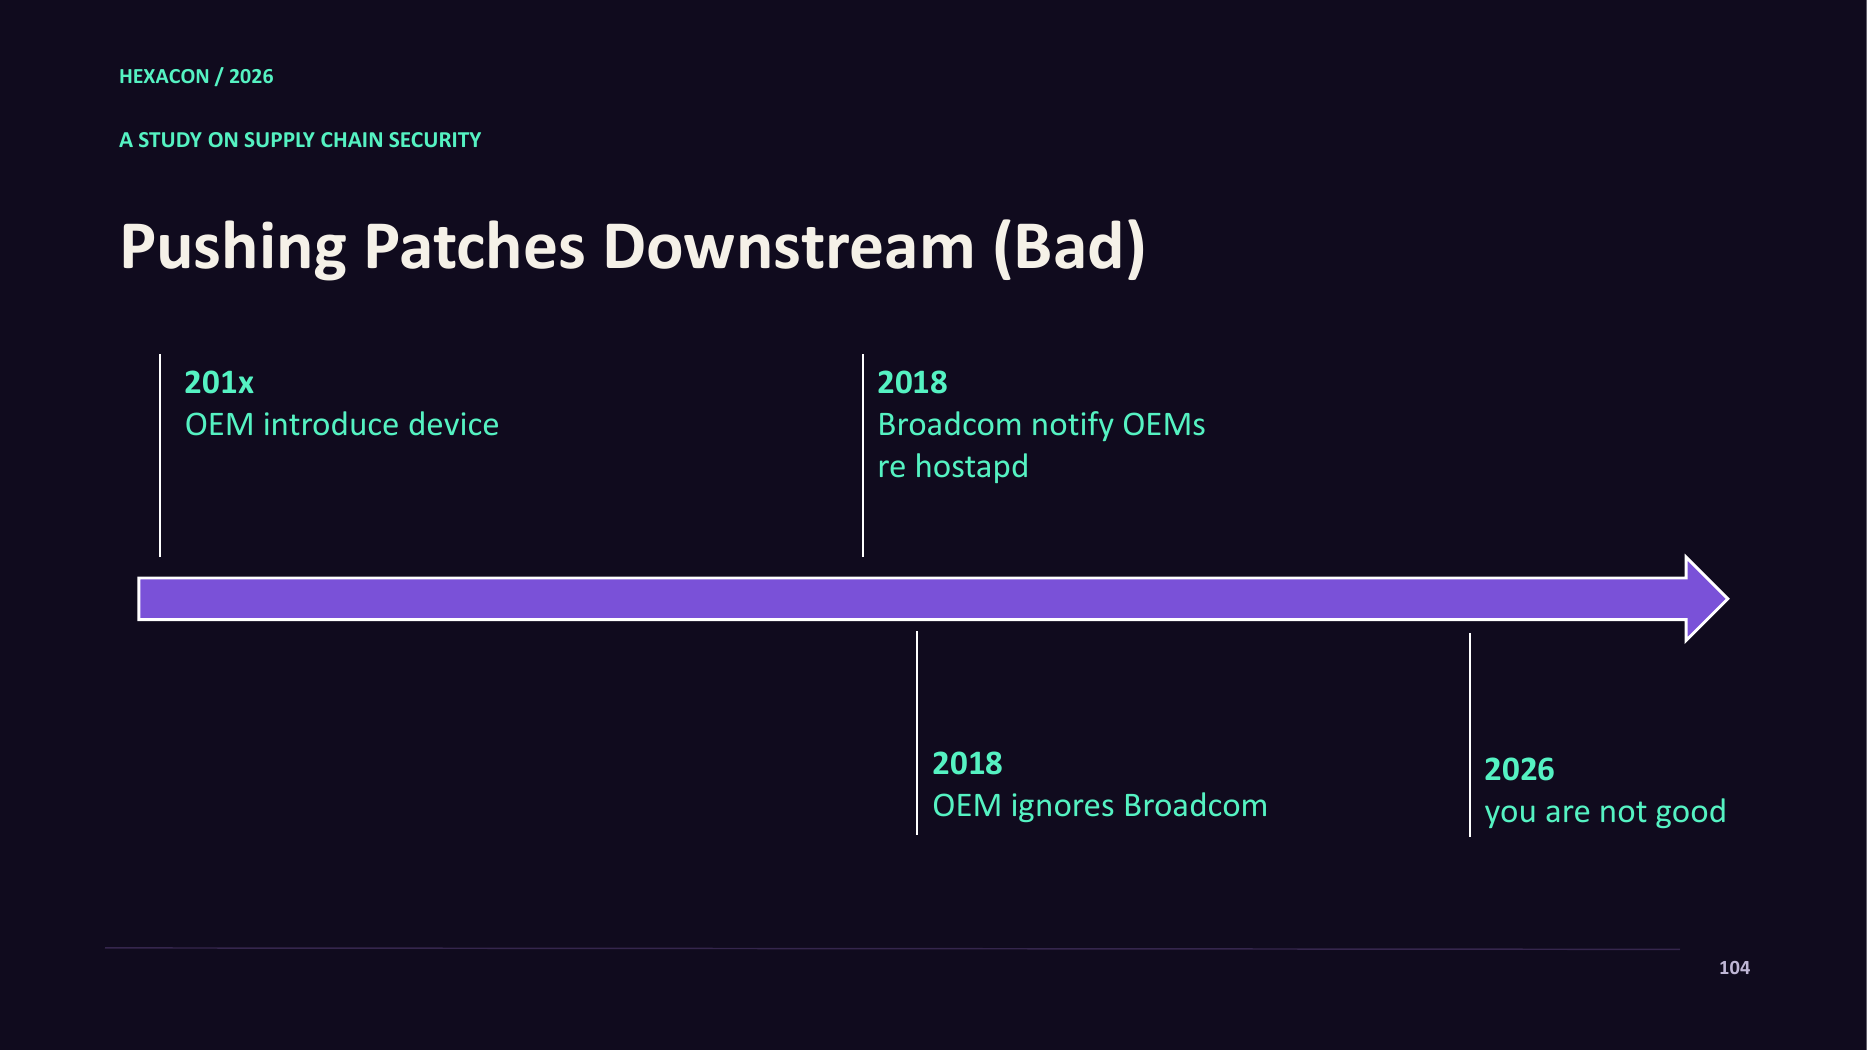 Figure : Après la publication initiale du fondeur, seuls les constructeurs proactifs ont assuré la sécurité de leurs parcs en 2026, tandis que les canaux ayant ignoré les avis ont laissé la vulnérabilité intacte. Source : Quentin Kaiser / Hexacon 2026
Le 28 juillet, Broadcom a répliqué que les correctifs existaient déjà depuis plusieurs années ; si le chercheur identifiait des boîtiers vulnérables, il lui appartenait de contacter les constructeurs pour que ceux-ci réclament les mises à jour auprès de Broadcom. Le lendemain, lorsque Kaiser a demandé des précisions, Broadcom a refusé d’attribuer un identifiant public CVE (Common Vulnerabilities and Exposures) et a rejeté la communication de copies attestant des avis envoyés autrefois aux équipementiers. Le 4 août, Kaiser s’est tourné vers l’organisme de coordination internationale CERT/CC, dont le ticket a été clos le jour même.
Dans ce dialogue de sourds, chaque acteur invoque ses propres prérogatives. Selon les règles du consortium CVE, Broadcom est reconnue comme autorité de numérotation (CNA, CVE Numbering Authority) et dispose d’un pouvoir discrétionnaire pour émettre ou refuser des identifiants. L’entreprise estime avoir honoré ses devoirs en communiquant correctifs et recommandations dès 2018. À l’inverse, pour les chercheurs et les professionnels de la cybersécurité, refuser un CVE public et s’abstenir de publier un bulletin d’alerte coupe court à tout signal d’avertissement au sein d’une chaîne logistique complexe. En conséquence, de nombreux sous-traitants et opérateurs ignoraient que les composants intégrés à leurs produits abritaient une faille critique.
Dans l’impossibilité de débloquer la situation en amont, Kaiser a contacté directement les opérateurs belges le 29 juillet, pour se heurter à un mur de silence. Proximus n’a fixé un échange téléphonique que le 25 août ; VOO n’a donné aucun signe de vie. Le responsable de la sécurité des systèmes d’information (CISO) d’Orange Belgium a suivi le compte de Kaiser sur les réseaux sociaux le 18 août sans apporter la moindre réponse officielle. Jusqu’à la veille de la conférence le 15 octobre, aucun appareil vulnérable déployé sur le terrain n’avait fait l’objet d’un correctif. Faute de traçabilité publique et d’obligations de remédiation, les correctifs logiciels sont restés huit ans à prendre la poussière sur les serveurs du fondeur.
L’IA dissèque 16 ans d’opacité en une semaine : l’heure des comptes pour la dette technique
Jusqu’ici, fondeurs et équipementiers pouvaient compter sur l’opacité de leurs micrologiciels propriétaires pour décourager les analyses indépendantes : il fallait des mois d’efforts acharnés à des experts chevronnés pour percer de tels systèmes. En conclusion de ses travaux, Kaiser a dévoilé un élément déterminant : grâce à l’assistance de grands modèles d’intelligence artificielle de pointe, il lui a fallu moins d’une semaine pour comprendre la pile fermée de Broadcom et développer des codes d’exploitation fonctionnels. Dans l’espoir d’aider l’écosystème à combler ses lacunes, il a mis à disposition des scripts d’identification et des règles de détection YARA en open source (github.com/qkaiser/broadcom-wps).
Une vulnérabilité déclenchable à distance par ondes radio présente un potentiel de nuisance redoutable dans le monde réel. Les groupes de cyberespionnage recourent fréquemment à l’attaque du « plus proche voisin », en prenant d’abord le contrôle de box résidentielles entourant un site d’entreprise sensible pour pénétrer son réseau intérieur. Des modes opératoires similaires ciblent les connexions hôtelières lors des déplacements professionnels, exploitant des millions de modems négligés comme points de relais silencieux. Le fondeur pensait son rôle achevé depuis huit ans, les constructeurs considéraient les matériels amortis comme hors d’usage, et les opérateurs reculaient devant la charge logistique et financière du remplacement de millions de box. Chacun a veillé à ses propres intérêts contractuels, laissant les utilisateurs finaux porter seuls le fardeau de seize années de vulnérabilité.
Références :
- Rapport de recherche de Quentin Kaiser : One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux
- Présentation Hexacon 2026 : Exploiting Broadcom WiFi Stack Across eCos and Linux
- Outils de détection open source et règles YARA (
broadcom-wps)- Discussion sur Hacker News