Am 16. Oktober 2026 demonstrierte der Sicherheitsforscher Quentin Kaiser auf der Pariser Sicherheitskonferenz Hexacon einen bemerkenswerten Angriff: Von der gegenüberliegenden Straßenseite aus, ohne Eingabe eines WLAN-Passworts oder Abschluss eines Handshakes, übertrug er einige drahtlose Datenpakete an einen handelsüblichen Router. Innerhalb weniger Sekunden erlangte er eine vollwertige Root-Shell. Die ausgenutzte Schwachstelle fand bereits 2010 ihren Weg in den Low-Level-Code von Broadcom-Chipsätzen und schlummerte 16 Jahre lang unbemerkt in hunderten Millionen Heimroutern weltweit. Chiphersteller, Router-Produzenten und Breitband-Provider zogen sich auf Haftungsgrenzen zurück und blockierten die Weitergabe von Sicherheitsupdates. Am Ende tragen die Endkunden die Konsequenzen dieses langjährigen Lieferkettenversagens.
Ein paar Datenpakete von der Straße reichen für vollen Root-Zugriff
Viele Nutzer wiegen sich in Sicherheit, wenn ihr Heimnetzwerk durch ein komplexes WLAN-Passwort geschützt ist. Die von Kaiser demonstrierte Schwachstelle umgeht diese Authentifizierung jedoch vollständig. Der Angreifer muss nicht einmal ein reguläres WPS-Pairing (Wi-Fi Protected Setup) abschließen. Sobald das Funksignal die Straße überbrückt, können bösartige Befehle aus der Ferne eingeschleust werden. Anschließend lässt sich das WLAN-Passwort im Klartext aus dem Speicher auslesen oder der gesamte Router in einen ferngesteuerten Bot verwandeln.
Um das reale Ausmaß im Produktivbetrieb zu untersuchen, analysierte Kaiser zusammen mit Kollegen vier führende belgische Provider. Beim Anbieter Proximus mit 2,318 Millionen Kunden wiesen rund 850.000 aktive Router (darunter die Modelle BBOX 3 und BBOX3V+) die Schwachstelle auf. Im Altgerätebestand von VOO waren die Modelle Netgear CG3100 und Technicolor TC7210 von etwa 500.000 Kunden betroffen. Bei Orange Belgium waren rund 210.000 TCG3000-Geräte von 547.000 Anschlüssen exponiert. Beim vierten Provider Telenet (1,758 Millionen Kunden) läuft die Überprüfung der Sagemcom-Gateways noch. Zusammengenommen waren allein bei den drei führenden Providern über 1,56 Millionen Heim-Gateways verwundbar für Angreifer mit handelsüblicher WLAN-Ausrüstung.
Kaiser führte den Exploit live an zwei Provider-Geräten vor. Bei einem TCG3000-Gateway von Orange Belgium führte er drahtlos beliebigen Code aus, las den Pre-Shared Key (PSK) direkt aus dem nichtflüchtigen Speicher (NVRAM) aus und übertrug das Passwort per Funk zurück, um dem Zielnetzwerk beizutreten. Beim BBOX3V+-Router von Proximus verzichtete er sogar auf das Auslesen des Passworts und öffnete mittels nativer 802.11-Frames direkt eine Reverse-Root-Shell – vollkommen ohne Vermittlung über externe Cloud-Server. Der Heimrouter, der eigentlich als erste Verteidigungslinie vor externen Gefahren schützen soll, glich einer unverschlossenen Haustür, die sich von der Straße aus aufstoßen lässt.
2010 implementiert: Ein Parser überträgt Fehler über zwei Betriebssystemgenerationen
Wie konnte ein einzelner Programmfehler dutzende Marken und hunderte Hardwaremodelle infizieren? Die Antwort liegt in den Arbeitsteilungen der Telekommunikations-Hardwarebranche. Die wenigsten Router-Hersteller entwickeln den Low-Level-Code für die 802.11-Funkverarbeitung selbst. Stattdessen lizenzieren sie Software Development Kits (SDKs) der Chiphersteller wie Broadcom. Enthält dieser Basiscode Fehler, wandern diese unbesehen in die Serienfertigung der Endgeräte.
Kaiser wies nach, dass der fehlerhafte Code spätestens 2010 im Broadcom-Software-Repository in der Datei release/src-rt/wps/common/ap/ap_eap_sm.c abgelegt wurde. Wenn der Router fragmentierte EAP-Nachrichten (Extensible Authentication Protocol) während der WPS-Kopplung reassembliert, validiert der Parser die Datenlänge unzureichend. Dies führt zu einem klassischen Pufferüberlauf im Arbeitsspeicher. Broadcom setzte diesen proprietären 802.11-Stack zunächst auf dem Echtzeitbetriebssystem eCos ein. Bei der späteren Portierung auf Linux übernahmen die Entwickler denselben fehlerhaften Parser unverändert.
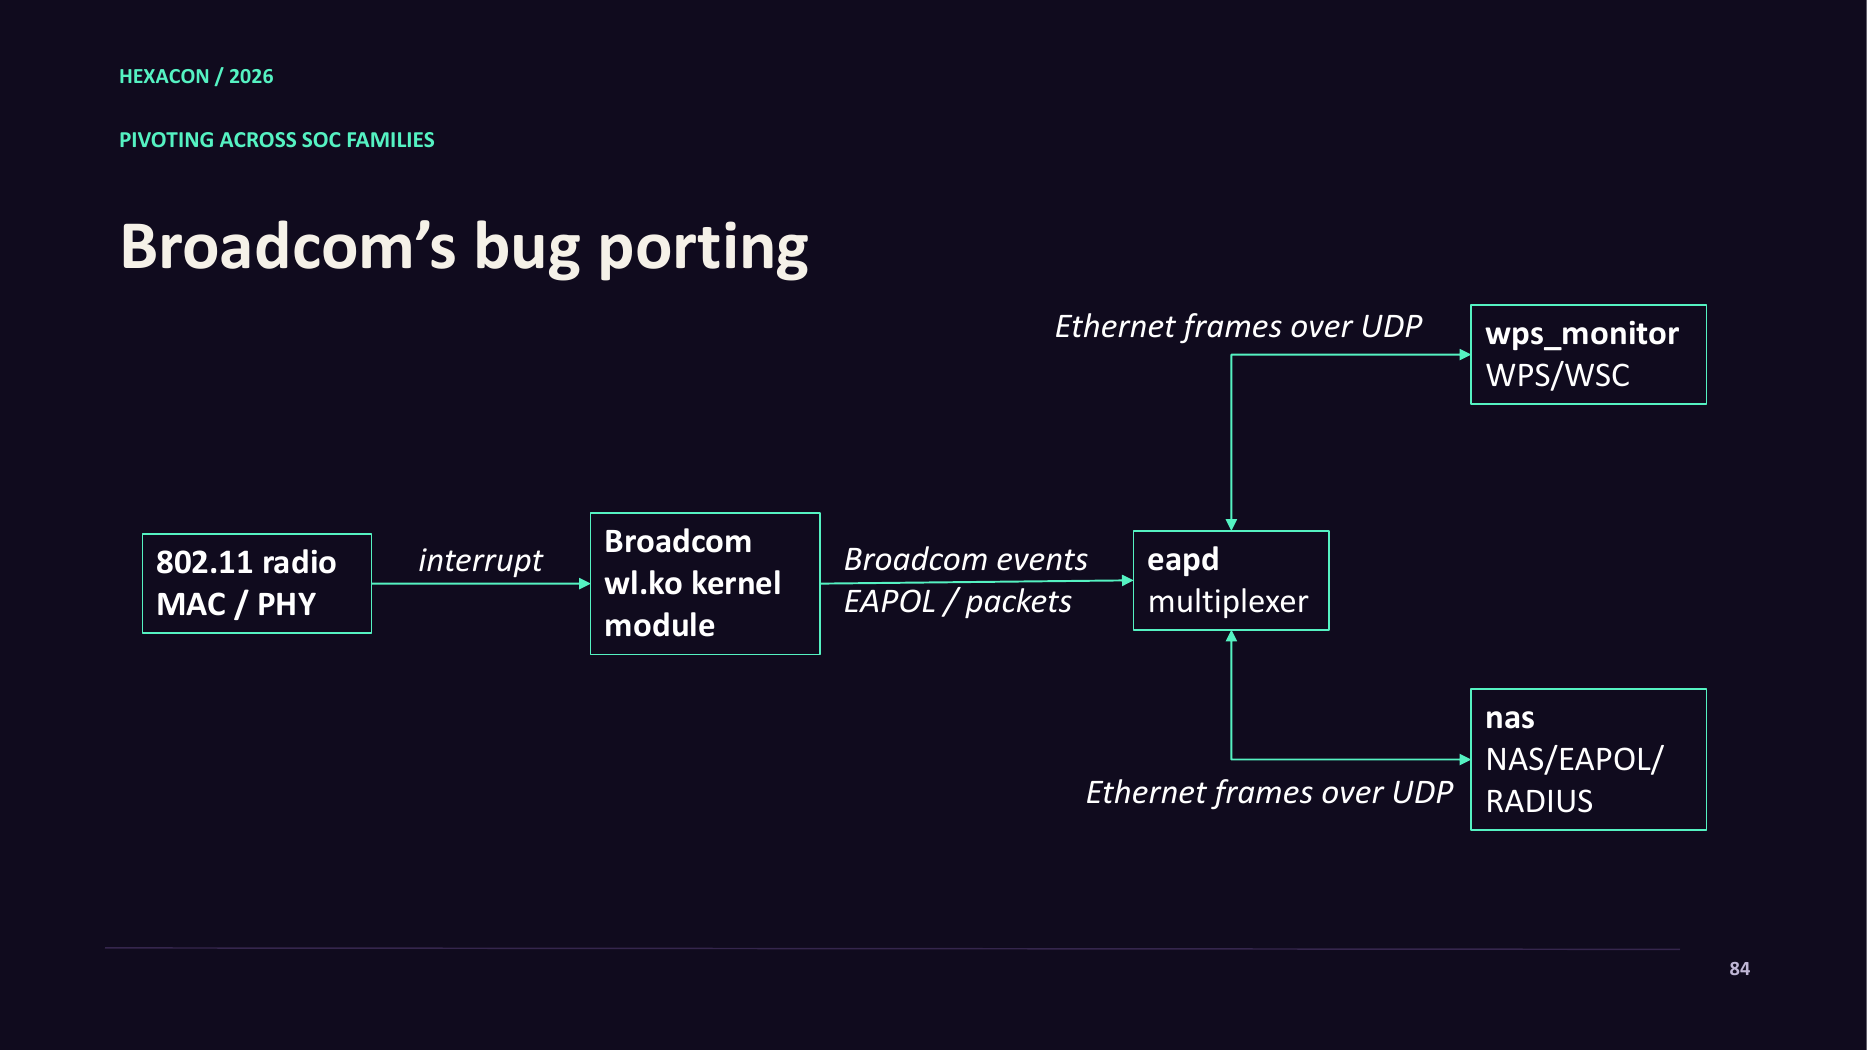 Grafik: Funkframes wandern vom Kernelmodul wl.ko zum Userspace-Dienst wps_monitor. Der Fehler aus dem Jahr 2010 wurde nahtlos in Linux-Umgebungen übernommen. Quelle: Quentin Kaiser / Hexacon 2026
Auf Linux-basierten Routern löst das Eintreffen von Funksignalen Hardware-Interrupts aus, woraufhin die Pakete das Kernel-Treibermodul wl.ko durchlaufen. Über Broadcom-eigene Event-Sockets und den Multiplexer eapd gelangen die Daten schließlich an den Userspace-Prozess wps_monitor, der die Kopplungslogik ausführt. Das entsprach dem Bau eines modernen Gebäudes aus Stahlbeton, bei dem das alte rostige Schloss von vor 16 Jahren an der Eingangstür wiederverwendet wurde. Die unkritische Wiederverwendung von Low-Level-Kernmodulen verwandelte einen einzelnen Programmierfehler in ein generationenübergreifendes Branchenproblem.
Um diesen Speicherüberlauf in ein stabiles Exploit-Werkzeug zu verwandeln, mussten drei Hürden genommen werden. Zunächst war die exakte Speicherposition des eingeschleusten Codes unbekannt. Zudem mussten nachfolgende Fragmente am Offset +0x9 gültige WPS-Opcodes (0x04 bis 0x0F) enthalten, und Schreiboperationen landeten stets hinter dem Feld frags_received. Kaiser analysierte die internen Parser-Strukturen und leitete drei elementare Angriffs-Primitive ab: Manipulation von total_received für beliebige Speicherschreibzugriffe, Modifikation des Zeigers next_frag_to_send für beliebige Speicherlesezugriffe und das Überschreiben der Funktionszeiger parse_msg oder send_data zur Übernahme des Kontrollflusses.
Der Einbruch vollzieht sich in drei präzise aufeinander abgestimmten Schritten. Zunächst ermittelt ein Kalibrierungs-Infoleak die relativen Offsets im WPS-Statusobjekt. Danach liest der Angreifer über den selbstrefenziellen Zeiger next_frag_to_send die absolute physikalische Speicheradresse des Objekts aus. Schließlich wird der Funktionszeiger send_data mit der Adresse des bösartigen Codes überschrieben. Sobald der Router eine Funkantwort senden will, wird die Ausführung unbemerkt gekapert. Eine lückenlose dreistufige Exploit-Kette verwandelte einen Speicherfehler, der sonst lediglich zum Absturz geführt hätte, in eine verlässliche, lautlose Zero-Click-Übernahme.
Der unvollständige Patch von 2018 und hunderte Millionen Forever-Day-Geräte
Die Schwachstelle blieb keineswegs bis heute unbemerkt. Bereits 2018 war Broadcom das Sicherheitsrisiko bekannt und stellte internen Kunden eine Fehlerbehebung bereit. Allerdings schloss dieser Patch nicht alle betroffenen Codepfade vollständig. In der Folge empfahl Broadcom den Geräteherstellern, den proprietären Stack aufzugeben und auf das quelloffene hostapd zu migrieren.
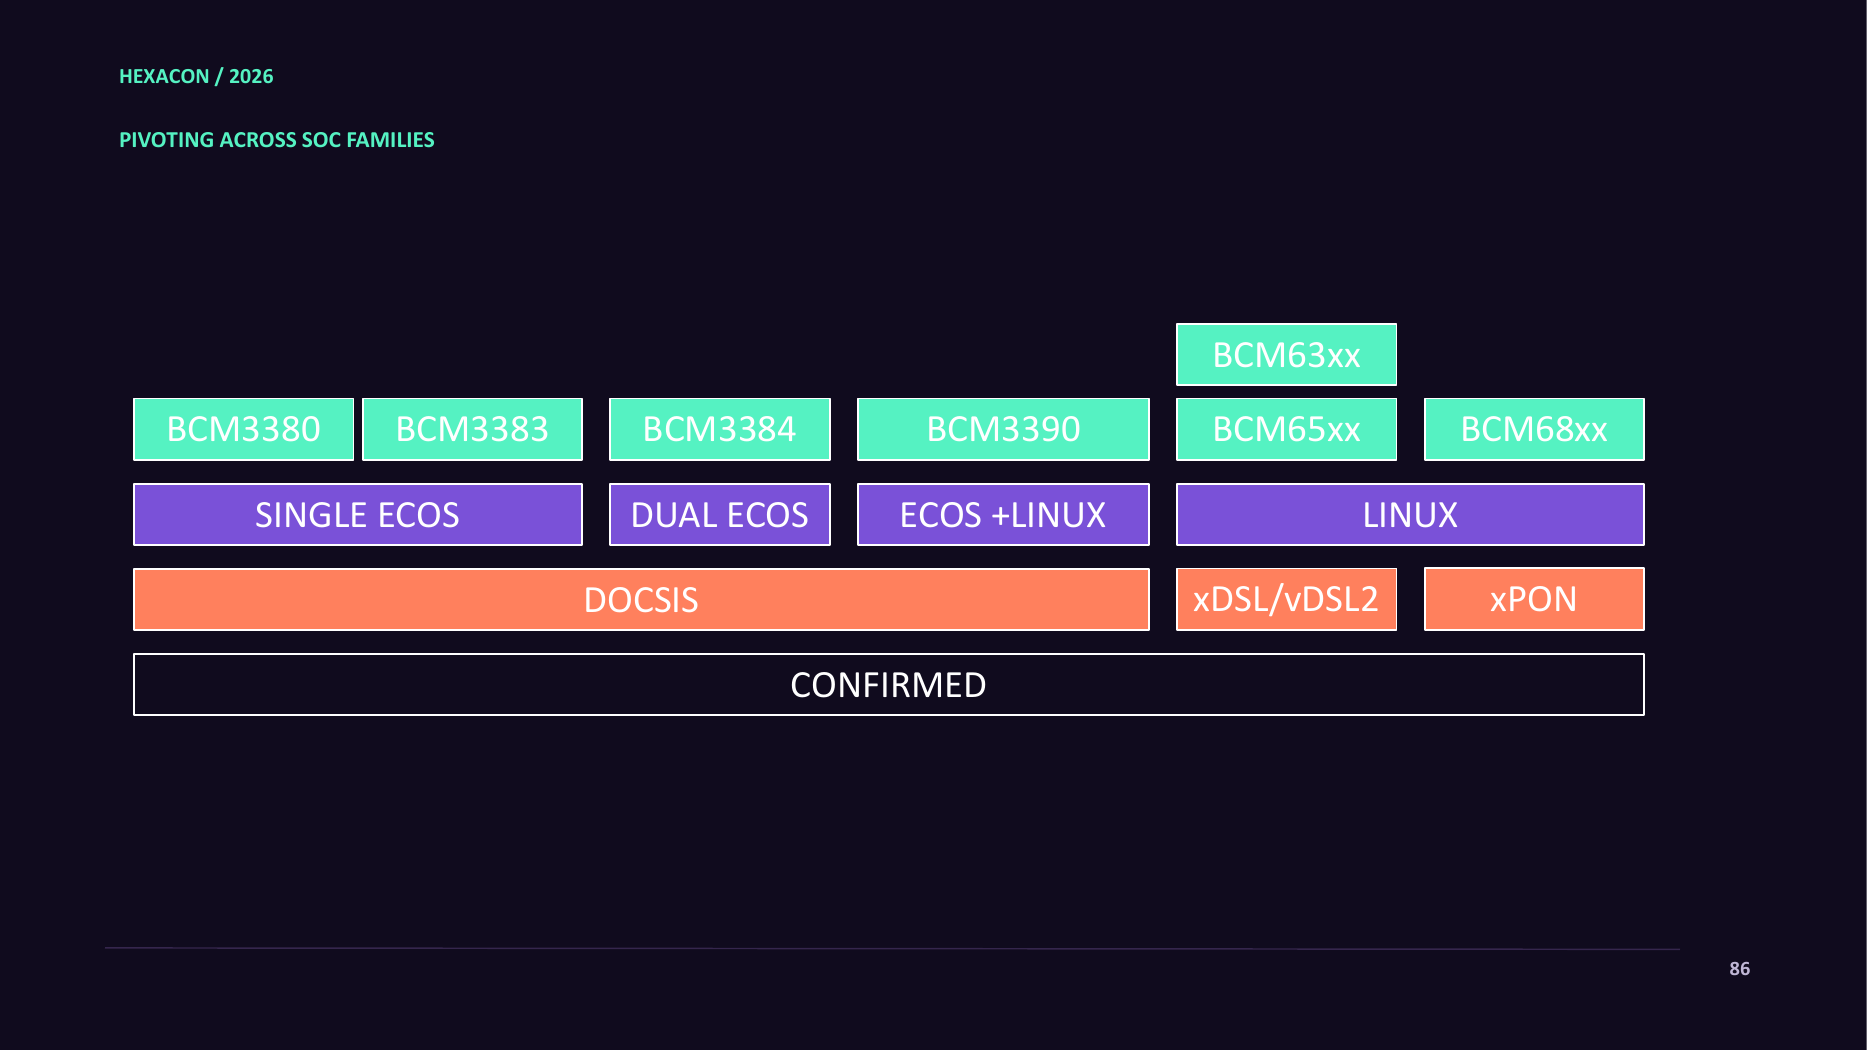 Grafik: Chipmatrix über Kabel-, DSL- und Glasfaser-Gateways. Die eCos-Geräte auf der linken Seite sind zu irreparablen Dauer-Schwachstellen geworden. Quelle: Quentin Kaiser / Hexacon 2026
Diese Migrationsstrategie zog eine harte Trennlinie durch die Produktlandschaft. Neuere Linux-Router auf Basis von Chipsätzen wie BCM65xx und BCM68xx konnten auf hostapd umgestellt werden, sofern die Hersteller den Entwicklungsaufwand investierten. Für Altgeräte mit eCos-Echtzeitbetriebssystem auf Basis von BCM3380, BCM3383, BCM3384 sowie Dual-Core-BCM3390-Chips existierte jedoch kein Migrationspfad. Diese Chips versorgen Kabelnetze (DOCSIS), Telefonleitungen (xDSL/vDSL2) und Glasfaseranschlüsse (xPON). Seit 2018 sind sie als „Forever-day“-Geräte dauerhaft verwundbar.
Um den tatsächlichen Zustand im Feld zu ermitteln, führte Kaiser passive Funkscans in Paris durch. Neuere WiFi-6-Gateways mit Chips wie BCM68572, BCM68881, BCM6752 oder BCM68360 waren größtenteils abgesichert, ältere Produktgenerationen standen jedoch weiterhin offen. Ohne Einsicht in weltweite Provider-Bestände lässt sich keine exakte Zahl nennen, doch hochgerechnet auf Basis europäischer Netze schätzt Kaiser die weltweite Zahl verwundbarer Geräte im aktiven Einsatz auf einen „niedrigen dreistelligen Millionenbereich“. Hardwarehersteller sparten Wartungskosten ein, indem sie Architekturwechsel als Lösung deklarierten, während hunderte Millionen funktionierender Router sicherheitstechnisch aufgegeben wurden.
Bürokratischer Stillstand im 90-Tage-Offenlegungsprozess
Wenn die Gefahr derart akut ist, warum blieben die Geräte der Provider acht Jahre lang ungepatcht? Der von Kaiser im Sommer 2026 eingeleitete standardmäßige 90-Tage-Disclosure-Prozess legte die Verantwortungsdiffusion innerhalb der Lieferkette schonungslos offen. Am 18. und 27. Juli übermittelte er dem Broadcom-Sicherheitsteam zwei detaillierte Berichte für die Plattformen eCos und Linux (Referenzen KS-20260718-02 und KS-20260727-01).
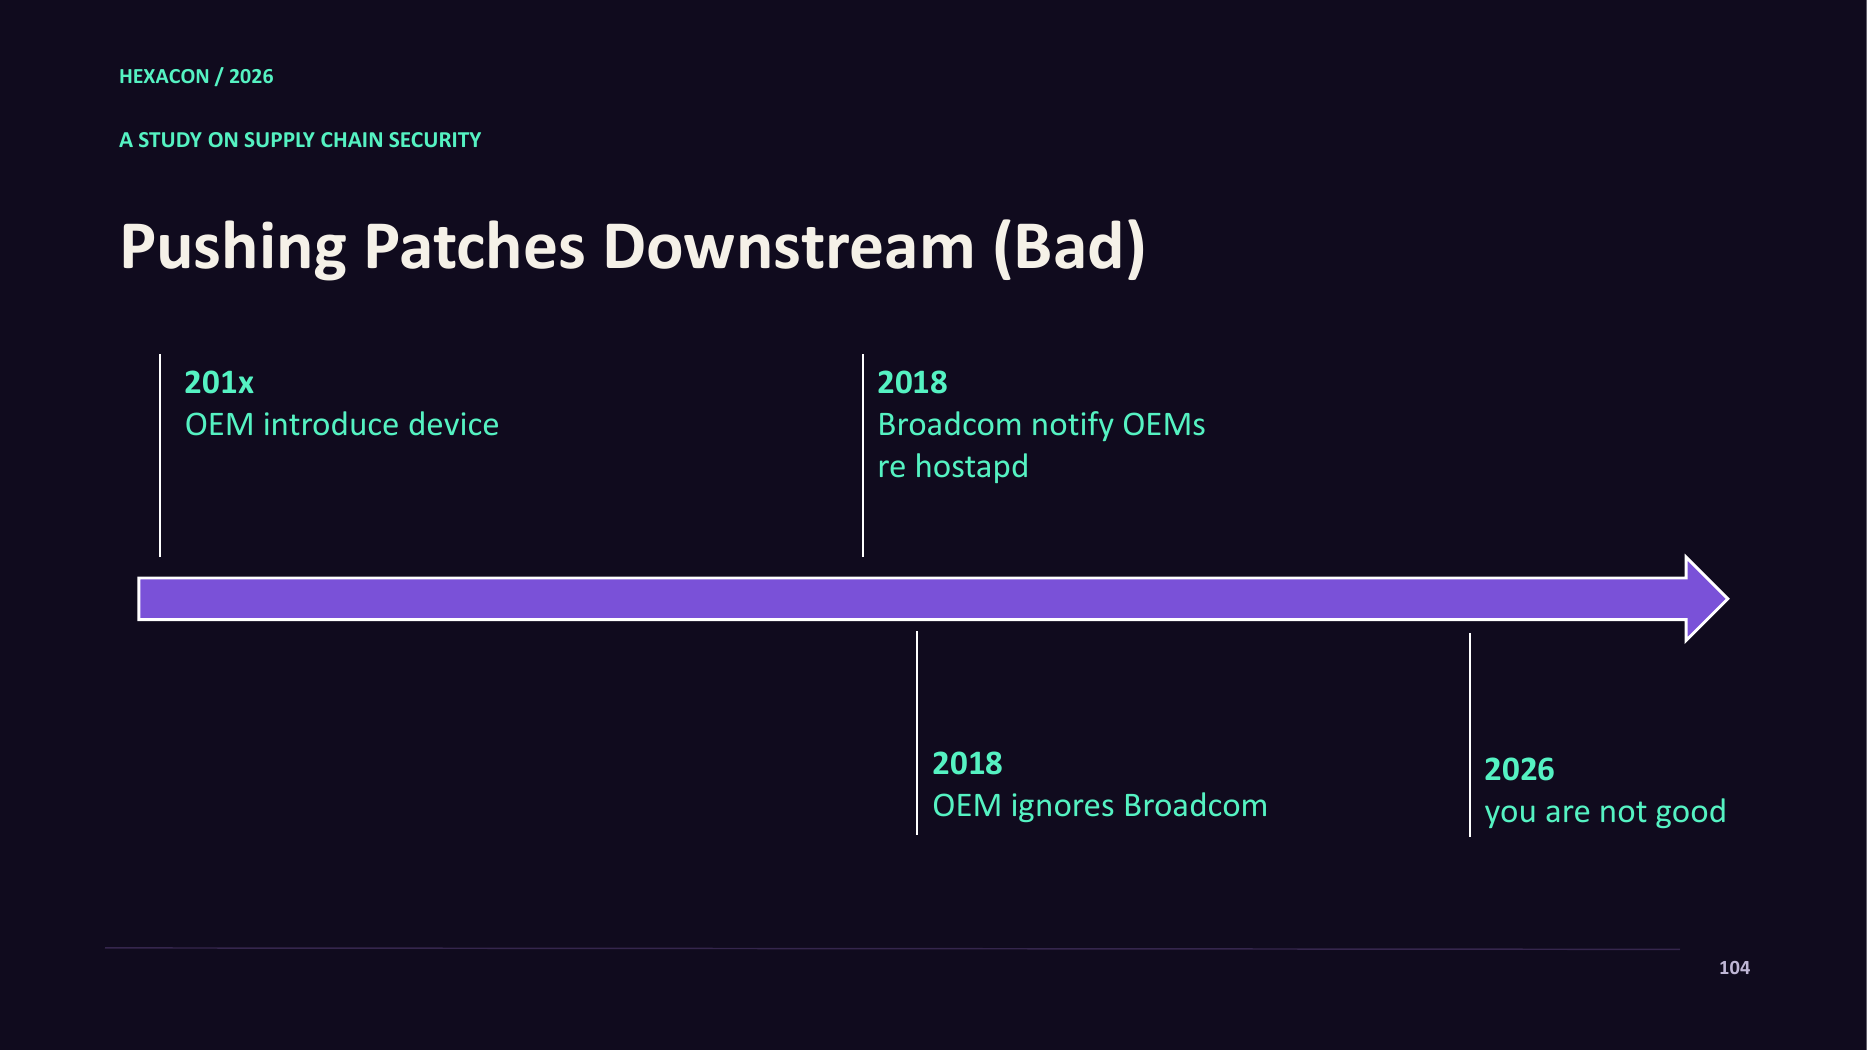 Grafik: Nach Bereitstellung des Patches durch den Chiphersteller schützten 2026 nur jene Hersteller ihre Geräte, die aktiv nachfassten. Wo Hinweise ignoriert wurden, blieb das Risiko bis heute bestehen. Quelle: Quentin Kaiser / Hexacon 2026
Am 28. Juli reagierte Broadcom mit dem Hinweis, dass Patches längst existierten. Sollte der Forscher betroffene Geräte finden, möge er die jeweiligen Router-Hersteller kontaktieren, damit diese die Patches bei Broadcom anfordern. Als Kaiser am Folgetag nachfasste, lehnte Broadcom die Vergabe einer CVE-Nummer (Common Vulnerabilities and Exposures) ab und weigerte sich, Nachweise über frühere Benachrichtigungen an die Hersteller vorzulegen. Ein Vermittlungsversuch über die Koordinierungsstelle CERT/CC am 4. August wurde noch am selben Tag abgewiesen und geschlossen.
In dieser Auseinandersetzung argumentieren beide Seiten aus unterschiedlichen Blickwinkeln. Nach geltenden Regeln fungiert Broadcom selbst als autorisierte Vergabestelle (CNA, CVE Numbering Authority) und besitzt das Ermessen über die Ausstellung von Kennungen. Das Unternehmen vertritt den Standpunkt, mit den Fehlerbehebungen und Hinweisen von 2018 seine Pflicht getan zu haben. Für Sicherheitsforscher und Netzwerkbetreiber bedeutete die Verweigerung einer öffentlichen CVE-Kennung und offizieller Sicherheitshinweise jedoch das Abschneiden zentraler Warnkanäle. Zahlreiche Auftragsfertiger und Internetanbieter wussten schlicht nicht, dass in ihren ausgelieferten Geräten gravierende Schwachstellen schlummerten.
Nachdem der Upstream-Kanal versperrt war, wandte sich Kaiser direkt an belgische Provider und nationale Sicherheitsbehörden – stieß dort aber auf eine Mauer des Schweigens. Proximus vereinbarte erst am 25. August ein Telefonat, VOO antwortete überhaupt nicht. Der CISO von Orange Belgium folgte Kaiser am 18. August zwar in den sozialen Medien, gab jedoch keine offizielle technische Stellungnahme ab. Bis zum Vortag seines Vortrags am 15. Oktober war kein einziges der betroffenen Kundengeräte in den Netzen der Provider aktualisiert worden. In einer fragilen Lieferkette ohne transparente Schwachstellenverfolgung und verbindliche Nachbesserungspflichten verstaubten wichtige Sicherheitspatches acht Jahre lang auf den Servern des Chipherstellers.
KI knackt 16 Jahre alten Code in einer Woche: Die Begleichung technischer Schulden
In der Vergangenheit konnten Chiphersteller und OEMs darauf vertrauen, dass Reverse-Engineering von Closed-Source-Firmware extrem aufwendig war. Erfahrene Sicherheitsforscher benötigten oft Monate, um proprietäre Firmware-Strukturen zu durchdringen. Am Ende seines Berichts enthüllte Kaiser ein bezeichnendes Detail: Mithilfe moderner KI-Sprachmodelle analysierte er den proprietären Broadcom-Stack, identifizierte die Speicherfehler und entwickelte funktionierende Exploits in weniger als einer Woche. Um der Branche bei der Aufarbeitung zu helfen, stellte er Erkennungsskripte und YARA-Regeln als Open Source bereit (github.com/qkaiser/broadcom-wps).
Eine Schwachstelle, die drahtlos von der Straße aus ausgenutzt werden kann, besitzt enormes Schadenspotenzial. Gezielte Angriffsgruppen nutzen häufig „Nearest-Neighbor-Angriffe“, bei denen sie zunächst private WLAN-Router im Umfeld eines Unternehmens kompromittieren, um sich Zugang zu internen Netzen zu verschaffen. Ähnliche Risiken bestehen in Hotelnetzwerken auf Geschäftsreisen. Ungepatchte Heimrouter bieten dafür ideale Brückenköpfe. Chiphersteller verweisen auf Jahre zurückliegende Hinweise, Gerätebauer betrachten alte Modelle als nicht mehr unterstützt, und Netzbetreiber scheuen den logistischen und finanziellen Aufwand für den Austausch von Millionen Geräten. Alle Akteure handelten nach ihrer eigenen betriebswirtschaftlichen Logik – und ließen das Risiko von 16 Jahren technischer Versäumnisse bei den ahnungslosen Endnutzern abladen.
Weiterführende Links:
- Quentin Kaiser Forschungsbericht: One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux
- Präsentationsfolien Hexacon 2026: Exploiting Broadcom WiFi Stack Across eCos and Linux
- Open-Source-Erkennungsskripte und YARA-Regeln (
broadcom-wps)- Diskussion auf Hacker News