2026年10月16日、パリで開催されたセキュリティカンファレンス「Hexacon」にて、研究者のクエンティン・カイザー(Quentin Kaiser)氏が衝撃的な路上実証デモを披露した。道路を挟んだ向かい側に立ち、WiFiパスワードを一切入力することなく、対象のルーターに向けて無線パケットを数発送信するだけで、わずか数秒のうちに最高特権(root shell)を奪取してみせたのである。この脆弱性の源流は、2010年にBroadcom製チップの低レイヤーコードに書き込まれたものだった。世界中で数億台にのぼる家庭用ルーターの中で、16年もの間ひっそりと潜伏し続けていたのだ。半導体大手、ルーターOEMメーカー、通信事業者がそれぞれ責任の境界線を主張し、パッチの配布ルートが目詰まりを起こした結果、一般家庭のリビングが長年にわたるサプライチェーン不全のツケを払わされることとなった。
道路越しにパケットを放つだけで、ルーターのroot権限が落ちる
一般の利用者は、WiFiに複雑なパスワードを設定しておけば外部からの不正侵入を防げると信じがちだ。しかしカイザー氏が公開した脆弱性は、パスワード認証を完全に素通りする。攻撃にあたって、WPS(Wi-Fi Protected Setup)の正規のペアリング手順を完了させる必要すらない。電波が道路の向かいまで届きさえすれば、攻撃者は無線経由で悪意あるコードを注入でき、メモリ内の平文パスワードを読み出すことも、ルーターを意のままに操るボットへ仕立て上げることも可能になる。
実際の現場における影響範囲を検証するため、カイザー氏らはベルギーの主要通信事業者4社をサンプリング調査した。加入者数231.8万人のProximusでは、稼働中のルーター約85万台(BBOX 3およびBBOX3V+)が影響を受けていた。VOOのレガシー機器群では、約50万人の顧客が利用するNetgear CG3100やTechnicolor TC7210などが軒並み脆弱性を抱えていた。Orange Belgiumの54.7万加入者のうち約21万台(TCG3000)が危険に晒されており、加入者175.8万人を抱えるTelenetのSagemcom製ゲートウェイについても調査が進められている。上位3社だけでも、合計156万台を超える家庭用ゲートウェイが、通りすがりの攻撃者によって乗っ取られ得る状態に放置されていた。
会場では、実際に通信事業者が提供している2機種の実機を攻略する実演が行われた。Orange Belgiumが配布しているTCG3000ゲートウェイに対し、無線経由で任意コードを実行。不揮発性メモリ(NVRAM)から事前共有鍵(PSK)を直接抜き出し、電波越しに手元の端末へ送り返させることで、標的のローカルネットワークへやすやすと侵入した。またProximusのBBOX3V+ルーターに対しては、パスワードの窃取すら省き、802.11無線フレームだけでリバースシェルを直接起動させた。外部サーバーを経由する中継は一切不要だった。外部の脅威を遮断する第一の防壁であるはずの家庭用ルーターが、鍵も使わずに道路の向かい側から押し開けられる通用口へと成り果てていたのである。
2010年に混入したコード、単一のパーサーが2世代のOSへ伝播
なぜ単一の不具合が数十のブランドをまたぎ、数百もの機種に感染し得たのか。その理由は、無線通信業界特有の分業構造にある。大半のルーターメーカーは、低レベルのWiFi無線処理コードを自社で開発していない。Broadcomをはじめとする半導体ベンダーから提供されるソフトウェア開発キット(SDK)をそのまま組み込んで製品化している。元となるチップ側のコードに一度欠陥が混入すれば、下流のハードウェアベンダーはそれをそのまま製品に搭載し出荷してしまう。
カイザー氏の調査によると、問題の欠陥コードは遅くとも2010年にはBroadcomのリポジトリ内に存在していた。該当箇所は release/src-rt/wps/common/ap/ap_eap_sm.c 内の実装である。ルーターが無線ペアリングに伴うEAP(Extensible Authentication Protocol)フラグメントの再構築を処理する際、パーサーがデータ長を厳密に検証しないため、古典的なメモリバッファオーバーフローが発生する。Broadcomは当初、リアルタイムOSであるeCos上でこの独自802.11プロトコルスタックを運用していたが、後にLinuxプラットフォームへ移行した際、エンジニアが欠陥を抱えたパーサーコードをそのまま流用してしまった。
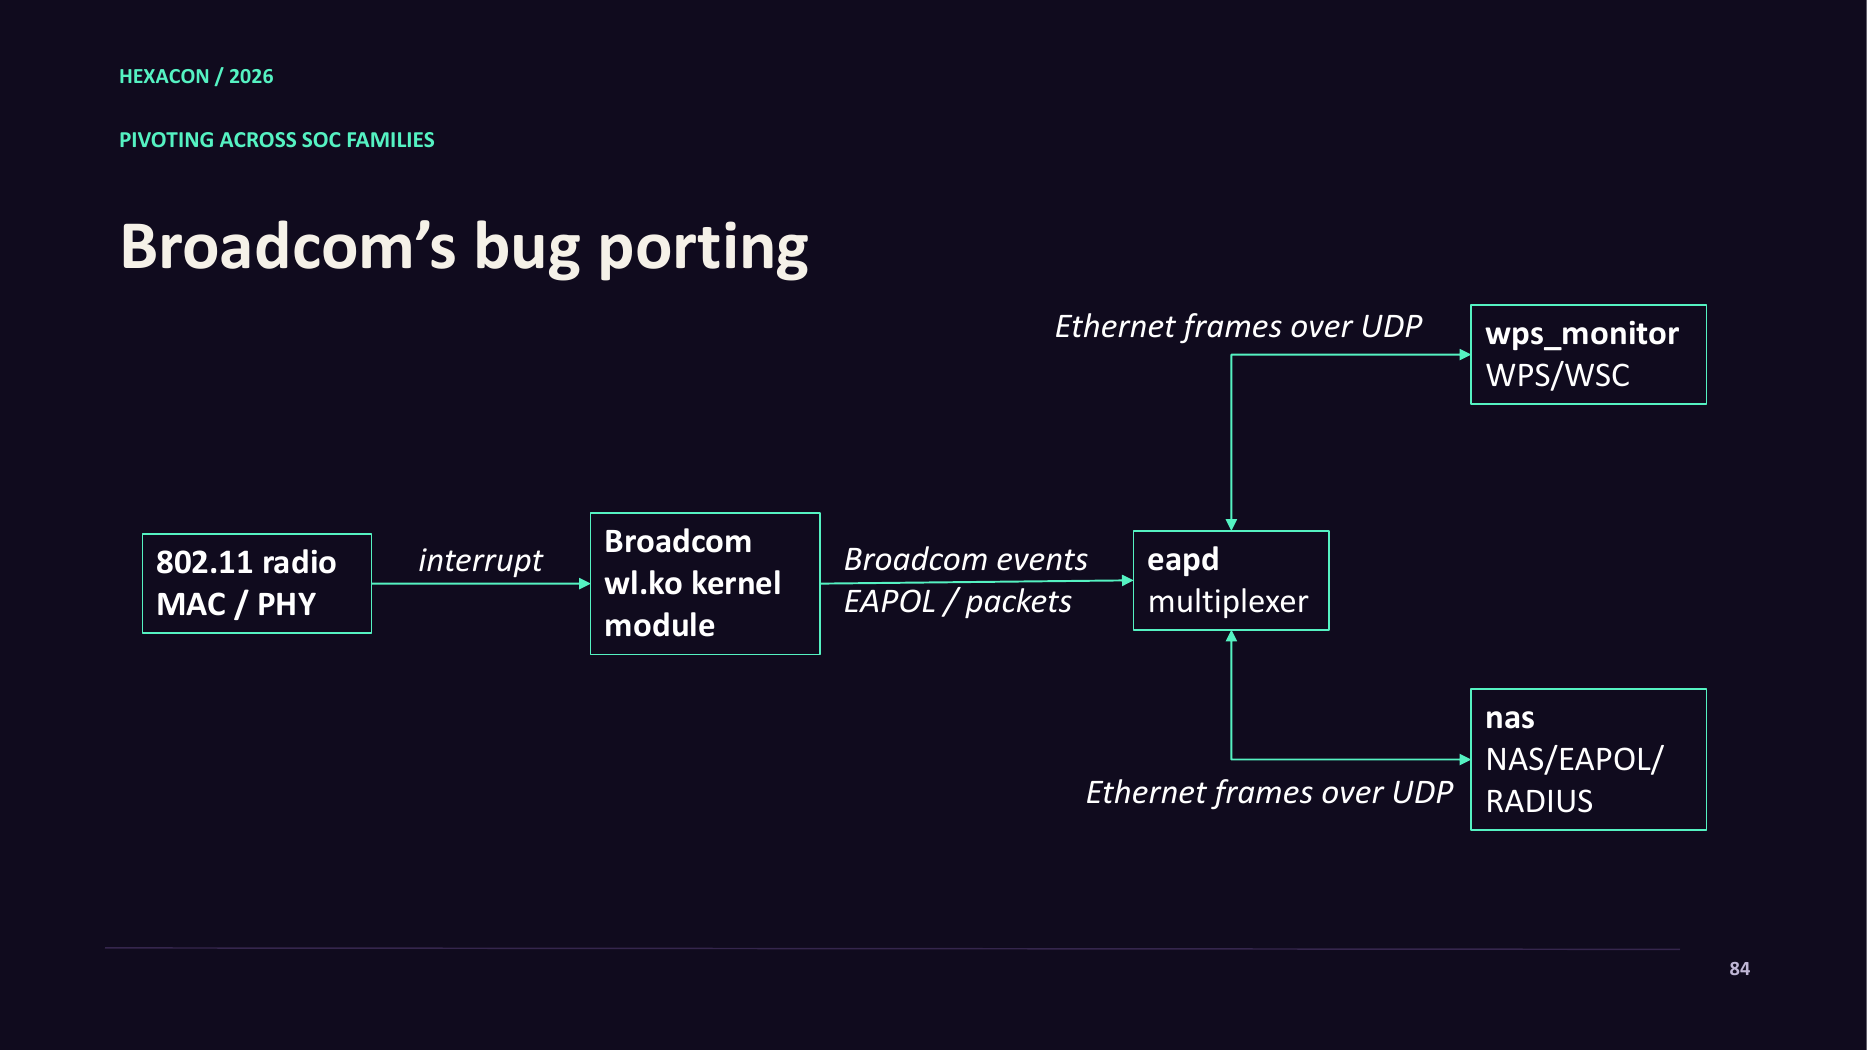 図:無線データフレームがカーネルモジュールwl.koからユーザ空間のwps_monitorプロセスへと流れる構造。2010年の古い脆弱性がそのままLinux環境へと引き継がれた。出典:Quentin Kaiser / Hexacon 2026
Linuxベースのルーターでは、無線チップが信号を受信するとハードウェア割り込みが発生し、データはまずカーネルドライバ wl.ko に送られる。その後、Broadcom独自のイベントチャネルとマルチプレクサ eapd を経由して、最終的にユーザ空間でWPSペアリングを管理する wps_monitor プロセスへと届けられる。建物そのものを最新の鉄筋コンクリートで建て替えながら、玄関には16年前の錆びた錠前をそのまま付け替えたような状態だ。低レイヤーの基幹モジュールを無批判に再利用したことが、十数年前の単一のコーディングミスを世代を超えた業界共通の病巣へと肥大化させた。
このメモリオーバーフローを実用的な攻撃コードへと昇華させるため、攻撃者は3つの技術的ハードルを乗り越える必要があった。注入したコードがメモリ上のどの位置に展開されるか当初は予測がつかない点、後続のフラグメントのオフセット +0x9 に正規のWPSオペコード(0x04〜0x0F)を含めなければならない点、そして書き込み位置が常に frags_received フィールドの後ろに位置してしまう点である。カイザー氏はパーサー内部の構造を精査し、3つの攻撃プリミティブを構築した。total_received を操作して任意のメモリ書き込みを実現し、next_frag_to_send ポインタを改ざんして任意のメモリ読み出しを行い、最後に parse_msg または send_data の関数ポインタを上書きして制御フローを奪取する設計である。
攻撃プロセスは、精密な外科手術のように3つの段階を踏んで実行される。第一段階でキャリブレーション用インフォリークを発生させ、WPS状態オブジェクトに対する相対オフセットを算出する。第二段階で自己参照ポインタである next_frag_to_send を利用し、メモリ上の絶対物理アドレスを特定する。第三段階で send_data 関数ポインタを悪意あるコードのアドレスへ書き換える。ルーターが無線応答を返送しようとした瞬間、実行権限は完全にハイジャックされる。精巧に組み上げられた3段階のエクスプロイトチェーンにより、単に機器を再起動させるだけだったメモリクラッシュが、確実に成功する無言のゼロクリック侵入へと転化した。
2018年の「中途半端なパッチ」が放置した数億台の永久ゼロデイ機器
この問題は、今日に至るまで誰にも気付かれなかったわけではない。2018年の時点で、Broadcomはすでにこのセキュリティ上の問題を把握しており、社内で修正コードを用意していた。しかし当時のパッチはすべての脆弱な実行パスを塞ぎきれておらず、Broadcomは顧客であるOEMベンダーに対し、自社の独自スタックを廃止してオープンソースの hostapd 実装へと移行するよう推奨するに留まった。
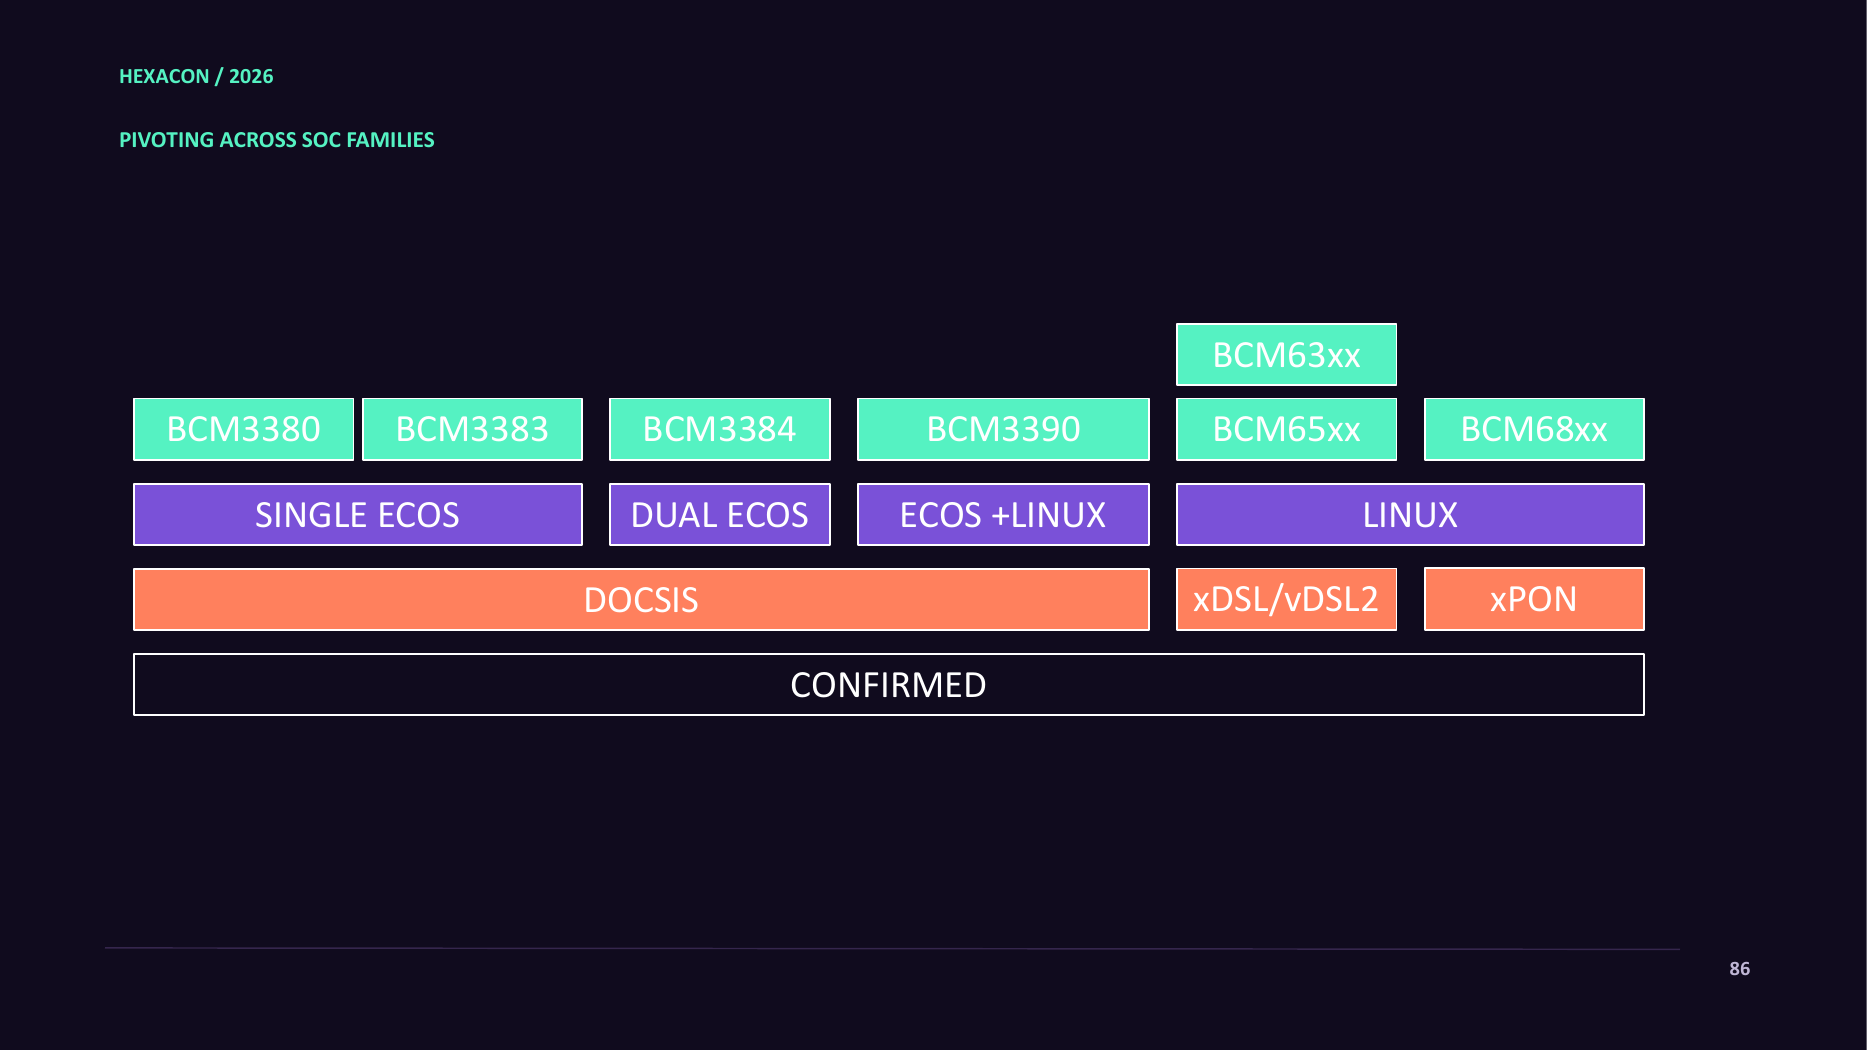 図:ケーブル、電話線、光回線にまたがるチップマトリクス。左側のeCosプラットフォーム機器は、アップデート不可能な永久的脆弱性端末と化した。出典:Quentin Kaiser / Hexacon 2026
この「別システムへの乗り換え」という方針は、製品群の間に冷酷な分水嶺をもたらした。BCM65xxやBCM68xxといった比較的新しいLinuxベースの製品であれば、メーカーが工数を割いてファームウェアを再構築することで hostapd への切り替えが可能だった。しかし、リアルタイムOSのeCosを搭載したBCM3380、BCM3383、BCM3384、デュアルコアのBCM3390などを採用した機器には、そうした移行先が存在しなかった。これらの旧世代機はDOCSIS(ケーブル)、xDSL/vDSL2(電話回線)、xPON(光ファイバー)の各通信網を幅広く支えており、2018年以降、恒久的な修正パッチを受け取れない「フォーエバーデイ(Forever-day)」状態へと追いやられた。
実環境における実態を把握するため、カイザー氏はパリ市街でパッシブな電波スキャンを実施した。その結果、BCM68572、BCM68881、BCM6752、BCM68360などの新世代WiFi 6チップを積んだゲートウェイは概ね修正されていたものの、旧世代機は依然として無防備のままであった。世界中の通信事業者の保有台数を網羅することはできないが、欧州の露出率から逆算すると、世界中で脆弱なまま稼働を続けている同系統のデバイスは「数億台規模」に達すると推計される。ハードウェアベンダーはアーキテクチャの世代交代を口実に根本的な修正コストを切り捨て、稼働中の数億台のルーターにセキュリティ上の死刑宣告を下したのだ。
たらい回しにされる責任、90日間の脆弱性開示プロセスが直面した壁
これほど深刻な脅威でありながら、なぜ8年間も通信事業者の手元で放置され続けたのか。カイザー氏が2026年夏に開始した標準的な90日間の脆弱性開示(Responsible Disclosure)プロセスは、サプライチェーンにおける責任転嫁の構造を浮き彫りにした。7月18日と7月27日、同氏はBroadcomのセキュリティチームに対し、eCos向けおよびLinux向けの報告書(識別番号 KS-20260718-02 および KS-20260727-01)を提出した。
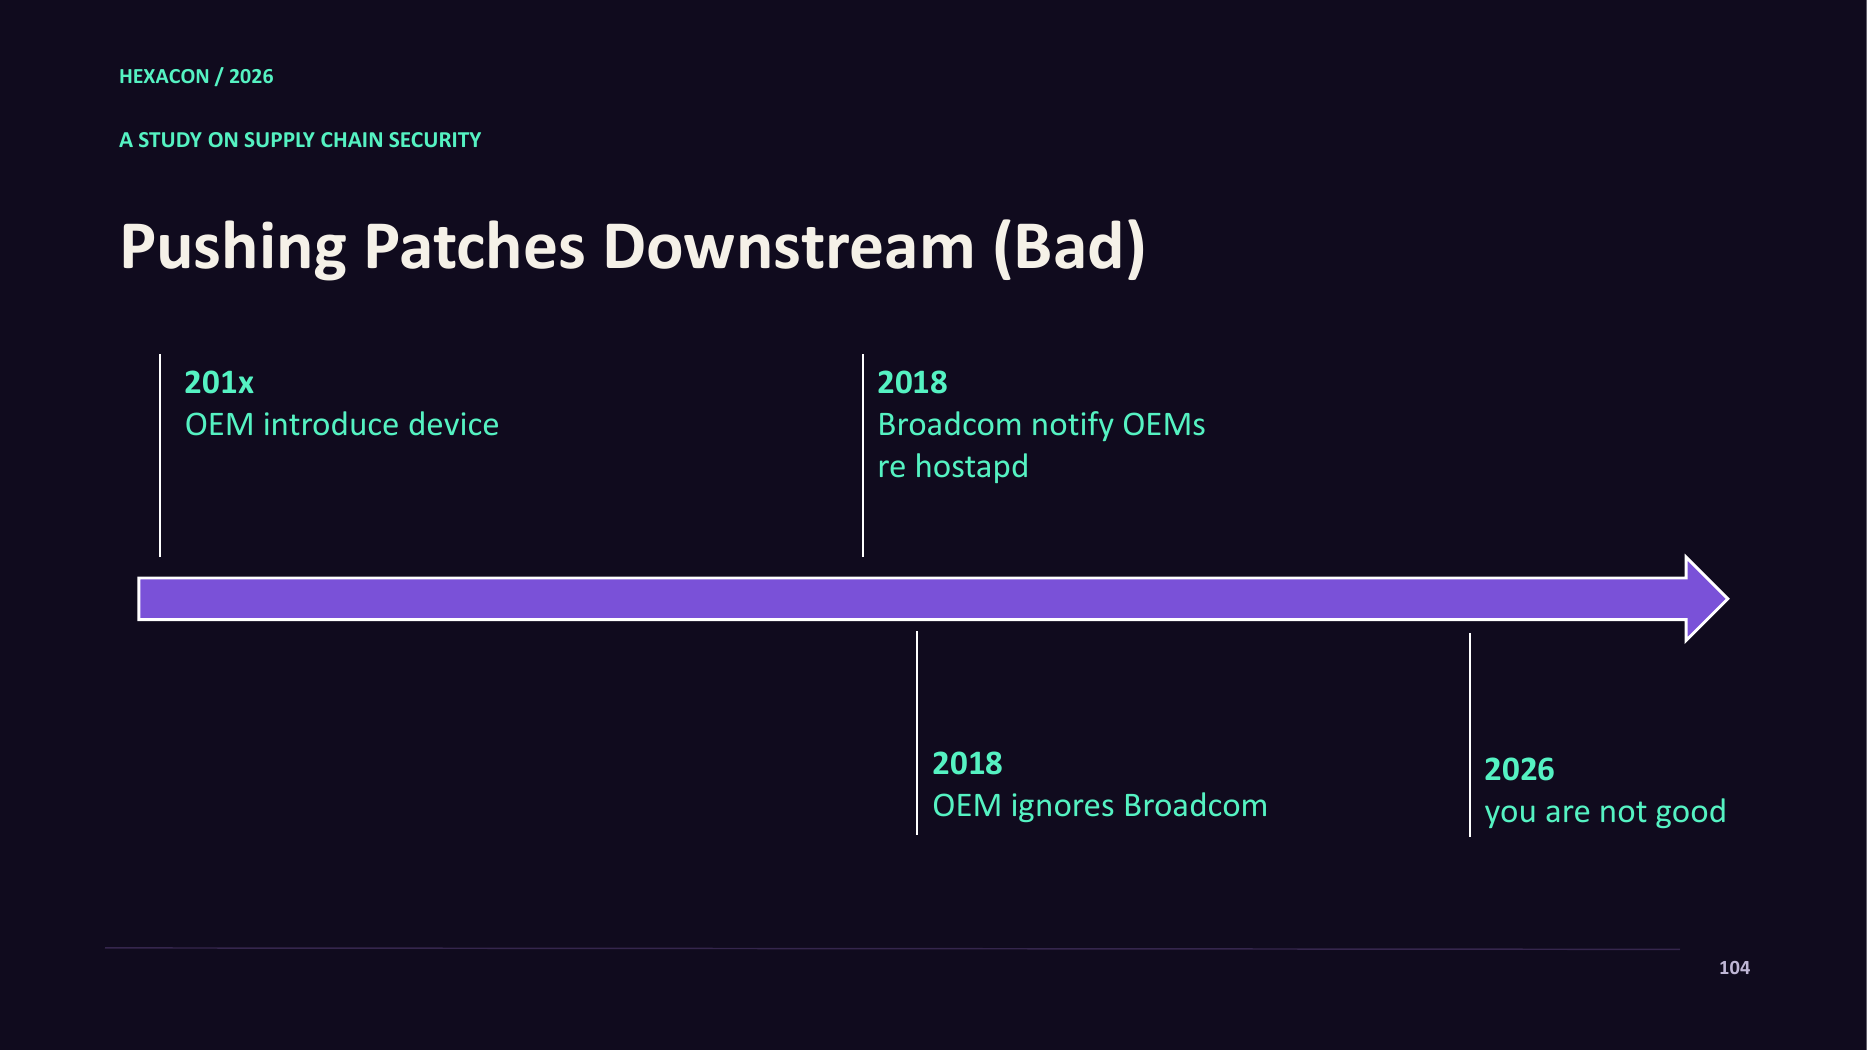 図:上流のチップメーカーが修正を出した後、自主的に対応したベンダーのみが2026年時点で安全を確保。通知を無視・埋没させた流通網では危険がそのまま温存された。出典:Quentin Kaiser / Hexacon 2026
これに対しBroadcomは7月28日、「修正パッチはとっくに存在している。影響を受ける機器を発見したならば、機器メーカーに直接連絡し、メーカー側からBroadcomへパッチを請求させるべきだ」と回答した。翌日カイザー氏が詳細を問い合わせたところ、Broadcomは本脆弱性へのCVE番号割り当てを拒否し、過去にメーカーへ送付したとされる通知記録の開示にも応じなかった。8月4日に国際調整機関であるCERT/CCに仲介を求めたものの、その日のうちにチケットはクローズされてしまった。
この対立において、双方はそれぞれの立場から異なる論理を展開している。現行のルール上、Broadcom自身がCVE採番機関(CNA)としての権限を持っており、番号を発行するか否かの裁量権を握っている。同社としては、2018年に修正案と移行方針を顧客へ提示した時点で義務を果たしたという見解だ。しかし研究者や防御側の視点からすれば、公開CVE番号の発行と公のセキュリティ勧告を拒む姿勢は、重層的なサプライチェーンにおける警報シグナルを遮断することに他ならない。結果として、多数の受託製造企業や通信事業者が、自社が採用しているコードに致命的な欠陥が潜んでいる事実を知らないまま放置されることとなった。
上流からの打開が望めなくなったカイザー氏は、下流の通信事業者へ直接アプローチを試みたが、そこでも沈黙の壁にぶつかった。7月29日にベルギーの複数キャリアおよび国家サイバーセキュリティセンターへ報告書と検証ツールを送付したものの、Proximusが電話面談を設定したのは8月25日のことであり、VOOからは一切の返答が得られなかった。Orange BelgiumのCISOは8月18日にSNS上でカイザー氏のアカウントを無言でフォローしたものの、正式な回答は行わなかった。そして10月15日の登壇直前に至るまで、これら通信事業者の実環境下にある脆弱な機器は1台もアップデートされていなかった。公的な脆弱性追跡も義務的な改修要求も存在しない脆弱なサプライチェーンにおいて、セキュリティパッチは8年間、チップベンダーのファイルサーバー上に眠る置物と化していたのである。
AIが1週間で暴いた16年の暗黒:サプライチェーンが背負う技術的負債
これまでチップメーカーやOEMが内々の通知だけで済ませてこられたのは、クローズドソースのファームウェアをリバースエンジニアリングするハードルが極めて高かったからだ。熟練の研究者が数ヶ月を費やしてようやく解析できる領域だった。しかしカイザー氏は報告の結びにおいて重要な事実を明かしている。最先端のAI大規模言語モデルを活用した結果、Broadcomの独自プロトコルスタックをゼロから解析し、完全なエクスプロイトコードを組み上げるまでに要した期間は、わずか1週間足らずだったという。業界の膿を出し切るべく、同氏は機器のフィンガープリント識別スクリプトとYARA検知ルールをオープンソースで公開した(github.com/qkaiser/broadcom-wps)。
道路の向かい側から無線で発動できる脆弱性は、現実世界において甚大な破壊力を持つ。標的組織の周辺にある民生用ルーターを足がかりに社内ネットワークへ潜入する「最近隣攻撃」や、出張中の要人を狙ったホテルWi-Fiへの侵入において、更新の止まった数億台のルーターは格好の踏み台となる。チップメーカーは8年前に通知を出したと言い、製造元はサポート期間が終了した型番だと見なし、通信事業者は数百万台のハードウェア交換コストに二の足を踏む。関係各社がそれぞれの帳尻を合わせる中で、16年ものあいだ放置されたリスクは、何も知らない一般ユーザーの手元に押し付けられたままとなっている。
参考リンク:
- Quentin Kaiser セキュリティ研究レポート『One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux』
- Hexacon 2026 パリ登壇スライド『Exploiting Broadcom WiFi Stack Across eCos and Linux』
- オープンソース検知スクリプトおよびYARAルールリポジトリ(broadcom-wps)
- Hacker News ディスカッション