El 16 de octubre de 2026, durante el congreso de seguridad Hexacon en París, el investigador Quentin Kaiser llevó a cabo una demostración tan impactante como real: situado al otro lado de la calle, sin teclear ninguna contraseña de red ni completar un emparejamiento, transmitió un puñado de paquetes inalámbricos hacia un router doméstico. En cuestión de segundos obtuvo una terminal de control con privilegios máximos (root shell). El fallo que lo hizo posible fue introducido en el código de bajo nivel de los chips de Broadcom allá por 2010; durante 16 años permaneció agazapado en cientos de millones de dispositivos de todo el planeta. Fabricantes de silicio, ensambladores de hardware y operadores de telecomunicaciones eludieron sus responsabilidades, bloqueando la distribución de actualizaciones y dejando que los hogares paguen el coste de un fallo estructural en la cadena de suministro.
Paquetes desde la acera de enfrente: acceso root sin contraseña
Muchos usuarios asumen que configurar una contraseña compleja en su red Wi-Fi basta para mantener a raya a intrusos cercanos. Sin embargo, el fallo expuesto por Kaiser elude por completo cualquier autenticación; el atacante ni siquiera necesita culminar el proceso estándar de configuración protegida (WPS, Wi-Fi Protected Setup). Siempre que la señal de radio cruce la calle, un atacante remoto puede inyectar instrucciones maliciosas por el aire, extraer las contraseñas almacenadas en memoria en texto plano o transformar el router en un nodo zombi teledirigido.
Para evaluar el impacto real sobre el terreno, Kaiser y su equipo examinaron el parque de dispositivos de cuatro grandes operadores belgas. En la red de Proximus (2,318 millones de abonados), unos 850.000 routers en servicio eran vulnerables (incluyendo los modelos BBOX 3 y BBOX3V+). En el parque antiguo de VOO, cerca de 500.000 clientes con modelos como el Netgear CG3100 o el Technicolor TC7210 estaban plenamente expuestos. En Orange Belgium, unos 210.000 equipos TCG3000 de un total de 547.000 abonados se encontraban desprotegidos, mientras que Telenet (1,758 millones de clientes) sigue evaluando el alcance en sus pasarelas Sagemcom. Sumando solo las tres primeras compañías, más de 1,56 millones de routers residenciales podían ser asaltados por cualquier atacante que pasara por la calle.
En su intervención, Kaiser mostró la vulneración en directo de dos equipos comerciales. Frente a una pasarela TCG3000 de Orange Belgium, ejecutó código arbitrario vía radio, extrajo la clave precompartida (PSK) directamente de la memoria no volátil (NVRAM) y la recibió de vuelta por el canal inalámbrico para conectarse a la red interna sin oposición. En un router BBOX3V+ de Proximus fue aún más directo: prescindió de robar credenciales y abrió una sesión remota inversa usando únicamente tramas de radio 802.11, sin pasar por servidores intermediarios en internet. El router del salón, concebido para actuar como primer escudo defensivo, se había convertido en una puerta sin cerrojo lista para ser empujada desde la acera de enfrente.
Escrito en 2010: un único analizador propaga el fallo a través de dos sistemas operativos
¿Cómo pudo un único defecto de software propagarse a decenas de marcas y centenares de modelos? La explicación radica en la división del trabajo dentro de la industria de telecomunicaciones. La gran mayoría de marcas de routers no escriben el código de bajo nivel que gestiona las señales de radio Wi-Fi. En su lugar, integran directamente los kits de desarrollo de software (SDK) que suministran proveedores de semiconductores como Broadcom. Si el código base del fabricante de chips contiene una imperfección, los ensambladores downstream la incorporan a ciegas en sus productos finales.
Al rastrear el origen, Kaiser comprobó que el fragmento defectuoso figuraba en los repositorios de Broadcom al menos desde 2010, concretamente en el archivo release/src-rt/wps/common/ap/ap_eap_sm.c. Cuando el router reensambla fragmentos del Protocolo de Autenticación Extensible (EAP) durante el emparejamiento WPS, el analizador omite validar la longitud de los datos entrantes, provocando un desbordamiento de búfer en memoria. Broadcom utilizó originalmente esta pila privativa 802.11 en el sistema operativo en tiempo real eCos; cuando sus ingenieros migraron la arquitectura hacia Linux, trasladaron el mismo código defectuoso sin modificaciones.
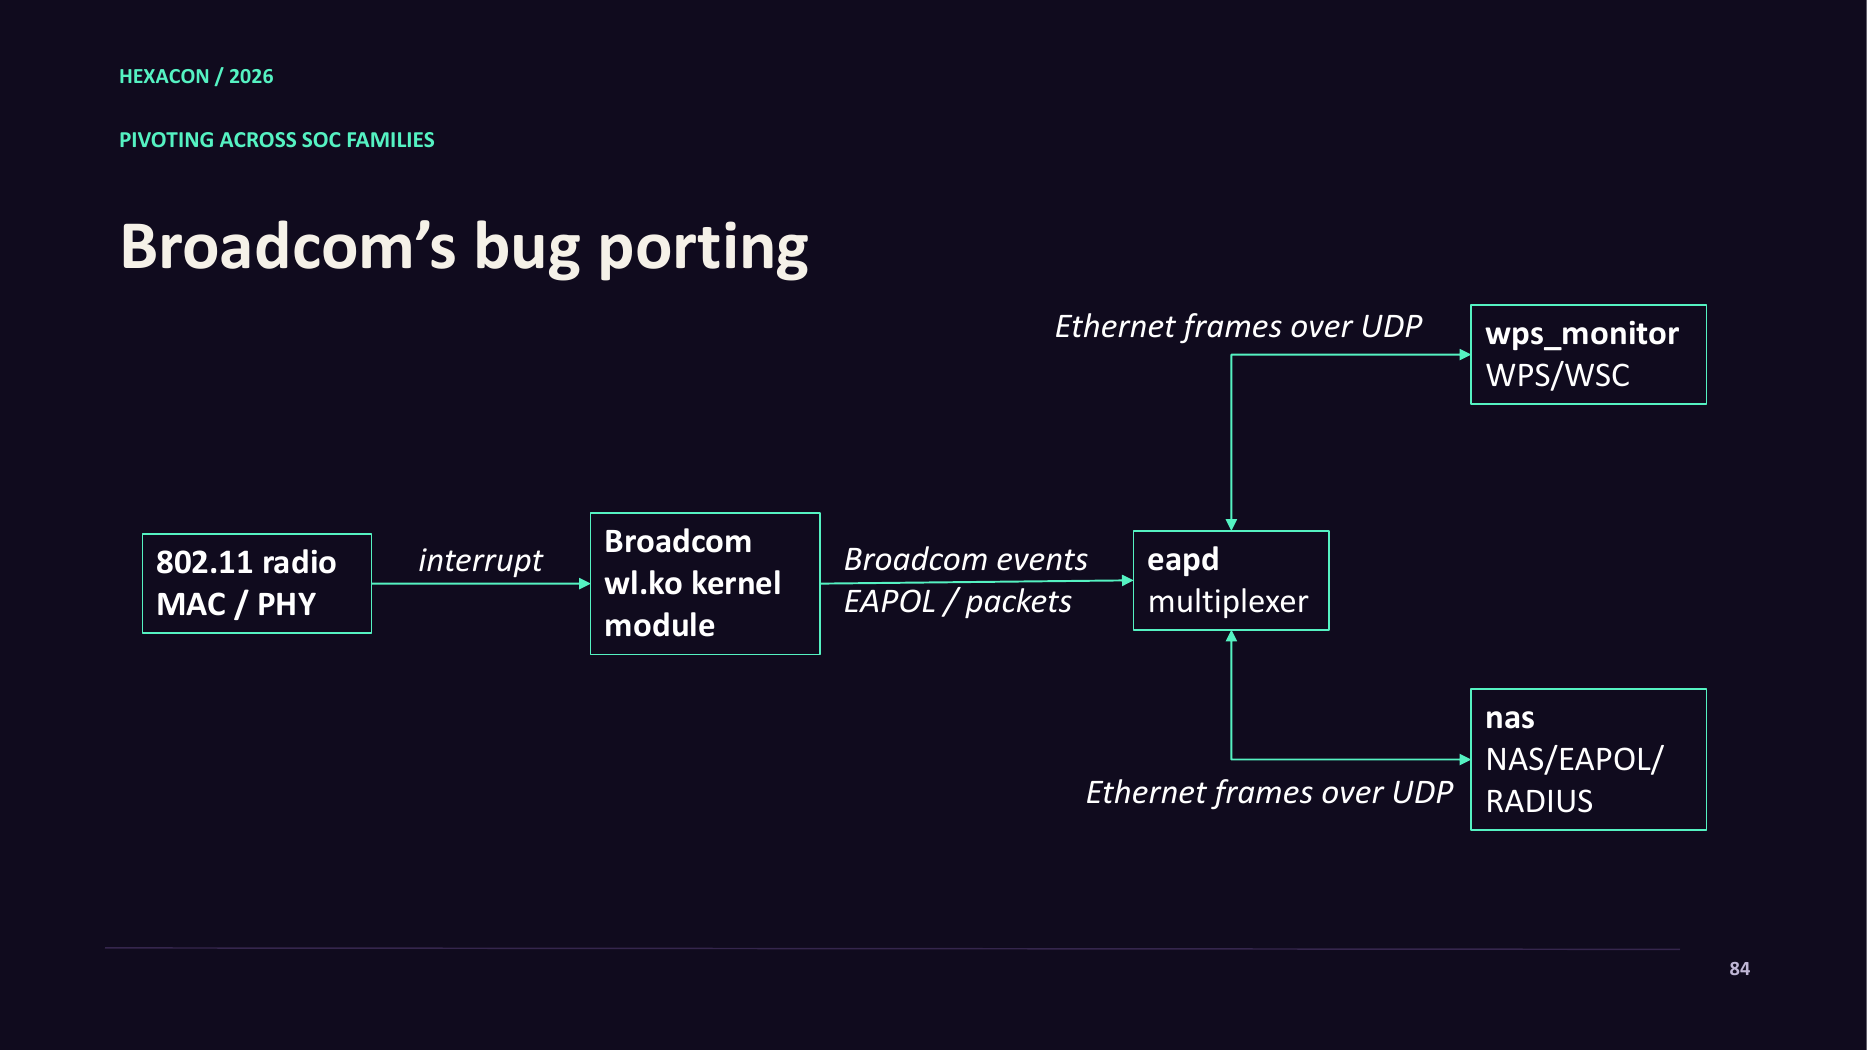 Figura: Las tramas de radio pasan del módulo de kernel wl.ko al proceso en espacio de usuario wps_monitor; el fallo de 2010 se trasladó intacto al entorno Linux. Fuente: Quentin Kaiser / Hexacon 2026
En los routers con arquitectura Linux, la recepción de señales en el chip inalámbrico genera interrupciones de hardware que dirigen los paquetes hacia el módulo de kernel wl.ko. Desde allí, la información transita por canales de eventos propios de Broadcom y el multiplexor eapd, hasta llegar al proceso wps_monitor en espacio de usuario, encargado de la negociación WPS. El equivalente a levantar un edificio moderno con estructuras de hormigón armado pero instalando en la puerta principal la cerradura oxidada de hace 16 años. La reutilización indiscriminada de componentes base convirtió un error puntual de programación en un mal endémico intergeneracional.
Para convertir este desbordamiento de memoria en un exploit fiable, fue necesario superar tres obstáculos técnicos. En un primer momento no es posible prever dónde se alojará la carga maliciosa en memoria; los fragmentos posteriores deben incluir códigos de operación válidos (0x04 a 0x0F) en el desplazamiento +0x9; y los datos inyectados quedan ubicados forzosamente tras el campo frags_received. Mediante el análisis inverso de las estructuras del analizador, Kaiser articuló tres primitivas esenciales: manipular total_received para lograr escritura arbitraria en memoria, alterar el puntero next_frag_to_send para lectura arbitraria y sobrescribir los punteros de función parse_msg o send_data para tomar el control de la ejecución.
El asalto final se ejecuta como una intervención quirúrgica en tres pasos sucesivos. Primero se provoca una fuga de información controlada (calibration infoleak) que permite calcular los desplazamientos respecto al objeto de estado de emparejamiento. En segundo lugar, leyendo el puntero autorreferencial next_frag_to_send, se localiza la dirección física absoluta de dicho objeto en memoria. Por último, se sobrescribe el puntero a la función send_data con la dirección del payload malicioso; en el instante en que el router se dispone a emitir una respuesta de radio, el flujo de ejecución queda secuestrado. Una cadena de explotación en tres fases transformó lo que habría sido un bloqueo fortuito con reinicio de máquina en una penetración silenciosa, certera y sin interacción del usuario.
El parche incompleto de 2018 y millones de dispositivos condenados a perpetuidad
Esta brecha no era desconocida antes de las pesquisas de Kaiser. Ya en 2018 Broadcom detectó el problema y distribuyó internamente una actualización correctiva. Sin embargo, aquel parche no cubría todas las rutas de ejecución vulnerables; en consecuencia, Broadcom recomendó a los fabricantes abandonar la pila propietaria y migrar hacia el proyecto de código abierto hostapd.
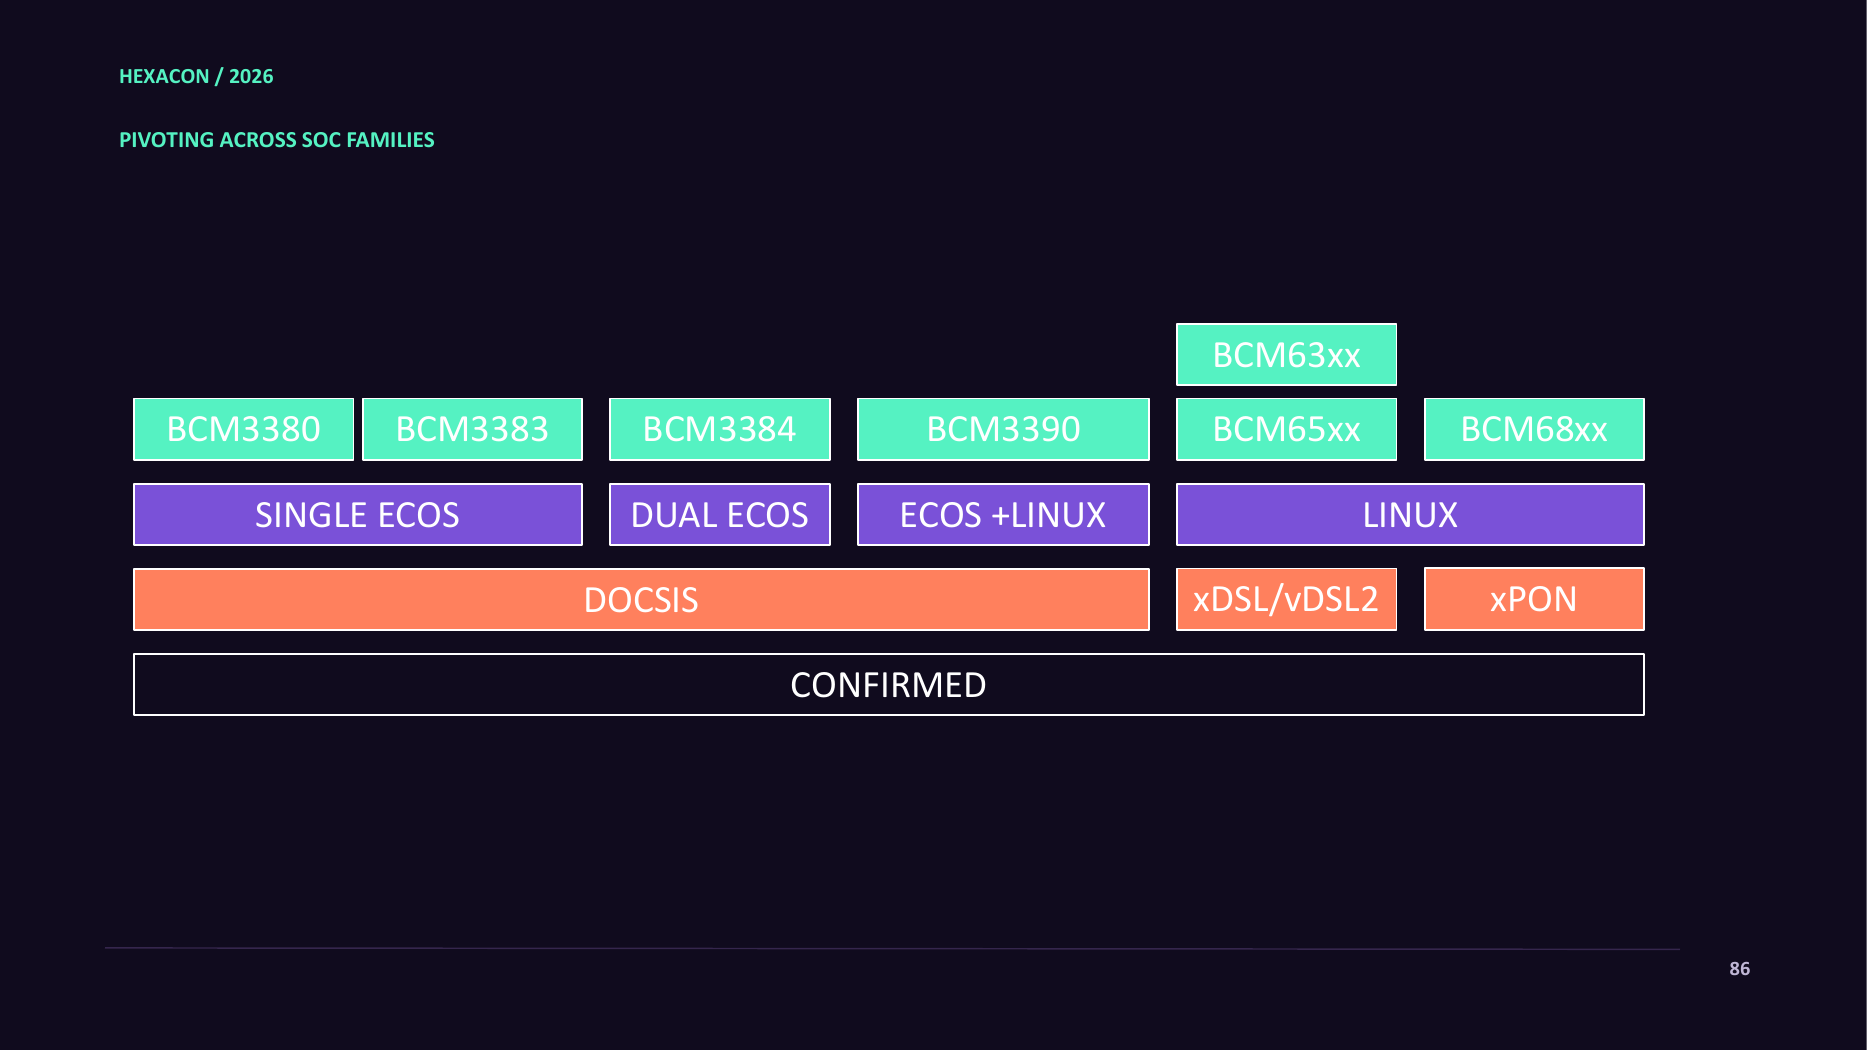 Figura: Matriz de chips en entornos de cable, par de cobre y fibra óptica. A la izquierda, los equipos basados en eCos se han convertido en vulnerabilidades permanentes. Fuente: Quentin Kaiser / Hexacon 2026
Aquel llamamiento a cambiar de plataforma trazó una frontera insalvable en los catálogos de hardware. Los routers modernos con Linux basados en chips BCM65xx o BCM68xx podían migrar a hostapd si los fabricantes invertían recursos en adaptar el software. En cambio, para los equipos dotados del sistema en tiempo real eCos bajo chips BCM3380, BCM3383, BCM3384 o BCM3390 de doble núcleo, no existía alternativa posible. Esta flota heredada comprende módems de cable coaxial (DOCSIS), conexiones telefónicas (xDSL/vDSL2) y terminales de fibra óptica (xPON), quedando desde 2018 atrapada en una condición de vulnerabilidad permanente (“Forever-day”).
Para conocer el estado real del parque activo, Kaiser realizó un escaneo pasivo de señales de radio por las calles de París. Comprobó que las pasarelas equipadas con chips Wi-Fi 6 recientes (BCM68572, BCM68881, BCM6752, BCM68360) contaban en su mayoría con parches aplicados, mientras que los modelos antiguos continuaban totalmente abiertos. A falta de inventarios globales detallados, Kaiser estima, basándose en la tasa de exposición detectada en Europa, que el número de routers vulnerables en activo a nivel mundial se sitúa en “el orden de cientos de millones”. Los fabricantes ahorraron costes de mantenimiento dando por amortizadas arquitecturas pasadas, firmando la sentencia de muerte digital para cientos de millones de routers en funcionamiento.
Evasión de responsabilidades: el atasco de un proceso de divulgación de 90 días
Si el peligro resultaba tan evidente, ¿por qué los operadores mantuvieron sus equipos desprotegidos durante ocho años? El proceso formal de divulgación coordinada de 90 días emprendido por Kaiser en el verano de 2026 sacó a la luz las fisuras de la cadena de suministro. El 18 y el 27 de julio remitió dos informes al equipo de seguridad de Broadcom para las plataformas eCos y Linux (bajo las referencias KS-20260718-02 y KS-20260727-01).
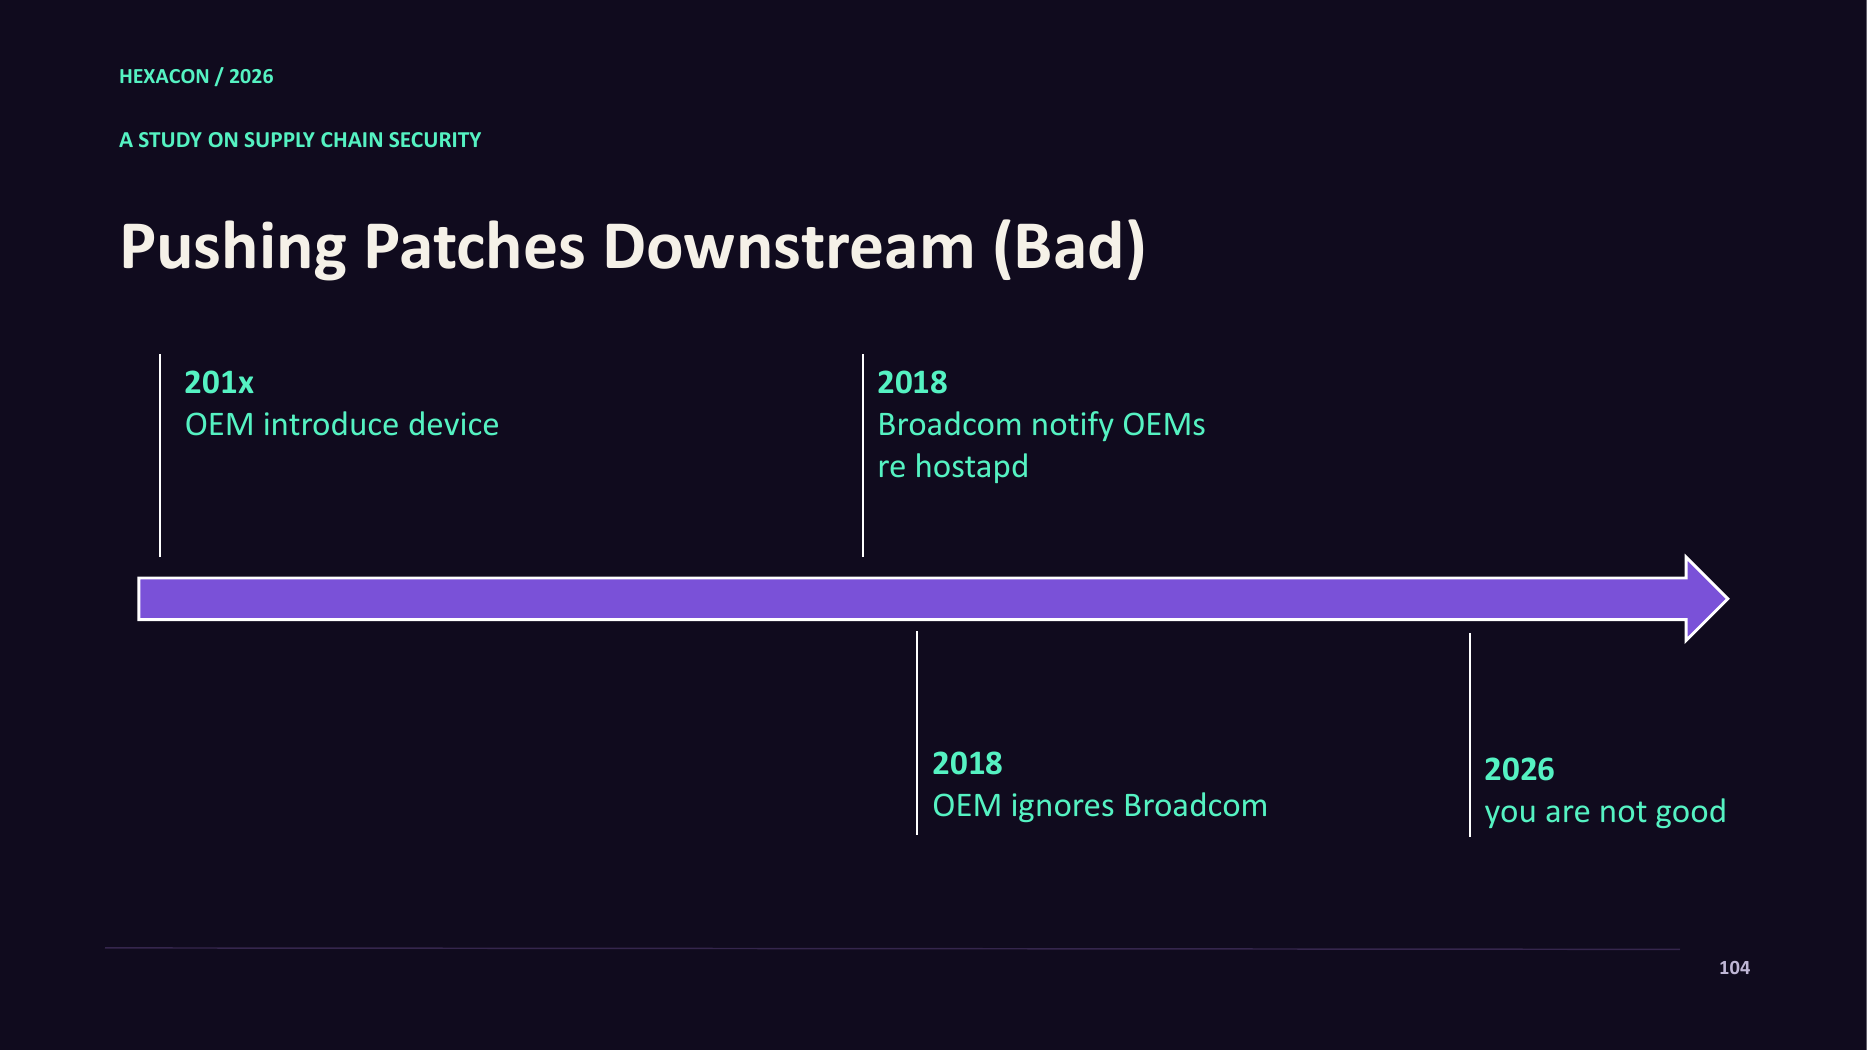 Figura: Tras la publicación inicial de parches por el fabricante de chips, solo las marcas proactivas garantizaron la seguridad en 2026; los canales que ignoraron las notificaciones dejaron el riesgo intacto hasta hoy. Fuente: Quentin Kaiser / Hexacon 2026
El 28 de julio Broadcom respondió señalando que los parches existían desde hacía años; si el investigador detectaba equipos comprometidos, debía dirigirse a los fabricantes de routers para que fuesen estos quienes solicitaran el parche a Broadcom. Al día siguiente, cuando Kaiser pidió aclaraciones, Broadcom se negó a asignar un identificador público CVE (Common Vulnerabilities and Exposures) y rechazó aportar justificantes de las comunicaciones enviadas a los fabricantes en 2018. El 4 de agosto, Kaiser recurrió a la entidad coordinadora internacional CERT/CC, pero el expediente fue cerrado el mismo día.
En este pulso institucional entran en conflicto dos visiones opuestas. Según la normativa vigente, Broadcom actúa como Autoridad de Numeración de CVE (CNA), disponiendo de potestad discrecional para asignar o denegar códigos. La empresa sostiene que haber ofrecido las soluciones y recomendaciones en 2018 agotaba sus obligaciones formales. Sin embargo, para los investigadores independientes y los responsables de ciberdefensa, negarse a publicar un CVE oficial y un boletín de seguridad cercenó la principal vía de alerta temprana en una cadena de suministro multinivel. Muchos ensambladores y operadores jamás llegaron a enterarse de que el código integrado en sus dispositivos contenía fallos críticos.
Ante la vía muerta con el fabricante de semiconductores, Kaiser contactó directamente con los operadores belgas y sus agencias de ciberseguridad el 29 de julio, topándose de nuevo con el silencio administrativo. Proximus no fijó una llamada preliminar hasta el 25 de agosto; VOO no dio respuesta alguna. El responsable de seguridad (CISO) de Orange Belgium se limitó a seguir el perfil de Kaiser en redes sociales el 18 de agosto, sin emitir ningún informe técnico. Hasta la víspera de la conferencia del 15 de octubre, ni un solo router vulnerable de estas redes comerciales había recibido actualización alguna. En una cadena de suministro sin avisos centralizados ni exigencias legales de corrección, los parches de seguridad pasaron ocho años durmiendo en los servidores de la multinacional.
La IA descifra en una semana una caja negra de 16 años: la deuda técnica pasa factura
En el pasado, fabricantes de chips y ensambladores podían ampararse en el oscurantismo porque la ingeniería inversa sobre firmwares cerrados requería meses de dedicación exclusiva por parte de expertos especializados. Hacia el final de su informe, Kaiser desveló un detalle crucial: apoyándose en modelos avanzados de inteligencia artificial, desentrañó la arquitectura de la pila privativa de Broadcom y desarrolló exploits funcionales en menos de una semana. Con el propósito de facilitar la limpieza de estas vulnerabilidades, publicó scripts de detección y reglas YARA de código abierto (github.com/qkaiser/broadcom-wps).
Una vulnerabilidad activable por ondas de radio desde el exterior acarrea un peligro operativo descomunal. Actores maliciosos avanzados emplean con frecuencia el ataque del “vecino más cercano”, tomando el control de routers domésticos aledaños a un objetivo corporativo para infiltrarse en su red principal. Las redes de hoteles para profesionales en viaje de negocios sufren amenazas semejantes, donde millones de dispositivos desatendidos constituyen cabezas de puente perfectas. El fabricante de chips consideró suficiente un aviso emitido hace ocho años, las marcas dieron por descatalogados los modelos antiguos y las operadoras evitaron el coste de sustituir millones de pasarelas. Cada eslabón cuadró sus cuentas, pero el riesgo acumulado a lo largo de 16 años lo acabaron asumiendo los usuarios de a pie.
Enlaces de referencia:
- Informe de investigación de Quentin Kaiser: One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux
- Presentación en Hexacon 2026: Exploiting Broadcom WiFi Stack Across eCos and Linux
- Herramientas de detección y reglas YARA en código abierto (
broadcom-wps)- Debate en Hacker News