2026년 10월 16일 파리에서 열린 헥사콘(Hexacon) 보안 컨퍼런스에서 보안 연구원 캉탱 카이저(Quentin Kaiser)는 충격적인 길거리 실증 시연을 선보였다. 그는 도로 건너편에 서서 와이파이 비밀번호를 전혀 입력하지 않은 채, 대상 공유기를 향해 몇 개의 무선 패킷을 전송하는 것만으로 단 몇 초 만에 최고 관리자 권한(root shell)을 탈취했다. 이 취약점은 2010년 브로드컴(Broadcom) 칩셋의 저수준 코드에 처음 작성된 이후 전 세계 수억 대의 가정용 공유기 속에서 무려 16년 동안 조용히 숨어 있었다. 반도체 대기업, 공유기 제조사, 초고속 인터넷 통신사가 각자의 면책 범위 뒤에 숨어 패치 전달 경로를 차단한 결과, 수많은 가정의 거실 네트워크가 기나긴 공급망 마비의 대가를 고스란히 떠안게 되었다.
길 건너편에서 패킷 몇 개만 보내면 탈취되는 최고 권한
보통 사람들은 가정용 와이파이에 복잡한 비밀번호를 설정해 두면 해커의 침입을 막을 수 있다고 여긴다. 하지만 카이저가 공개한 취약점은 비밀번호 인증 과정을 완전히 우회한다. 공격 과정에서 표준적인 와이파이 간편 연결(WPS, Wi-Fi Protected Setup) 절차를 완료할 필요조차 없다. 무선 신호가 도로 건너편까지 도달하기만 하면 공격자는 허공을 통해 악성 명령을 주입할 수 있으며, 메모리에 남아 있는 평문 비밀번호를 읽어내거나 공유기를 원격 제어용 봇으로 전락시킬 수 있다.
실제 통신망에 노출된 기기 규모를 파악하기 위해 카이저 연구팀은 벨기에의 주요 4대 통신사를 대상으로 표본 조사를 실시했다. 231만 8천 명의 가입자를 보유한 프록시머스(Proximus) 망에서는 사용 중인 공유기 약 85만 대(BBOX 3 및 BBOX3V+ 모델)가 해당 취약점에 노출되어 있었다. VOO의 구형 기기군에서는 약 50만 명의 사용자가 쓰는 넷기어(Netgear) CG3100, 테크니컬러(Technicolor) TC7210 등의 기종이 일괄적으로 취약한 상태였다. 오렌지 벨기에(Orange Belgium)의 가입자 54만 7천 명 중에서도 약 21만 대의 TCG3000 장비가 무방비로 드러나 있었으며, 175만 8천 가입자를 보유한 텔레넷(Telenet)의 사젬컴(Sagemcom) 계열 게이트웨이 역시 영향 범위를 조사 중이다. 상위 3개 통신사만 합산해도 156만 대가 넘는 가정용 홈 게이트웨이가 길을 지나가는 공격자의 손에 언제든 넘어갈 수 있는 상태였다.
카이저는 현장에서 실제 통신사가 보급한 기기 2종을 해킹하는 과정을 직접 시연했다. 오렌지 벨기에가 사용자에게 제공한 TCG3000 게이트웨이를 상대로 전파를 쏴 임의 코드를 실행시켰으며, 프로그램은 비휘발성 메모리(NVRAM)에서 사전 공유 키(PSK)를 직접 추출한 뒤 무선 채널을 통해 공격자의 노트북으로 전송하여 내부 네트워크에 손쉽게 접속했다. 프록시머스 사용자의 BBOX3V+ 공유기 대상 시연에서는 비밀번호를 훔치는 과정조차 생략하고 802.11 무선 프레임을 통해 외부 중계 서버 없이 직접 리버스 셸을 실행시켰다. 외부 위협을 막아내는 1차 방화벽이어야 할 가정용 공유기가 길 건너편에서 열쇠도 없이 밀고 들어갈 수 있는 활짝 열린 문으로 전락한 셈이다.
2010년에 작성된 저수준 코드, 단 하나의 파서가 두 세대 운영체제를 오염시키다
어떻게 단 하나의 결함이 수십 개 브랜드를 넘나들며 수백 종의 제품군을 감염시킬 수 있었을까? 그 원인은 무선 통신 산업 특유의 분업 구조에 있다. 대부분의 공유기 브랜드는 저수준 와이파이 무선 신호 처리 코드를 직접 작성하지 않는다. 브로드컴과 같은 반도체 원제조사가 제공하는 소프트웨어 개발 키트(SDK)를 그대로 사들여 탑재한다. 칩 제조사의 기초 코드에 결함이 존재하면 다운스트림 기기 제조사들은 이를 의심 없이 기기에 담아 출하하게 된다.
카이저가 소스코드를 추적한 결과, 이 결함 코드는 늦어도 2010년부터 브로드컴 소프트웨어 저장소의 release/src-rt/wps/common/ap/ap_eap_sm.c 파일에 포함되어 있었다. 공유기가 무선 페어링 중 EAP(Extensible Authentication Protocol) 단편 재조합을 처리할 때 파서가 데이터 길이를 엄격히 검증하지 않아 전형적인 메모리 버퍼 오버플로우가 발생한다. 브로드컴은 초기에 실시간 운영체제(RTOS)인 eCos 환경에서 이 독자 802.11 프로토콜 스택을 운용했는데, 이후 리눅스 플랫폼으로 이전하면서 엔지니어들이 결함이 담긴 파서 코드를 그대로 복사해 옮겼다.
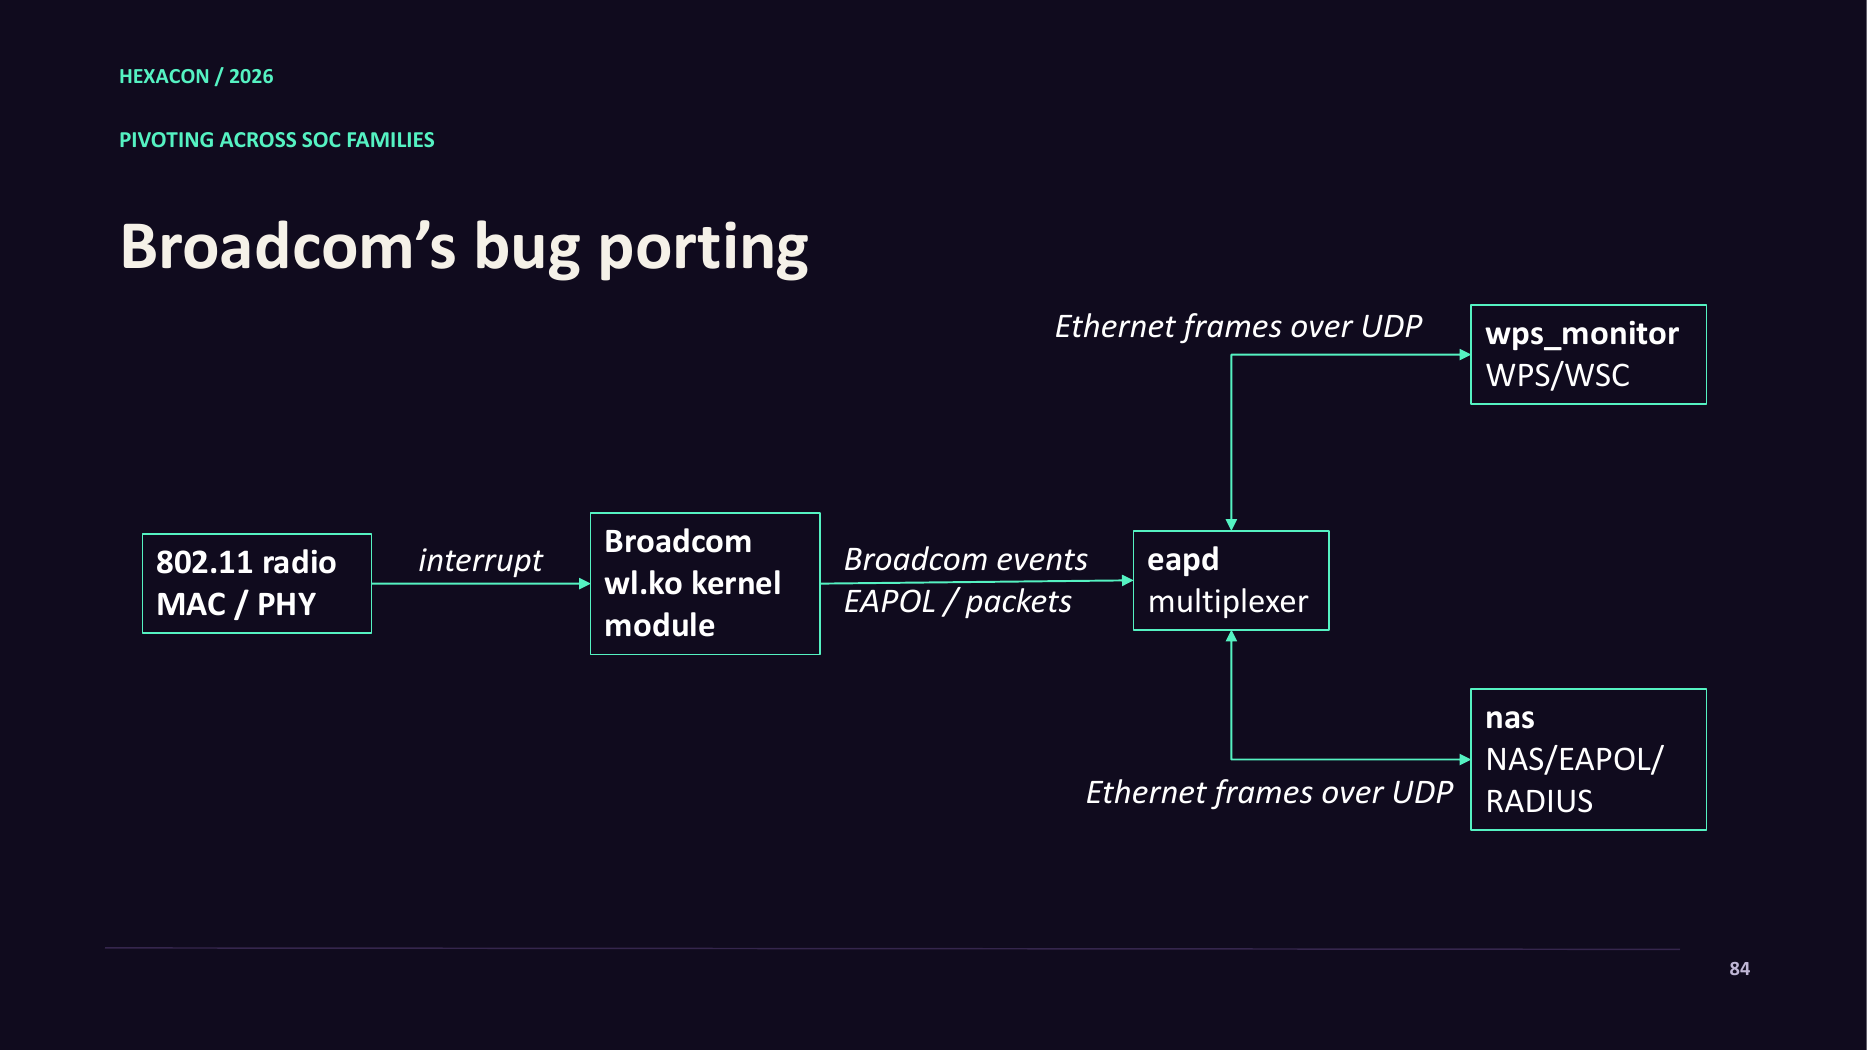 그림: 무선 데이터 프레임이 커널 모듈 wl.ko에서 사용자 공간의 wps_monitor 프로세스로 전달되는 구조. 2010년의 구형 취약점이 리눅스 환경으로 고스란히 이식되었다. 출처: Quentin Kaiser / Hexacon 2026
리눅스 기반 공유기에서는 무선 칩이 신호를 수신하면 하드웨어 인터럽트를 발생시키고, 데이터 패킷은 커널 드라이버 모듈인 wl.ko로 진입한다. 이어 브로드컴 자체 이벤트 채널과 eapd 다중화기를 거쳐 최종적으로 사용자 공간의 wps_monitor 프로세스에 전달되어 페어링 로직을 수행한다. 건물의 뼈대를 최신 철근 콘크리트로 재건축하면서 정문에는 16년 전의 녹슨 자물쇠를 그대로 달아놓은 것과 다름없다. 기초 핵심 모듈을 맹목적으로 재사용한 탓에 십수 년 전의 단일 코드 결함이 세대를 뛰어넘는 업계 전체의 고질병으로 번져나갔다.
이 메모리 오버플로우를 신뢰성 있는 원격 장악 도구로 완성하기 위해서는 세 가지 기술적 장벽을 넘어야 했다. 초기 단계에서는 악성 코드가 메모리 어디에 안착할지 알 수 없고, 후속 조각의 오프셋 +0x9 위치에 정상적인 페어링 연산 부호(0x04~0x0F)를 포함해야 하며, 쓰기 위치가 항상 frags_received 필드 뒤쪽에 위치한다는 점이었다. 카이저는 파서 내부 구조를 분석하여 세 가지 핵심 공격 프리미티브를 도출했다. total_received 변수를 조작해 임의 메모리 쓰기를 구현하고, next_frag_to_send 포인터를 변조해 임의 메모리 읽기를 수행하며, 최종적으로 parse_msg 또는 send_data 함수 포인터를 덮어써 실행 흐름을 장악하는 방식이다.
전체 침투 과정은 정밀한 외과 수술처럼 3단계로 진행된다. 첫째, 교정형 정보 유출을 유도하여 페어링 상태 객체에 대한 상대 메모리 오프셋을 계산한다. 둘째, 자체 참조 포인터인 next_frag_to_send 필드를 읽어 페어링 상태 객체의 물리적 메모리 절대 주소를 확인한다. 셋째, send_data 함수 포인터를 악성 코드 주소로 덮어쓰고, 공유기가 무선 응답을 송신하려는 찰나에 실행 흐름을 완전히 가로챈다. 정교하게 맞물린 3단계 공격 체인을 통해 단순 기기 다운과 재부팅에 그쳤을 메모리 오류가 백발백중의 무소음 제로클릭 침투 도구로 탈바꿈했다.
2018년 반쪽짜리 패치가 남긴 재앙: 수억 대의 구형 기기가 영구 제로데이로 전락
이 취약점이 2026년에 이르러서야 처음 발견된 것은 아니다. 브로드컴은 이미 2018년에 이 보안 위험을 인지하고 내부적으로 수정 코드를 배포한 적이 있었다. 문제는 당시 패치가 취약점의 모든 경로를 완벽히 해결하지 못했다는 점이다. 이후 브로드컴은 다운스트림 제조사들에게 자체 프로토콜 스택을 버리고 오픈소스 커뮤니티가 유지 관리하는 hostapd 무선 관리 스택으로 전면 전환할 것을 권고했다.
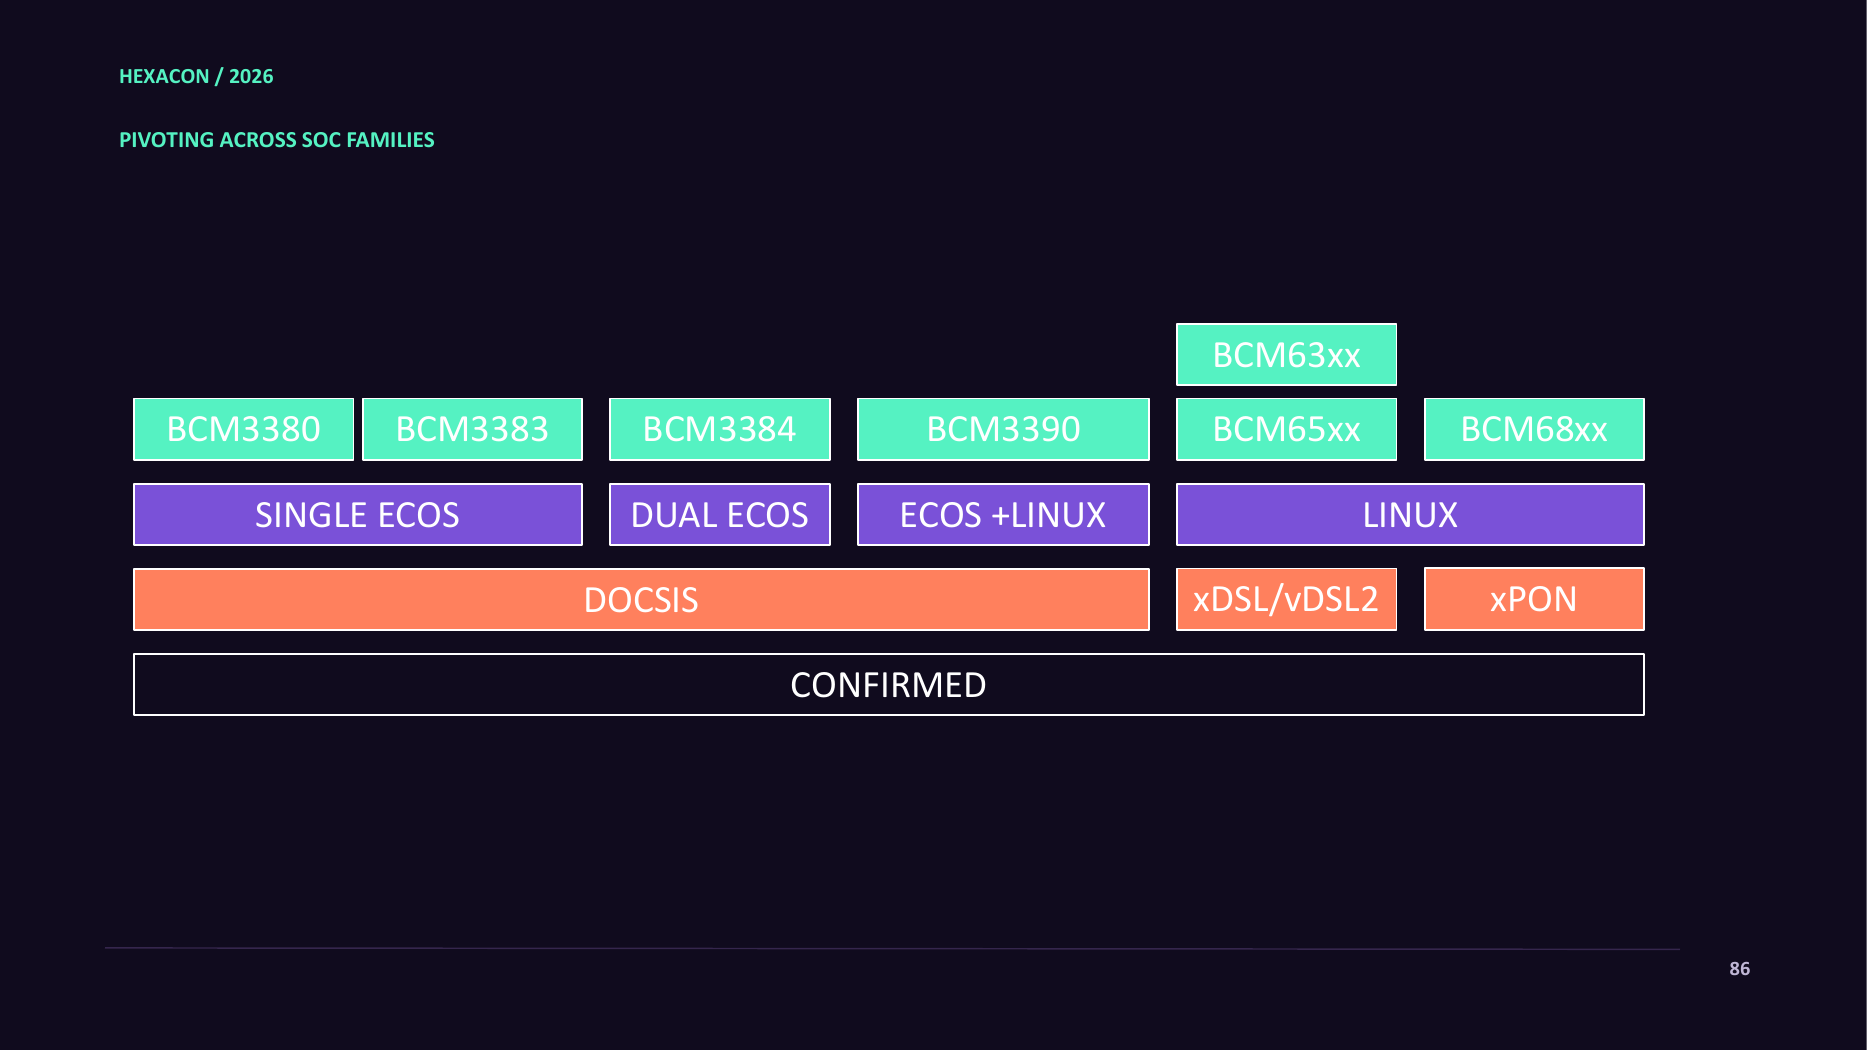 그림: 케이블, 전화선, 광통신 접속 장비를 아우르는 칩셋 매트릭스. 좌측의 eCos 플랫폼 장비는 업데이트가 불가능한 영구 취약 기기로 전락했다. 출처: Quentin Kaiser / Hexacon 2026
이러한 전면 전환 권고는 하드웨어 제품군 사이에 가혹한 생사 경계선을 그었다. BCM65xx, BCM68xx 등 비교적 신형 칩셋을 탑재한 리눅스 기반 공유기는 제조사가 소프트웨어를 재구성할 인력을 투입하면 hostapd로 교체해 결함을 막을 수 있었다. 하지만 eCos 실시간 운영체제를 사용하는 BCM3380, BCM3383, BCM3384 및 듀얼코어 BCM3390 칩셋 기기는 시스템 구조상 전환이 불가능했다. 이들 구형 장비는 케이블(DOCSIS), 전화선(xDSL/vDSL2), 광섬유(xPON) 통신망 전반에 광범위하게 보급되어 있었으며, 2018년 이후 영구적으로 보안 패치를 받을 수 없는 ‘포에버데이(Forever-day)’ 상태에 갇히게 되었다.
세대별 실제 노출 현황을 파악하기 위해 카이저는 파리 시내에서 수동 신호 스캔을 진행했다. 조사 결과 BCM68572, BCM68881, BCM6752, BCM68360 등 차세대 와이파이 6 칩셋 기반 게이트웨이는 대다수 패치가 완료되어 있었으나 구형 제품군은 여전히 무방비 상태였다. 전 세계 통신사의 내부 보유 대장을 전부 확인할 수는 없지만 유럽 통신망의 노출 비율을 토대로 추산하면 전 세계에서 취약한 상태로 운용 중인 동일 계열 장비는 ‘수억 대’ 규모에 달한다. 하드웨어 제조사는 구조적 세대교체를 핑계로 사후 지원 비용을 아꼈고, 여전히 현역으로 일하는 수억 대의 구형 공유기는 보안상의 사형 선고를 받았다.
핑퐁 게임에 갇힌 90일간의 취약점 공개 절차
위험성이 이토록 명확한데 왜 8년이 지난 시점까지 통신사 장비들은 패치되지 않았을까? 카이저가 2026년 여름 착수한 표준 90일 책임 공개 절차는 공급망 내부에 만연한 책임 회피 사슬을 명백히 드러냈다. 7월 18일과 7월 27일, 그는 브로드컴 보안 팀에 eCos 및 리눅스 플랫폼을 다룬 두 건의 보고서(문서 번호 KS-20260718-02, KS-20260727-01)를 차례로 제출했다.
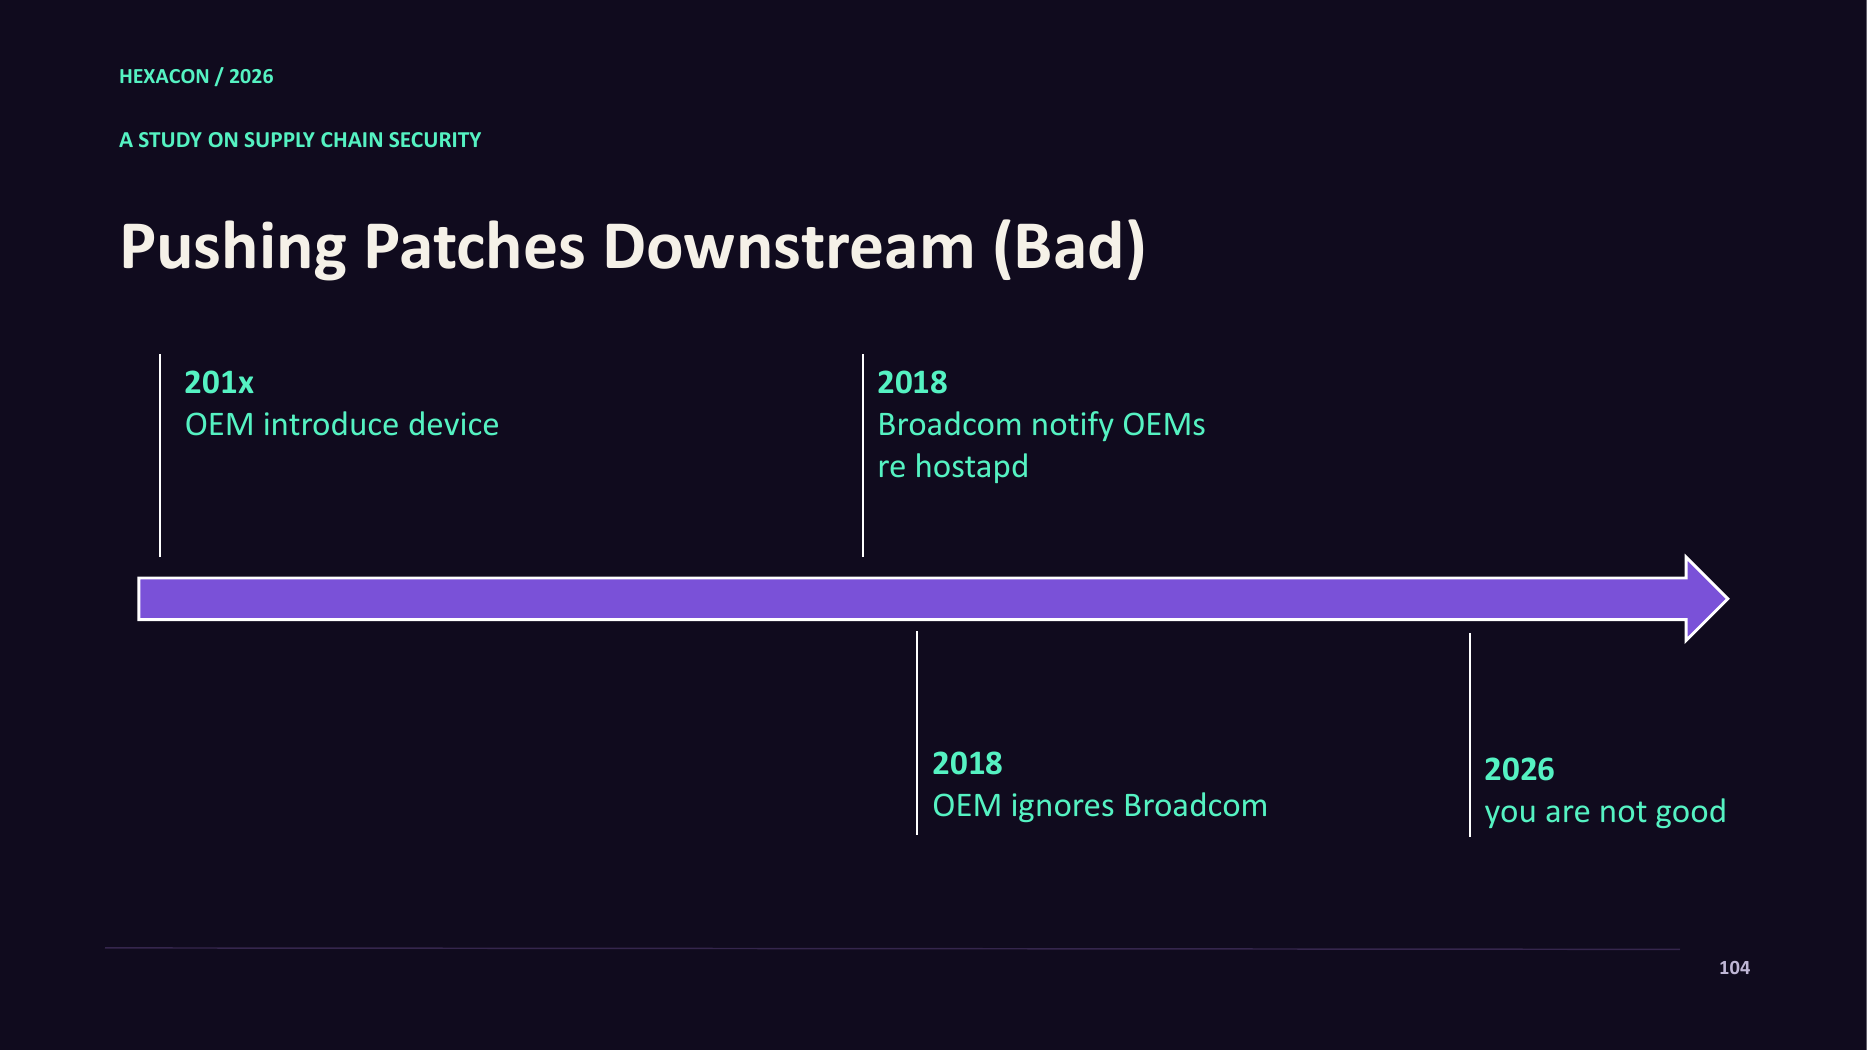 그림: 상류 칩 제조사가 패치를 발표한 뒤 능동적으로 대응한 제조사만이 2026년 보안을 확보했으며, 공지를 묵살한 유통 경로는 위험을 고스란히 방치했다. 출처: Quentin Kaiser / Hexacon 2026
이에 대해 브로드컴은 7월 28일 “수정 패치는 이미 오래전에 마련되어 배포되었다. 취약 장비를 발견했다면 해당 기기 제조사에 직접 연락하고, 제조사가 브로드컴에 패치를 요청하도록 하라”고 답변했다. 다음 날 카이저가 상세 정보를 질의하자 브로드컴은 공식 취약점 식별 번호(CVE) 부여를 거부했으며 과거 제조사에 전달했다는 보안 공지 사본 제공 역시 거절했다. 8월 4일 카이저가 국제 조정 기구인 CERT/CC에 조정을 요청했으나 해당 티켓은 접수 당일 바로 종결 처리되었다.
이 공방 속에서 브로드컴과 보안 연구원은 각자의 논리를 펼친다. 현행 규정상 브로드컴 자체에 CVE 번호 발급 권한(CNA)이 부여되어 있어 번호 발급 여부를 독자적으로 결정할 재량권이 있다. 회사 측은 2018년에 이미 고객사에 수정안과 전환 지침을 제공했으므로 규정상 재발급 사유가 아니라고 주장한다. 그러나 연구원과 다운스트림 보안 실무자의 시각에서는 칩 제조사가 공개 CVE 번호 발급과 공식 보안 권고문 발행을 거부한 행위 자체가 다단계 공급망의 조기 경보 신호를 끊어버린 것이었다. 수많은 하청 제조사와 통신사는 자신들이 납품받은 핵심 코드에 치명적 위험이 내재되어 있다는 사실조차 알지 못했다.
상류 통로가 막히자 카이저는 벨기에 현지 통신사들의 문을 직접 두드렸지만 그곳에서도 침묵의 벽을 마주했다. 7월 29일 벨기에 복수 통신사와 사이버보안 센터에 보고서와 점검 도구를 발송했으나 프록시머스는 8월 25일에야 유선 통화를 잡았고 VOO는 아무런 답변도 내놓지 않았다. 오렌지 벨기에의 정보보호최고책임자(CISO)는 8월 18일 소셜 미디어에서 카이저의 계정을 팔로우했을 뿐 공식 기술 답변을 주지 않았다. 발표 전날인 10월 15일까지도 해당 통신사들의 현장 기기 중 패치된 장비는 단 한 대도 없었다. 공개 식별 번호를 통한 경보도, 강제 수정 요구도 없는 취약한 공급망 구조 속에서 보안 패치는 8년 동안 칩 제조사 서버 구석의 장식품으로 전락했다.
AI가 1주일 만에 파헤친 16년의 블랙박스: 공급망이 치러야 할 기술 부채
그동안 반도체 업체와 기기 제조사들이 내부 공지에만 의존하며 버틸 수 있었던 이유는 비공개 펌웨어를 역공학으로 분석하는 난이도가 매우 높았기 때문이다. 숙련된 보안 전문가라도 수개월을 매달려야 취약점을 찾아낼 수 있었다. 그러나 카이저는 보고서 말미에 결정적인 사실을 털어놓았다. 첨단 인공지능(AI) 대형 언어 모델의 보조를 받아 브로드컴의 독자 프로토콜 스택을 처음부터 역분석하고 실제 공격 코드를 완성하기까지 걸린 시간은 일주일이 채 되지 않았다. 업계의 부채 청산을 돕기 위해 그는 기기 식별 스크립트와 YARA 탐지 규칙을 오픈소스로 공개했다(github.com/qkaiser/broadcom-wps).
길 건너편에서 무선으로 발동할 수 있는 취약점은 현실에서 치명적인 파괴력을 발휘한다. 지능형 지속 위협(APT) 해킹 조직이 즐겨 쓰는 ‘최인접 공격’은 목표 빌딩 주변의 민간 와이파이를 먼저 장악한 뒤 내부 핵심망으로 파고든다. 출장 중인 임직원을 노린 호텔 와이파이 침투 역시 이러한 취약점에 기반하며 오랫동안 교체되지 않은 수억 대의 가정용 게이트웨이는 훌륭한 침투 거점이 된다. 칩 제조사는 8년 전에 공지했다고 발을 빼고, 기기 제조사는 단종된 구형 모델이라 외면하며, 통신사는 수백만 대의 하드웨어를 교체하는 비용을 감당하기 싫어한다. 각 주체가 손익 계산서 앞에서는 합리적 결정을 내렸지만 16년간 누적된 위험의 대가는 아무것도 모르는 일반 사용자들에게 고스란히 전가되고 있다.
참고 링크:
- Quentin Kaiser 보안 연구 보고서: One Parser, Two Bugs, Many Routers: Exploiting Broadcom WiFi Across eCos and Linux
- Hexacon 2026 파리 보안 컨퍼런스 발표 자료: Exploiting Broadcom WiFi Stack Across eCos and Linux
- 오픈소스 탐지 스크립트 및 YARA 규칙 저장소(broadcom-wps)
- Hacker News 토론