냉장고 문을 열자 뿜어져 나온 열기, 하룻밤 새 전 매장 신선식품 전량 폐기
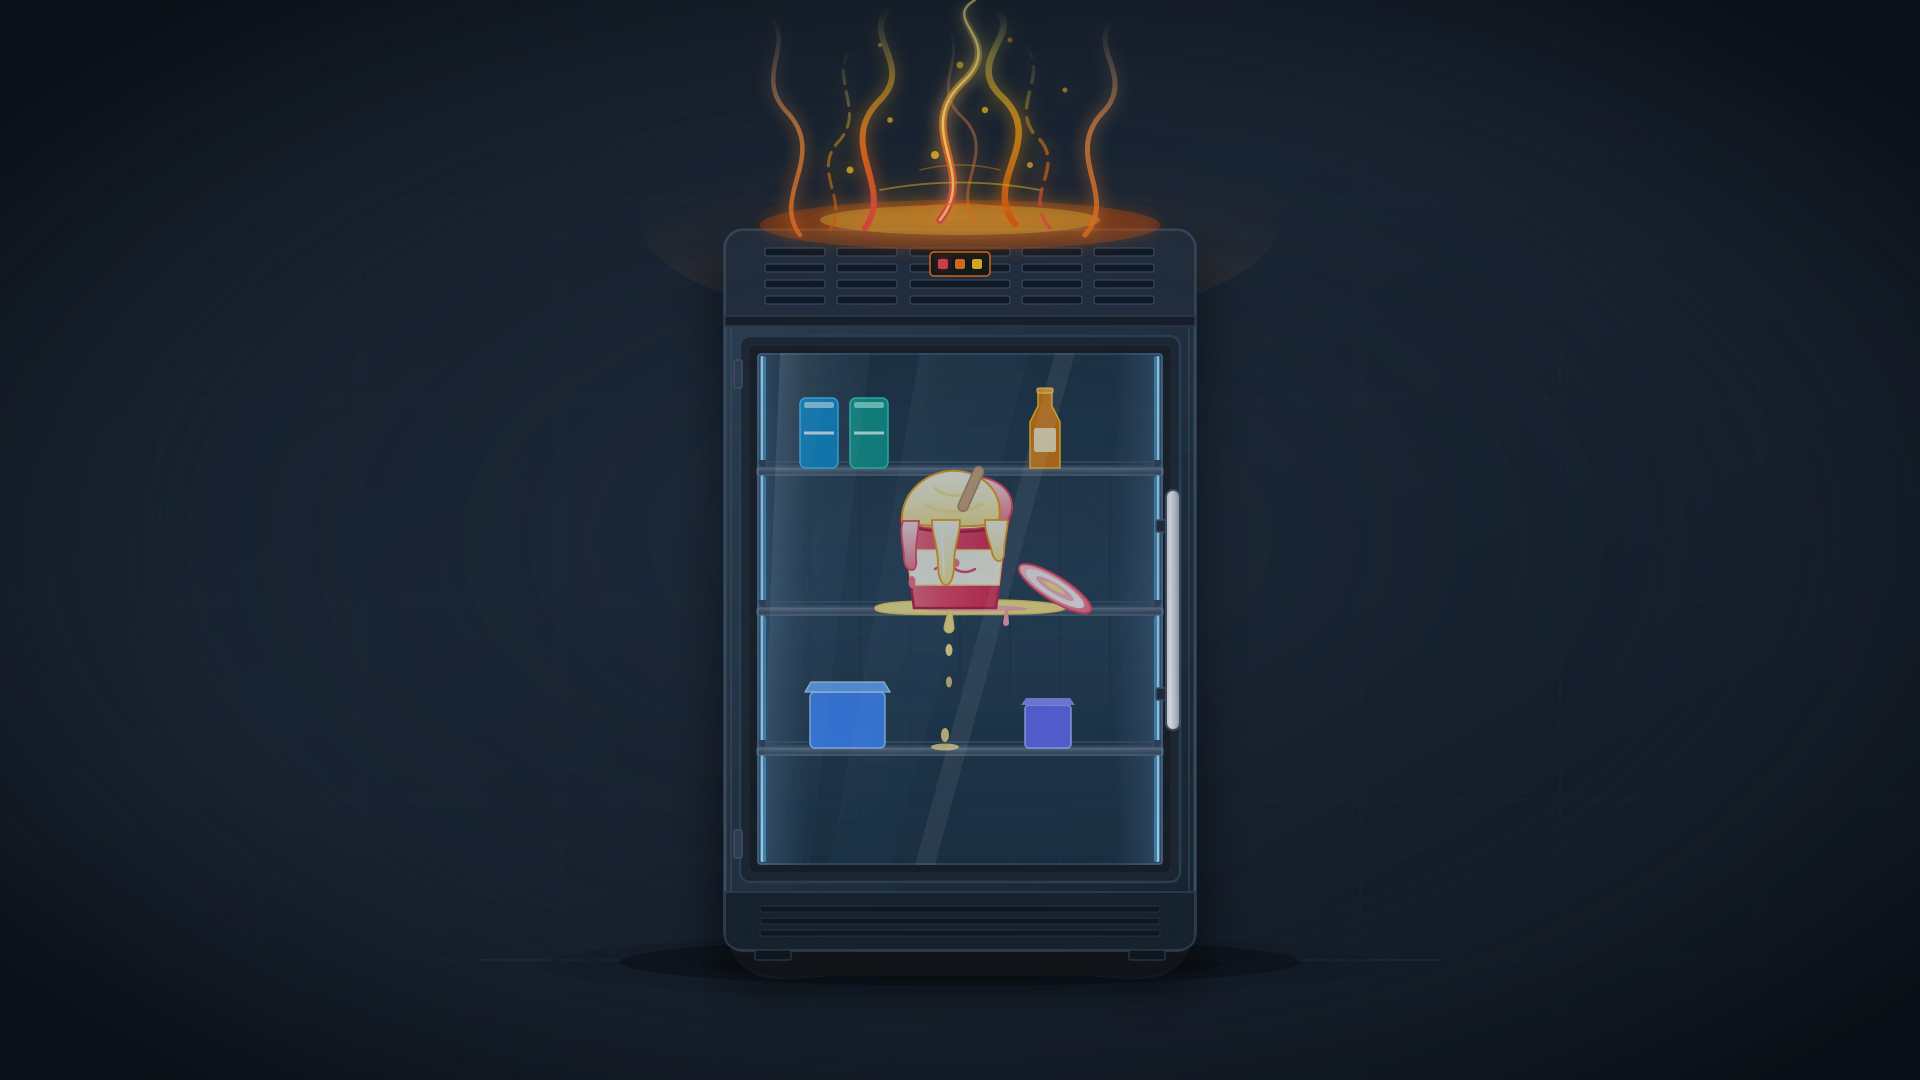
2026년 10월 12일 이른 아침, 프랑스 전역의 여러 대형 슈퍼마켓 직원들이 냉장 쇼케이스의 미닫이문을 열었을 때 맞닥뜨린 것은 냉기가 아닌 뜨거운 수증기였다. 매대 위의 신선 소고기는 이미 짓무르고 부패했으며, 냉동고 속 해산물은 미온수 속에 둥둥 떠 있었다. 시스템에 침투한 공격자는 몸값을 요구하지 않았다. 그들은 제상(성애 제거) 프로그램을 강제로 50°C로 조작해 지속 가동시켰다.
이 재앙은 앵테르마르셰(Intermarché), 르클레르(Leclerc), 코페라티브 U(Coopérative U) 등 대형 유통 체인 전반으로 빠르게 번졌다. 도미니크 셸셰(Dominique Schelcher) 코페라티브 U 회장은 당일 산하 여러 매장의 냉동·냉장 설비가 기습적인 공격을 받았다고 공식 확인했다.
프랑스 유통 업계의 초기 직접 재고 피해액만 이미 30만 유로에 육박했으며, 전국적인 종합 피해 규모는 수백만 유로를 넘어설 것으로 추산된다. 산업용 냉장 설비의 가열 파라미터 단 하나가 바뀐 것만으로, 불과 몇 시간 만에 수십 톤의 신선식품이 쓰레기로 전락했다.
상업용 냉동·냉장고는 정상 작동 중에도 정기적으로 성애를 제거해야 하므로, 시스템이 전열 히터를 가동해 증발기 팬에 낀 얼음을 녹인다. 정상적인 제상 과정은 하루 약 2시간에 불과하며 온도 또한 엄격히 통제된다. 공격자들은 이 정상적인 관리 경로를 노려, 짧게 유지되어야 할 유지보수 명령을 50°C의 고열을 지속 방출하도록 변조했다.
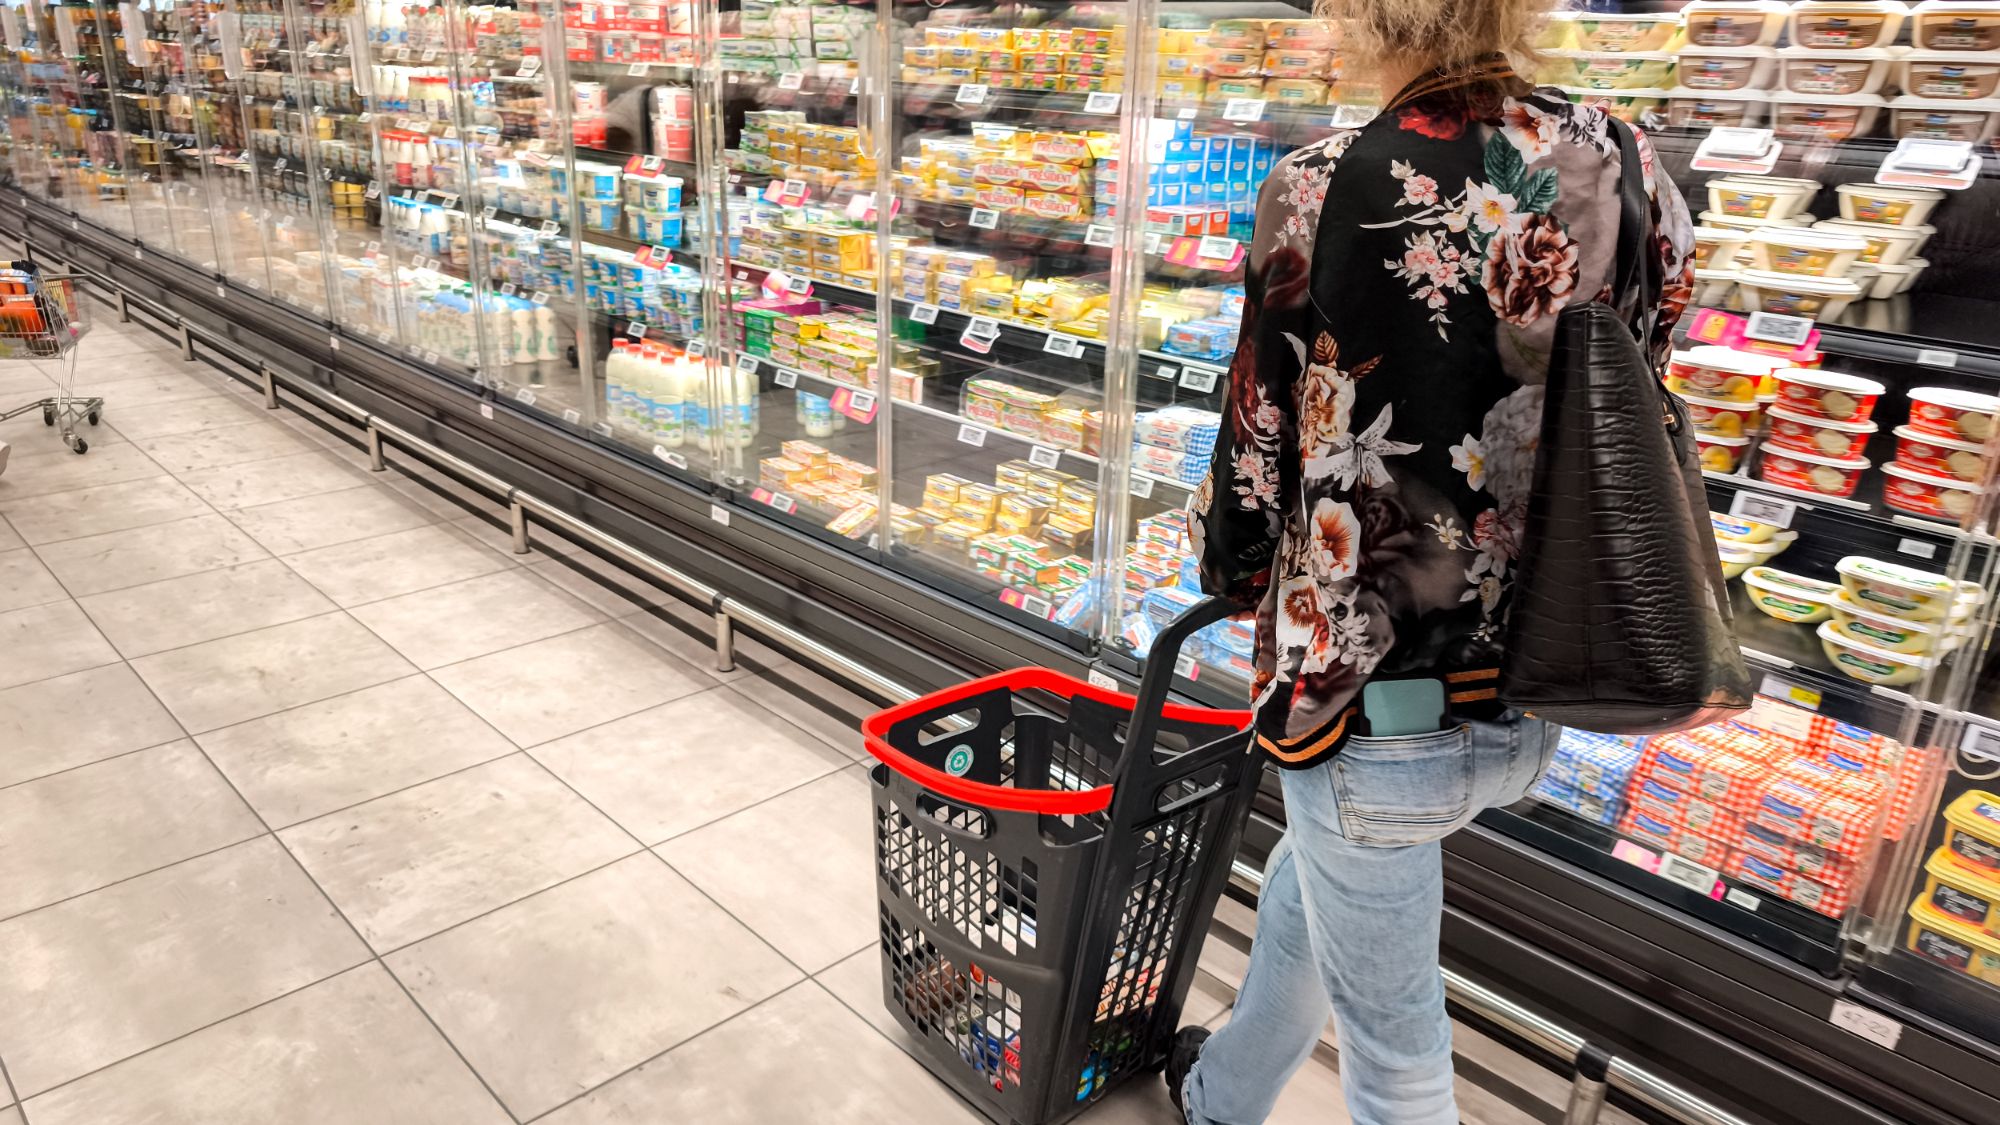 사진: 유럽 대형 유통 체인 슈퍼마켓의 신선식품 냉장 쇼케이스. 출처: AFP / Tom’s Hardware
7,000유로짜리 제어기에 숨겨진 백도어, 취약점 공개 두 달째 방치
공격자에게 손쉽게 조작당한 핵심 장비는 덴마크 산업 대기업 댄포스(Danfoss)가 생산한 AK-SM 800A 냉동·냉장 통합 관리 플랫폼이다. 터치스크린이 장착된 유럽산 제어기로, 하드웨어 단품 도입 가격만 약 7,000유로에 달한다. 슈퍼마켓 전체의 압축기와 팽창 밸브를 총괄하는 산업용 중추 장비다. 이러한 전문가용 장비를 마주했을 때 보안 취약점의 표적이 되리라고는 쉽게 떠올리기 어렵다.
보안 기업 클라로티(Claroty)의 연구 조직 Team82는 2026년 8월 9일 해당 장비의 보안 취약점을 공개 보고했다. 연구진은 제어기 펌웨어 내부에서 ‘당일 임시 인증 코드(Code of the Day)‘라는 은닉 인증 메커니즘을 발견했는데, 외부 공격자가 이를 통해 로그인 화면을 우회하여 관리자 권한을 획득할 수 있었다.
또한 해당 플랫폼에는 원격 코드 실행(RCE)으로 이어지는 명령어 삽입 취약점(CVE-2025-41451)과 웹 서버 구성 지시어를 임의로 주입할 수 있는 결함도 존재했다. 온도 제어 파라미터가 최하단에서 무방비 상태로 노출되어 누구나 임의로 변경할 수 있었던 것이다. 고가 하드웨어에 걸맞은 철저한 보안 검증이 결여되었고, 사전 탑재된 은닉 통로 하나로 인해 보안 방어선이 무력화되었다. 취약점의 세부 내용이 공개된 뒤 이번 대규모 장애가 발생하기까지 두 달이라는 시간이 있었지만, 현장에서 가동 중인 제어기에는 끝내 패치가 적용되지 않았다.
출장 점검비 한 번 아끼려다, 공용 인터넷에 무방비 노출된 제어기 2,765대
장비에 시스템 취약점이 있더라도 폐쇄형 내부망에 안전하게 격리되어 있었다면 외부 공격자가 원격으로 접근하기는 불가능했을 것이다. 그러나 현실에서는 신선식품 공급망의 명줄을 쥔 핵심 장비들이 아무런 보호 장치 없이 공용 인터넷에 노출되어 있었다. 보안 연구진이 인터넷 자산 검색 엔진 센시스(Censys)로 지문 스캔을 수행한 결과, 단 한 번의 스캔에서 공용망에 연결된 동일 기종 장비가 무려 2,765대나 탐지되었다.
현장에 설치된 장비 관리 실태는 더욱 안일했다. 기본 관리자 계정 비밀번호를 장기간 바꾸지 않고 방치하거나, 심지어 일부 모델은 비밀번호 변경조차 불가능했다는 지적도 나왔다. 공격자는 복잡한 익스플로잇을 실행할 필요도 없이, IP 주소만 찾아내면 곧바로 냉동 제어 콘솔에 접근할 수 있었다. 2,000대가 넘는 산업 장비가 무방비로 노출된 배경에는 운영 비용을 줄이려는 유통 기업들의 관행이 자리 잡고 있었다.
댄포스는 공식 홍보 자료에서 원격 진단과 원격 제상 가동 기능을 핵심 장점으로 강조해 왔다. 냉장고에 경보가 울릴 때마다 매번 엔지니어를 현장에 부를 필요 없이, 사무실에서 원격 클릭 한 번으로 조치할 수 있다는 점을 내세웠다. 산업 장비 출장 점검에는 매번 수백 유로가 소요되기에, 사무실에서 간편하게 경보를 끄기 위해 제어기를 외부 인터넷망에 직결해 버린 것이다. 기껏해야 수백 유로의 출장 점검비를 아끼려다, 유통업체들은 매장 전체의 신선식품 자산을 공용 인터넷에 내맡겨 버렸다.
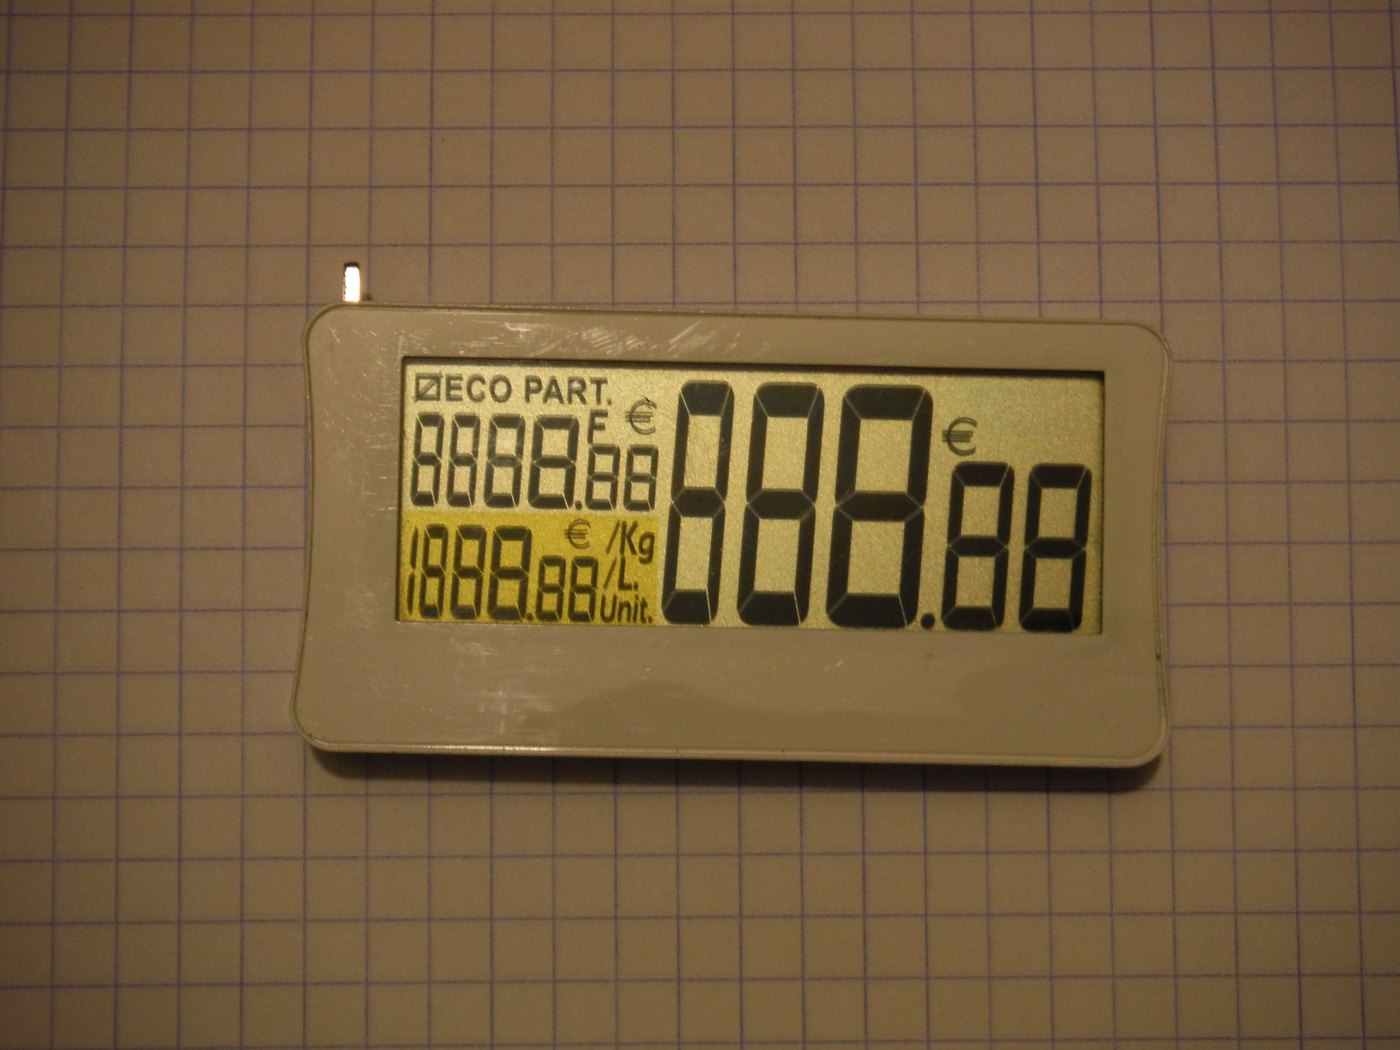 사진: 동일한 네트워크 장애 사건으로 영향을 받은 슈퍼마켓의 전자가격표시기(ESL). 출처: Wikimedia Commons
망 분리 없는 설비 네트워크, 전자가격표시기와 신선식품의 동시 마비
이번 공격이 불러온 혼란은 프랑스의 냉장 매대에만 머물지 않았다. 네덜란드 대형 유통 그룹 알버트 하인(Albert Heijn) 산하 다수 브랜드 웹사이트가 긴급 중단되며 온라인 배송 업무가 전면 마비되었다. 동일 그룹에 속한 벨기에 슈퍼마켓 체인 델레이즈(Delhaize) 역시 같은 날 광범위한 시스템 마비 사태를 겪었다.
피해 매장을 직접 살펴보면, 냉장·냉동고가 정지되었을 뿐 아니라 매대 위의 전자가격표시기(ESL)마저 오류를 뿜어냈다. 상품 가격 표시에 대규모 오류가 발생했고, 계산대의 멤버십 포인트 적립 프로그램도 전면 중단되었다. 알버트 하인은 이후 성명을 내고, 시스템 환경을 보호하기 위해 다수의 상호 연결된 서비스를 예방 차원에서 일시 차단했다고 시인했다.
상업용 냉동·냉장 설비는 일반적으로 모드버스(Modbus) 같은 산업용 필드버스를 통해 제어 명령을 전달하며, 냉동 시설 전체는 설비 관리 플랫폼에 의해 중앙 집중 통제된다. 적지 않은 유통업체들이 편의를 이유로 온도 제어망과 결제·전산망을 동일한 로컬 네트워크(LAN)로 묶어 운영해 왔다. 네트워크 격리가 부재했던 탓에, 외곽 접점이 뚫리자마자 마비는 케이블망을 타고 비즈니스 체인 전체로 삽시간에 확산되었다.
생산 핵심 설비를 사무용 소모품처럼 관리하다 파라미터 하나에 뚫린 방어선
바닥에 가득 널브러진 부패 신선식품을 마주한 슈퍼마켓 경영진은 외부를 향해 ‘전례 없는 사이버 공격’을 당했다고 호소했다. 그러나 산업 제어 시스템 보안 엔지니어들은 즉각 반박 증거를 제시했다. 이미 2026년 8월 미군 기지 내 군인 마트(Commissary)에서도 동일한 수법의 피해가 발생해 냉동고가 제상 모드로 강제 가동되었으며, 당시 보도에서도 “모든 냉동식품이 전량 폐기되었다”고 기록되어 있었다. 해당 사건에 연루된 장비 역시 댄포스 제품이었다.
현대 유통 대기업들은 본사 데이터 보안에는 막대한 자금을 아끼지 않는다. 데이터 센터에는 다층 방화벽을 둘러치고, 임직원 업무용 PC에는 모니터링 소프트웨어를 빽빽하게 설치한다. 그러나 상품의 생명선인 온도 제어 시스템을 다룰 때의 관리 수준은 여전히 원시적이고 안일한 수준에 머물러 있다.
유럽연합의 사이버 복원력 법(Cyber Resilience Act, CRA)은 이러한 구조적 문제를 개선하여 제품 취약점에 대한 책임을 기기 제조업체에 지우려 하고 있다. 하지만 법적 조항은 사후 손해배상을 청구할 수는 있을지언정 하룻밤 사이에 부패해 버린 식품 공급망을 되살려 주지는 못한다. 슈퍼마켓이 산업 현장의 핵심 장비를 단지 비용 절감용 소모품처럼 계속 취급한다면, 보안 방어선은 언제든 무용지물이 될 것이다. 공용 인터넷에 방치된 그 제어기는 언제라도 다음번 식량 자원을 불태울 스위치가 될 수 있다.
참고 링크:
- Claroty Team82 연구 보고서
- Tom’s Hardware 보도
- 미군 마트 냉동고 사건 이전 게시물 (HN 토론)