Une vague de chaleur à l’ouverture des bacs : les rayons frais anéantis en une nuit
Au petit matin du 12 octobre 2026, lorsque les employés de plusieurs grands supermarchés français ont fait coulisser les portes vitrées des bacs réfrigérés, c’est une bouffée de vapeur tiède et humide qui les a frappés de plein fouet. Sur les étals, les pièces de bœuf frais avaient viré et ramolli, tandis que les produits de la mer des congélateurs baignaient dans une eau tiède. Les assaillants infiltrés dans les systèmes n’ont formulé aucune demande de rançon : ils ont tout simplement reprogrammé le cycle de dégivrage pour qu’il s’exécute en continu à 50 °C.
Le sinistre a rapidement frappé des géants de la distribution tels qu’Intermarché, E.Leclerc et Coopérative U. Dominique Schelcher, président-directeur général de Coopérative U, a confirmé le jour même que les installations frigorifiques de plusieurs de ses magasins avaient subi une attaque soudaine.
Les premières estimations des pertes directes de marchandises dans le secteur français de la distribution approchaient déjà les 300 000 euros, et le préjudice global à l’échelle nationale devrait dépasser plusieurs millions d’euros. Sur un meuble frigorifique industriel, la simple altération d’un paramètre de chauffe suffit à transformer, en quelques heures, des dizaines de tonnes de denrées fraîches en déchets avariés.
En fonctionnement normal, les vitrines et bacs frigorifiques commerciaux doivent subir des cycles réguliers de dégivrage : le système enclenche des résistances électriques pour faire fondre le givre accumulé sur les évaporateurs. En temps normal, cette opération ne s’exécute qu’environ deux heures par jour, à des températures strictement plafonnées. Les pirates ont pris pour cible ce mécanisme légitime, transformant une consigne de maintenance temporaire en une émission continue de chaleur à 50 °C.
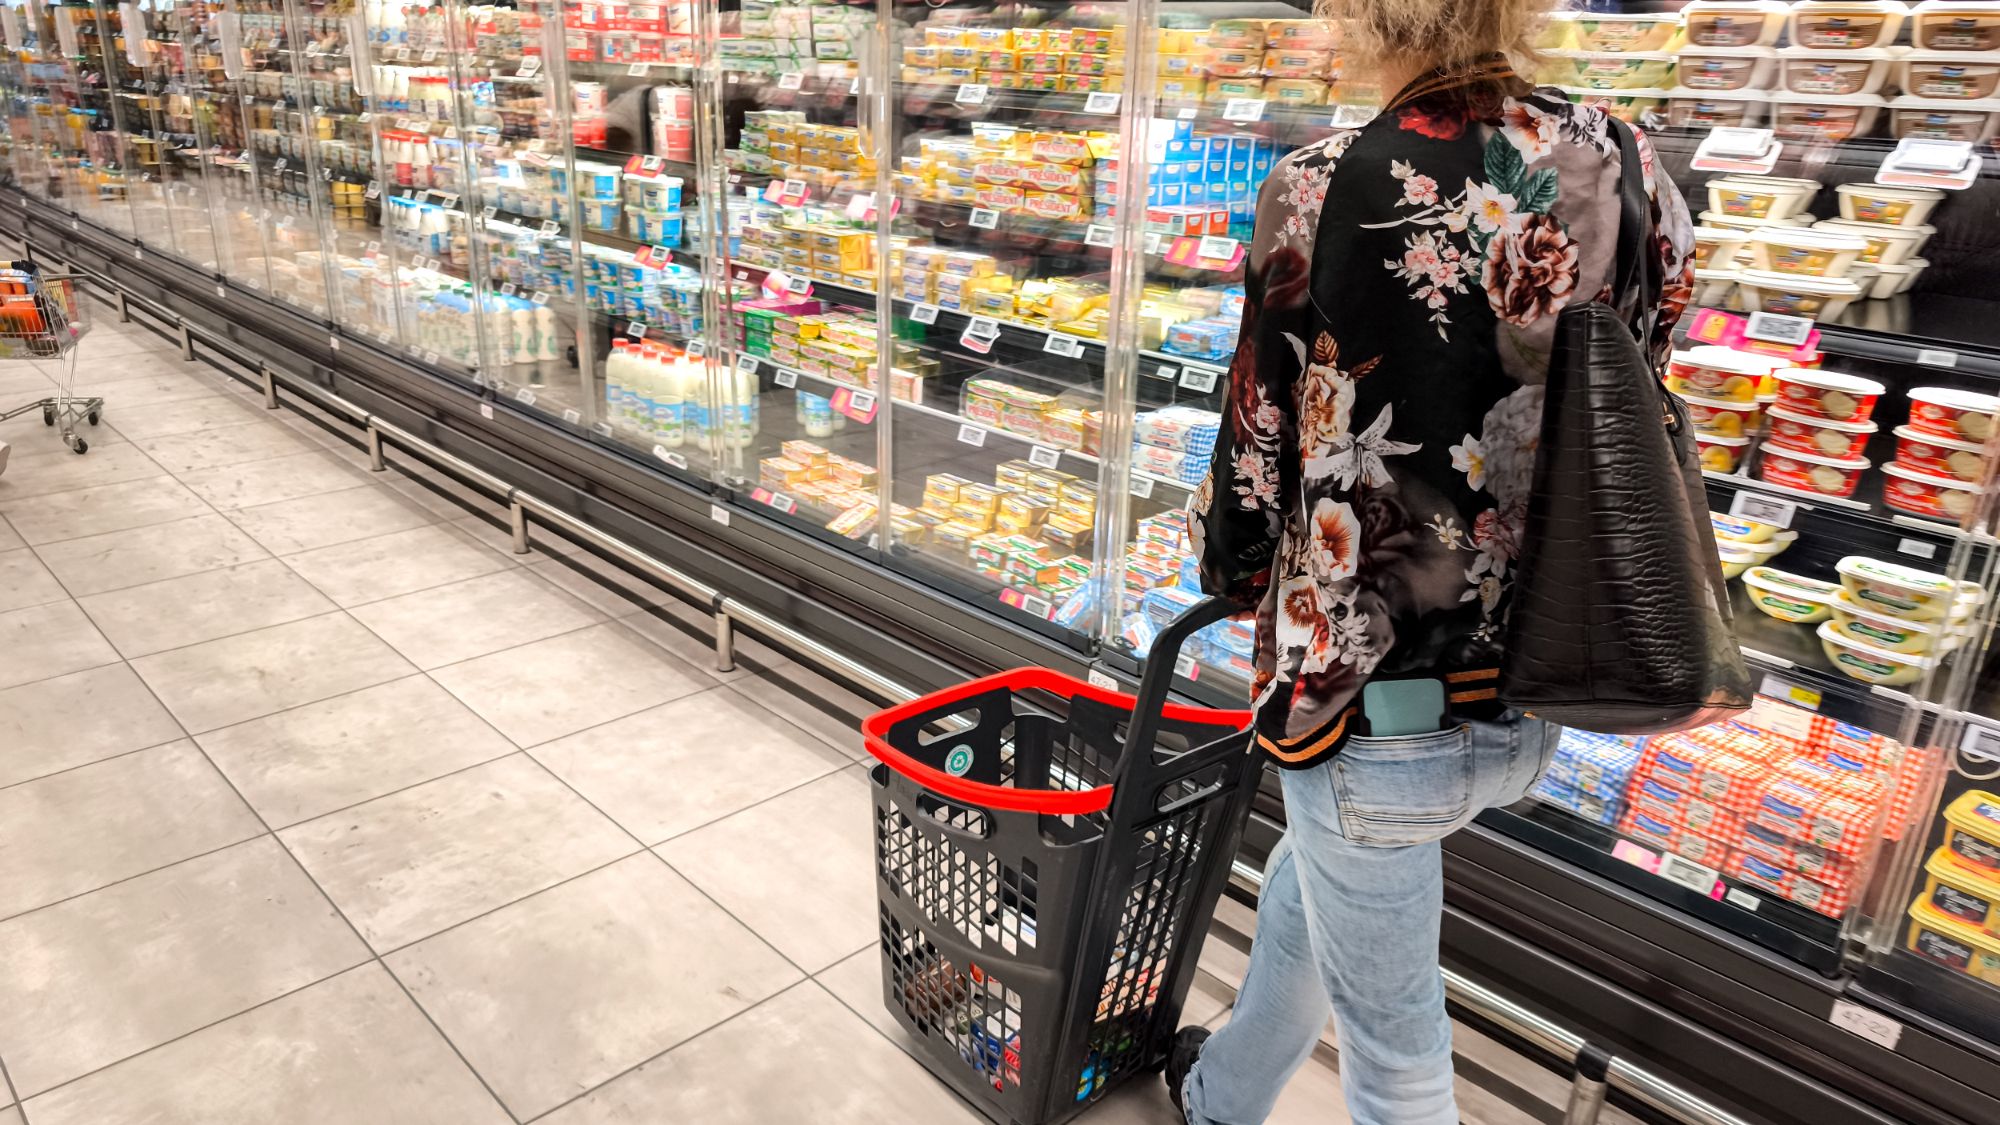 Illustration : Bacs réfrigérés pour produits frais dans une grande surface européenne. Source : AFP / Tom’s Hardware
Une porte dérobée sur un contrôleur à 7 000 euros : deux mois après l’alerte, aucun correctif appliqué
L’équipement névralgique manipulé avec tant d’aisance par les assaillants est la centrale de gestion frigorifique AK-SM 800A, conçue par le géant industriel danois Danfoss. Doté d’un écran tactile et fabriqué en Europe, ce contrôleur affiche un prix d’achat avoisinant les 7 000 euros l’unité. C’est le centre névralgique industriel chargé de piloter l’ensemble des compresseurs et des détendeurs d’un supermarché. Devant un appareil d’un tel niveau de spécialisation, le profane est loin de soupçonner l’existence de failles élémentaires de sécurité.
Pourtant, l’équipe de recherche Claroty Team82 avait publiquement dévoilé les vulnérabilités critiques de cet équipement dès le 9 août 2026. Au cœur du micrologiciel (firmware) du contrôleur, les chercheurs avaient mis au jour un mécanisme d’authentification caché baptisé « mot de passe du jour » (passcode of the day), permettant à un tiers de contourner l’interface de connexion pour s’octroyer des privilèges d’administrateur.
La plateforme présentait également une faille d’injection de commandes menant à une exécution de code à distance (CVE-2025-41451), ainsi qu’une faiblesse autorisant un utilisateur authentifié à injecter des directives de configuration dans le serveur web. Les paramètres thermiques se retrouvaient ainsi dépourvus de protection sous-jacente, à la merci du premier venu. Un matériel hors de prix qui n’a pas bénéficié d’un audit rigoureux : un simple accès réservé a suffi à réduire à néant l’ensemble des défenses. Entre la divulgation détaillée des vulnérabilités et cette paralysie générale, deux mois se sont écoulés sans que quiconque ne songe à déployer les correctifs sur les machines en production.
Pour économiser une visite de technicien, 2 765 contrôleurs exposés sans protection sur Internet
Même en présence de telles failles, si ces équipements avaient été cantonnés dans un réseau local isolé, aucun assaillant extérieur n’aurait pu les atteindre à distance. Or, la réalité est tout autre : un nombre massif de contrôleurs régissant la survie des rayons frais étaient directement branchés sur l’Internet public sans la moindre barrière. En effectuant un balayage d’empreintes numériques via le moteur de cartographie Censys, des chercheurs ont dénombré pas moins de 2 765 unités actives de ce modèle exposées en ligne lors d’une seule requête.
Sur le terrain, la quête de facilité allait encore plus loin : les identifiants administrateur par défaut n’étaient jamais modifiés, et certains affirment même qu’il était impossible de changer le mot de passe sur certaines versions. Les pirates n’ont parfois même pas eu besoin d’exploiter les vulnérabilités logicielles : il leur suffisait de repérer l’adresse IP pour accéder directement à la console de commande du froid. Cette exposition massive de plus de deux mille automates industriels découle d’un réflexe ancré dans la grande distribution : raboter les coûts d’exploitation à tout prix.
Dans sa documentation commerciale, Danfoss a toujours vanté le diagnostic et le déclenchement de dégivrage à distance comme des arguments clés : inutile de dépêcher un technicien sur site à chaque alarme, un simple clic à distance permet de régler l’incident. Une intervention de maintenance physique coûtant généralement plusieurs centaines d’euros, les contrôleurs ont été raccordés au Web pour permettre aux gestionnaires d’acquitter les alertes sans bouger de leur bureau. Pour économiser quelques centaines d’euros de déplacement, les distributeurs ont remis le sort de millions d’euros de denrées entre les mains du premier venu sur le réseau public.
 Illustration : Étiquettes électroniques de gondole perturbées lors du même incident de réseau. Source : Wikimedia Commons
Cloisonnement défaillant : étiquettes électroniques et rayons frais paralysés de concert
Le chaos engendré par l’attaque ne s’est pas cantonné aux vitrines réfrigérées françaises. Aux Pays-Bas, le géant de la grande distribution Albert Heijn a dû fermer en urgence plusieurs de ses portails web, paralysant ses services de livraison à domicile. Appartenant au même groupe, la chaîne de supermarchés belge Delhaize a subi le même jour une panne généralisée de ses systèmes informatiques.
Dans les magasins physiques touchés, non seulement les congélateurs étaient à l’arrêt, mais les étiquettes électroniques de gondole affichaient des informations erronées ou incohérentes. Les prix étaient faussés en rayon et les programmes de fidélité aux caisses ont dû être suspendus en urgence. Albert Heijn a publié par la suite un communiqué admettant avoir désactivé préventivement de nombreux services connectés afin de protéger l’intégrité de son infrastructure.
Les installations de réfrigération commerciale s’appuient couramment sur des bus industriels comme Modbus pour transmettre leurs instructions, l’ensemble des chambres froides étant coordonné par une plateforme centrale de gestion technique de bâtiment. Pour simplifier l’installation, de nombreux exploitants ont regroupé la régulation thermique et les terminaux de point de vente sur un même réseau local. En l’absence de segmentation réseau, dès lors que le périmètre externe cède, la paralysie se propage le long des câbles pour contaminer l’ensemble de la chaîne opérationnelle.
Gérer des équipements industriels comme de la bureautique : un paramètre altéré et la digue cède
Face aux monceaux de denrées avariées, les directions de supermarchés ont évoqué publiquement une « attaque cybernétique d’une ampleur sans précédent ». Les experts en cybersécurité industrielle n’ont pas tardé à relativiser cette surprise. Dès le mois d’août 2026, les économats militaires (AAFES) d’une base de l’armée américaine avaient essuyé une attaque rigoureusement identique : les chambres froides y avaient été basculées en mode dégivrage forcé, causant la « perte totale de l’ensemble des stocks surgelés ». Les équipements incriminés étaient déjà signés Danfoss.
Les géants contemporains de la grande distribution ne lésinent pourtant pas sur les budgets de sécurité informatique pour leurs données transactionnelles. Ils déploient des pare-feu multicouches autour de leurs centres de données et verrouillent les postes des employés avec une pléthore d’agents de surveillance. Mais face aux automates thermiques dont dépend directement la conservation de leurs marchandises, la gestion retombe dans un archaïsme déconcertant.
Le Règlement européen sur la cyberrésilience (Cyber Resilience Act) s’efforce d’endiguer ces dérives en imputant la responsabilité des failles de conception aux fabricants d’équipements. Toutefois, les textes réglementaires ne permettent que des recours a posteriori et ne restitueront jamais les tonnes de vivres détruites en une nuit. Si la grande distribution persiste à traiter ses automates industriels comme de banals consommables informatiques au rabais, ses remparts resteront illusoires. Et chaque contrôleur oublié sur le Web public demeurera un détonateur en puissance, prêt à anéantir à nouveau la chaîne du froid.
Liens de référence :
- Rapport de recherche de Claroty Team82
- Enquête de Tom’s Hardware
- Discussion Hacker News sur l’incident des magasins militaires de l’armée américaine