1 008 Go en 10 jours : le trafic d’un centre de données submerge le routeur de la cuisine
Le 6 octobre 2026, le développeur Nomad entreprenait de diagnostiquer le réseau Wi-Fi de ses parents. Fort de dix ans d’expérience dans le secteur informatique, il a rapidement démasqué l’hôte indésirable qui engorgeait les fréquences : une cafetière connectée Keurig posée sur le plan de travail de la cuisine. En l’espace de 10 jours et 9 heures seulement, l’appareil avait cumulé un volume d’envoi impressionnant de 1 008 Go. Un équipement censé préparer silencieusement du café avait saturé le point d’accès sans fil du domicile, paralysant l’ensemble des connexions quotidiennes.
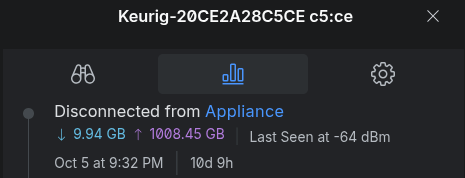 Figure : 1 008,45 Go envoyés en 10 jours et 9 heures. Source : capture d’écran publiée par @NomadsGalaxy
Un tel volume de 1 008 Go ne résulte évidemment pas de simples ordres d’infusion ou de consignes de température ; il rivalise avec le trafic mensuel d’un site web de petite entreprise. Lorsque des analystes en sécurité avaient révélé qu’un lave-linge connecté LG transmettait 3,6 Go de données par jour, l’industrie y avait déjà vu un cas flagrant d’exfiltration abusive. La cafetière Keurig, quant à elle, a atteint un débit moyen de près de 100 Go par jour, soit 28 fois plus que le lave-linge en question.
Ces chiffres dépassent très largement les besoins légitimes d’une mise à jour logicielle ou d’une télémétrie de base. Il ne saurait s’agir de requêtes déclenchées par la pression de quelques boutons en façade. Un appareil ménager acheté pour faire chauffer de l’eau a transposé les charges réseau d’un centre de données au beau milieu d’une cuisine familiale, passant du statut d’équipement domestique à celui d’insatiable vampire de bande passante locale.
Aucun paquet vers l’extérieur, mais une facture entièrement supportée par l’usager
En analysant les captures de paquets, Nomad s’est aperçu que ce téraoctet de données n’avait pas été acheminé vers le réseau public via la liaison WAN montante. L’intégralité du trafic tournait en boucle au sein du réseau local (LAN). Derrière le routeur se déroulait une intense campagne de scan et de reniflage de métadonnées : la cafetière inspectait inlassablement le sous-réseau, tentant d’inventorier et d’identifier chaque équipement actif connecté au domicile.
Bien que les données soient restées confinées au réseau local, cette cadence de balayage effrénée a entraîné des coûts physiques bien réels, payés au prix fort par les occupants du foyer. Un téraoctet de trafic local suffit à saturer les capacités d’un routeur grand public, monopolisant les canaux radio Wi-Fi et épuisant les ressources de calcul de l’appareil. Si cette surveillance continue ne coûte pas un centime de bande passante au fabricant, la facture d’électricité supplémentaire et l’usure prématurée du matériel réseau sont quant à elles intégralement imputées à l’utilisateur.
Après plusieurs redémarrages et l’isolement de la cafetière sur un segment réseau distinct, le trafic anormal a fini par disparaître. Nomad privilégie l’hypothèse d’un bogue dans le micrologiciel, probablement une boucle infinie incontrôlée dans les routines de découverte. Cet incident met néanmoins en lumière le cynisme inhérent aux objets connectés modernes : qu’il s’agisse d’une erreur de code ou d’une conception délibérée, la charge opérationnelle est systématiquement externalisée sur l’acheteur.
Dans sa publication, Nomad a précisé qu’il n’intervient jamais dans les choix d’équipements de ses parents, mais qu’en tant qu’administrateur de leur réseau, il a immédiatement pris la décision de remplacer la machine. Il refusait de laisser ses proches avec un appareil connecté capable de dériver au point de paralyser toute l’infrastructure du domicile.
Huit catégories de données environnementales : la vie privée monétisée noir sur blanc
 Figure : Cafetière connectée Keurig. Source : reportage de Dexerto
Pourquoi une cafetière éprouve-t-elle le besoin d’espionner le réseau local ? La réponse figure explicitement dans la politique de confidentialité de Keurig. Dans sa révision du 13 février 2026, le constructeur indique sans détour qu’il collecte les données de localisation et d’environnement réseau de ses appareils connectés, conférant à la machine un blanc-seing pour scruter l’environnement de la cuisine.
Le niveau de précision de cette collecte s’étend jusqu’à la couche physique. La liste énumère non seulement les adresses IP et les coordonnées GPS, mais aussi les identifiants d’antennes relais et d’opérateurs mobiles. Elle mentionne en outre l’exploitation de capteurs capables de détecter les appareils environnants, incluant les adresses MAC Bluetooth et les points d’accès Wi-Fi à proximité.
Keurig ne dissimule nullement la finalité de cette récolte : agréger des données sur l’environnement domestique afin de les revendre à des courtiers publicitaires. Voilà qui explique pourquoi une cafetière cherche à connaître le nom du réseau sans fil et s’efforce de détecter la présence d’équipements tiers à portée d’ondes.
Sur Hacker News, les ingénieurs se sont divisés en deux analyses. Certains ont soutenu qu’il s’agissait nécessairement d’un bogue logiciel accidentel, estimant qu’aucune entreprise ne concevrait sciemment un balayage aussi bruyant au risque de perturber le Wi-Fi des usagers. D’autres ont toutefois rappelé une implacable vérité économique : dès lors que le scan local n’engendre aucun coût de serveur pour le fabricant, rien ne l’incite à optimiser ou à restreindre son code. Le profilage du domicile s’effectue aux frais du matériel de l’usager, et tant qu’aucun scandale n’éclate, l’entreprise se contente d’engranger les données.
Du téléviseur à la friteuse sans huile : les rouages d’une filière industrielle
La cafetière de la cuisine n’est en rien une anomalie isolée. Dans les salons, la collecte de données est à l’œuvre depuis plus d’une décennie. Dès 2013, les fabricants de téléviseurs connectés déployaient la reconnaissance automatique de contenu (ACR), étiquetant chaque image affichée à l’écran pour la valoriser sur le marché publicitaire.
En 2024, des appareils de cuisson dépourvus d’écran ont à leur tour rallié cette frénésie d’acquisition de données. La polémique autour des friteuses sans huile surprises en train d’enregistrer l’environnement sonore relevait exactement de la même logique que l’affaire Keurig. Introduits sous la bannière séduisante de la maison intelligente, ces appareils constituent en réalité des sondes de surveillance disséminées dans les chambres et les cuisines.
Au sein de cet écosystème éprouvé, les garde-fous limitant l’avidité des constructeurs s’avèrent dérisoires. Des commentateurs ont exhumé un brevet emblématique déposé par Sony, prévoyant de contraindre les téléspectateurs à accomplir des gestes physiques devant l’écran pour prouver qu’ils avaient regardé une publicité avant de reprendre leur programme — raillé sous le nom de “canette de vérification”. Ce brevet démontre que seule la rigueur des offices de brevets s’interpose devant l’exploitation des données, et certainement pas l’éthique des entreprises. Des dalles de télévision aux petits appareils électroménagers, l’aspiration de la vie privée des ménages est devenue une pratique parfaitement rodée.
L’isolation du réseau comme ultime rempart pour l’utilisateur
Face à une cafetière déterminée à passer le réseau local au peigne fin, l’utilisateur ordinaire est désarmé. Il n’existe aucun commutateur physique sur l’appareil pour désactiver proprement la collecte. Le panneau de commande ne propose aucune option de refus, et l’adhésion à la politique de confidentialité est indissociable de l’utilisation de la machine.
Sur les forums, les développeurs ont évoqué avec dérision la RFC 2324 du 1er avril 1998 (protocole HTCPCP de gestion des cafetières), suggérant de renvoyer à l’appareil le code d’erreur HTTP 418 (“I’m a teapot”) via un serveur Pi-hole. Pourtant, derrière l’ironie geek se cache la réalité désolante des consommateurs d’objets connectés.
Les constructeurs ont transformé les appareils domestiques en postes de captation de données à sens unique. L’unique recours pour l’usager consiste à ériger des barrières au niveau du routeur, en configurant des VLAN étanches, des pare-feu et des filtres DNS. Les utilisateurs dépourvus de compétences réseau n’ont aucun moyen de riposte et n’ont d’autre choix que de laisser ces appareils marauder en toute impunité sur leur réseau privé.
Le modèle économique de l’électroménager s’est profondément et irréversiblement transformé. On achetait jadis une simple machine pour faire bouillir de l’eau ; on achète désormais un système qui exploite l’infrastructure domestique comme une ressource de calcul gratuite. Plus de 1 000 Go de trafic fantôme sur un réseau local prouvent une vérité matérielle implacable : l’acheteur a définitivement perdu le contrôle de l’appareil qu’il a payé.
Références :
- Publication originale sur X
- Article de Cybernews
- Discussion sur Hacker News (item?id=49995495)