1.008 GB in 10 Tagen: Rechenzentrum-Traffic überrollt den Küchenrouter
Am 6. Oktober 2026 überprüfte der Softwareentwickler Nomad das heimische WLAN-Netzwerk seiner Eltern. Mit zehn Jahren Berufserfahrung in der IT-Branche identifizierte er den Störenfried auf Anhieb: Auslöser war eine smarte Keurig-Kaffeemaschine auf der Küchenzeile. Innerhalb von lediglich 10 Tagen und 9 Stunden verzeichnete das Gerät ein Upload-Volumen von beachtlichen 1.008 GB. Ein Küchengerät, das eigentlich nur geräuschlos Kaffee kochen sollte, hatte den heimischen WLAN-Access-Point vollständig saturiert und den alltäglichen Internetzugang praktisch zum Erliegen gebracht.
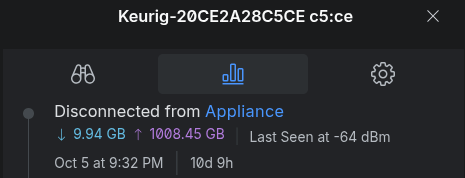 Abbildung: 1.008,45 GB Upload in 10 Tagen und 9 Stunden. Quelle: Screenshot von @NomadsGalaxy
Ein Volumen von 1.008 GB entsteht nicht durch ein paar Steuerbefehle zum Brühen oder Einstellen der Wassertemperatur. Ein solcher Datendurchsatz erreicht die Dimensionen des monatlichen Datenverkehrs einer kleineren Unternehmenswebsite. Als IT-Sicherheitsanalysten vor einiger Zeit aufdeckten, dass eine smarte Waschmaschine von LG täglich 3,6 GB an Daten nach außen übertrug, galt dies in Fachkreisen bereits als Paradebeispiel für übergriffige Datenerfassung. Die Kaffeemaschine von Keurig brachte es jedoch auf einen täglichen Durchsatz von fast 100 GB – das 28-Fache der Waschmaschine.
Diese Dimensionen übersteigen jeden legitimen Bedarf an Firmware-Aktualisierungen oder Telemetriedaten bei Weitem. Es handelt sich keineswegs um Anfragen, die durch die Betätigung von Gerätetasten ausgelöst werden könnten. Ein Haushaltsgerät, das ursprünglich für das Kochen von Wasser angeschafft wurde, transferierte Netzwerkbelastungen auf Rechenzentrumsniveau mitten in das private Esszimmer. Statt eines schlichten Küchenhelfers handelte es sich plötzlich um einen unersättlichen Bandbreitenparasiten, der lokale Systemressourcen aufzehrt.
Kein Byte ins offene Internet, doch die Zeche zahlt der Nutzer
Nachdem Nomad Paketmitschnitte analysiert hatte, stellte sich heraus, dass das Terabyte an Daten nicht über das WAN ins öffentliche Internet geflossen war. Der Datenstrom zirkulierte ausnahmslos innerhalb des lokalen Heimnetzwerks (LAN). Hinter den Kulissen des Routers vollzog sich ein aggressiver, hochfrequenter Metadaten-Scan: Die Kaffeemaschine tastete das Subnetz unablässig ab und versuchte, sämtliche aktiven Geräte im Netzwerk aufzuspüren und zu inventarisieren.
Wenngleich die Daten lokal blieben, forderte das permanente Scanning reale physische Tribute – und die Rechnung dafür ging voll zu Lasten der Bewohner. Ein lokales Verkehrsaufkommen von 1 TB bringt handelsübliche Consumer-Router an ihre Leistungsgrenzen, belegt wertvolle Funkkanäle und treibt die CPU-Auslastung der Netzwerkgeräte in die Höhe. Während diese permanente Überwachung den Hersteller keinen einzigen Cent an Server- oder Bandbreitenkosten kostet, landen die zusätzlichen Stromkosten und der Hardwareverschleiß auf der Abrechnung des Kunden.
Nach mehrmaligem Neustarten und der Isolierung in ein separates Netzwerksegment kam der abnormale Datenverkehr schließlich zum Stillstand. Nomad vermutet einen Fehler in der Firmware – möglicherweise eine ungedrosselte Endlosschleife in der Erkennungsroutine. Doch dieser Vorfall offenbart die Perversion des modernen Smart Home: Ob Programmierfehler oder kalkuliertes Herstellerdesign, die Betriebskosten werden ausnahmslos auf den ahnungslosen Käufer abgewälzt.
In seinem Beitrag betonte Nomad, dass er seinen Eltern prinzipiell keine Vorschriften beim Kauf von Haushaltsgeräten mache. Als Administrator ihres Netzwerks beschloss er jedoch unverzüglich, die Maschine auszutauschen. Ein internetfähiges Gerät, das jederzeit Amok laufen und die gesamte heimische Infrastruktur lahmlegen kann, hat in einem Privathaushalt keinen Platz.
Acht Kategorien an Umgebungsdaten: Monetarisierung per Datenschutzerklärung
 Abbildung: Smarte Keurig-Kaffeemaschine. Quelle: Dexerto
Warum spioniert eine Kaffeemaschine überhaupt das lokale Netzwerk aus? Die Antwort liefert Keurigs offizielle Datenschutzerklärung. Ein Blick in die Fassung vom 13. Februar 2026 zeigt, dass sich das Unternehmen ausdrücklich das Recht einräumt, Standort- und Netzwerkdaten der vernetzten Kaffeemaschinen zu erfassen. Diese Vertragsklauseln fungieren als digitaler Freifahrtschein, um in der privaten Küche Erkundungen anzustellen.
Der Erfassungskatalog ist bis auf die physikalische Ebene minutiös aufgeschlüsselt. Neben gewöhnlichen IP-Adressen und GPS-Koordinaten verlangt das Dokument explizit nach Mobilfunk- und Betreiberinformationen. Zudem wird der Zugriff auf Sensoren beansprucht, die umliegende Hardware aufspüren können – einschließlich Bluetooth-Adressen und WLAN-Zugangspunkten in der Nachbarschaft.
Aus der Verwendung dieser Daten macht Keurig keinen Hehl: Ziel der Erfassung von Umgebungsinformationen ist der Weiterverkauf paketierter Profile an Werbetreibende. Dies erklärt, warum das Brühgerät den Netzwerknamen des Routers wissen will und prüft, ob sich Geräte anderer Hersteller in Reichweite befinden.
In den Diskussionsrunden auf Hacker News spaltete sich die Entwickler-Community in zwei Lager. Die eine Seite beharrte darauf, dass es sich um einen klassischen Softwarefehler handeln müsse; kein Unternehmen würde ein derart ressourcenintensives Scanning absichtlich programmieren, da es unweigerlich auffalle. Die Gegenseite verwies auf die ökonomische Realität: Solange die Scans keine herstellereigenen Serverkapazitäten belasten, existiert keinerlei wirtschaftlicher Anreiz, den Code sauber zu optimieren oder zu drosseln. Das Geräte-Profiling läuft auf Kosten der Kundeninfrastruktur – und solange kein öffentlicher Aufschrei folgt, nimmt das Unternehmen die Daten dankend entgegen.
Vom Smart-TV bis zur Heißluftfritteuse: Die industrielle Verwertungskette
Die Kaffeemaschine in der Küche ist kein isolierter Einzelfall. Die Datenerfassung im Wohnzimmer begann bereits vor über einem Jahrzehnt. Bereits 2013 führten Smart-TV-Hersteller die automatische Inhaltserkennung (ACR) ein, um jedes einzelne Fernsehbild zu analysieren, zu taggen und kommerziell zu verwerten.
Bis 2024 schlossen sich auch bildschirmloser Küchengeräte diesem Datenraubzug an. Die damaligen Schlagzeilen über lauschende Heißluftfritteusen basierten auf exakt demselben Muster wie der aktuelle Vorfall bei Keurig. Unter dem Deckmantel des vernetzten Wohnens halten Geräte Einzug in private Haushalte, die in Wahrheit als Datensonden in Schlafzimmern und Küchen fungieren.
Innerhalb dieser etablierten Verwertungskette sind Schutzmechanismen gegen Überwachung praktisch wirkungslos. In Foren erinnerten Nutzer an ein berüchtigtes Sony-Patent, das vorsah, Zuschauer während Werbeunterbrechungen zu physischen Gesten vor dem Bildschirm zu zwingen, um die Wiedergabe fortzusetzen – spöttisch als „Verifikations-Cola“ bezeichnet. Dieses Patent verdeutlicht, dass Datengier nicht durch unternehmerische Selbstdisziplin gebremst wird, sondern allenfalls durch behördliche Hürden. Vom Fernsehbildschirm bis zum Küchengerät hat sich das systematische Aushorchen privater Haushalte längst professionalisiert.
Die Netzwerkperipherie als letzte Bastion des Nutzers
Gegenüber einer Kaffeemaschine, die das gesamte Subnetz durchleuchtet, sind Endanwender nahezu machtlos. Es existiert kein physischer Schalter am Gerät, um die Datenerfassung rechtswirksam und sauber zu deaktivieren. Im Menü gibt es keine Opt-out-Option, und die Zustimmung zur Datenschutzerklärung ist untrennbar mit der Nutzung des Geräts verknüpft.
Entwickler verwiesen in Foren scherzhaft auf den berühmten Aprilscherz RFC 2324 aus dem Jahr 1998 (Hyper Text Coffee Pot Control Protocol / HTCPCP) und schlugen vor, dem Gerät über Pi-hole den Fehlercode 418 („I’m a teapot“) zu servieren. Doch hinter der Geek-Ironie verbirgt sich eine bittere Realität für Smart-Home-Nutzer.
Die Hersteller haben Haushaltsgeräte in einseitige Datensammelstationen verwandelt. Den Verbrauchern bleibt als einziger Ausweg, auf Router-Ebene eigene Schutzwälle mittels VLAN-Segmentierung, Firewalls und DNS-Filtern hochzuziehen. Laien ohne tiefere Netzwerkkenntnisse stehen diesem Treiben hilflos gegenüber und müssen dulden, wie fremde Geräte ungehindert durch ihr privates Netz marodieren.
Das Geschäftsmodell für Haushaltsgeräte hat sich unumkehrbar gewandelt. Früher kaufte man ein eigenständiges Gerät zur Heißwasserbereitung; heute erwirbt man ein System, das das private Netzwerk als kostenlose Rechenressource missbraucht. 1.000 GB lokaler Datenmüll beweisen eine physische Tatsache: Die Kontrolle über das gekaufte Gerät liegt längst nicht mehr beim Kunden.
Weiterführende Links:
- Originalbeitrag auf X
- Bericht von Cybernews
- Hacker-News-Diskussion (item?id=49995495)