1.008 GB en 10 días: tráfico de centro de datos contra un router doméstico
El 6 de octubre de 2026, el desarrollador Nomad se dispuso a revisar la red doméstica de sus padres. Con una década de trayectoria profesional en el sector de las TI, no tardó en dar con el causante de los problemas de conexión: una cafetera inteligente Keurig situada sobre la encimera de la cocina. En apenas 10 días y 9 horas, el electrodoméstico había acumulado la friolera de 1.008 GB de tráfico de subida. Un aparato concebido exclusivamente para preparar café caliente había saturado el punto de acceso inalámbrico de la vivienda, paralizando prácticamente la conexión a internet cotidiana.
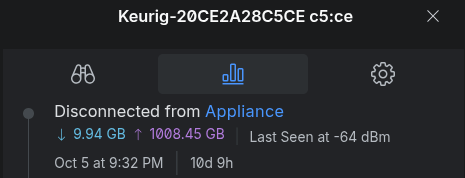 Figura: 1.008,45 GB subidos en 10 días y 9 horas. Fuente: captura publicada por @NomadsGalaxy
Un volumen de 1.008 GB no es algo que generen unas cuantas instrucciones de preparación o ajustes de temperatura; equivale prácticamente al tráfico mensual de un portal web corporativo de tamaño medio. Cuando los investigadores de seguridad detectaron que una lavadora inteligente de LG transmitía 3,6 GB diarios, la industria lo consideró un caso flagrante de recolección abusiva. Sin embargo, esta cafetera Keurig arrojó un promedio diario cercano a los 100 GB, es decir, unas 28 veces más que aquella lavadora.
Estas cifras desbordan con creces cualquier necesidad legítima de actualización de firmware o reporte de telemetría. Tampoco se trata de peticiones que un usuario pueda activar pulsando botones en el panel frontal. Un electrodoméstico adquirido para calentar agua terminó trasladando la carga de red propia de un centro de datos al comedor de una vivienda ordinaria, mutando de modesto aparato culinario a insaciable devorador de ancho de banda local.
Sin salida a internet, pero con la factura a cargo del usuario
Tras realizar capturas de paquetes, Nomad comprobó que ese terabyte de datos no se transmitía hacia internet a través de la interfaz WAN. El tráfico circulaba íntegramente dentro de la red de área local (LAN). Lo que sucedía a espaldas del router era un rastreo intensivo y persistente de metadatos: la cafetera sondeaba sin descanso la subred circundante, intentando inventariar e identificar cada uno de los dispositivos activos conectados a la red doméstica.
Aunque la información no saliera al exterior, el escaneo de alta frecuencia tuvo un impacto físico directo que recayó de lleno sobre los propietarios de la casa. Un tráfico local de 1 TB satura con facilidad los routers domésticos convencionales, consumiendo los canales de radio Wi-Fi y agotando los recursos de procesamiento del router. Esta vigilancia permanente no le cuesta ni un céntimo de ancho de banda al fabricante, pero el consumo eléctrico extra y el deterioro del equipamiento de red corren íntegramente por cuenta del usuario.
Tras reiniciar la cafetera y aislarla en un segmento de red independiente, el tráfico anómalo cesó por completo. Nomad sospecha que se trata de un fallo en el firmware, probablemente un bucle infinito sin control en las rutinas de descubrimiento. No obstante, el incidente saca a la luz la faceta más abusiva de la domótica contemporánea: ya sea por una negligencia de programación o por un diseño deliberado, los costes operativos se trasladan siempre al comprador desprevenido.
En su publicación, Nomad aclaró que no acostumbra a intervenir en los electrodomésticos que compran sus padres, pero como responsable del mantenimiento de su red, decidió de inmediato sustituir la máquina. No estaba dispuesto a permitir que conservaran un dispositivo conectado capaz de salirse de control y bloquear por completo la infraestructura de la casa.
Ocho tipos de datos ambientales y una política de privacidad lista para su venta
 Figura: Cafetera inteligente Keurig. Fuente: reporte de Dexerto
¿Por qué necesita una cafetera husmear en la red local? La explicación figura con total transparencia en la política de privacidad de Keurig. Al consultar la versión actualizada al 13 de febrero de 2026, el fabricante reconoce sin tapujos que recopila datos de ubicación y de red de sus cafeteras conectadas, otorgando al dispositivo una autorización legal para inspeccionar el entorno doméstico.
El nivel de detalle de esta recopilación llega a la capa física. La lista abarca desde direcciones IP estándar y coordenadas GPS hasta identificadores de antenas de telefonía móvil y operadores. Incluso autoriza de forma expresa el uso de sensores destinados a detectar dispositivos cercanos, recopilando direcciones MAC de Bluetooth y puntos de acceso Wi-Fi del entorno.
Keurig no oculta el destino de esta información: el propósito final de mapear el entorno del hogar es empaquetar los perfiles para vendérselos a anunciantes. Esto aclara por qué una cafetera necesita registrar el identificador SSID del router y comprobar qué dispositivos de otras marcas operan en sus proximidades.
En los foros de Hacker News, la comunidad técnica se dividió en dos posturas. Un grupo sostuvo que se trataba necesariamente de un fallo de software, argumentando que ninguna empresa diseñaría adrede un escaneo tan agresivo que degrade la red del cliente y llame la atención. El otro sector señaló una cruda realidad de mercado: mientras el escaneo local no consuma ancho de banda en los servidores del fabricante, este carece de incentivos económicos para optimizar o limitar su código. El perfilado de dispositivos se financia con la infraestructura del usuario; mientras no desencadene un escándalo mediático, la compañía se limitará a recibir la información de buen grado.
De televisores a freidoras de aire: una cadena de suministro de datos consolidada
La cafetera de la cocina dista mucho de ser un caso aislado. Los dispositivos de vigilancia en el salón llevan más de una década en funcionamiento. En 2013, los fabricantes de televisores inteligentes introdujeron el Reconocimiento Automático de Contenido (ACR), etiquetando cada fotograma visualizado en pantalla para comercializarlo en el mercado publicitario.
Para 2024, incluso los electrodomésticos sin pantalla se sumaron a esta carrera por acaparar datos. El escándalo de las freidoras de aire que grababan audio respondía exactamente a la misma lógica que el caso de Keurig. Presentados bajo la atractiva promesa del hogar conectado, estos aparatos actúan en realidad como sondas de recolección de datos desplegadas en dormitorios y cocinas.
En este engranaje industrial, los límites que frenan las prácticas abusivas son prácticamente inexistentes. En la comunidad se recordó una célebre patente registrada por Sony, en la que se proponía obligar a los espectadores a ponerse de pie y realizar gestos físicos frente al televisor para confirmar la visualización de un anuncio antes de reanudar la emisión —una idea ridiculizada como la “fórmula de verificación”—. Dicha patente demostró que lo único que frena la extracción despiadada de datos son las trabas burocráticas, nunca la ética corporativa. Desde las pantallas del salón hasta los pequeños electrodomésticos de cocina, la explotación de la intimidad doméstica es hoy un negocio perfectamente engrasado.
La segmentación de red como única línea de defensa para el usuario
Frente a una cafetera decidida a rastrear hasta el último rincón de la red local, el usuario medio se encuentra completamente desprotegido. No existe un interruptor físico ni una opción legítima para desactivar la recolección de datos. En el panel del dispositivo no hay mecanismos de exclusión voluntaria (opt-out), y la aceptación de la política de privacidad está vinculada de manera forzosa al uso del aparato.
En las discusiones en línea, los desarrolladores evocaron el RFC 2324 de 1998 —la mítica propuesta del día de los inocentes anglosajón sobre el Protocolo de Control de Cafeteras de Hipertexto (HTCPCP)—, bromeando con que se debería usar Pi-hole para responder a la máquina con un código de error HTTP 418 (“I’m a teapot”). Sin embargo, este sarcasmo técnico refleja la cruda realidad de quienes consumen domótica hoy en día.
Los fabricantes han convertido los electrodomésticos en puestos de recolección de datos unidireccionales. La única defensa viable para el consumidor consiste en levantar barreras en el propio router mediante redes virtuales (VLAN), cortafuegos y filtros DNS. Quienes carecen de conocimientos para segmentar subredes quedan a merced de estos dispositivos, obligados a tolerar que campen a sus anchas por su red privada.
El modelo de negocio de los electrodomésticos ha sufrido una mutación irreversible. En el pasado se adquiría una máquina para calentar agua; hoy se compra un nodo que explota la red doméstica como capacidad de cómputo gratuita. Los más de 1.000 GB de tráfico local demuestran un hecho incontestable: el comprador ha dejado de tener el control sobre lo que ocurre dentro de su propio hogar.
Enlaces de referencia:
- Publicación original en X
- Reportaje de Cybernews
- Discusión en Hacker News (item?id=49995495)