Copie un archivo ejecutable vacío del Bloc de notas, renómbrelo a codex.exe y haga doble clic para ejecutarlo. En cuestión de segundos, los servicios en segundo plano de Windows 11 marcan su sesión, determinando que está utilizando activamente el asistente de programación con IA Codex.
Todo el proceso se realiza sin validar el código binario ni verificar si la aplicación funciona realmente. Al sistema no le importa si el programa falla de inmediato. Solo le interesa una cosa: qué herramientas de la competencia se están ejecutando en el escritorio del usuario.
Nueve ranuras predefinidas por ingeniería inversa: A quién vigila Windows
Un investigador de seguridad analizó mediante ingeniería inversa varios archivos del sistema en Windows 11. Dentro de la biblioteca de vínculos dinámicos MissionControlAggregator.dll —un módulo fundamental para el funcionamiento del sistema operativo—, localizó una lista predefinida con nombres de ejecutables. En ella figuran claramente copilot.exe, claude.exe, codex.exe y cursor.exe.
Este componente del sistema reserva en su código ranuras específicas de telemetría divididas en dos grupos. El primero monitoriza utilidades de programación en línea de comandos a través de 4 ranuras reservadas. El segundo abarca aplicaciones de escritorio convencionales con 5 ranuras adicionales. En total, las 9 ranuras cubren de manera exhaustiva los principales asistentes de codificación con IA del mercado.
La lista también incluye diversas herramientas tradicionales de desarrollo. En el caso de los entornos propietarios de Microsoft, el sistema comprueba las firmas digitales y la identidad del emisor. En cambio, para los compiladores de código abierto y los asistentes de IA de terceros, el código ni siquiera verifica la información de autoría.
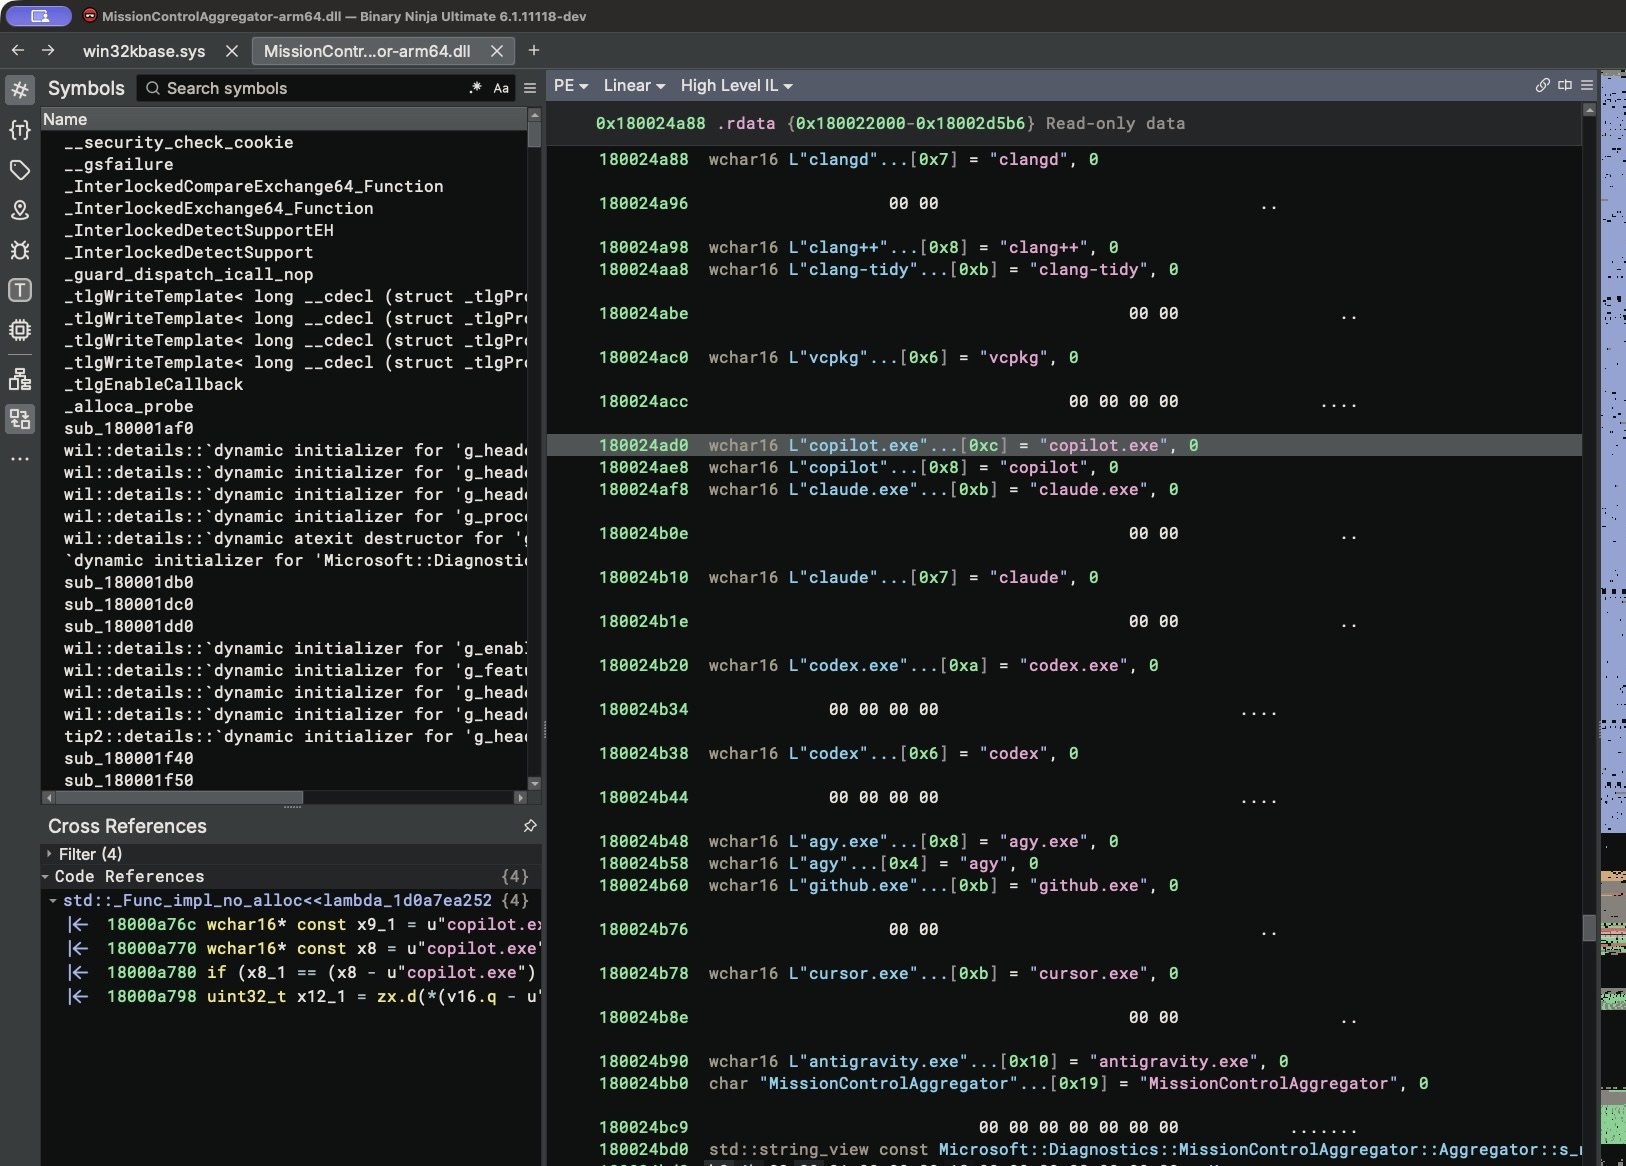 Figura: Lista de cadenas extraída de MissionControlAggregator.dll con la herramienta Binary Ninja, mostrando nombres de ejecutables de los principales asistentes de IA para programación. Fuente: xusheng.dev
Para controlar esta lógica de monitorización, el núcleo del sistema incluye un conmutador interno. Su identificador técnico es CLICodingAgentUsage, con el número de función 62580080. Esta opción, oculta de forma predeterminada, ya se encontraba activada de fábrica en los equipos de prueba.
Basta un simple cambio de nombre: No se comprueba si el software falla
Suele pensarse que una monitorización del sistema requiere demonios permanentes que exploren continuamente las unidades de almacenamiento. Sin embargo, este componente no sondea periódicamente la tabla de procesos activos. Se suscribe directamente a los canales de eventos nativos del núcleo de Windows.
Cada vez que se inicia un programa o se cambia de ventana activa, el subsistema de eventos del kernel difunde una notificación. Este mecanismo se denomina ETW (Event Tracing for Windows), el bus de eventos interno del sistema operativo. El componente en segundo plano escucha estas alertas y compara los nombres de los procesos ejecutados con su lista predefinida.
Para verificar este comportamiento, el investigador realizó un experimento de control. Duplicó el Símbolo del sistema (cmd.exe), lo renombró como codex.exe y lo inició. Windows no detectó discrepancia alguna: activó de inmediato el indicador en memoria y guardó el estado en la base de datos local del disco. Incluso tratándose de un programa ficticio sin relación con la IA, el sistema registró su uso como válido.
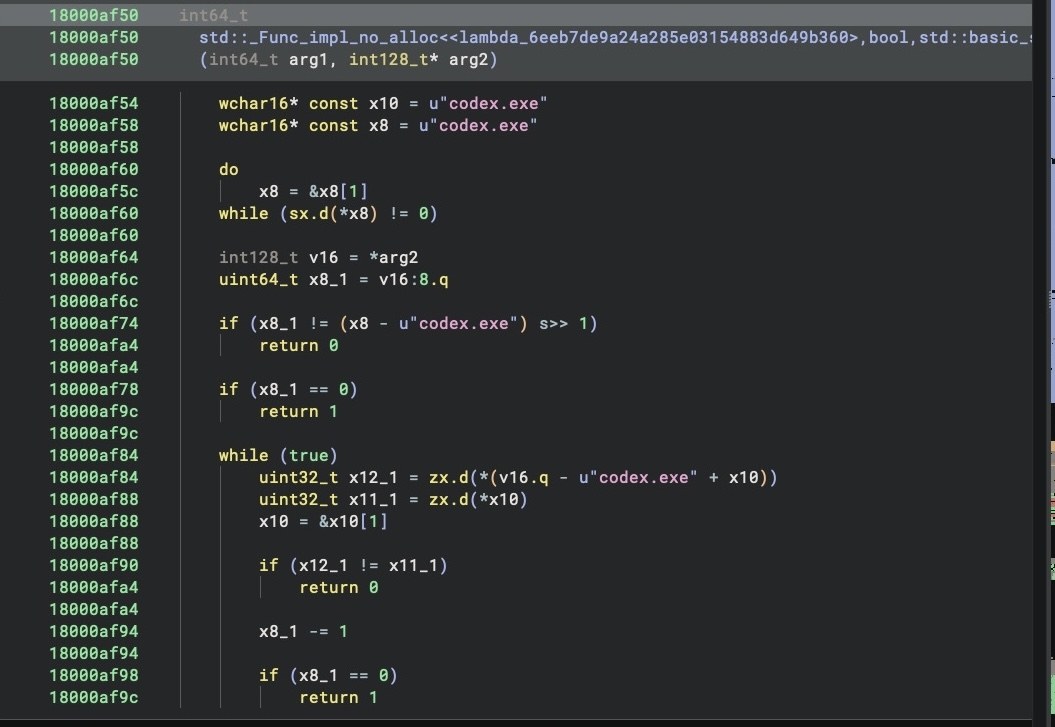 Figura: Lógica de comparación de cadenas descompilada en el componente, diseñada para comprobar nombres específicos como codex.exe. Fuente: xusheng.dev
En otra prueba paralela, el ejecutable pasó a llamarse gcc.exe. El sistema asignó la marca a la ranura de utilidades tradicionales con idéntica rapidez. Identificar el software únicamente por el nombre de archivo y prescindir de toda comprobación del binario se aleja por completo de un procedimiento habitual de diagnóstico o depuración.
Un bit al día: La telemetría de diagnóstico dibuja un mapa de la competencia
La recopilación de datos de ejecución por parte de un sistema operativo tiene como objetivo primordial la resolución de incidencias técnicas. Las notificaciones nativas de eventos en Windows incluyen métricas detalladas de rendimiento: tiempo de permanencia en primer plano, interacción con el teclado o consumo de recursos de hardware.
No obstante, el módulo agregador descarta por completo estos datos de diagnóstico. Conserva únicamente un mapa de bits simplificado que registra si el usuario ha ejecutado o no determinados programas de software.
El procesamiento se efectúa a través de la función interna ReportCohorts<12,4,5>. En ella, 12 representa las utilidades generales de desarrollo, 4 las herramientas de IA por línea de comandos y 5 las aplicaciones de IA de escritorio. Cada programa monitorizado ocupa un único bit (0 o 1) dentro del informe, indicando exclusivamente si ha sido iniciado.
Eliminar las métricas de rendimiento para conservar una lista de comprobación de programas revela con claridad el propósito de esta función: mapear la penetración de mercado del software rival. Aproximadamente cada 24 horas, el sistema empaqueta este mapa de bits local y lo transmite a los servidores de Microsoft.
Marcado por defecto en imágenes oficiales: Consentimiento en la instalación limpia
En la clasificación de privacidad de Microsoft, este seguimiento se cataloga como «datos de diagnóstico opcionales». En principio, los datos opcionales exigen el consentimiento explícito del usuario antes de comenzar la recopilación.
Durante una instalación limpia, el investigador comprobó una realidad distinta. Al utilizar la imagen ISO oficial más reciente de Windows 11 y avanzar con las opciones de privacidad por defecto, la casilla correspondiente a los datos de diagnóstico quedó configurada automáticamente en «Incluir datos opcionales».
El servicio encargado de empaquetar y transferir la información es DiagTrack (el servicio de telemetría y experiencias del usuario conectado). Este servicio carga el módulo agregador y añade los eventos con las marcas de herramientas de IA a la cola de salida. El análisis del tráfico de red demostró que, a pesar de figurar como evento no obligatorio, el paquete ya estaba listo para transmitirse.
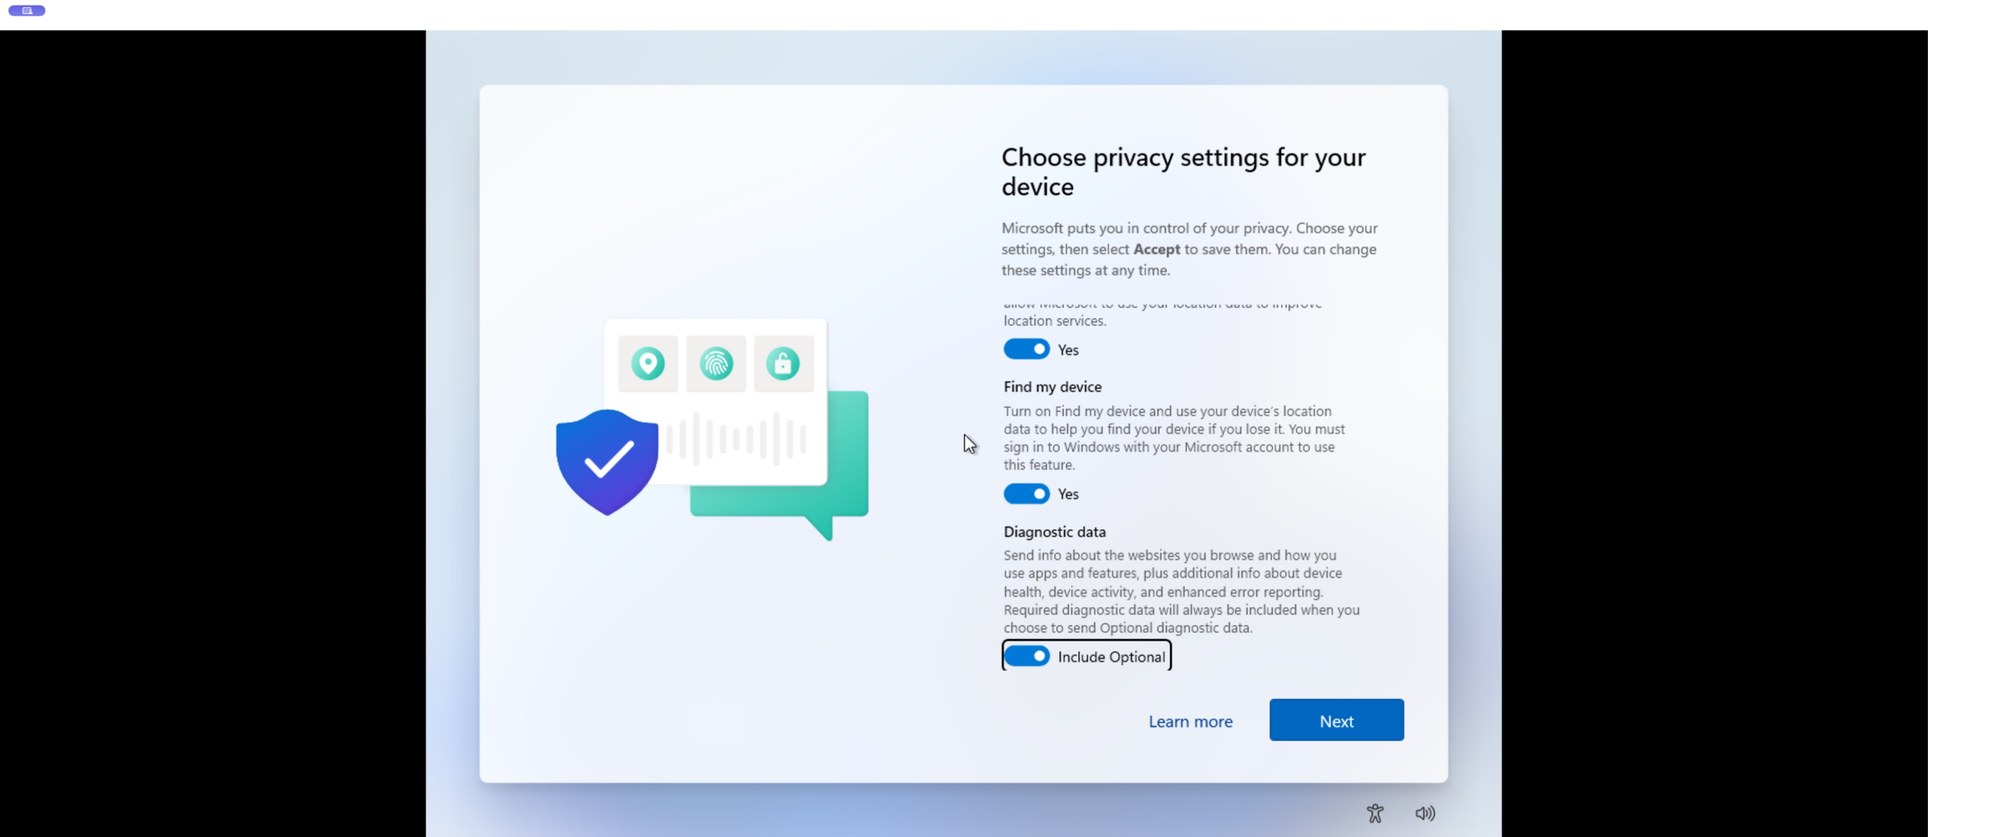 Figura: Pantalla de configuración inicial durante una instalación limpia de Windows 11 con la opción de datos de diagnóstico seleccionada de forma predeterminada. Fuente: xusheng.dev
Estos resultados proceden de un entorno de pruebas específico basado en una compilación preliminar de Windows 11 para arquitectura ARM. Las regulaciones de privacidad varían según el territorio; por ejemplo, la Unión Europea impone el RGPD, por lo que los usuarios de otras regiones deben comprobar su configuración local. Asimismo, el análisis constató que el sistema no lee código fuente ni textos de prompts: la monitorización se ciñe a qué herramientas se han iniciado.
De la depuración al estudio de mercado: Cómo protegerse
Desde la óptica de los desarrolladores del sistema operativo, conocer la distribución del software en el ecosistema responde a motivos de ingeniería razonables, como optimizar la asignación de recursos de hardware o diseñar capas de compatibilidad.
Sin embargo, cuando el propio proveedor de la plataforma compite directamente en el mercado de aplicaciones, esta recolección genera un evidente conflicto de intereses. Copilot compite con soluciones de IA para desarrollo de terceros. Utilizar los privilegios del sistema operativo para contabilizar el uso de productos rivales equivale a que el gestor de una autopista registre la actividad de las flotas de sus competidores para beneficio propio.
El procedimiento para cerrar esta vía de transmisión es sencillo. Al instalar el sistema operativo desde cero, se debe desmarcar manualmente la casilla de envío de datos de diagnóstico opcionales en la configuración inicial.
En equipos que ya están configurados, basta con desactivar la opción en Configuración → Privacidad y seguridad → Diagnósticos y comentarios. Apagar este interruptor impide eficazmente que el sistema operativo registre en silencio las herramientas de desarrollo presentes en el escritorio.
El pilar de un sistema operativo reside en su neutralidad. Cuando los mecanismos de diagnóstico se orientan a censar las herramientas de la competencia, se resquebraja la confianza básica de los usuarios en la plataforma.
Enlaces de referencia:
- Informe de análisis de ingeniería inversa en xusheng.dev
- Documentación de Microsoft sobre diagnóstico y privacidad
- Debate técnico en la comunidad de Hacker News