El 16 de noviembre de 2026, el ingeniero Harrison abrió la aplicación de su puerta de garaje. Lo que durante años había sido una notificación de seguridad esencial indicando «puerta abierta» se había transformado en un anuncio comercial. Esa alerta era su primera línea de defensa para la seguridad del hogar: si la puerta se abría mientras él estaba fuera, el teléfono móvil le avisaba de inmediato.
El espacio visual privilegiado, justo debajo de la animación de apertura, quedó ocupado por promociones publicitarias. El motor del garaje se convirtió de facto en una valla publicitaria instalada bajo su propio tejado. El dispositivo físico reside en su casa, pero los contenidos que emite los decide unilateralmente un servidor remoto en la nube. Harrison decidió plantar cara: compró una placa de control de código abierto por 62 dólares y devolvió el control absoluto a su red local.
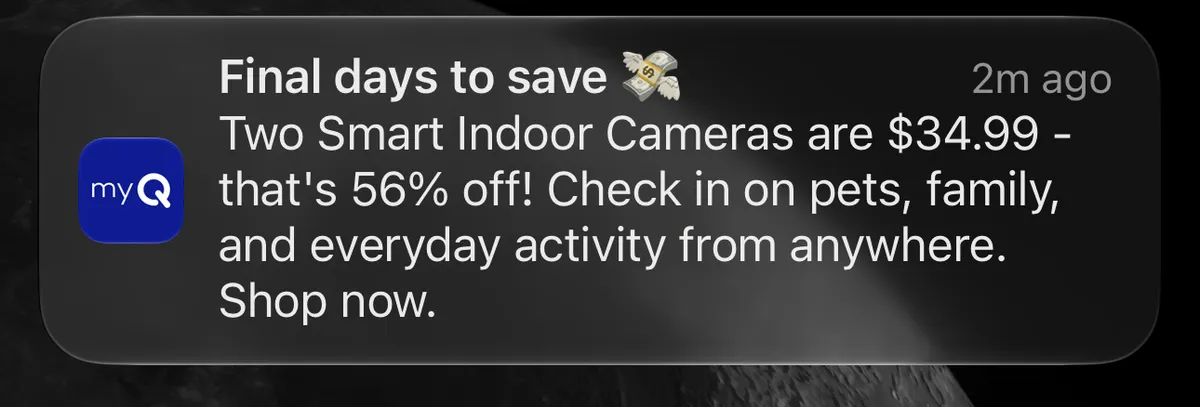 Figura: El espacio donde se notificaba la apertura de la puerta muestra ahora publicidad comercial. Fuente: blog.harrison.page
Clausurar APIs de terceros: aislar el hardware en la nube propietaria
El equipo pertenece a Chamberlain, una veterana empresa estadounidense de control de accesos, bajo su plataforma conectada myQ. En sus inicios, los usuarios que adquirían el dispositivo podían integrarlo libremente en plataformas abiertas como Home Assistant. Así configuraban rutinas eficientes, como el cierre automático al salir del domicilio, disfrutando de un funcionamiento fiable y sin fricciones.
El punto de inflexión llegó a finales de 2023. Chamberlain clausuró de forma unilateral la interfaz de programación (API) para terceros de myQ. La empresa alegó que buscaba proteger la carga de sus servidores frente a llamadas no autorizadas que perjudicaban el rendimiento general. Aquella decisión cerró la puerta a los ecosistemas externos, dejando inoperativas las automatizaciones de cientos de miles de entusiastas de la domótica de la noche a la mañana.
El verdadero propósito del bloqueo se hizo evidente tres años después: levantar muros infranqueables para arrebatar al usuario la posibilidad de recurrir a canales alternativos y convertir el hardware en una isla aislada dentro de su nube propietaria. Al forzar todas las operaciones diarias a través de su aplicación oficial, los clientes que pagaron por el dispositivo quedaron reducidos a una audiencia cautiva a la espera de ser monetizada.
En octubre de 2026, una actualización de la aplicación rediseñó la interfaz. El área visual clave bajo el botón de apertura se destinó a patrocinios y ofertas de extensión de garantía. Una acción cotidiana que se repite al menos dos veces al día se transformó en un reclamo forzado para sumar impresiones publicitarias.
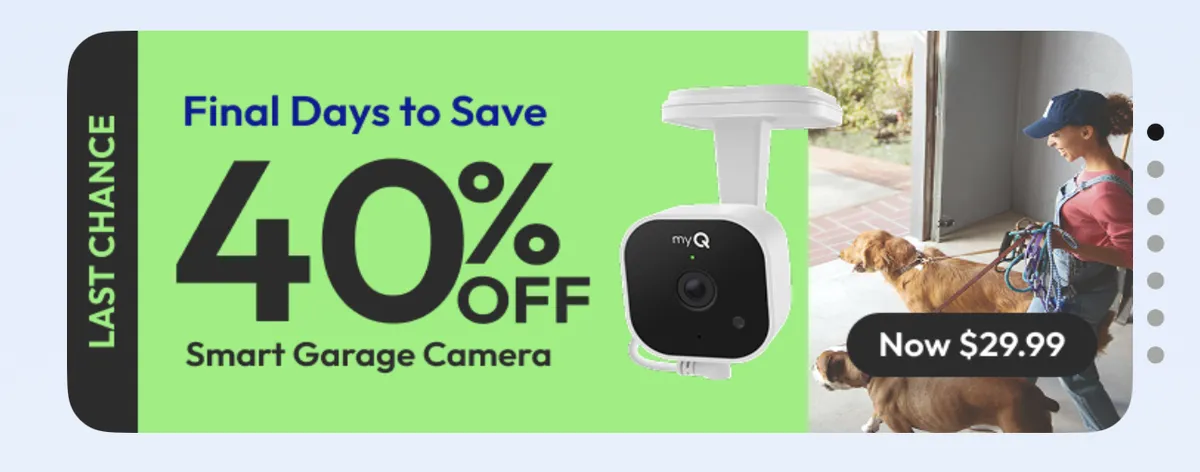 Figura: Espacio publicitario ubicado directamente bajo la animación de apertura en la app myQ. Fuente: blog.harrison.page
Dos placas por 62 dólares para eludir los servidores del fabricante
Como pasar por la nube oficial implicaba tolerar publicidad intrusiva, eludirla por completo se convirtió en la única salida razonable. Harrison recurrió al proyecto de hardware libre ratgdo32, desarrollado por la comunidad ratcloud. La placa cuesta unos 62 dólares: apenas una décima parte del coste total del mecanismo de la puerta, pero suficiente para recuperar la soberanía sobre el dispositivo.
Los motores modernos emplean protocolos propietarios cifrados, lo que invalida los tradicionales métodos de puenteado por contacto seco. La placa ratgdo32 se conecta mediante tres hilos a la regleta interna del motor, prescindiendo por completo de la conexión a internet. En el propio circuito descifra y emula en tiempo real el protocolo Security+ 2.0 de LiftMaster. Al circular las órdenes a través de cableado físico, la velocidad de respuesta mejoró casi dos segundos frente a la aplicación oficial en la nube.
Harrison instaló una placa en cada una de sus dos puertas de garaje y les asignó IPs estáticas en su router local (192.168.0.192 y 192.168.0.245). Mediante un firmware basado en ESPHome, integró el sistema en Apple HomeKit. Ahora, basta un comando como «Oye Siri, abre la puerta uno» para que el portón responda al instante.
Inspirado en el interruptor de mercurio paterno: alertas locales con cron y Slack
Restablecer la apertura y el cierre era solo el primer paso; el reto crucial consistía en recuperar la alerta de seguridad en caso de dejar la puerta abierta por descuido. Harrison recordó el ingenioso método artesanal de su padre: amarrar un interruptor de mercurio al brazo mecánico para que, si el portón no cerraba del todo, se cerrara el circuito y encendiera una bombilla en el pasillo. Aquel mecanismo físico jamás necesitó conexión a internet y en más de una década no falló ni una sola vez.
Las placas abiertas actuales incorporan interfaz web y puntos de acceso locales en formato JSON. Harrison programó una tarea cron (*/10 21-23,0-5 * * *) en un servidor interno. Durante la noche, el script comprueba el estado cada diez minutos y, si detecta una puerta abierta, envía una notificación inmediata a Slack.
Esta arquitectura elimina las consultas a servidores externos y reduce el retardo de la alerta a fracciones de segundo. El autor redactó además un parche para optimizar este chequeo de estado, el cual fue integrado en el repositorio oficial del proyecto. Cuando se encuentra fuera de casa, utiliza Tailscale para que sus scripts consulten /healthcheck y verifiquen que el hardware sigue operativo.
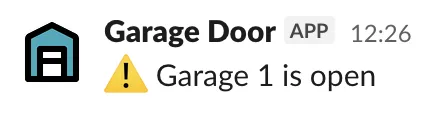 Figura: Recreación del aviso de puerta abierta mediante Slack y una tarea cron local. Fuente: blog.harrison.page
Los desarrolladores pueden soldar placas; el usuario común sufre la publicidad
El relato de Harrison tuvo un amplio eco en las comunidades técnicas, donde muchos usuarios compartieron experiencias similares. Termostatos inteligentes como EcoBee o enchufes conectados de Meross ya generaron controversia por modificaciones arbitrarias en sus servicios en la nube. Centralizar en servidores remotos funciones sencillas que podrían ejecutarse de forma local se ha convertido en una práctica habitual de los fabricantes de hardware conectado.
Durante el debate, varios ingenieros señalaron que 62 dólares por una placa ensamblada sigue siendo un precio elevado. Quienes dominan el diseño de circuitos y la soldadura pueden crear un sustituto con un chip ESP32 por escasos dólares. Desarrolladores profesionales recordaron, no obstante, que cualquier montaje propio debe cumplir con las normativas de compatibilidad electromagnética de la FCC.
El caso pone de relieve una brecha evidente: mientras un perfil técnico puede dedicar un fin de semana a diseñar circuitos y escribir código para recuperar su autonomía, el consumidor general no tiene más remedio que resignarse a las ventanas emergentes. Cuanto mayor sea la barrera técnica para resistir, más terreno ganarán los fabricantes al estirar los límites comerciales.
Hardware comprado, no alquilado: frenar la renta remota del fabricante
Este patrón se repite en todo el sector de la electrónica de consumo: televisores que imponen 30 segundos de anuncios al encenderse, altavoces que lanzan ofertas comerciales a medianoche y proyectores que exigen iniciar sesión para duplicar la pantalla. El consumidor abona el precio íntegro del producto, pero el dispositivo acaba convertido en un cartel publicitario explotado a distancia.
Ciertas marcas de automóviles han llegado a cobrar suscripciones mensuales para activar los asientos calefactables ya instalados. Tras la compraventa, la titularidad del bien queda legalmente transferida. Sin embargo, los fabricantes aprovechan las conexiones remotas para transformar productos adquiridos en servicios de alquiler sujetos a pagos periódicos.
La intervención de Harrison demuestra que sortear estas barreras requirió únicamente dos pequeñas placas y una tarde de trabajo. El dilema de fondo es directo: cuando compras un dispositivo, ¿a quién debe obedecer? Harrison concluyó su artículo con una crítica contundente hacia la compañía. Desconectar los cables de la nube y retener el control en la red doméstica es la respuesta más firme contra la imposición de rentas remotas sobre nuestros propios dispositivos.
Enlaces de referencia:
- Blog personal de Harrison
- Debate en Hacker News