Le 16 novembre 2026, l’ingénieur Harrison ouvre l’application de sa porte de garage. La notification de sécurité qui affichait jusqu’alors « porte ouverte » est désormais remplacée par une publicité promotionnelle. Durant des années, ce message constituait sa première ligne de défense : si la porte venait à s’ouvrir en son absence, son smartphone sonnait immédiatement l’alerte.
Désormais, l’emplacement visuel stratégique situé juste sous l’animation d’ouverture est confisqué par des bannières commerciales. Le moteur de garage est devenu un panneau d’affichage privé installé sous son propre toit. L’appareil est physiquement dans son garage, mais ce qu’il diffuse dépend entièrement de serveurs cloud distants. Harrison a décidé de riposter : en investissant 62 dollars dans une carte électronique open source, il a rapatrié l’intégralité du contrôle sur son réseau local.
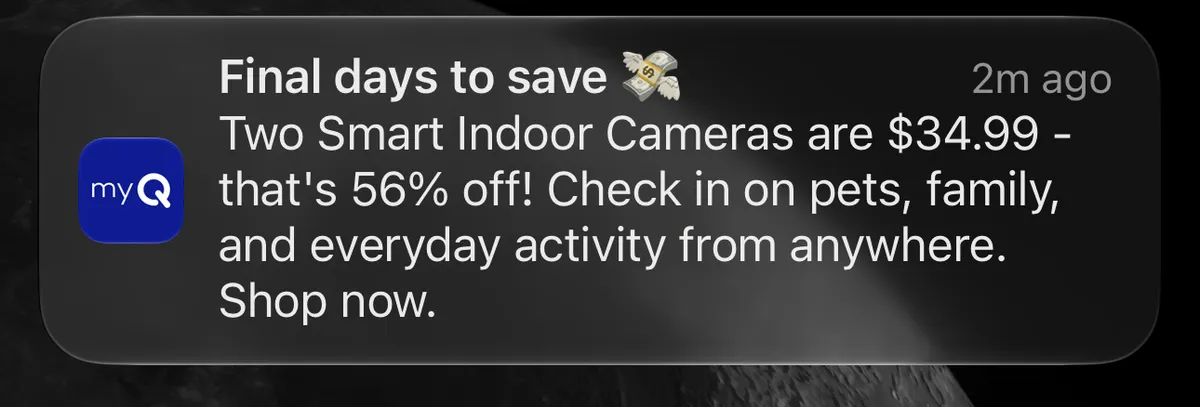 Figure : L’espace initialement réservé à l’état de la porte affiche désormais une promotion commerciale. Source : blog.harrison.page
Fermeture des API tierces : enfermer le matériel dans un cloud propriétaire
L’appareil en cause est commercialisé par Chamberlain, fabricant américain historique de systèmes de contrôle d’accès, sous son écosystème connecté myQ. Au départ, les acquéreurs pouvaient intégrer leur matériel à des plateformes ouvertes comme Home Assistant. Les utilisateurs mettaient en place des scénarios automatisés pour fermer la porte en partant, et l’équipement répondait avec docilité et efficacité.
Le tournant s’opère fin 2023. Chamberlain coupe brutalement l’accès à son interface de programmation (API) pour les tiers. Le constructeur justifie ce choix par la volonté de limiter la charge sur ses serveurs face aux requêtes non officielles dégradant le service. Cette décision isole les équipements du reste de l’écosystème domotique, paralysant d’un coup les installations de centaines de milliers de passionnés.
L’objectif réel de ce verrouillage s’éclaire trois ans plus tard. En bâtissant des clôtures infranchissables pour priver l’utilisateur de toute passerelle alternative, le fabricant a fait de l’appareil un îlot captif au sein de son cloud privé. Dès lors que chaque interaction quotidienne passe obligatoirement par l’application officielle, les clients se transforment en une audience captive prête à être monétisée.
En octobre 2026, une mise à jour logicielle remanie l’interface. La zone centrale située sous le bouton d’ouverture est allouée à des offres de sponsors et à des propositions d’extension de garantie. Ouvrir et fermer son garage au moins deux fois par jour est un geste incontournable qui a été détourné en support garanti d’impressions publicitaires.
 Figure : Emplacement publicitaire sous l’animation d’ouverture dans l’application myQ. Source : blog.harrison.page
Deux cartes à 62 dollars pour contourner les serveurs du constructeur
Passer par les serveurs officiels imposant de subir la publicité, contourner le cloud s’imposait comme la seule issue. Harrison s’est tourné vers le projet de matériel open source ratgdo32, développé par la communauté ratcloud. La carte coûte environ 62 dollars : à peine un dixième du prix d’une porte de garage complète pour racheter une autonomie totale.
Les motorisations récentes recourent à des communications chiffrées propriétaires qui rendent inefficaces les anciens pontages par contact sec. La carte ratgdo32 se branche directement sur le bornier interne du boîtier par trois fils, s’affranchissant de toute connexion à internet. Elle décode et simule localement le protocole chiffré propriétaire Security+ 2.0 de LiftMaster. Les signaux transitant directement sur le câblage physique, la porte s’ouvre près de deux secondes plus vite qu’en passant par l’application cloud officielle.
Harrison a équipé chacune de ses deux portes de garage d’une carte dédiée. Il leur a attribué des adresses IP fixes sur son réseau local (192.168.0.192 et 192.168.0.245). Grâce à un micrologiciel basé sur ESPHome, l’ensemble a été intégré à Apple HomeKit. Un simple « Dis Siri, ouvre la première porte » actionne immédiatement le panneau sans la moindre latence.
Inspiré par l’interrupteur au mercure paternel : alerte locale via cron et Slack
Rétablir l’ouverture et la fermeture ne réglait qu’une partie du problème ; l’enjeu crucial était de retrouver l’alerte en cas d’oubli de fermeture. Harrison s’est remémoré l’astuce rustique de son père : fixer un interrupteur à bascule au mercure sur le bras articulé. Si la porte restait entrouverte, le contact alimentait une ampoule dans le couloir. Ce dispositif purement mécanique ne demandait aucun réseau et n’a jamais failli en plus de dix ans.
Aujourd’hui, la carte open source met à disposition une interface web et des points d’accès JSON en local. Harrison a programmé une tâche cron (*/10 21-23,0-5 * * *) sur son serveur domestique. Durant la nuit, le script interroge l’interface toutes les dix minutes. Dès qu’une porte ouverte est détectée, une alerte est transmise sur Slack.
Ce dispositif élimine les allers-retours vers l’extérieur et garantit des alertes quasiment instantanées. L’auteur a rédigé un correctif pour cette logique de contrôle d’état, qui a été rapidement intégré au dépôt open source du projet. En déplacement, il se connecte via le maillage Tailscale pour interroger /healthcheck et s’assurer que le matériel reste opérationnel.
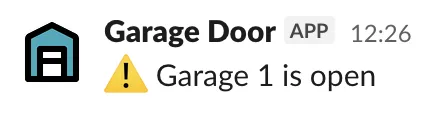 Figure : Utilisation conjointe de Slack et d’une tâche cron locale pour restaurer les alertes d’oubli. Source : blog.harrison.page
Les bidouilleurs soudent des circuits, le grand public subit les pop-ups
Le retour d’expérience d’Harrison a trouvé un large écho auprès de la communauté technique, incitant de nombreux développeurs à partager des déconvenues comparables. Les thermostats connectés EcoBee ou les prises Meross ont suscité de vives critiques suite à des revirements unilatéraux de politique cloud. Assujettir au cloud public des fonctionnalités élémentaires pouvant tourner en local est devenu un réflexe répandu dans l’industrie des objets connectés.
Au fil des échanges, certains ingénieurs ont souligné que 62 dollars par carte demeurait une dépense importante. Toute personne maîtrisant la conception de circuits imprimés et la soudure peut fabriquer une alternative basée sur une puce ESP32 pour quelques dollars. Des spécialistes du matériel ont toutefois rappelé que toute conception maison doit respecter les normes de compatibilité électromagnétique de la FCC.
Cet épisode met en lumière un fossé grandissant : les passionnés de technologie peuvent consacrer un week-end à concevoir une carte et écrire du code pour reprendre la main, tandis que le consommateur ordinaire est condamné à tolérer les fenêtres publicitaires. Plus la barrière technique à l’autonomie est élevée, plus les constructeurs se sentent autorisés à repousser les limites de l’acceptable.
Du matériel acheté et payé : refuser la rente imposée à distance
Ce scénario est désormais banal dans l’électronique grand public : des téléviseurs imposant 30 secondes de réclame au démarrage, des enceintes vocales égrenant des promotions au beau milieu de la nuit ou des vidéoprojecteurs exigeant un compte en ligne avant d’afficher un écran. Les acheteurs règlent l’intégralité de la facture pour acquérir un bien qui finit exploité comme un panneau publicitaire déporté.
Certains constructeurs automobiles vont jusqu’à facturer un abonnement mensuel pour débloquer les sièges chauffants pourtant physiquement installés dans l’habitacle. Une fois le bien livré, la pleine propriété est juridiquement établie. Pourtant, en s’appuyant sur des portes dérobées connectées, les fabricants détournent des appareils vendus au comptant en concessions locatives perpétuelles.
L’initiative d’Harrison prouve qu’il suffit de deux cartes électroniques et d’une soirée de travail pour lever les verrous logiciels imposés par un constructeur. La question centrale est limpide : qui commande réellement les appareils que nous achetons ? Harrison conclut son billet par un jugement sans appel à l’encontre de la marque. Débrancher le cordon ombilical du cloud pour conserver les commandes au sein du foyer demeure la réplique la plus tranchante face à la rente logicielle forcée.
Liens de référence :
- Blog personnel d’Harrison
- Discussion sur Hacker News