Copiez un exécutable vide du Bloc-notes, renommez-le en codex.exe et lancez-le d’un double-clic. En l’espace de quelques secondes, les services d’arrière-plan de Windows 11 marquent votre session, concluant que vous utilisez l’assistant de programmation IA Codex.
L’ensemble du processus n’effectue aucun contrôle du code binaire ni de l’exécution effective du logiciel. Le système se moque éperdument d’un éventuel plantage immédiat. Il n’a qu’un seul objectif : repérer les outils concurrents présents sur le bureau de l’utilisateur.
Neuf emplacements prédéfinis révélés par rétro-ingénierie : qui Windows surveille-t-il ?
Un chercheur en sécurité informatique a analysé les fichiers système de Windows 11 par rétro-ingénierie. Au cœur de la bibliothèque dynamique MissionControlAggregator.dll — un module essentiel au fonctionnement du système —, il a découvert une liste prédéfinie explicite. Y figurent en bonne place copilot.exe, claude.exe, codex.exe et cursor.exe.
Ce composant système réserve dans son code des emplacements de télémétrie spécifiques pour deux grandes familles d’outils. Le premier groupe cible les utilitaires de programmation en ligne de commande avec 4 emplacements dédiés. Le second surveille les applications fenêtrées de bureau à travers 5 emplacements. Ces 9 emplacements couvrent les assistants de codage IA les plus répandus sur le marché.
La liste englobe également divers outils de développement traditionnels. Pour les environnements de développement de Microsoft, le système vérifie les signatures numériques et l’identité des éditeurs. En revanche, pour les compilateurs open source et les assistants IA concurrents, le code ne prend même plus la peine de contrôler les métadonnées de l’éditeur.
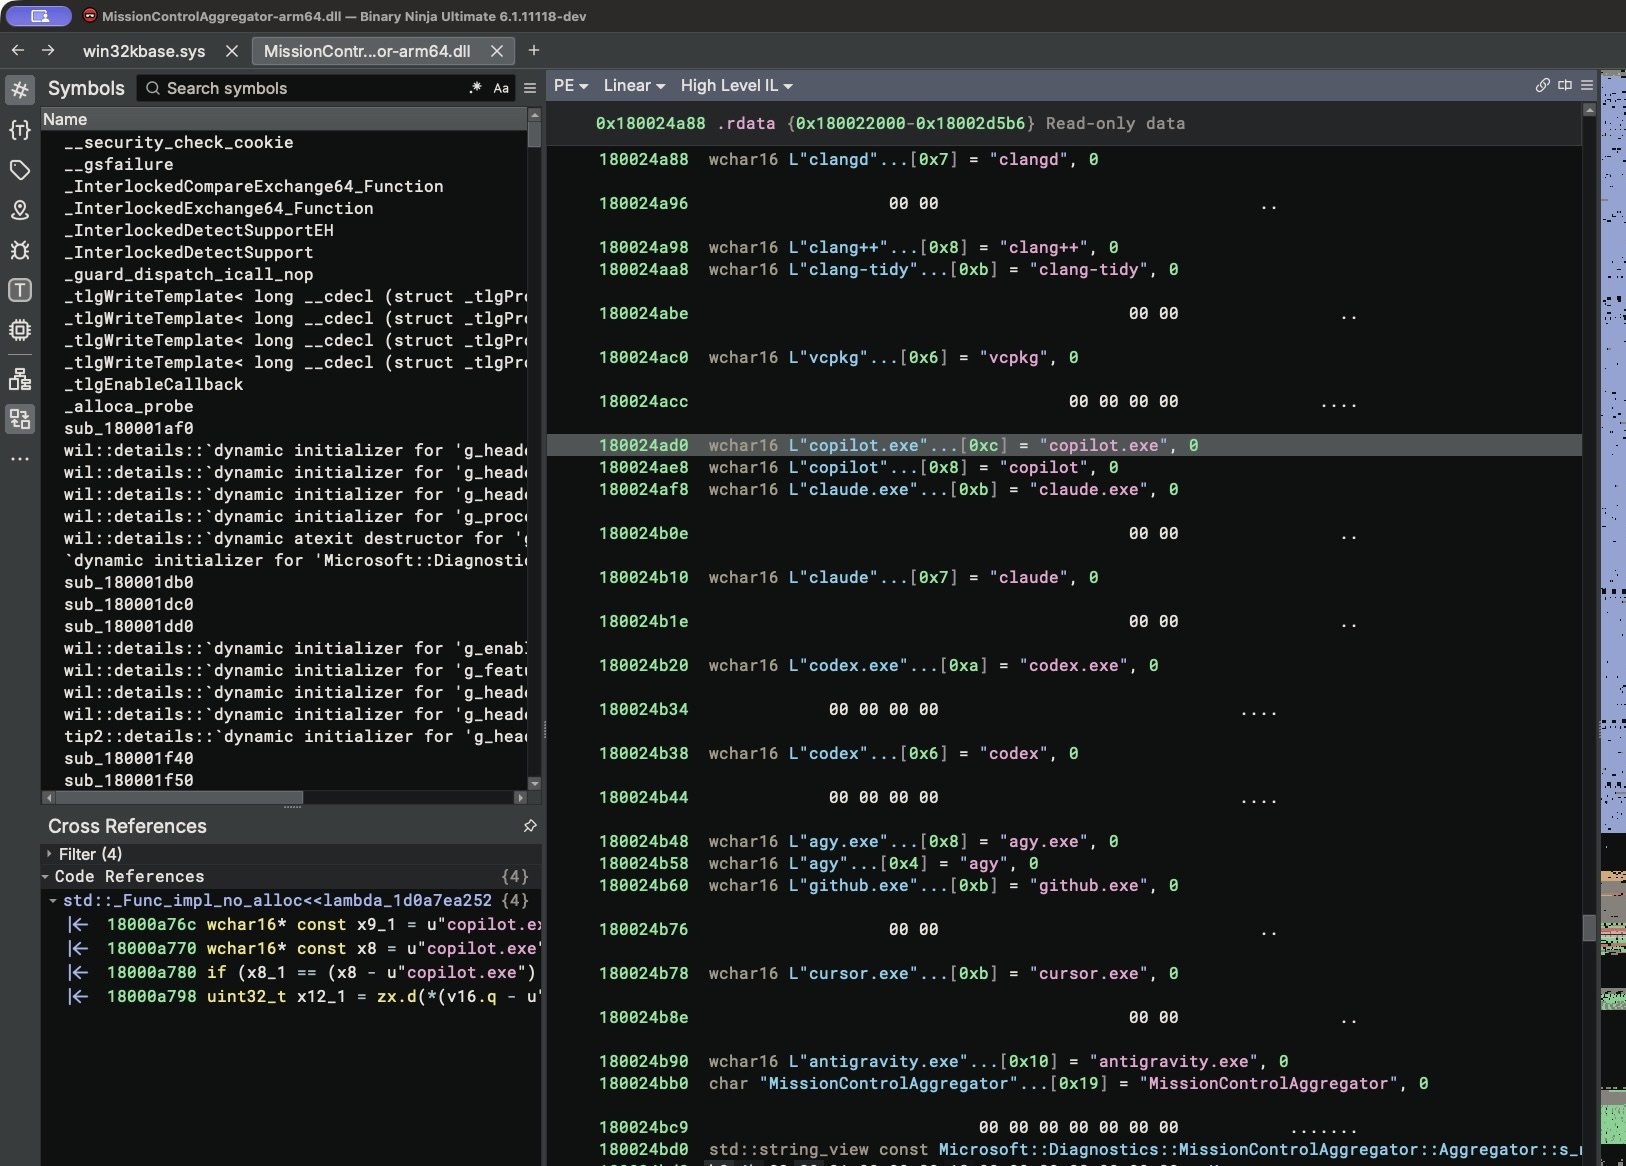 Figure : Liste de chaînes de caractères extraite de MissionControlAggregator.dll dans l’outil Binary Ninja, montrant les noms de fichiers des principaux assistants IA de programmation. Source : xusheng.dev
Pour piloter ce mécanisme de détection, le système d’exploitation intègre un commutateur interne dédié. Nommé CLICodingAgentUsage et répertorié sous l’identifiant 62580080, ce paramètre masqué était déjà activé par défaut sur les machines de test.
Un simple renommage suffit : le système ignore les plantages
On imagine souvent que la surveillance du système nécessite des démons permanents analysant sans relâche le stockage local. Ce composant ne scrute pourtant pas la liste des processus actifs. Il s’abonne directement aux canaux d’événements du noyau Windows.
Lorsqu’un nouveau programme démarre ou que la fenêtre active change, le sous-système d’événements du noyau diffuse une notification. Ce mécanisme interne est connu sous le nom d’ETW (Event Tracing for Windows), le bus d’événements d’exploitation. Le composant d’arrière-plan écoute ces alertes et compare les noms des processus lancés à sa liste prédéfinie.
Pour vérifier ce principe, le chercheur a mené une expérience témoin. Il a dupliqué l’Invite de commandes intégrée (cmd.exe), l’a renommée en codex.exe et l’a exécutée. Windows n’y a vu que du feu : le système a immédiatement basculé le bit indicateur en mémoire et inscrit la mise à jour dans une base de données locale sur le disque. Même s’il ne s’agit que d’un fichier leurre vide, le système conclut que vous utilisez l’outil d’IA correspondant.
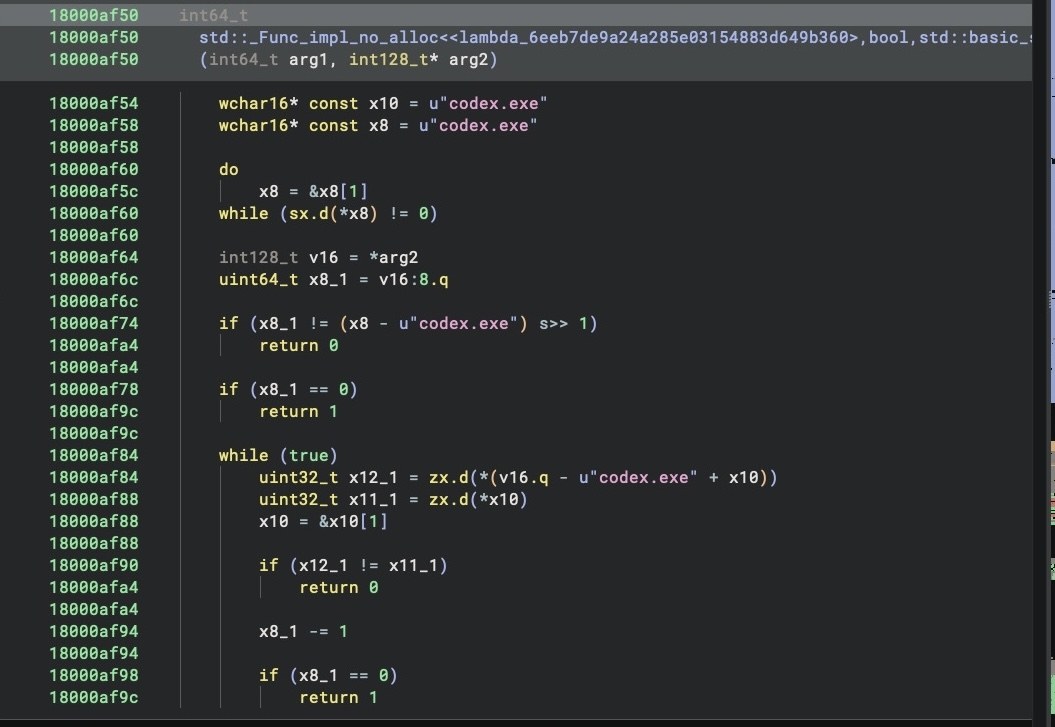 Figure : Logique de comparaison de chaînes décompilée dans le composant ciblant des noms de fichiers spécifiques tels que codex.exe. Source : xusheng.dev
Lors d’un autre essai, le binaire a été renommé en gcc.exe. Le système a tout aussi rapidement incrémenté l’indicateur réservé aux outils traditionnels. Se fier uniquement au nom de fichier sans vérifier l’intégrité de l’exécutable sort résolument du cadre habituel du dépannage système.
Un bit par jour : la télémétrie de diagnostic cartographie la concurrence
La collecte de données d’exécution par un système d’exploitation a généralement pour but de diagnostiquer des pannes techniques. Les événements natifs du noyau Windows regroupent des métriques précises : durée de mise au premier plan, nombre de frappes au clavier et consommation matérielle.
Pourtant, le composant d’agrégation écarte l’intégralité de ces paramètres de dépannage. Il ne conserve qu’un bitmap épuré consignant si l’utilisateur a lancé ou non des logiciels déterminés.
Le code traite ces enregistrements via une fonction interne nommée ReportCohorts<12,4,5>. Dans cette structure, 12 désigne les outils de développement généraux, 4 les outils d’IA en ligne de commande et 5 les logiciels d’IA pour le bureau. Chaque logiciel surveillé n’occupe qu’un seul bit (0 ou 1) dans le rapport, indiquant simplement s’il a déjà été exécuté.
Abandonner les métriques de performance au profit d’une simple liste à cocher rend l’objectif limpide : il s’agit d’évaluer les parts de marché des logiciels concurrents. Toutes les 24 heures environ, le système regroupe le bitmap local et le téléverse vers les serveurs de Microsoft.
Sélectionné par défaut à l’installation : des données concédées d’office
Dans la classification de confidentialité de Microsoft, ce flux relève des « données de diagnostic facultatives ». Par définition, une collecte facultative devrait requérir le consentement préalable et explicite de l’utilisateur.
Lors de tests d’installation propre, le chercheur a constaté une réalité différente. En réalisant une installation neuve avec la dernière image ISO officielle de Windows 11 et en conservant les options par défaut, le commutateur des données de diagnostic s’est retrouvé précoché sur « Inclure les données facultatives ».
Le service responsable du regroupement et de l’envoi des données est DiagTrack (service de télémétrie et d’expériences des utilisateurs connectés). Le processus hôte charge le module d’agrégation, puis les événements marqués par l’utilisation d’outils d’IA rejoignent la file d’attente d’expédition. Les captures de paquets réseau ont confirmé que, malgré la mention non obligatoire de l’événement, celui-ci était déjà programmé pour le téléversement.
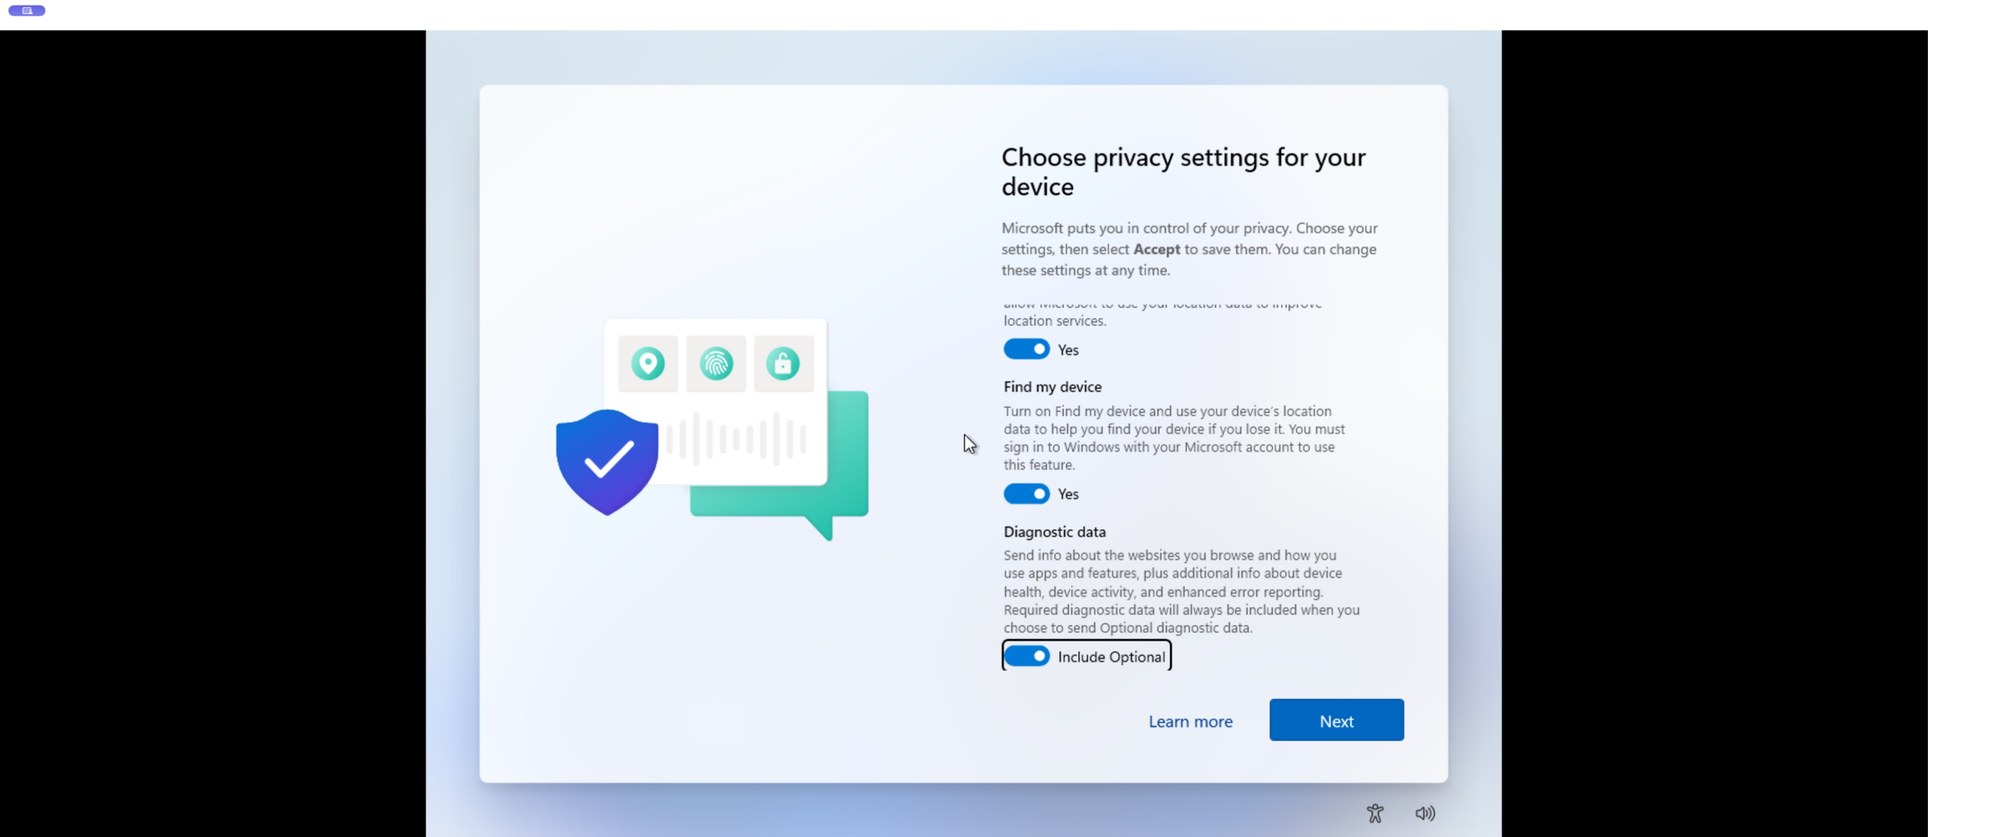 Figure : Écran de configuration initiale lors d’une installation propre de Windows 11 montrant les données de diagnostic facultatives cochées par défaut. Source : xusheng.dev
Ces observations sont issues d’un environnement de test précis s’appuyant sur une version préliminaire de Windows 11 pour architecture ARM. Les réglementations locales en matière de données personnelles, à l’image du RGPD au sein de l’Union européenne, introduisent des variations ; les utilisateurs d’autres territoires doivent donc contrôler leurs réglages. L’analyse confirme par ailleurs que le système ne lit ni le code source ni les prompts saisis. La surveillance se limite strictement aux outils exécutés.
Du diagnostic technique à l’espionnage commercial : comment se protéger
Du point de vue des concepteurs d’un système d’exploitation, comprendre la répartition logicielle au sein d’un écosystème repose sur des arguments d’ingénierie recevables, comme optimiser l’allocation des ressources matérielles ou préparer la compatibilité.
Toutefois, dès lors que le fournisseur de la plateforme commercialise ses propres applications concurrentes, une telle collecte engendre un conflit d’intérêts flagrant. Microsoft Copilot rivalise directement avec les solutions de codage IA tierces. Recourir aux privilèges du système d’exploitation pour recenser l’usage des outils concurrents revient, pour un exploitant autoroutier, à espionner la feuille de route des transporteurs rivaux sur son réseau.
La méthode pour interrompre ce canal reste directe. Lors d’une réinstallation complète, veillez à désactiver l’envoi des données de diagnostic facultatives dès l’écran de configuration initiale.
Sur un système déjà installé, cette option se désactive dans Paramètres → Confidentialité et sécurité → Diagnostics et commentaires. La désactivation de ces données facultatives met fin à l’inventaire silencieux des outils de développement mené par le système.
La légitimité d’un système d’exploitation repose sur sa neutralité logicielle. Quand les outils de diagnostic sont détournés pour dresser la liste des concurrents, c’est la confiance fondamentale des utilisateurs envers la plateforme sous-jacente qui se trouve entamée.
Liens de référence :
- Rapport d’analyse par rétro-ingénierie sur xusheng.dev
- Documentation de Microsoft sur les données de diagnostic et la confidentialité
- Discussion technique sur Hacker News