De nouveaux iPhone figés sur l’écran d’activation
Au matin du 17 novembre 2026, de très nombreux utilisateurs découvrant leur nouvel iPhone se sont heurtés au même message d’erreur : Unable to Activate — activation impossible. L’appareil n’avait aucun défaut matériel ; le goulet d’étranglement se situait entièrement du côté d’Apple. Tout au long de la journée, les perturbations ont touché l’iPhone, l’iPad, le Mac, l’Apple Watch et l’Apple TV. Même les boutiques physiques Apple Store se sont retrouvées incapables d’encaisser des commandes ou de traiter des retours.
La page officielle de l’état du système d’Apple — sorte de bulletin de santé en ligne où les services opérationnels s’affichent en vert tandis que les pannes sont signalées à part — indiquait au départ six défaillances majeures : App Store, Apple Music, Compte et connexion iCloud, AppleCare sur l’appareil, App Store Connect et Xcode Cloud. Parmi ces éléments, la panne du compte et de la connexion iCloud a été particulièrement dévastatrice : télécharger une application exige une authentification, activer un terminal neuf exige une authentification. Dès lors que ce prérequis fondamental s’effondre, l’ensemble des services situés en aval est emporté en cascade.
Au-delà des informations officielles, la liste dressée par les utilisateurs s’est rapidement allongée : Apple News, Apple Pay, Apple Card, Assistance Apple, Connexion avec Apple (Sign in with Apple), TestFlight… au moins dix services supplémentaires sont venus s’ajouter au bilan. Sur Reddit, au sein de la communauté r/Apple_Employees, des employés ont rapporté que les systèmes internes des points de vente et des bureaux administratifs étaient également hors service. En cumulant tous les témoignages, le nombre d’infrastructures touchées dépassait largement la vingtaine.
Sur le site de surveillance Downdetector, les courbes de signalement pour l’App Store, iCloud et l’Assistance Apple ont grimpé en flèche au même moment. Ces indicateurs communautaires devancent presque toujours les déclarations officielles : bien avant que l’entreprise n’ait circonscrit le périmètre du sinistre, les téléphones des usagers ont déjà rendu leur verdict.
Apple écarte l’hypothèse d’une attaque et assume une mise à jour interne
Apple n’a pas cherché à faire porter le chapeau à des pirates informatiques. Dans une déclaration transmise au journaliste de Bloomberg Mark Gurman, le constat était sans détours : « Une mise à jour interne ce matin a entraîné des interruptions sur certains services, et la majorité de nos systèmes fonctionnent de nouveau normalement. » Fait déterminant, Apple a formellement exclu toute cyberattaque — une précision de taille qui a immédiatement étouffé les spéculations habituelles sur un piratage d’envergure. Par mise à jour interne, il faut entendre des ajustements de configuration ou des déploiements logiciels appliqués directement aux serveurs des centres de données d’Apple. Rien à voir avec une mise à jour d’application poussée vers les utilisateurs finaux ; cela s’apparente plutôt à refaire l’installation électrique d’un magasin en pleine journée de vente.
Vers 17 h 24, heure de New York, les médias américains rapportaient que les services essentiels au grand public étaient rétablis, Apple s’engageant à remettre rapidement en ligne le reste des systèmes. Pour le grand public, l’orage s’est dissipé en fin d’après-midi. Pourtant, une longue traîne persistait à l’autre bout de l’écosystème : les infrastructures destinées aux développeurs ont mis beaucoup plus de temps à sortir du rouge.
Comment une simple mise à jour interne peut-elle terrasser plus d’une vingtaine de services ? L’explication tient à l’architecture même des grandes plateformes contemporaines : elles s’appuient toutes sur le même socle de dépendances partagées — authentification, gestion des sessions et diffusion des configurations. Dès lors qu’une modification déstabilise une brique centrale partagée, la défaillance ne reste plus circonscrite : elle embrase tout le réseau.
Dans le domaine de l’ingénierie de la fiabilité des sites (SRE), un adage bien connu rappelle que ce sont presque toujours nos propres pipelines de déploiement qui font vaciller la production. Les attaquants externes sont certes redoutables, mais lorsqu’une infrastructure tout entière s’éteint d’un coup, ils tiennent très rarement le rôle principal.
Deux pages d’état officielles et des contours de « système » discordants
Face à une telle interruption, quiconque cherche à savoir ce qui est tombé et ce qui est rétabli ne peut s’en remettre qu’aux tableaux de bord d’Apple. Or, Apple maintient deux pages d’état distinctes : l’une pour les développeurs, l’autre pour les consommateurs ordinaires. Et ces deux inventaires ne concordent pas. À titre d’exemple, HomeKit — la passerelle qui pilote les ampoules connectées et les serrures domotiques — ne figure que sur le volet grand public. Celui qui veut comprendre pourquoi ses éclairages ne répondent plus et le développeur qui cherche la cause de l’échec de compilation de son application doivent composer avec des fragments d’information dispersés sur deux sites distincts.
Sur le plan temporel, un autre décalage s’est manifesté. Au matin du 18 novembre à l’heure de Pékin (le lendemain de la panne), le tableau de bord pour développeurs affichait encore sept services dégradés : le Developer ID Notary Service (qui authentifie les applications macOS tierces), trois points d’accès à App Store Connect, le service de métriques Sales and Trends, ainsi que les interfaces pour créateurs Apple Music Connect et Apple Music for Artists (deux autres services étant signalés comme résolus). Tandis que le grand public voyait ses services rétablis dès la veille au soir, les développeurs ont essuyé les plâtres sur la durée. Dans les pannes d’infrastructure, ce sont presque toujours les développeurs qui paient l’addition en premier.
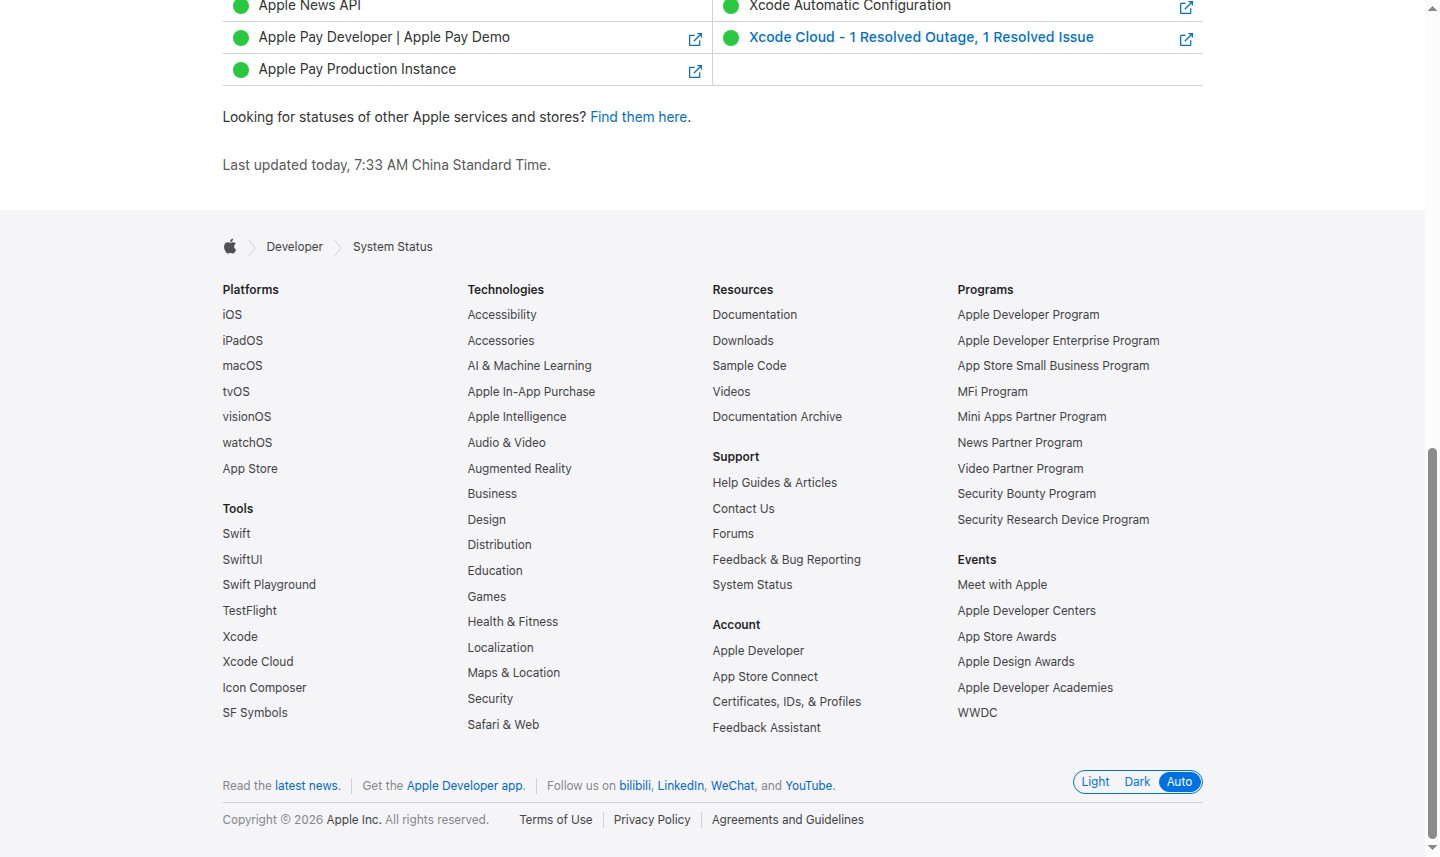 Illustration : Le tableau de bord développeur d’Apple affichant encore plusieurs services indisponibles après l’incident, distinguant les pannes en cours des services rétablis. Source : Capture d’écran officielle de la page d’état Apple
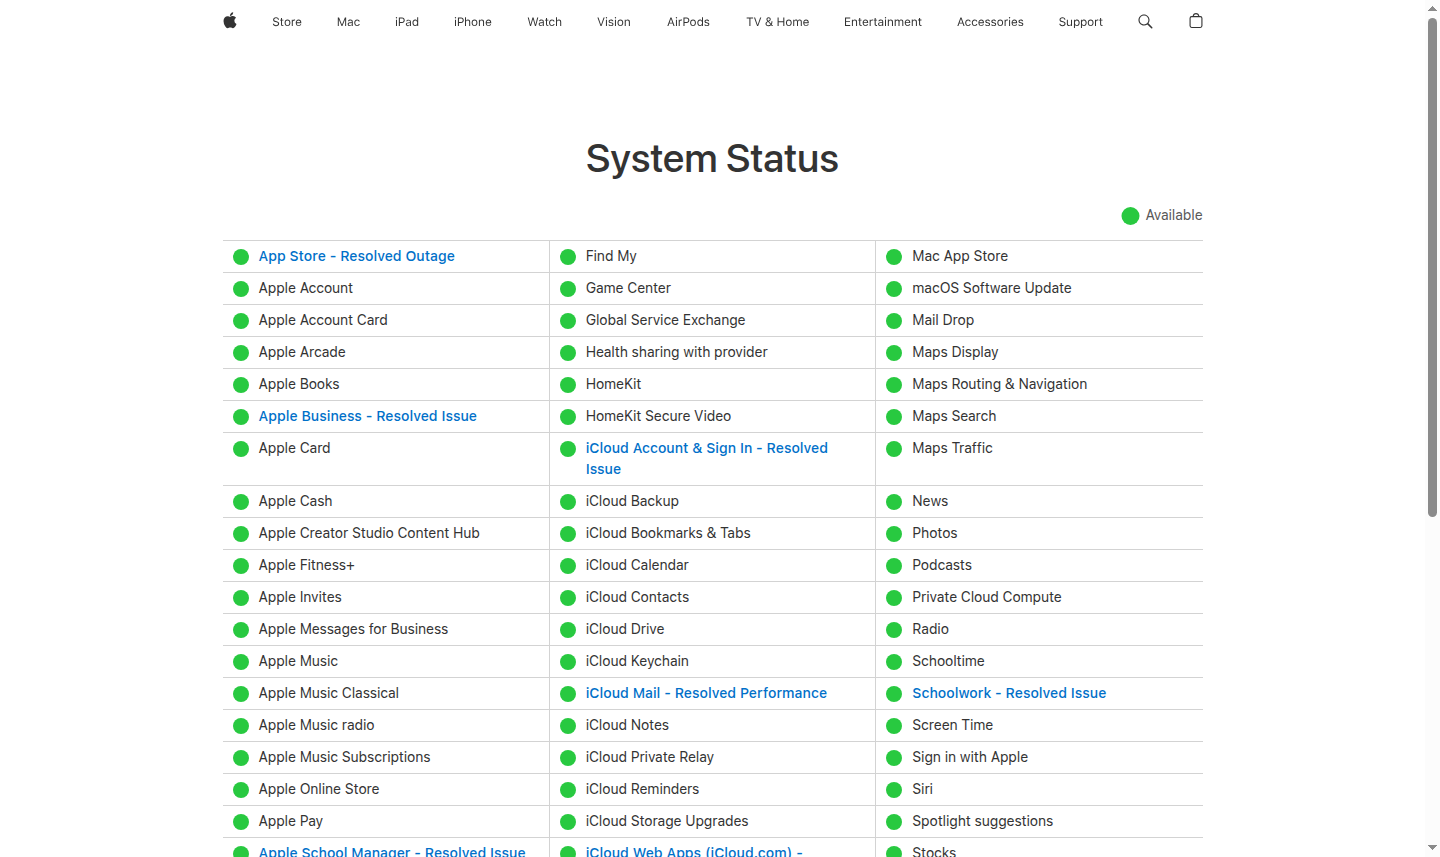 Illustration : La page d’état destinée au grand public. La liste des services diffère notablement ; HomeKit n’apparaît que sur cette version. Source : Capture d’écran officielle de la page d’état Apple
La page grand public est articulée autour des usages quotidiens des utilisateurs finaux, ce qui conduit les deux plateformes à dialoguer en vase clos. Ce manque de synchronisation révèle une réalité plus profonde : au sein même d’Apple, il n’existe pas de définition uniforme de ce qui constitue un « système ». Avec deux lectorats confrontés à deux bilans disparates, personne n’a pu cartographier avec certitude les frontières exactes de cette défaillance.
Un unique mégaphone, fermement tenu par le fournisseur
La configuration de cet incident résume parfaitement notre ère informatique : lorsque tous les acteurs — particuliers comme entreprises — regroupent leurs usages chez une poignée de géants du cloud, le monopole de l’explication revient mécaniquement au fournisseur de services. Les photos et les notes personnelles dorment sur iCloud ; les chaînes d’intégration logicielle des entreprises tournent sur Xcode Cloud. Plus la centralisation s’accentue, moins il reste de voix pour parler à la place de l’utilisateur. Ce dernier n’a ni accès aux centres de données, ni regard sur les journaux de connexion, ni recours à un circuit d’audit indépendant ; tout ce que le prestataire déclare constitue la seule réalité accessible. La première explication est venue d’Apple, et la conclusion finale écartant la cyberattaque est venue d’Apple également. Qu’Apple soit la seule entité légitime pour poser ce diagnostic n’est pas forcément une mauvaise chose, mais cela implique une contrepartie incontournable : du début à la fin, une seule version des faits est audible.
En toute franchise, la réponse opérationnelle d’Apple se situe plutôt dans le haut du panier pour le secteur : les services clés ont été remis sur pied en quelques heures, l’hypothèse de l’attaque a été écartée sans ambiguïté, la mise à jour interne a été reconnue avec franchise et les tableaux d’état sont restés actualisés. Nombreuses sont les plateformes qui préfèrent s’enfermer dans le silence, expédiant la crise par une formule évasive selon laquelle « certains utilisateurs pourraient rencontrer des ralentissements ». Pour autant, le déséquilibre du canal de communication reste intact. Si des vigies comme Downdetector voient leurs jauges exploser à chaque dysfonctionnement, c’est précisément parce qu’elles forment l’unique groupe de contrôle indépendant à disposition des usagers, un observatoire populaire en marge du discours institutionnel.
Cette panne majeure ne cachait aucun assaillant de l’ombre, seulement une mise à jour interne maladroite et deux pages d’état incapables de s’accorder. À qui détient les serveurs revient le mégaphone. Cette fois, Apple s’en est servi avec honnêteté en reconnaissant immédiatement l’erreur. Mais l’épisode a également rappelé à tous une vérité fondamentale : du début à la fin, il n’y a jamais eu qu’un seul mégaphone dans la pièce.
Liens de référence :
- Apple Developer System Status
- Apple System Status (Grand public)
- Bloomberg : Article de Mark Gurman
- Données d’incidents Downdetector
- Échanges internes sur le forum r/Apple_Employees