新品iPhoneがアクティベーション画面で立ち往生
2026年11月17日午前、手元に届いたばかりの新品iPhoneを手に取った多くのユーザーが、まったく同じ画面で立ち往生した。「Unable to Activate(アクティベートできません)」。デバイス本体の故障ではない。停止していたのはApple側の認証基盤だった。同日、影響はiPhoneにとどまらず、iPad、Mac、Apple Watch、Apple TVへと一気に波及。Apple Store直営店でも注文や返品の決済処理が一時ストップする事態となった。
公式サイトのシステム状況ページ——正常なサービスには緑の丸が点灯し、問題が発生したサービスが個別表示される、いわば「健康診断書」のようなもの——には当初、6項目の障害が掲載された。App Store、Apple Music、iCloudアカウントおよびサインイン、AppleCare on Device、App Store Connect、Xcode Cloudである。なかでも致命的だったのが「iCloudアカウントおよびサインイン」だ。アプリの購入も端末のアクティベーションもすべてサインインが前提となるため、この最上流ゲートウェイが遮断されたことで、下流の全サービスが連鎖的に巻き込まれた。
ステータスページの掲載項目にとどまらず、ユーザーからの報告リストはさらに膨らんだ。Apple News、Apple Pay、Apple Card、Apple Support、Appleでサインイン(Sign in with Apple)、TestFlightなど、次々と10以上の機能が追加された。Redditのr/Apple_Employeesでは、直営店や本社の社内システムまで停止しているとの従業員の証言も投稿された。これらを総合すると、影響を受けたサービスは優に20を超えていた。
世界中の障害報告を集約するDowndetectorでも、App Store、iCloud、Apple Supportの障害報告件数が同時に跳ね上がった。こうした草の根の監視データは、公式発表よりもはるかに早く動き始める。公式側が被害範囲の特定を終える前に、ユーザーのスマートフォンがすでに異変を突き止めていたのだ。
サイバー攻撃を否定し、社内アップデートの失策を認めたApple
Appleは今回の責任をハッカーのせいにしなかった。BloombergのMark Gurman記者に寄せた声明の中で、同社は率直に認めている。「今朝実施された社内アップデートにより、一部のサービスで中断が発生しました。大半のシステムはすでに復旧しています」。同時にサイバー攻撃の可能性をきっぱりと否定した——この「攻撃否定」の一言は極めて重く、「またハッキングか」という世間の反射的な憶測を即座に断ち切った。ここでいう内部アップデートとは、Appleが自社データセンターのサーバーに対して行った設定変更やソフトウェア更新を指す。端末に配信されるアプリ更新とは異なり、営業中の店舗で基幹配線を工事するようなリスクを伴う作業である。
米東部時間午後5時24分までに、米主要メディアは主要な消費者向けサービスが復旧したと報じ、Appleも残るシステムの早期全面復旧を約束した。一般ユーザーにとって、騒動は夕方までにほぼ一段落した。だが、本当の「長い余波」は別の場所に残されていた——開発者向けサービスの復旧が、大幅に遅れていたのである。
たった一度の社内アップデートが、なぜ20以上ものサービスを薙ぎ倒してしまったのか。その答えは現代の大規模アーキテクチャの構造にある。巨大テック企業のサービス群は、アカウント認証、サインイン、設定配信といった共通の低レイヤー基盤に依存している。基盤となる共通依存関係に一度でも不整合が生じれば、被害の波紋は単一障害点にとどまらずプラットフォーム全体へと一気に拡大する。
サイト信頼性エンジニアリング(SRE)の現場には古くからの格言がある。「本番環境を吹き飛ばすのは、いつだって自社のデプロイパイプラインだ」。外部からの攻撃者が脅威であることは間違いないが、全システムが一斉に倒れるような大規模シナリオにおいて、主役を演じるのは滅多にハッカーではない。
2つのステータスページ、揃わない「システム」の境界線
障害発生時、「一体どれだけ停止し、どれだけ復旧したのか」を確かめようとすると、頼れるのはApple公式のページしかない。しかし、Appleには2種類のステータスページが存在する。開発者用と一般消費者用だ。そして、この2つのリストは一致していない。たとえば家庭のスマート電球やドアロックを制御するHomeKitは、一般消費者向けのページにしか記載されていない。電球が反応しない理由を調べるユーザーと、アプリのビルドが失敗する原因を調べる開発者は、別々のページで断片的な情報をつなぎ合わせるしかなかった。
タイムラインの上でも明確な落差が記録された。日本時間11月18日の朝(障害発生の翌朝)になっても、開発者向けページの障害リストには依然として7項目が残っていた。サードパーティ製アプリに公証を付与するDeveloper ID Notary Service、App Store Connectの3つのアクセス窓口、販売分析のSales and Trends、アーティスト向け管理画面のApple Music ConnectおよびApple Music for Artistsである(同ページでは他に2項目が「解決済み」表記)。一般消費者側は前夜のうちに大半が復旧したのに対し、開発者向け基盤は長期化の煽りを食らった。インフラ事故の後始末のツケは、往々にしてまず開発者の元へと回される。
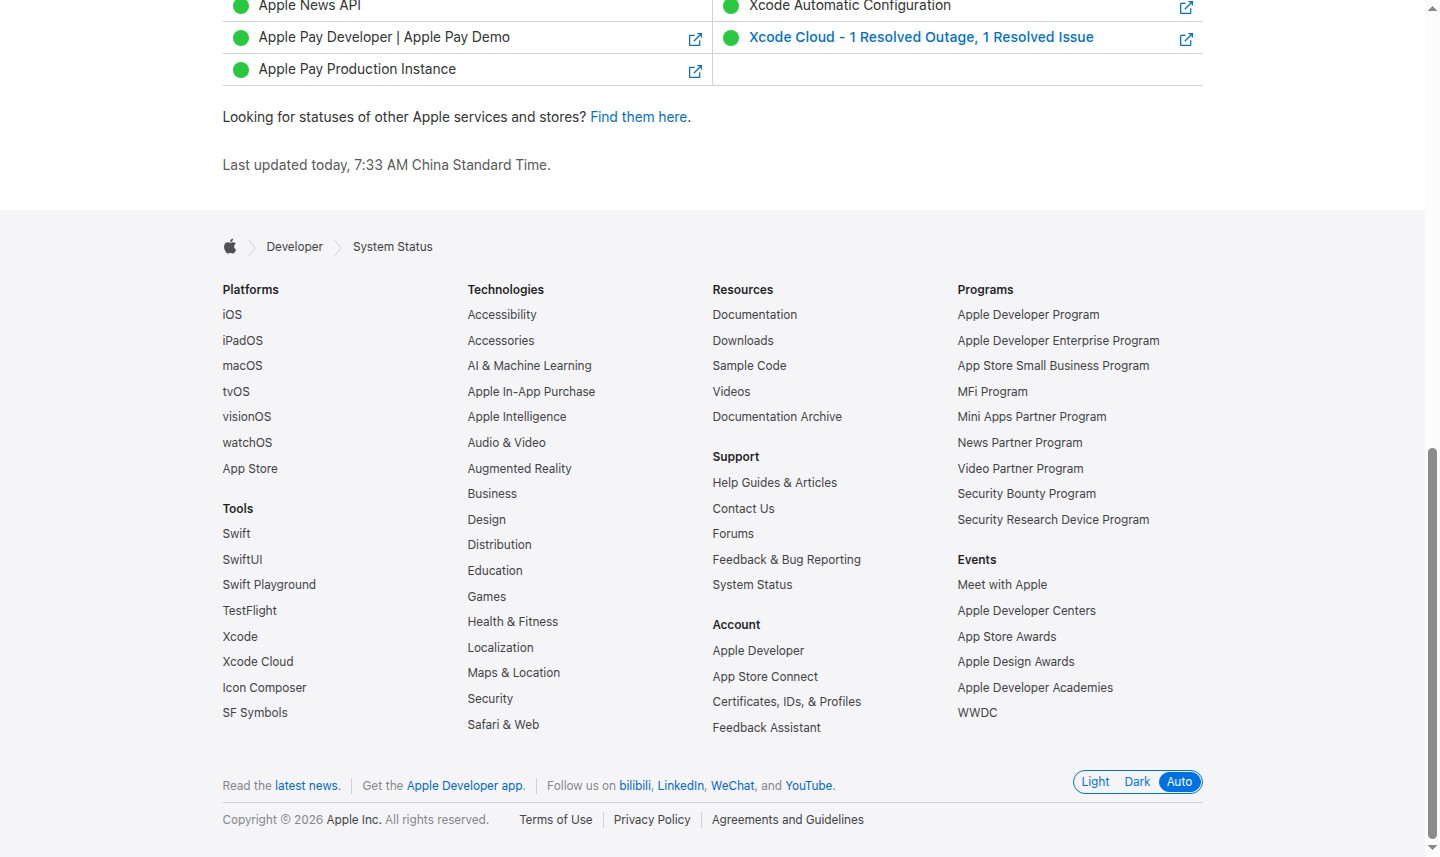 図:障害発生後も複数の停止項目が残る開発者向けシステム状況ページ。「停止」と「解決済み」が併記されている。出典:Apple公式ステータスページ
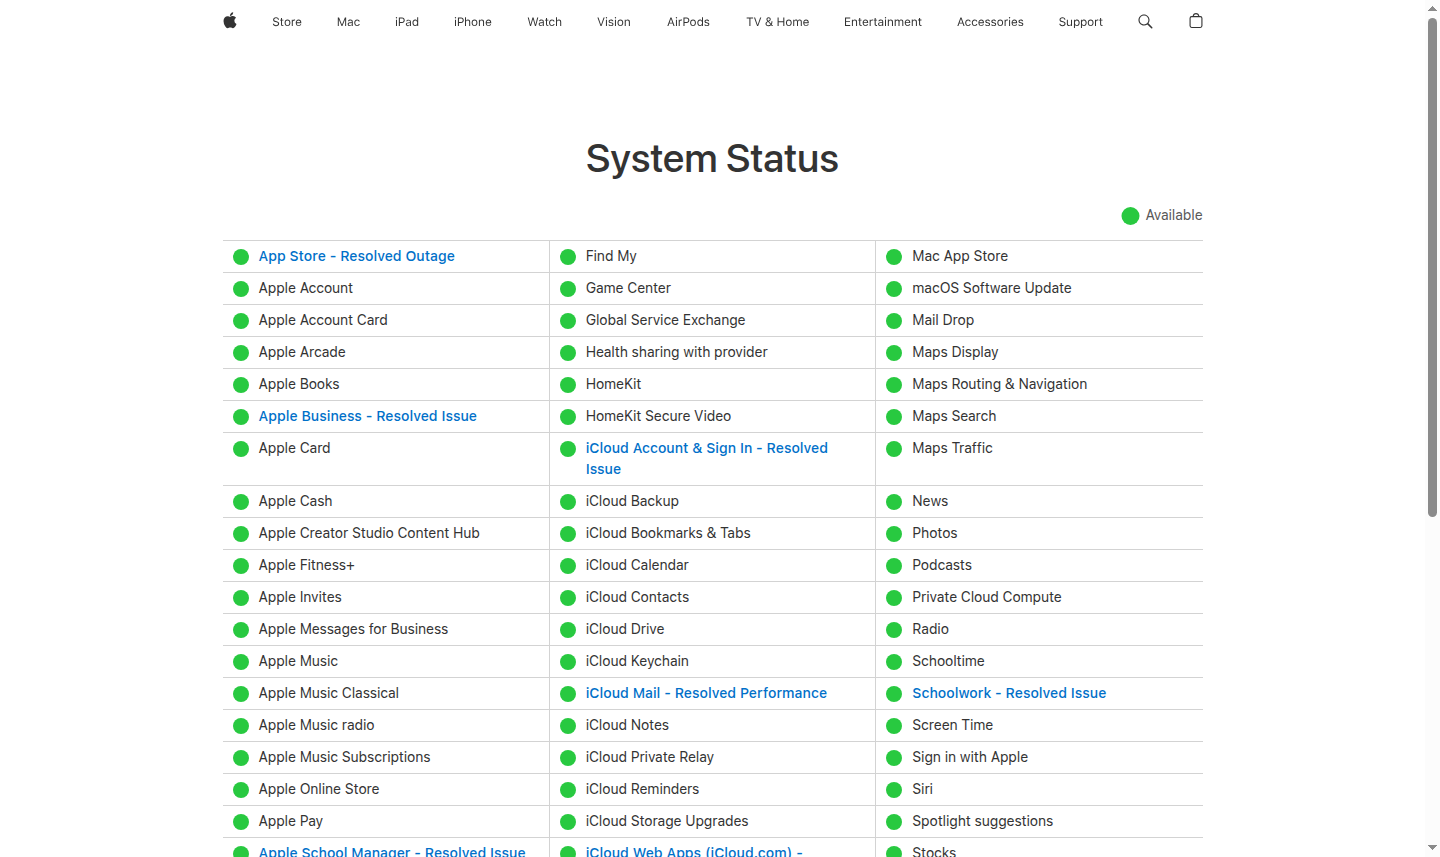 図:一般ユーザー向けのステータスページ。サービス一覧の構成が異なり、HomeKitはこちらにのみ掲載されている。出典:Apple公式ステータスページ
消費者向けページは一般の利用シーンに合わせて再編成されており、双方の整合性は取れていない。2つのリストが食い違っているという事実は、より根本的な課題を浮き彫りにしている。Appleの社内においてさえ、「何をもって1つのシステムとみなすか」という定義が統一されていないのだ。2つの読者層がそれぞれ別のレポートを見つめる中、今回のインフラ障害の全貌を正確に把握できた者は誰もいなかった。
マイクは1本だけ、握っているのはサービス提供者
今回のインフラ事故の構図は、現代のクラウド支配を象徴している。個人も企業もすべてのサービスを少数の巨大クラウドに集約させた結果、システム障害の説明責任と発言権はサービス提供者側へ完全に独占される。個人の写真やメモはiCloudに置かれ、企業のアプリビルドパイプラインはXcode Cloudに委ねられる。集中が進めば進むほど、ユーザーの代わりに事実を語ってくれるチャンネルは存在しなくなる。データセンターへのアクセス権も、ログの参照権も、第三者による検証手段もユーザー側にはない。提供者が発表した言葉だけが、知ることのできるすべての真実となる。今回の事故における最初の説明もAppleから発信され、「サイバー攻撃ではない」という最終結論を下したのもApple自身だった。Appleが唯一の判断主体であることは不合理ではないにせよ、そこには常に「一方的な発表しか受け取れない」という代償が伴う。
客観的に見て、今回のAppleの事後対応はテック業界内では決して悪くはなかった。即日中に主要サービスを復旧させ、サイバー攻撃を迅速に否定し、自社の社内アップデートが原因であると率直に認め、ステータスも更新し続けた。障害が起きても沈黙を貫き、「一部のユーザーに影響が出ている可能性があります」という定型句で幕引きを図るプラットフォームも珍しくない。しかし、情報が流れるパイプラインの構造自体が変わったわけではない。Downdetectorのような第三者トラッカーが障害のたびにトラフィックを急増させるのは、それが公式発表の外側に存在する、ユーザー自身の唯一の「独立した対照群」だからである。
今回の障害にサイバー攻撃者は存在せず、あったのは1回の社内更新の誤算と、最後まで噛み合わなかった2つのリストだけだった。サービスを握る者が、マイクをも握る。 今回、Appleはそのマイクを握って潔く責任を認めた。だが同時に、この構造が私たちに思い出させた冷厳な事実がある。そのマイクは、最初から最後まで世界にたった1本しか存在しないということだ。
参考リンク:
- Apple 開発者向けシステム状況(Developer System Status)
- Apple 一般向けシステム状況(System Status)
- Bloomberg:Mark Gurman記者による報道
- Downdetector 障害追跡データ
- r/Apple_Employees 社員コミュニティ掲示板