中身のない空のメモ帳バイナリを複製し、名前を codex.exe に変更してダブルクリックする。わずか数秒で、Windows 11のバックグラウンドシステムはあなたがAIコーディングアシスタント「Codex」を使用したと判定し、フラグを立てる。
この一連の処理において、プログラムのコード検証や正常な動作チェックは一切行われない。システム側は起動したソフトウェアが即座にクラッシュしたかどうかすら意に介さない。関心があるのはただ一つ、ユーザーのデスクトップ上でどの競合ツールが動いているかだけだ。
リバースエンジニアリングで判明した9つの予約枠:Windowsが監視する対象
あるセキュリティ研究者がWindows 11のシステムファイルをリバースエンジニアリングした。システムの動作に必要なコアライブラリである MissionControlAggregator.dll の内部から、明確な事前定義リストが発見された。そこには copilot.exe、claude.exe、codex.exe、そして cursor.exe といった名称が並んでいた。
このシステムコンポーネントは、コード内に開発ツールのカテゴリ別テレメトリ枠を確保している。1つはコマンドライン型プログラミングツール向けに予約された4スロット。もう1つはデスクトップウィンドウアプリケーション向けに予約された5スロットだ。合計9つのスロットにより、市場で主要なAIプログラミングアシスタントがほぼ網羅されている。
リストには従来の各種開発ツールも含まれている。マイクロソフト自社製の開発環境についてはデジタル署名の発行元機関が検証されるが、オープンソースのコンパイラやサードパーティのAIアシスタントに関しては、発行者情報の照合すら行われない。
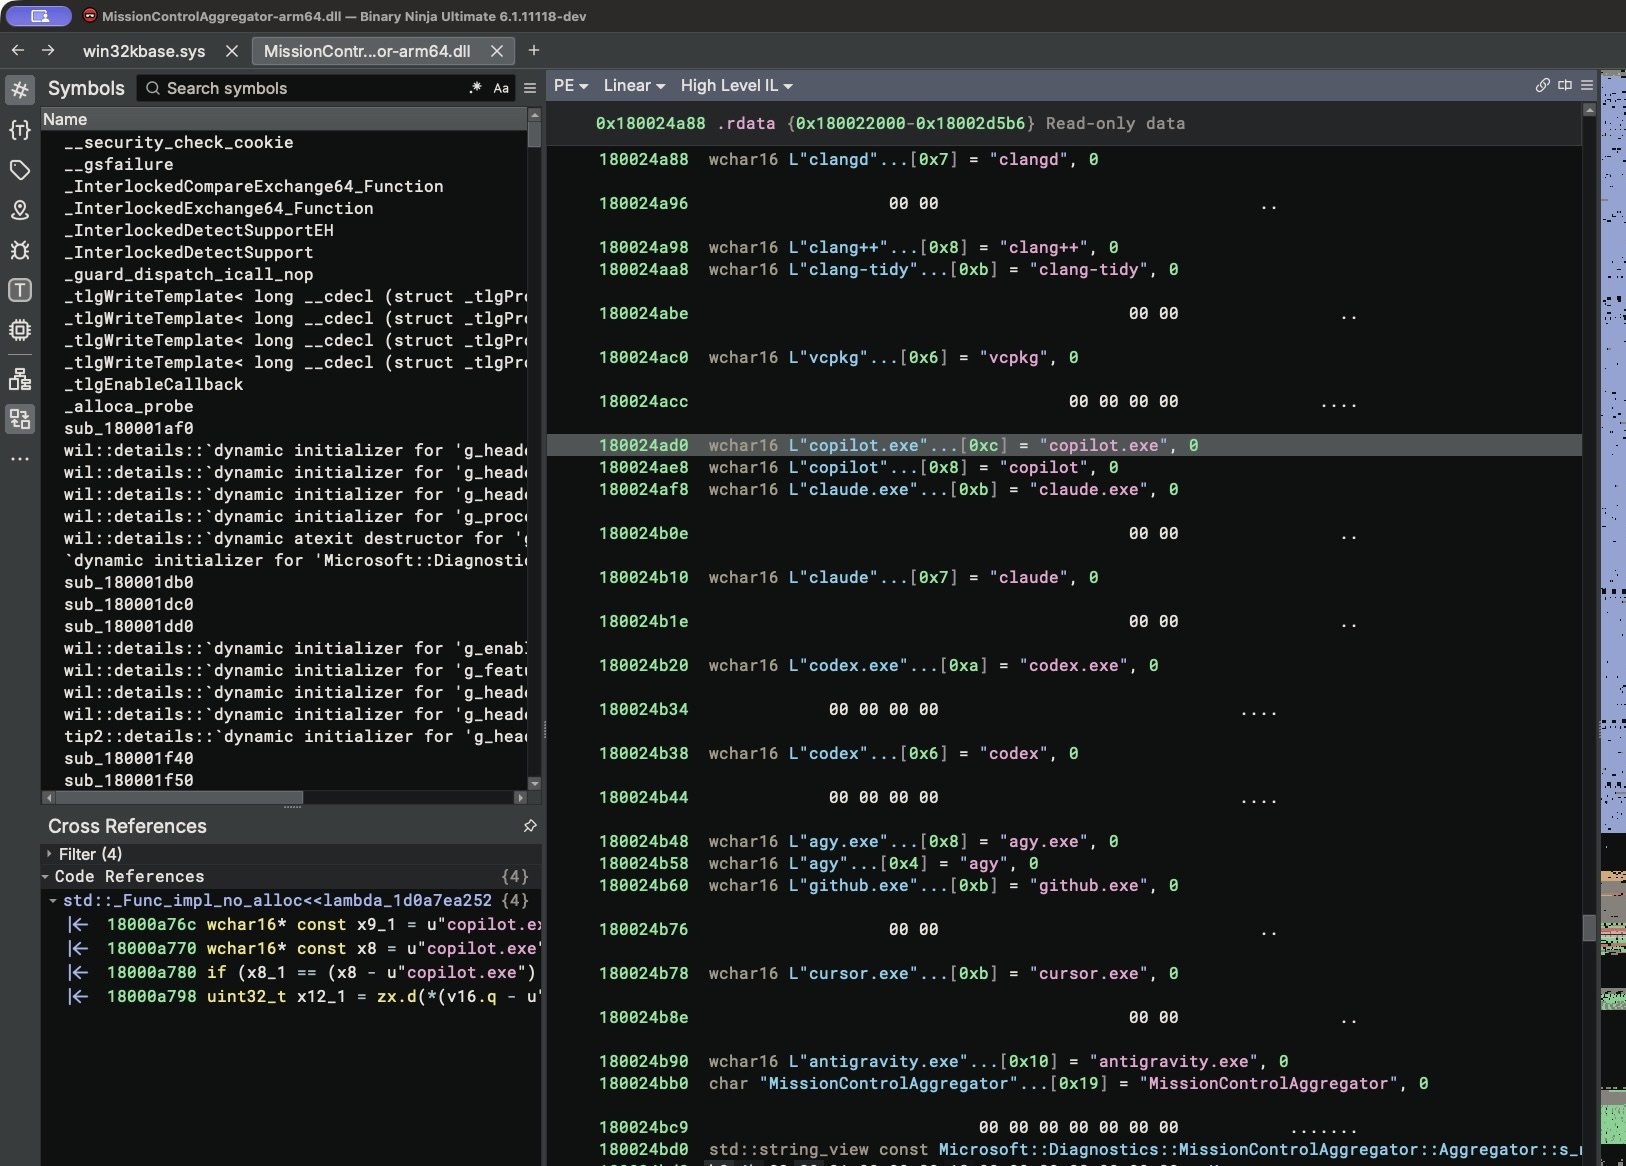 図:Binary Ninjaで解析されたMissionControlAggregator.dll内の文字列リスト。主要AIコーディングアシスタントのファイル名が含まれている。出典:xusheng.dev
この監視ロジックを制御するため、OS内部には専用の機能フラグが用意されている。フラグ名は CLICodingAgentUsage、ID番号は 62580080 だ。本来は隠し機能であったこのスイッチは、テスト端末において既にデフォルトで有効化されていた。
リネームだけで判定成立:プログラムの成否すら問わない追跡
システムの監視といえば、常駐デーモンがストレージを常時スキャンしている姿を想像しがちだ。しかし、このコンポーネントはプロセス一覧を定期ポーリングしているわけではない。Windowsカーネルが標準提供するイベント伝達チャネルを直接サブスクライブしている。
新しいプログラムが起動したりアクティブウィンドウが切り替わったりすると、カーネル深層のイベント機構が通知をブロードキャストする。これはETW(Event Tracing for Windows)と呼ばれるWindows内部のイベントバスだ。バックグラウンドコンポーネントはこの通知を常時リッスンし、起動されたプロセスのファイル名をあらかじめ用意されたリストと順次照合する。
この検知メカニズムを検証するため、研究者は対照実験を実施した。標準のコマンドプロンプト cmd.exe をコピーし、codex.exe にリネームして起動した。Windowsは何の疑いも持たず、メモリ上のフラグを即座に立て、ディスク上のローカルデータベースにステータスを書き込んだ。中身が何の関係もない空プログラムであっても、ファイル名が合致すれば該当するAIツールを使用したと判定される。
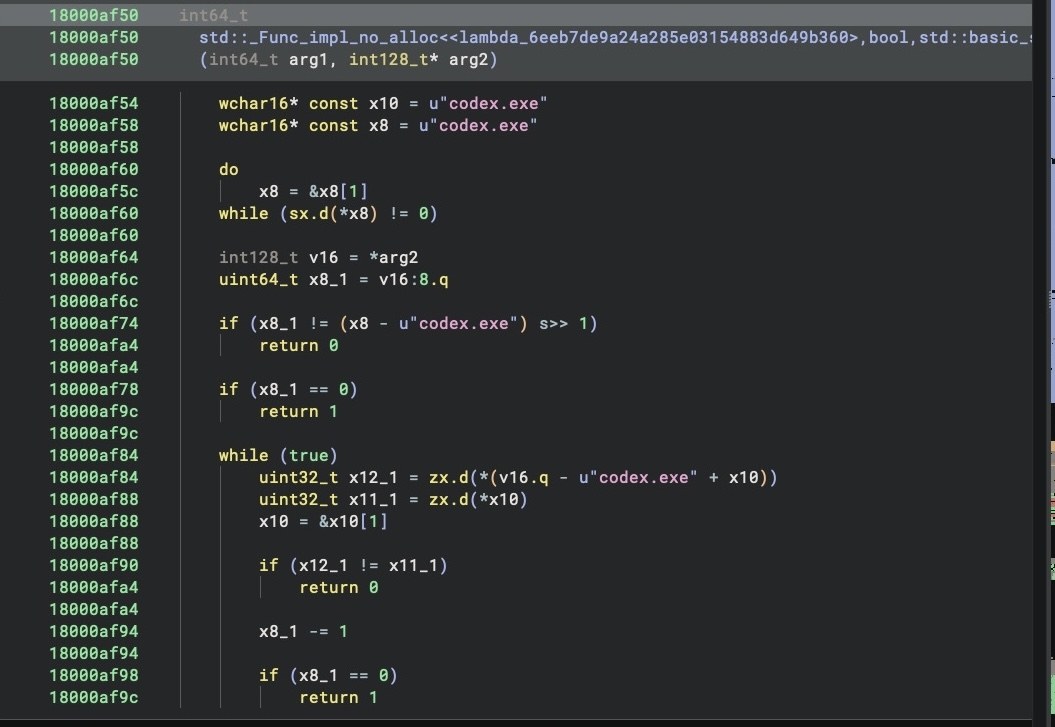 図:コンポーネントの逆コンパイルコードに見られる、codex.exeなど特定ファイル名との文字列比較ロジック。出典:xusheng.dev
別のテストで実行ファイルを gcc.exe に変更した場合も、従来の開発ツール枠として同様にフラグが立てられた。実行バイナリの実体を検証せずファイル名だけで判定する仕様は、通常のシステム障害解析やデバッグの範囲を逸脱している。
1日1ビットの送信:診断データが描く競合製品マップ
OSが動作情報を収集する主たる目的は、通常、技術的な不具合のトラブルシューティングにある。Windows本来のカーネルイベントには、フォアグラウンド表示時間、キーボード入力回数、ハードウェア消費量など詳細なランタイムメトリクスが含まれている。
しかし、統計を担当するアグリゲータモジュールはこれら詳細なトラブルシューティングデータをすべて破棄する。残されるのは、ユーザーが特定のソフトウェアを起動したかどうかを示す簡潔なビットマップのみだ。
内部コードでは ReportCohorts<12,4,5> という関数がこの処理を担っている。ここで12は汎用開発ツール分類、4はCLI型AIツール、5はデスクトップGUI型AIツールを指す。各対象ツールはレポート内でわずか1ビット(0か1)のフラグとして表現され、過去に起動されたかどうかだけが記録される。
パフォーマンス指標を削ぎ落とし、ツールのチェックリストだけを保持する設計から、データの意図は明白だ。収集の主眼は各社ソフトウェアの市場浸透率の把握にある。システムは約24時間ごとにローカルで集計されたビットマップをまとめ、マイクロソフトのサーバーへ送信している。
クリーンインストールでも初期選択:セットアップ時に提供されるデータ
マイクロソフトのプライバシー定義において、この収集は「オプションの診断データ」に分類されている。定義上、オプションデータはユーザーの明示的な同意があって初めて収集されるべき性質のものだ。
しかし、研究者が最新の公式Windows 11イメージを用いてクリーンインストールを実施したところ、異なる実態が判明した。初期設定(OOBE)でデフォルトのプライバシー設定をそのまま進めると、診断データの設定は自動的に「オプションの診断データを含む」状態で完了していた。
データの集約と送信を担うシステムサービスはDiagTrack(Connected User Experiences and Telemetry)である。サービスホストがアグリゲータモジュールをロードし、AIツール使用フラグが付与されたイベントが送信キューへと追加される。パケットキャプチャの解析でも、非必須フラグが付いているにもかかわらず、既にアップロード待ち状態になっていたことが確認された。
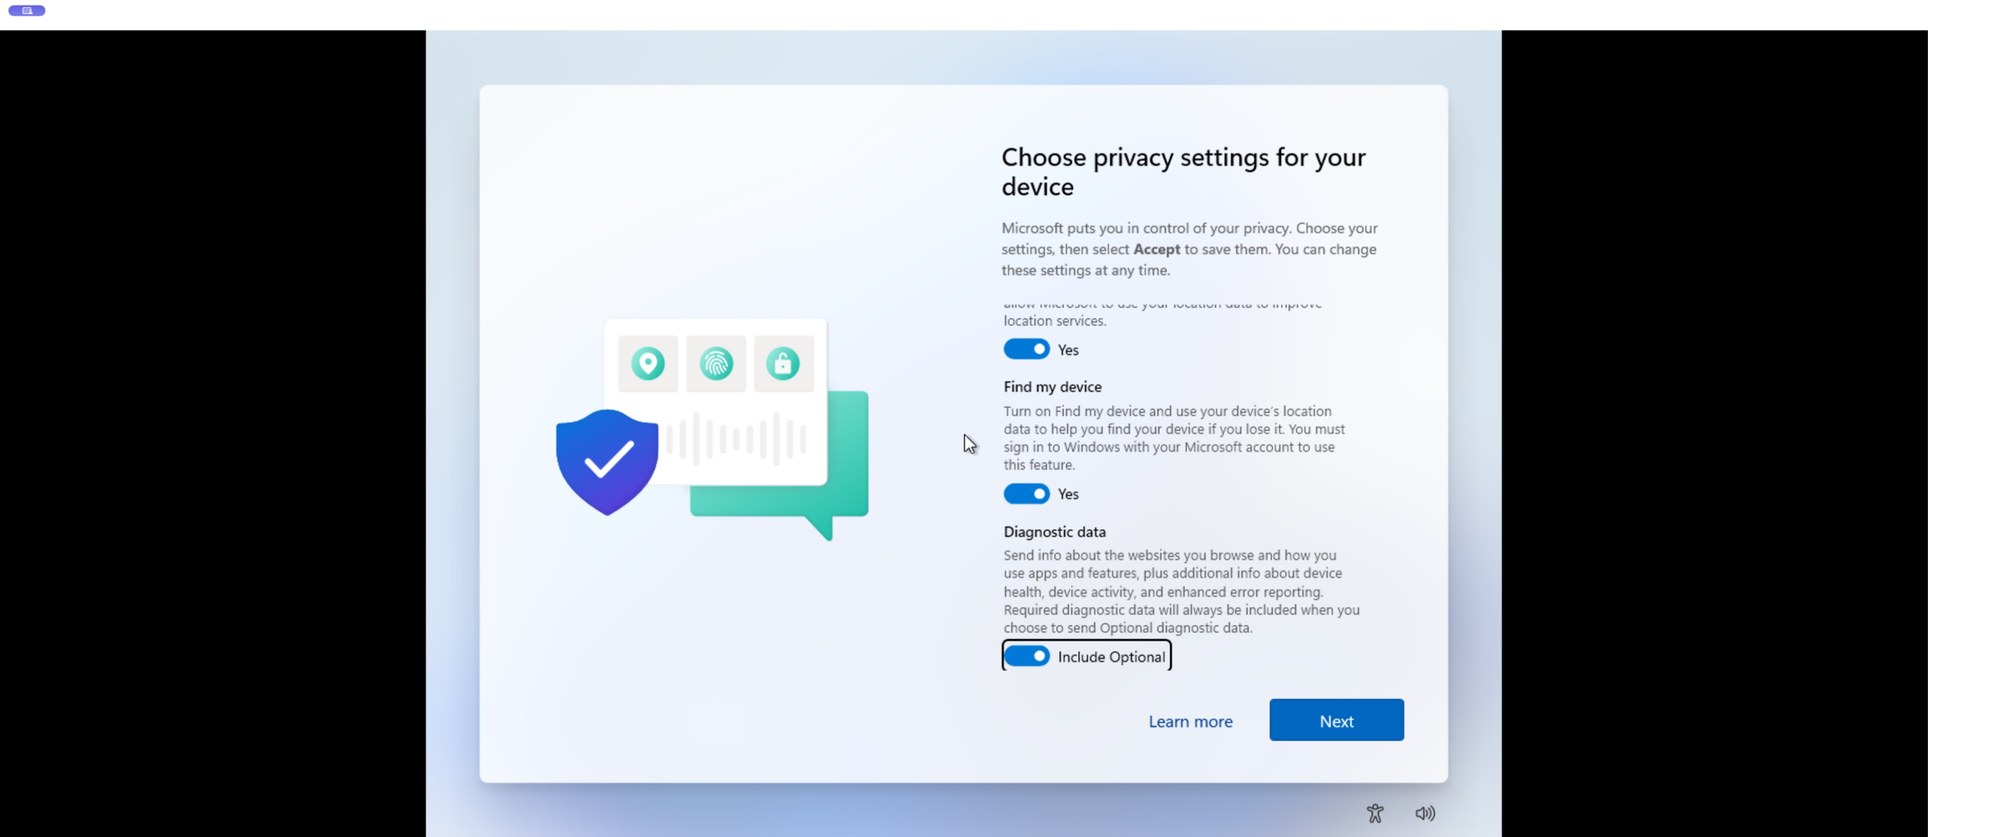 図:Windows 11クリーンインストール時の初期セットアップ画面。オプションの診断データがデフォルトで選択されている。出典:xusheng.dev
なお、今回の検証結果はARMアーキテクチャのWindows 11プレビュービルドという特定環境に基づくものだ。地域ごとの法規制、例えば厳格なGDPRが適用される欧州とその他の地域では挙動が異なる可能性があり、ユーザー自身の環境で確認が必要となる。また解析の結果、システムがソースコードやプロンプトの内容まで読み取っている形跡は確認されず、監視範囲はあくまで「どのツールを起動したか」に限定されている。
デバッグから市場調査への変質:ユーザーはどう自衛すべきか
プラットフォーム開発者の視点に立てば、エコシステム全体のソフトウェア分布を把握することには一定の技術的合理性がある。ハードウェアリソースの最適化や互換性レイヤーの設計には、普及ツールの傾向データが役立つからだ。
だが、プラットフォーム企業自身がアプリケーション層で競合製品を展開している場合、このようなデータ収集は明白な利益相反を生む。マイクロソフトのCopilotは、サードパーティのAIコーディングツールと激しい競争の渦中にある。特権的なOSレイヤーを利用してライバル製品の利用動向を集計することは、自社の営業部隊に競合他社の顧客台帳を渡しているようなものだ。
このデータ送信を遮断する方法は明確である。OSの新規インストール時には、初期セットアップ画面でオプションの診断データの送信チェックを外すことだ。
セットアップ済みの環境では、「設定 → プライバシーとセキュリティ → 診断とフィードバック」を開き、オプションの診断データ送信をオフに切り替えることができる。この設定を無効化することで、デスクトップ環境に対するOSの静かな競合調査を確実に阻止できる。
OSの根幹にあるべき価値は中立性だ。診断機構が競合ツールの棚卸しに傾斜するとき、プラットフォームが長年培ってきたユーザーからの信頼は失われていく。
参考リンク:
- xusheng.dev リバースエンジニアリング分析レポート
- マイクロソフト 診断データとプライバシーに関する技術文書
- Hacker News 技術ディスカッション