내용이 없는 빈 메모장 실행 파일을 복사한 뒤 이름을 codex.exe로 바꾸고 더블 클릭해 실행해 본다. 몇 초 만에 Windows 11 백그라운드 시스템은 사용자가 AI 코딩 도구인 Codex를 사용 중이라고 판정하고 플래그를 세운다.
이 과정에서 프로그램 코드를 검증하거나 기능이 정상 동작하는지 살피는 과정은 전혀 없다. 백그라운드 시스템은 소프트웨어가 실행 즉시 비정상 종료되더라도 신경 쓰지 않는다. 오직 사용자의 바탕화면에 어떤 경쟁 도구가 실행되고 있는지에만 관심을 둔다.
역공학으로 드러난 9개의 사전 예약 슬롯: Windows가 감시하는 대상
한 보안 연구원이 Windows 11 시스템 파일을 리버스 엔지니어링했다. 그는 시스템 구동에 필요한 핵심 동적 링크 라이브러리인 MissionControlAggregator.dll 내부에서 미리 정의된 목록을 발견했다. 그 목록에는 copilot.exe, claude.exe, codex.exe, cursor.exe가 명확히 적혀 있었다.
해당 시스템 구성 요소는 코드 내에 개발 도구 유형별로 전용 텔레메트리 슬롯을 마련해 두었다. 명령줄 기반 프로그래밍 도구를 위해 4개 슬롯을 배정했고, 데스크톱 창 프로그램용으로 5개 슬롯을 마련했다. 두 영역을 합쳐 총 9개의 슬롯으로 현재 시장에서 널리 쓰이는 주요 AI 코딩 도구를 포괄하고 있다.
목록에는 기존 개발 유틸리티들도 포함되어 있다. 마이크로소프트 자체 개발 환경에 대해서는 디지털 서명과 게시자 정보를 철저히 검증하지만, 오픈소스 컴파일러나 타사 AI 도구에 대해서는 게시자 정보를 전혀 확인하지 않는다.
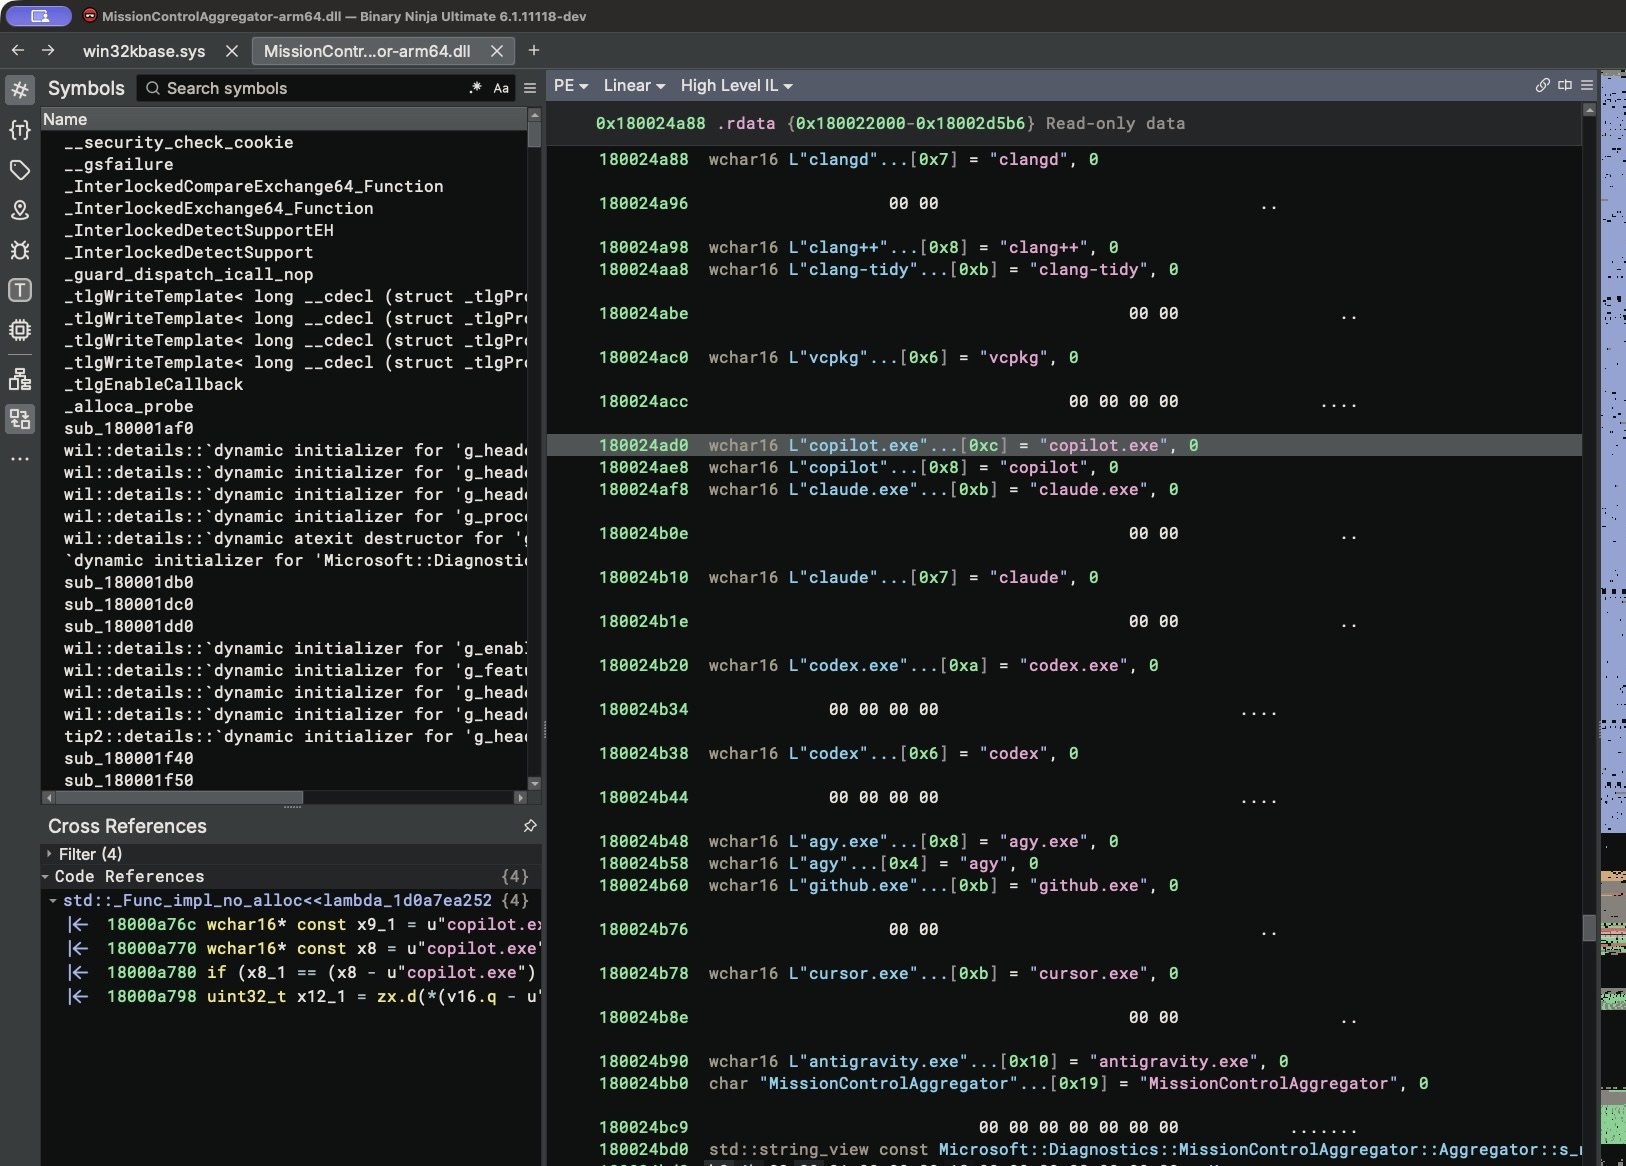 그림: Binary Ninja 분석 도구로 추출한 MissionControlAggregator.dll의 문자열 목록. 주요 AI 코딩 도구의 실행 파일명이 포함되어 있다. 출처: xusheng.dev
이 감시 로직을 제어하기 위해 운영체제 내부에는 전용 기능 플래그가 마련되어 있다. 이름은 CLICodingAgentUsage이며 식별 번호는 62580080이다. 원래는 숨겨져 있던 이 기능이 테스트 장비에서는 이미 기본값으로 켜져 있었다.
파일 이름만 바꾸면 인식: 프로그램의 충돌 여부조차 무시
운영체제의 모니터링 기능이라면 백그라운드 상주 프로세스가 저장 장치를 수시로 검색할 것이라 생각하기 쉽다. 하지만 이 구성 요소는 프로세스 목록을 직접 폴링하지 않는다. 대신 Windows 커널에 내장된 이벤트 통로를 직접 구독한다.
새로운 프로그램이 실행되거나 활성 창이 전환될 때 커널 계층의 이벤트 메커니즘이 알림을 전파한다. 이 시스템이 바로 Windows 내부 이벤트 버스인 ETW(Event Tracing for Windows)다. 백그라운드 모듈은 이 알림을 상시 수신하며, 실행된 프로세스의 이름을 미리 정해둔 목록과 하나씩 대조한다.
동작 방식을 검증하기 위해 연구원은 대조 실험을 진행했다. 기본 내장된 명령 프롬프트 cmd.exe를 복사한 뒤 codex.exe로 이름을 바꾸어 실행했다. Windows는 아무런 의심 없이 메모리에 즉시 플래그를 설정하고 로컬 데이터베이스에 상태값을 기록했다. 실제 내용이 없는 빈 프로그램이라도 파일 이름만 일치하면 해당 AI 도구를 쓴 것으로 기록되었다.
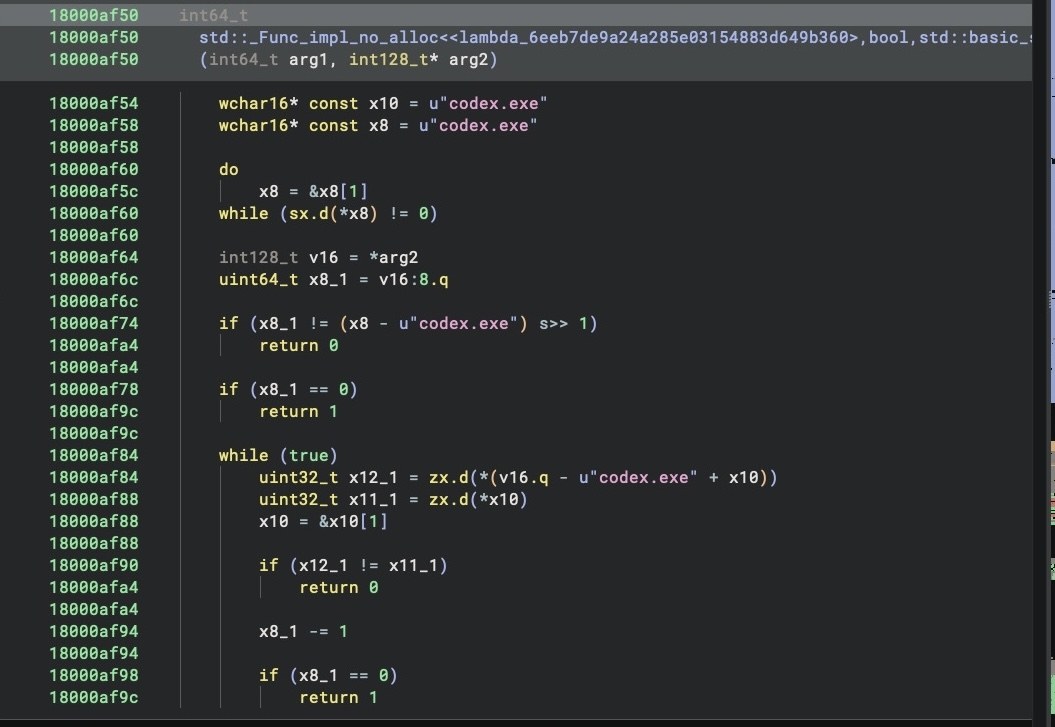 그림: 구성 요소의 디컴파일 코드에서 확인된 codex.exe 등 특정 파일명 문자열 비교 로직. 출처: xusheng.dev
또 다른 테스트에서는 파일 이름을 gcc.exe로 변경했다. 시스템은 기존 개발 도구 슬롯에 동일하게 실행 표식을 남겼다. 실행 파일의 실제 내용을 검증하지 않고 파일 이름만으로 판단하는 방식은 정상적인 시스템 오류 분석 범위를 벗어난 것이다.
하루 1비트의 전송: 진단 데이터가 그리는 경쟁 제품 지도
운영체제가 동작 상태를 수집하는 주요 목적은 기술적 오류를 해결하는 데 있다. 원래 Windows 커널 이벤트 알림에는 활성 창 유지 시간, 키보드 입력 횟수, 하드웨어 점유율 등 상세한 런타임 지표가 포함되어 있다.
하지만 통계를 맡은 수집 모듈은 이러한 문제 해결용 데이터를 모두 버린다. 그리고 사용자가 특정 소프트웨어를 실행했는지만 나타내는 간소한 비트맵만 남긴다.
내부 코드는 ReportCohorts<12,4,5>라는 함수를 통해 데이터를 처리한다. 여기서 12는 일반 개발 도구 분류, 4는 명령줄 AI 도구, 5는 데스크톱 AI 도구를 뜻한다. 모니터링 대상 도구는 전송 데이터에서 단 1비트(0 또는 1)만 차지하며, 실행 여부만 기록된다.
성능 지표를 모두 배제하고 도구 실행 체크리스트만 남긴 설계는 수집 목적을 분명하게 보여준다. 수집의 핵심은 경쟁사 소프트웨어들의 시장 점유율 파악이다. 시스템은 약 24시간마다 로컬에 누적된 비트맵을 묶어 마이크로소프트 서버로 전송한다.
클린 설치에서도 기본 선택: 설정 단계에서 수집되는 데이터
마이크로소프트의 개인정보 분류 체계에서 이 수집 항목은 ‘선택적 진단 데이터’로 분류된다. 본래 선택적 데이터는 사용자의 자발적인 동의가 있어야 수집되는 것이 원칙이다.
그러나 연구원이 최신 공식 Windows 11 이미지로 클린 설치를 진행했을 때 확인된 현실은 달랐다. 초기 설정 화면에서 기본 개인정보 옵션을 그대로 유지하며 설치를 마쳤을 때, 진단 데이터 설정은 이미 ‘선택적 진단 데이터 포함’ 상태로 활성화되어 있었다.
데이터 수집 및 전송을 맡은 시스템 서비스는 DiagTrack(연결된 사용자 환경 및 원격 분석)이다. 서비스 호스트가 수집 모듈을 불러오고, AI 도구 사용 플래그가 붙은 이벤트가 전송 대기열에 등록된다. 패킷 캡처 분석 결과에서도 필수 데이터가 아니라는 표시가 붙어 있었지만 이미 업로드 대기 상태에 놓여 있었다.
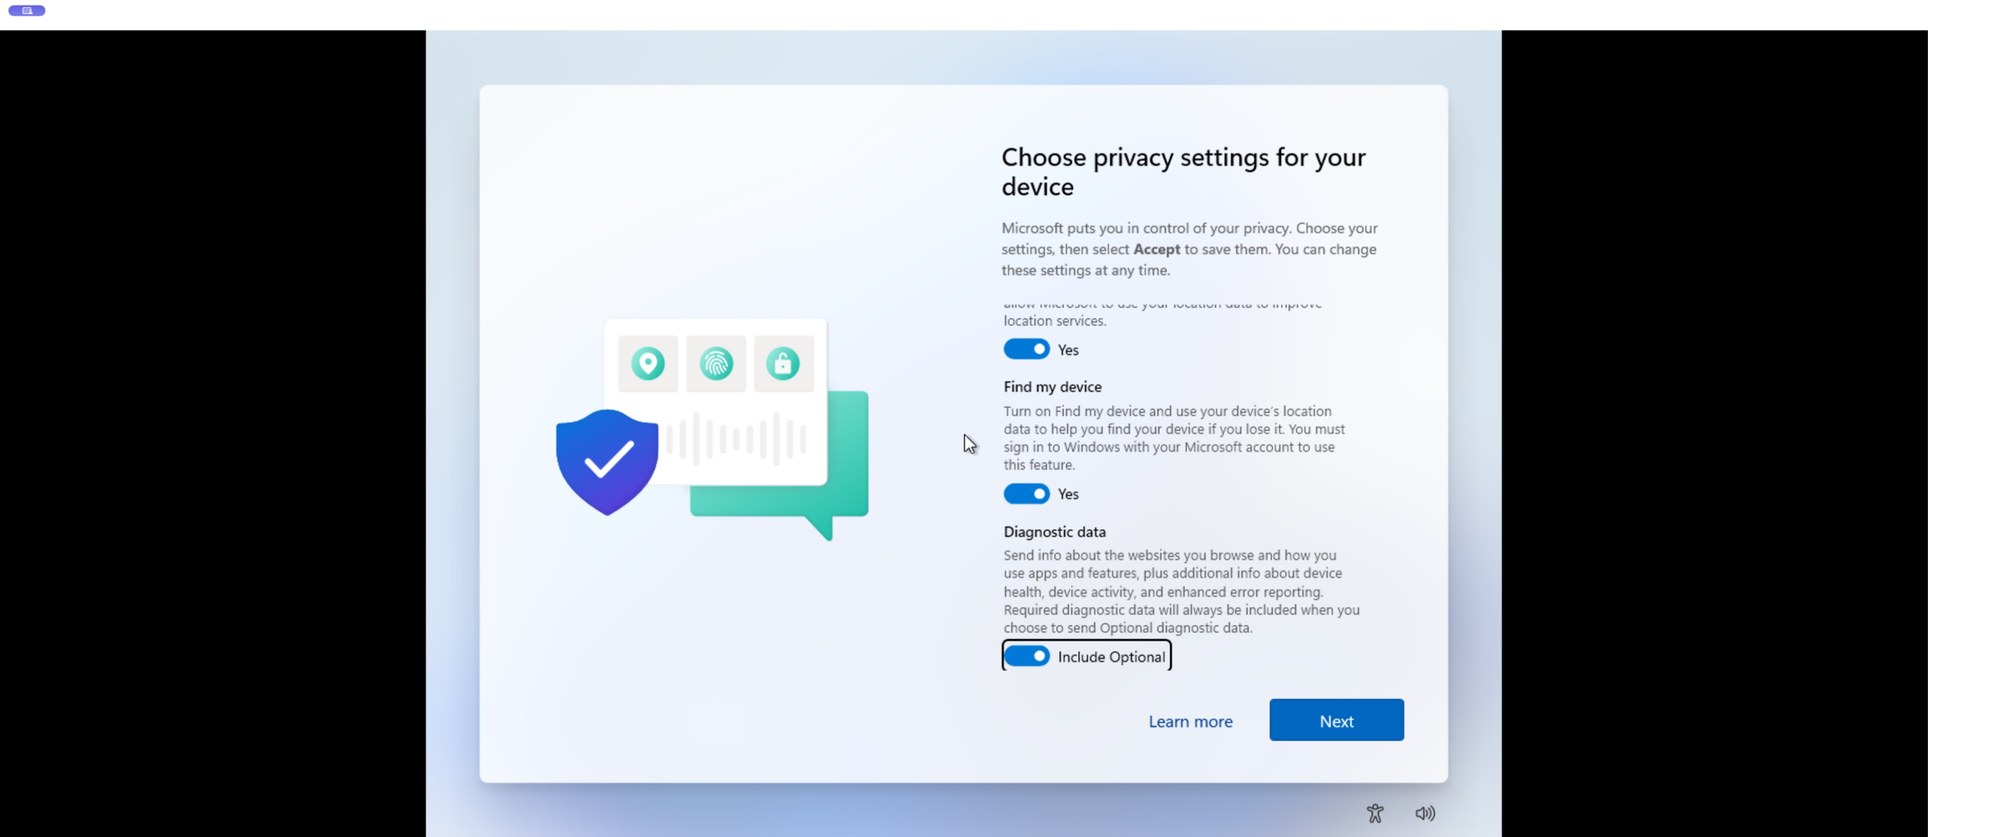 그림: Windows 11 클린 설치 시 나타나는 초기 설정 화면. 선택적 진단 데이터 항목이 기본으로 선택되어 있다. 출처: xusheng.dev
이번 역공학 분석은 ARM 아키텍처 기반 Windows 11 프리뷰 빌드라는 특정 환경에서 진행되었다. 유럽연합의 GDPR 등 지역별 법 규제에 따라 세부 정책이 다를 수 있으므로 다른 환경의 사용자는 직접 설정을 확인할 필요가 있다. 또한 분석 결과 시스템이 소스 코드나 프롬프트 내용을 직접 읽지는 않았으며, 수집 대상은 ‘어떤 도구를 실행했는가’에 한정되어 있었다.
오류 진단에서 시장 조사로 변질: 사용자의 대응 방안
운영체제 개발사 입장에서 생태계 전반의 소프트웨어 분포를 파악하는 것은 하드웨어 자원 배분이나 호환성 계획 수립이라는 기술적 타당성을 가질 수 있다.
하지만 플랫폼 운영사가 직접 응용 소프트웨어 시장에 뛰어들어 경쟁하는 상황이라면 이러한 데이터 수집은 명백한 이해충돌을 낳는다. 마이크로소프트의 Copilot은 타사 AI 코딩 도구들과 치열하게 경쟁 중이다. 운영체제의 독점적 권한을 이용해 경쟁 도구의 사용 현황을 집계하는 것은 도로 관리자가 경쟁 운송 회사의 차량 운행 일지를 빼돌리는 것과 다르지 않다.
이 데이터 전송 경로를 차단하는 방법은 명확하다. 운영체제를 새로 설치할 때는 초기 설정 마법사에서 선택적 진단 데이터 전송 항목의 체크를 해제해야 한다.
이미 설치된 시스템에서는 ‘설정 → 개인 정보 및 보안 → 진단 및 피드백’ 메뉴로 이동하여 해당 옵션을 끌 수 있다. 이 스위치를 끄면 운영체제가 데스크톱 도구 현황을 조용히 파악하는 동작을 효과적으로 막을 수 있다.
운영체제의 기본 가치는 플랫폼의 중립성에 있다. 오류 진단 체계가 경쟁 도구 목록을 파악하는 데 집중될 때, 사용자가 기반 플랫폼에 대해 품고 있던 신뢰는 흔들릴 수밖에 없다.
참고 링크:
- xusheng.dev 역공학 분석 보고서
- 마이크로소프트 진단 데이터 및 개인정보 안내 문서
- 해커뉴스 기술 토론