Kopiert man eine leere Editor-Programmdatei, benennt sie in codex.exe um und startet sie per Doppelklick, genügen wenige Sekunden: Das Hintergrundsystem von Windows 11 setzt ein Flag und markiert, dass der KI-Programmierassistent Codex aktiv genutzt wird.
Der gesamte Ablauf überprüft weder den Programmcode noch die tatsächliche Ausführung. Dem Betriebssystem ist es völlig gleichgültig, ob die Anwendung unmittelbar abstürzt. Es achtet ausschließlich darauf, welche Werkzeuge der Konkurrenz auf dem Desktop des Nutzers auftauchen.
Reverse Engineering deckt 9 vordefinierte Slots auf: Wen Windows im Visier hat
Ein Sicherheitsforscher hat Systemkomponenten von Windows 11 per Reverse Engineering untersucht. In der zentralen Dynamic Link Library MissionControlAggregator.dll – einem grundlegenden Funktionsmodul für den Systembetrieb – stieß er auf eine fest verdrahtete Liste. Darin finden sich prominente Dateinamen wie copilot.exe, claude.exe, codex.exe und cursor.exe.
Die Systemkomponente reserviert im Quellcode spezifische Telemetrie-Slots für zwei Tool-Kategorien: Vier Slots sind für kommandozeilenbasierte Entwicklungswerkzeuge vorgesehen, fünf weitere für Desktop-Fensteranwendungen. Zusammen decken diese neun Slots die am Markt führenden KI-Programmierassistenten ab.
Die Liste enthält zudem klassische Entwicklerwerkzeuge. Bei Microsofts eigenen Umgebungen verifiziert das Betriebssystem digitale Signaturen und Herausgeberzertifikate. Bei Open-Source-Compilern und konkurrierenden KI-Assistenten verzichtet der Code hingegen vollständig auf eine Prüfung der Herausgeberdaten.
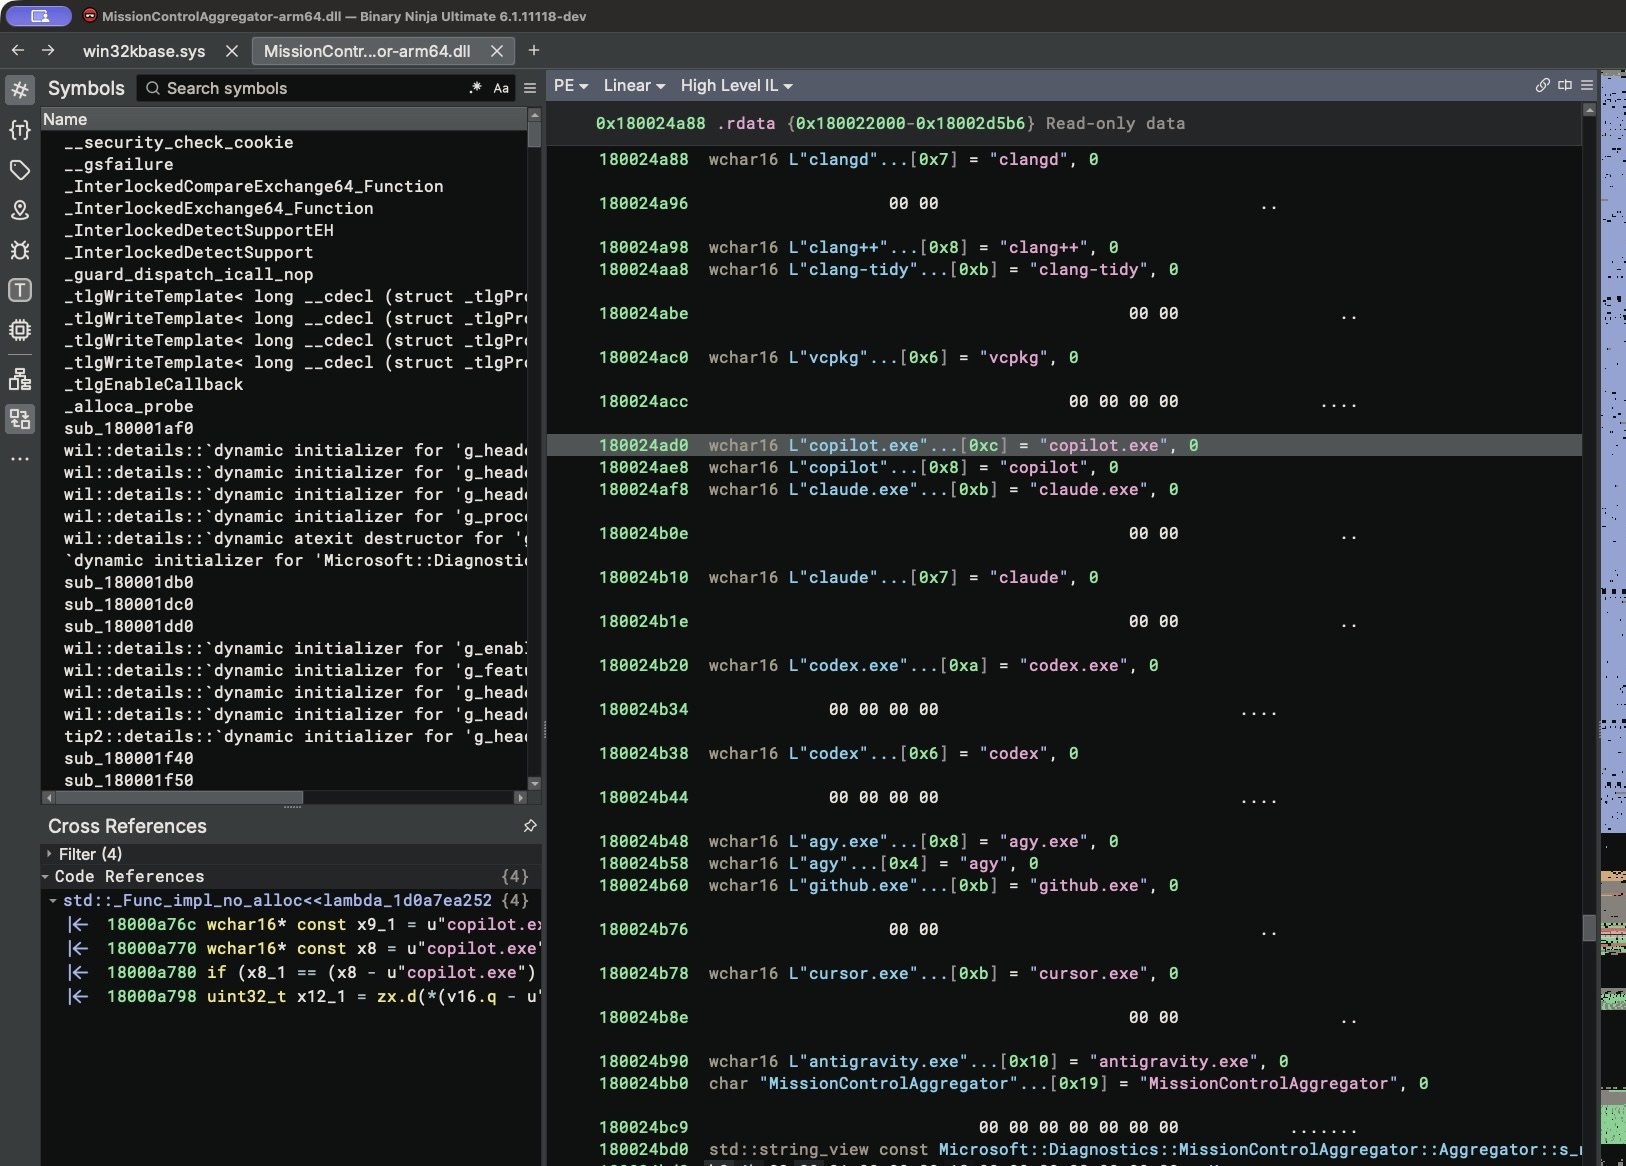 Abbildung: Aus MissionControlAggregator.dll im Disassembler Binary Ninja extrahierte Zeichenkettenliste mit Dateinamen führender KI-Coding-Assistenten. Quelle: xusheng.dev
Zur Steuerung dieser Überwachungslogik existiert ein dedizierter interner Schalter im Systemkern: CLICodingAgentUsage mit der Feature-ID 62580080. Diese ehemals verborgene Funktion war auf den Testgeräten bereits standardmäßig aktiviert.
Ein neuer Name genügt: Programmabstürze werden ignoriert
Oft wird angenommen, dass Systemüberwachung permanente Hintergrund-Dienste erfordert, die kontinuierlich Festplatten durchforsten. Diese Komponente durchsucht jedoch nicht die Prozessliste. Stattdessen abonniert sie direkt die bestehenden Ereigniskanäle des Windows-Kernels.
Sobald ein neues Programm startet oder das aktive Fenster gewechselt wird, sendet das interne Ereignissystem des Betriebssystems eine Benachrichtigung. Dieser Mechanismus nennt sich ETW (Event Tracing for Windows), der zentrale interne Ereignisbus. Das Hintergrundmodul lauscht diesen Benachrichtigungen kontinuierlich und gleicht die Prozessnamen mit der vordefinierten Liste ab.
Um den Mechanismus zu überprüfen, führte der Forscher ein Kontrollexperiment durch: Er kopierte die systemeigene Eingabeaufforderung cmd.exe, benannte sie in codex.exe um und startete sie. Windows bemerkte die Täuschung nicht: Das System setzte umgehend das Flag im Arbeitsspeicher und schrieb den Status in die lokale Datenbank auf der Festplatte. Selbst bei einer inhaltsleeren Dummy-Datei registriert das System die angebliche Nutzung des jeweiligen KI-Tools.
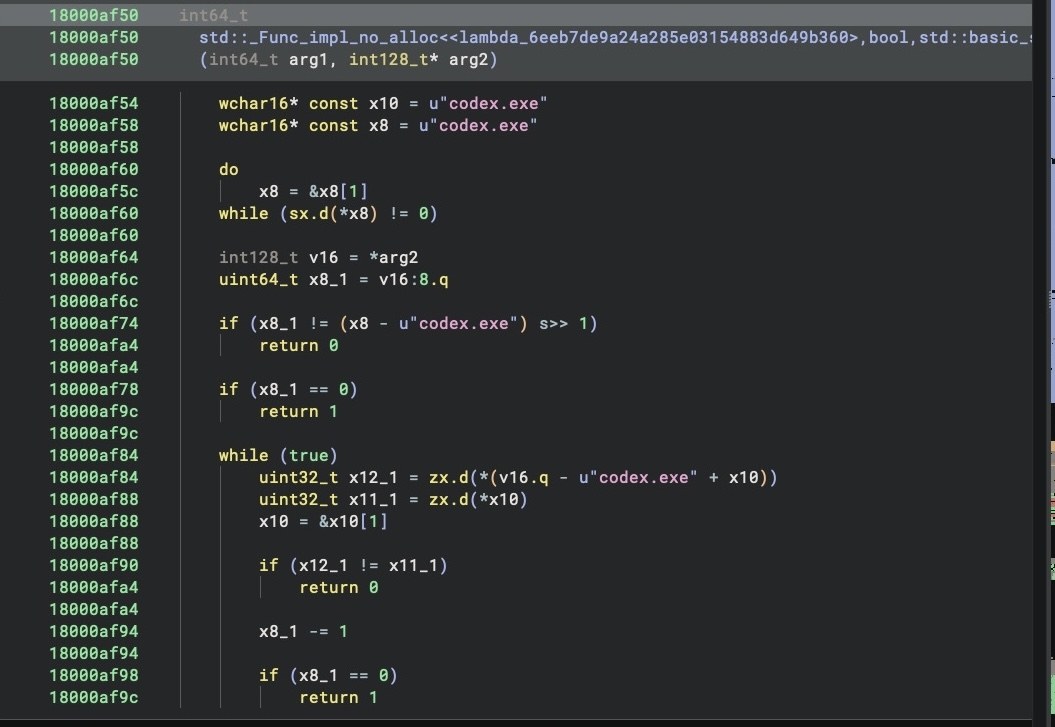 Abbildung: Dekompilierte String-Vergleichslogik innerhalb der Komponente für Dateinamen wie codex.exe. Quelle: xusheng.dev
In einem weiteren Test wurde die ausführbare Datei in gcc.exe umbenannt. Windows setzte das Flag für den entsprechenden traditionellen Tool-Slot ebenso unmittelbar. Dass lediglich Dateinamen ohne Prüfung des tatsächlichen Programminhalts herangezogen werden, widerspricht regulären Diagnose- und Fehlerbehebungsverfahren.
Ein Bit pro Tag: Diagnosedaten zeichnen eine Wettbewerbskarte
Betriebssysteme erfassen Telemetriedaten üblicherweise, um technische Fehler und Systemabstürze zu analysieren. Die nativen Windows-Kernel-Ereignisse enthalten dazu detaillierte Ausführungsmetriken wie Verweildauer im Vordergrund, Tastenanschläge und Hardwareauslastung.
Die Aggregator-Komponente verwirft diese Daten zur Fehlerbehebung jedoch vollständig. Sie behält lediglich eine kompakte Bitmap, die dokumentiert, ob ein Nutzer bestimmte Programme ausgeführt hat.
Verarbeitet werden diese Daten über die interne Funktion ReportCohorts<12,4,5>. Dabei steht 12 für allgemeine Entwicklungswerkzeuge, 4 für CLI-basierte KI-Tools und 5 für Desktop-KI-Anwendungen. Jedes überwachte Werkzeug belegt im Bericht exakt ein einzelnes Bit (0 oder 1), das angibt, ob die Software gestartet wurde.
Der Verzicht auf Performance-Parameter zugunsten einer reinen Anwendungs-Checkliste verdeutlicht den Zweck: Im Mittelpunkt steht die Erfassung von Marktanteilen konkurrierender Softwarelösungen. Etwa alle 24 Stunden fasst das System die lokal gespeicherte Bitmap zusammen und übermittelt sie an Microsoft.
Standardmäßig aktiviert: Datenfreigabe bereits bei der Installation
In Microsofts Datenschutzklassifizierung gelten diese Aufzeichnungen als „optionale Diagnosedaten“. Definitionsgemäß sollten optionale Daten nur nach ausdrücklicher Zustimmung des Anwenders erfasst werden.
Bei einer sauberen Neuinstallation zeigte sich jedoch ein anderes Bild: Bei Verwendung des aktuellen offiziellen Windows-11-Abbilds mit unveränderten Standard-Datenschutzeinstellungen war die Übermittlung optionaler Diagnosedaten nach Abschluss des Setups standardmäßig aktiviert.
Verantwortlich für das Sammeln und Übertragen ist der Dienst DiagTrack (Connected User Experiences and Telemetry). Nach dem Laden des Aggregator-Moduls durch den Hostprozess werden die mit KI-Nutzungsflags versehenen Ereignisse in die Warteschlange eingereiht. Netzwerkanalysen bestätigten, dass diese Ereignisse trotz der Kennzeichnung als nicht obligatorisch bereits für den Upload bereitstanden.
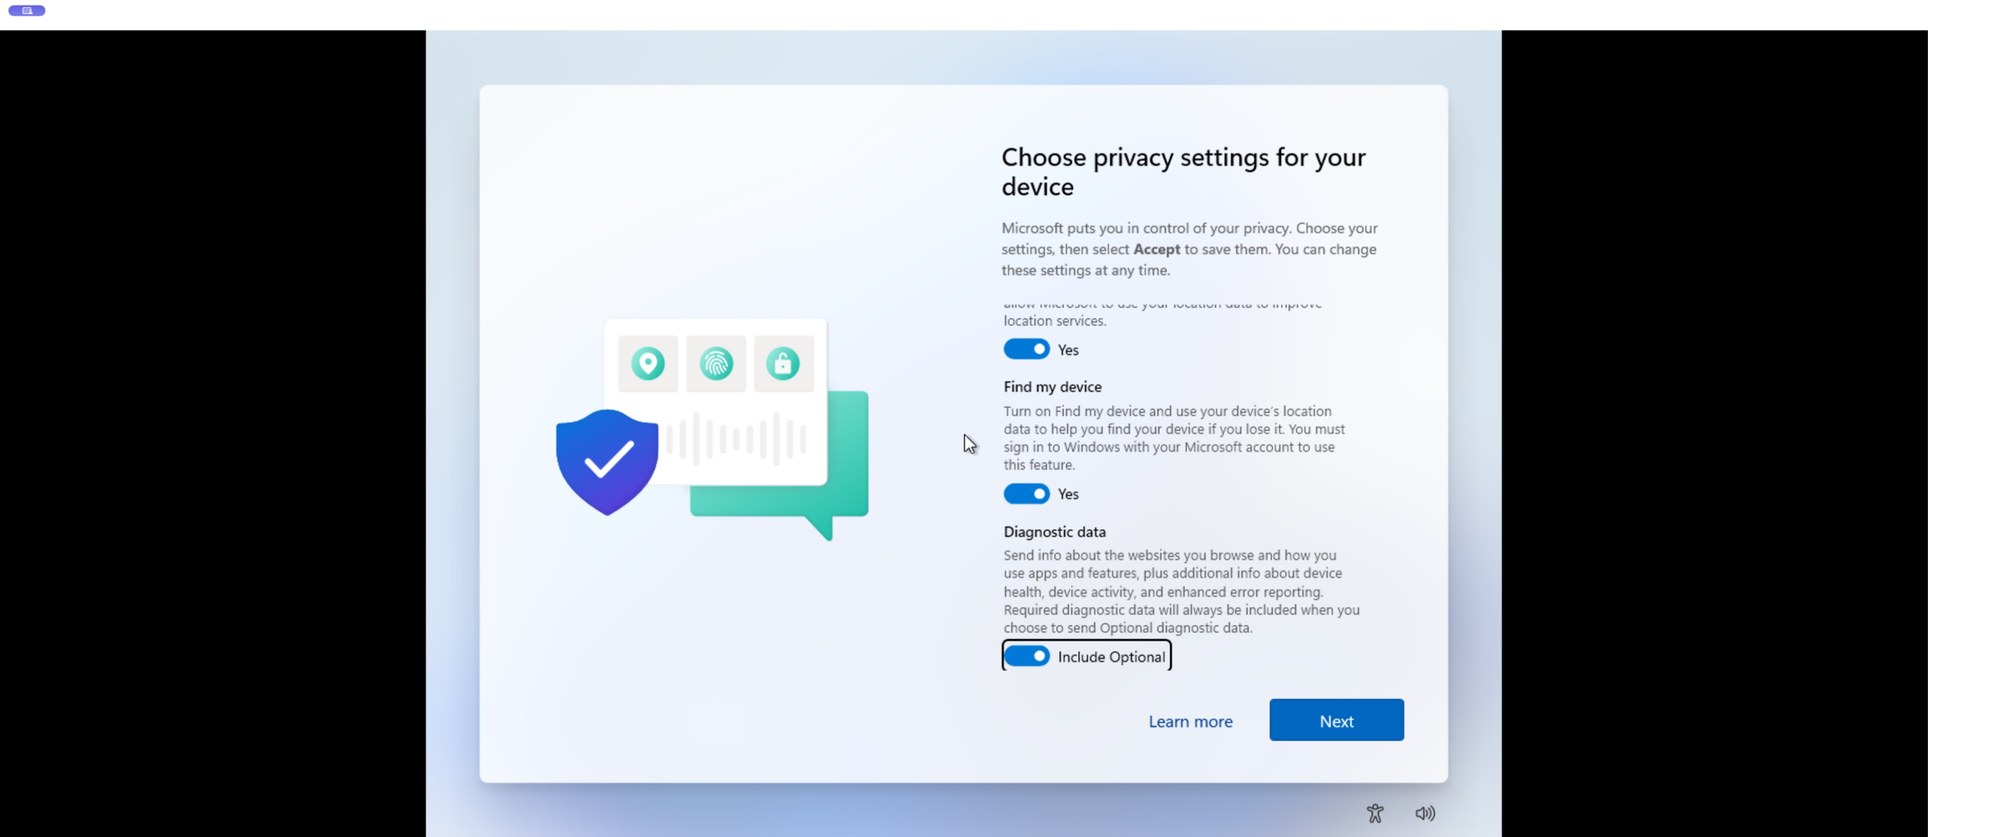 Abbildung: Erstkonfigurationsbildschirm einer sauberen Windows-11-Installation mit standardmäßig ausgewählten Diagnosedaten. Quelle: xusheng.dev
Die Ergebnisse stammen aus einer spezifischen Testumgebung auf Basis einer ARM-Vorschauversion von Windows 11. Regionale Datenschutzgesetze wie die europäische DSGVO führen zu Unterschieden, weshalb Anwender in anderen Regionen ihre Einstellungen prüfen sollten. Die Analyse zeigte zugleich, dass das System weder Quelltexte noch Prompt-Eingaben ausliest. Die Erfassung beschränkt sich strikt darauf, welche Werkzeuge gestartet wurden.
Vom System-Debugging zur Marktforschung: Was Nutzer tun können
Aus Sicht von Betriebssystementwicklern gibt es legitime technische Gründe, die Verteilung von Software im Ökosystem zu verstehen, etwa für die Hardware-Ressourcenplanung oder Kompatibilitätsschichten.
Bietet der Plattformbetreiber jedoch eigene konkurrierende Anwendungen an, entsteht ein unübersehbarer Interessenkonflikt. Microsofts Copilot konkurriert direkt mit KI-Programmierlösungen von Drittanbietern. Das privilegierte Betriebssystem zur Erfassung von Nutzungsraten rivalisierender Software einzusetzen, gleicht einem Mautstraßenbetreiber, der für den eigenen Fuhrpark die Fahrtenbücher aller Konkurrenten mitschreibt.
Der Weg zur Deaktivierung ist unkompliziert: Bei einer Neuinstallation des Betriebssystems sollte die Übertragung optionaler Diagnosedaten im Einrichtungsassistenten explizit abgewählt werden.
Auf bereits installierten Systemen lässt sich die Erfassung unter Einstellungen → Datenschutz und Sicherheit → Diagnose und Feedback abschalten. Das Deaktivieren optionaler Diagnosedaten unterbindet die stille Erfassung installierter Desktop-Werkzeuge wirksam.
Ein Betriebssystem lebt von seiner Plattformneutralität. Wenn Diagnosemechanismen dazu eingesetzt werden, Konkurrenzprodukte zu kartografieren, untergräbt das nachhaltig das Vertrauen der Nutzer in die zugrunde liegende Plattform.
Weiterführende Links:
- xusheng.dev Analysebericht zum Reverse Engineering
- Microsoft-Dokumentation zu Diagnosedaten und Datenschutz
- Technische Diskussion auf Hacker News