Am 16. November 2026 öffnete der Software-Ingenieur Harrison seine Garagentor-App. Die Benachrichtigungsleiste, die jahrelang zuverlässig den Sicherheitsstatus „Tor geöffnet“ anzeigte, war plötzlich durch eine Werbeanzeige für Rabattaktionen ersetzt worden. Bislang war dieser Push-Kanal seine wichtigste Schutzlinie für die Haussicherheit: Wurde das Tor in Abwesenheit geöffnet, schlug das Smartphone sofort Alarm.
Ausgerechnet die zentrale Fläche direkt unter der Tor-Animation war nun mit Marketingbannern belegt – der Garagentorantrieb unter dem eigenen Dach war zur privaten Werbetafel mutiert. Die Hardware steht in der eigenen Garage, doch welche Inhalte angezeigt werden, entscheidet allein ein entfernter Cloud-Server. Harrison beschloss, sich zur Wehr zu setzen: Für 62 Dollar kaufte er eine Open-Source-Steuerplatine und holte die Hoheit über seine Geräte vollständig ins lokale Netzwerk zurück.
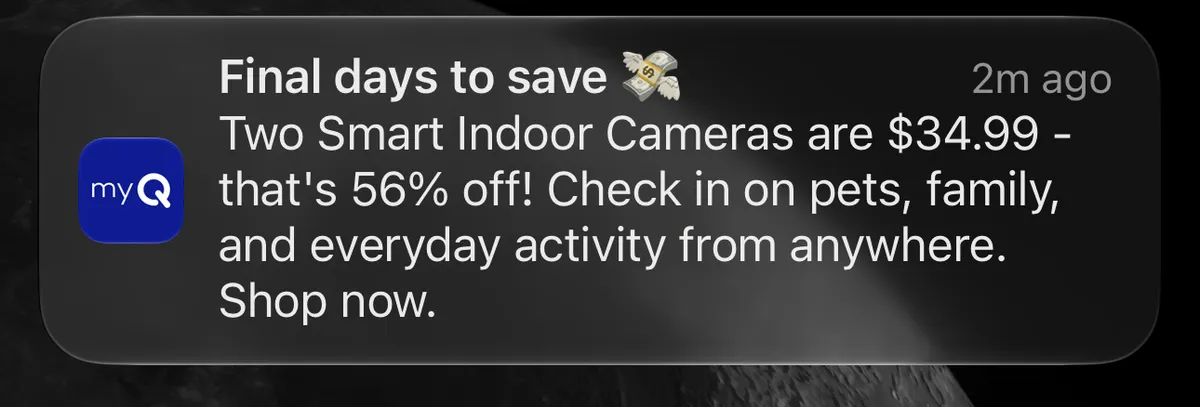 Abb.: Wo früher die Öffnung des Tors gemeldet wurde, prangt nun eine Werbeanzeige. Quelle: blog.harrison.page
Schnittstellen gekappt: Hardware im proprietären Cloud-Gefängnis
Das betreffende Gerät stammt von Chamberlain, einem etablierten US-Hersteller für Zutrittssysteme, und läuft unter der Plattform myQ. Früher konnten Käufer die Hardware problemlos in freie Plattformen wie Home Assistant einbinden. Automatisierungen wie das selbsttätige Schließen beim Verlassen des Hauses funktionierten lokal, zuverlässig und effizient.
Die Wende kam Ende 2023. Chamberlain blockierte abrupt alle Schnittstellen (APIs) von Drittanbietern für myQ. Der Hersteller rechtfertigte den Schritt mit angeblicher Serverüberlastung durch nicht autorisierte Aufrufe, welche die Systemleistung beeinträchtigten. Damit wurde dem offenen Ökosystem der Stecker gezogen – die Konfigurationen Hunderttausender Smart-Home-Nutzer waren von einem Tag auf den anderen lahmgelegt.
Das eigentliche Motiv hinter der Blockade zeigte sich drei Jahre später in voller Schärfe: Zuerst wurden hohe Mauern hochgezogen und alternative Kontrollkanäle eliminiert, um die physische Hardware in einer Cloud-Insel einzusperren. Wenn sämtliche Alltagsroutinen zwingend über die offizielle Hersteller-App laufen müssen, werden die Käufer zu einer wehrlosen Nutzerschaft degradiert, die sich nach Belieben monetarisieren lässt.
Im Oktober 2026 folgte ein Oberflächen-Update der App. Direkt unter dem Öffnen-Button wurden Sponsorenverträge und Garantieverlängerungen platziert. Das Garagentor wird täglich mindestens zweimal geöffnet – und diese unverzichtbare Alltagsroutine wurde zur garantierten Werbefläche umfunktioniert.
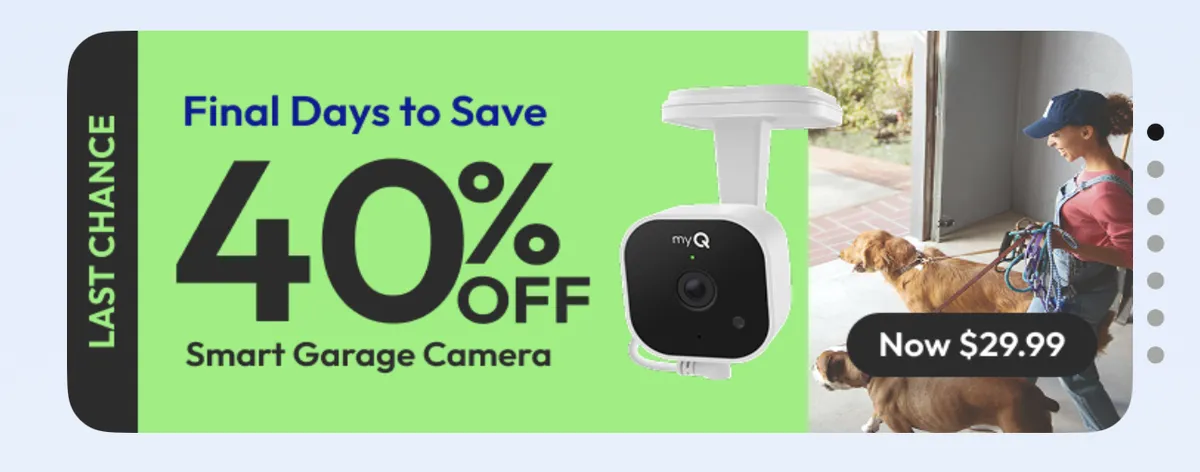 Abb.: Werbebanner direkt unter der Tor-Animation in der myQ-App. Quelle: blog.harrison.page
Zwei Platinen für 62 Dollar: Cloud-Umgehung ohne Hersteller-Server
Da jeder Zugriff über die offizielle Cloud zwangsläufig Werbung bedeutete, blieb nur eine Lösung: die vollständige Umgehung der Cloud. Harrison stieß auf das Open-Source-Projekt ratgdo32 aus der ratcloud-Community. Eine Platine kostet rund 62 Dollar – gerade einmal ein Zehntel der ursprünglichen Anschaffungskosten des Torsystems, um die uneingeschränkte Kontrolle zurückzugewinnen.
Moderne Torantriebe setzen auf proprietäre, verschlüsselte Kommunikation; herkömmliche Relais-Schaltungen mit Kurzschlusskontakten funktionieren längst nicht mehr. Das ratgdo32-Board wird über drei Leitungen direkt an die internen Klemmen des Antriebs angeschlossen und arbeitet völlig unabhängig vom öffentlichen Internet. Es dekodiert und emuliert LiftMasters proprietäres Protokoll Security+ 2.0 direkt vor Ort. Da die Steuerbefehle physisch über den Bus übertragen werden, reagiert das Tor fast zwei Sekunden schneller als über die offizielle Cloud-App.
Harrison stattete beide Garagentore mit jeweils einem Board aus und wies ihnen feste IP-Adressen im LAN zu (192.168.0.192 und 192.168.0.245). Über eine ESPHome-Firmware wurde das Setup nahtlos in Apple HomeKit integriert. Ein Sprachbefehl wie „Hey Siri, öffne Tor 1“ setzt das Tor nun verzögerungsfrei in Bewegung.
Vaters Quecksilberschalter als Vorbild: Lokale Benachrichtigung via Cron
Mit dem zuverlässigen Öffnen und Schließen war jedoch erst die halbe Arbeit getan. Ebenso entscheidend war die Wiederherstellung der Sicherheitswarnung bei versehentlich offenstehendem Tor. Harrison erinnerte sich an einen Kniff seines Vaters: Dieser hatte vor Jahrzehnten einen einfachen Quecksilberschalter am Hebelarm montiert. Stand das Tor offen, schloss sich der Stromkreis und eine Lampe im Flur leuchtete auf. Diese rein mechanische Lösung brauchte kein Internet und hatte in über zehn Jahren kein einziges Mal versagt.
Moderne Open-Source-Platinen bieten eine eigene Weboberfläche und lokale JSON-Status-Endpunkte. Harrison richtete auf einem Heimserver einen schlanken Cronjob ein: */10 21-23,0-5 * * *. Nachts fragt das Skript alle zehn Minuten den Status ab. Steht ein Tor offen, schickt das System umgehend einen Alarm an Slack.
Dieser Ansatz spart externe Server-Laufzeiten ein und verkürzt die Benachrichtigungszeit auf Bruchteile einer Sekunde. Harrison schrieb für diese Health-Check-Logik einen Patch und reichte ihn erfolgreich in das Open-Source-Projekt ein. Bei Abwesenheit verbindet er sich über Tailscale, sodass Monitoring-Skripte über /healthcheck regelmäßig prüfen können, ob die Hardware erreichbar ist.
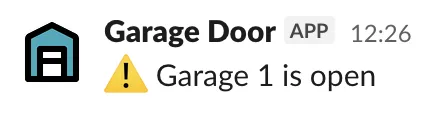 Abb.: Lokaler Cronjob und Slack ersetzen die cloudbasierte Offen-Warnung. Quelle: blog.harrison.page
Bastler löten sich frei, normale Nutzer ertragen Pop-ups
Harrisons Erfahrungsbericht fand in Entwicklerkreisen enormen Zuspruch. Viele Nutzer schilderten vergleichbare Frustrationen. Auch smarte Thermostate von EcoBee oder Zwischenstecker von Meross hatten nach Änderungen ihrer Cloud-Architektur für Unmut gesorgt. Leichtgewichtige Funktionen, die problemlos im lokalen Netz laufen könnten, zwangsweise in die Cloud zu verlagern, hat sich zu einer branchenweiten Unsitte im Smart-Home-Sektor entwickelt.
In den Diskussionen betonten einige Ingenieure, dass 62 Dollar für eine fertige Platine keineswegs günstig seien. Wer über Kenntnisse im Platinen-Layout und Löten verfügt, könne mit einem ESP32-Chip für wenige Dollar eine funktionale Alternative aufbauen. Fachleute gaben allerdings zu bedenken, dass auch Eigenbauten den EMV-Vorschriften der FCC entsprechen müssen.
Hier wird die tiefe Kluft deutlich: Während technikaffine Anwender ein Wochenende investieren können, um mit Lötkolben und Code ihre digitale Souveränität zurückzuholen, bleiben Durchschnittsverbraucher den Werbeeinblendungen hilflos ausgeliefert. Je höher die Einstiegshürde für Gegenmaßnahmen ist, desto dreister testen Hersteller die Schmerzgrenze ihrer Kunden aus.
Hardware gekauft, nicht gemietet: Gegen digitale Wegelagerei
Dieses Muster wiederholt sich quer durch die gesamte Unterhaltungselektronik und Haushaltsgerätebranche: Smart-TVs verlangen 30 Sekunden Zwangswerbung beim Start, smarte Lautsprecher plappern nachts ungefragt Rabattangebote aus, und Beamer verweigern die Bildübertragung ohne Cloud-Konto. Kunden zahlen den vollen Kaufpreis, doch das erworbene Gerät entpuppt sich als fremdgesteuerte Litfaßsäule.
Autohersteller treiben das Modell mit monatlichen Abogebühren für bereits verbaute Sitzheizungen auf die Spitze. Nach dem Kauf ist das Eigentum rechtlich eindeutig übertragen. Doch mithilfe von Online-Hintertüren degradieren Hersteller gekaufte Sachwerte schleichend zu gebührenpflichtigen Leihgaben.
Harrisons Projekt beweist, dass es oft nur zweier kleiner Mikrocontroller und eines Arbeitsabends bedarf, um proprietäre Beschränkungen abzustreifen. Im Kern geht es um eine fundamentale Frage: Wer bestimmt über die Geräte, die man gekauft hat? Harrison schloss seinen Beitrag mit deutlichen Worten an den Hersteller. Das Kappen des Cloud-Kabels und die Rückverlagerung aller Funktionen ins eigene Heimnetzwerk sind die wirksamste Antwort auf die digitale Wegelagerei vernetzter Konzerne.
Weiterführende Links:
- Harrisons persönlicher Blog
- Diskussion auf Hacker News