Una ola de calor en las vitrinas: género fresco arruinado de la noche a la mañana
A primera hora de la mañana del 12 de octubre de 2026, los empleados de varios grandes supermercados de Francia abrieron las puertas correderas de sus vitrinas refrigeradas y solo encontraron una densa bocanada de vapor ardiente. En los estantes, la carne fresca ya se había ablandado y echado a perder, mientras que el marisco de las cámaras congeladoras flotaba sumergido en agua tibia. Los intrusos que penetraron en los sistemas no exigieron rescate alguno: simplemente forzaron el programa de descongelación para que operase de forma continua a 50 °C.
El desastre se extendió con rapidez entre gigantes de la distribución como Intermarché, E.Leclerc y Coopérative U. Dominique Schelcher, presidente de Coopérative U, confirmó esa misma jornada que los equipos de frío de numerosas tiendas de la cadena habían sufrido un ataque repentino.
Las pérdidas directas iniciales en el sector minorista francés rozaron los 300 000 euros, con unas previsiones de impacto global en todo el país que superan varios millones de euros. Bastó con alterar un único parámetro de calefacción en un frigorífico industrial para convertir decenas de toneladas de productos perecederos en basura en cuestión de horas.
En su operativa habitual, las vitrinas refrigeradas comerciales requieren ciclos periódicos de desescarche, durante los cuales el sistema activa resistencias eléctricas para derretir la escarcha acumulada en los evaporadores. En condiciones normales, este proceso apenas dura unas dos horas al día y la temperatura de descongelación se mantiene estrictamente limitada. Los atacantes aprovecharon este canal legítimo, reescribiendo una instrucción de mantenimiento puntual para convertirla en una emisión constante de calor extremo a 50 °C.
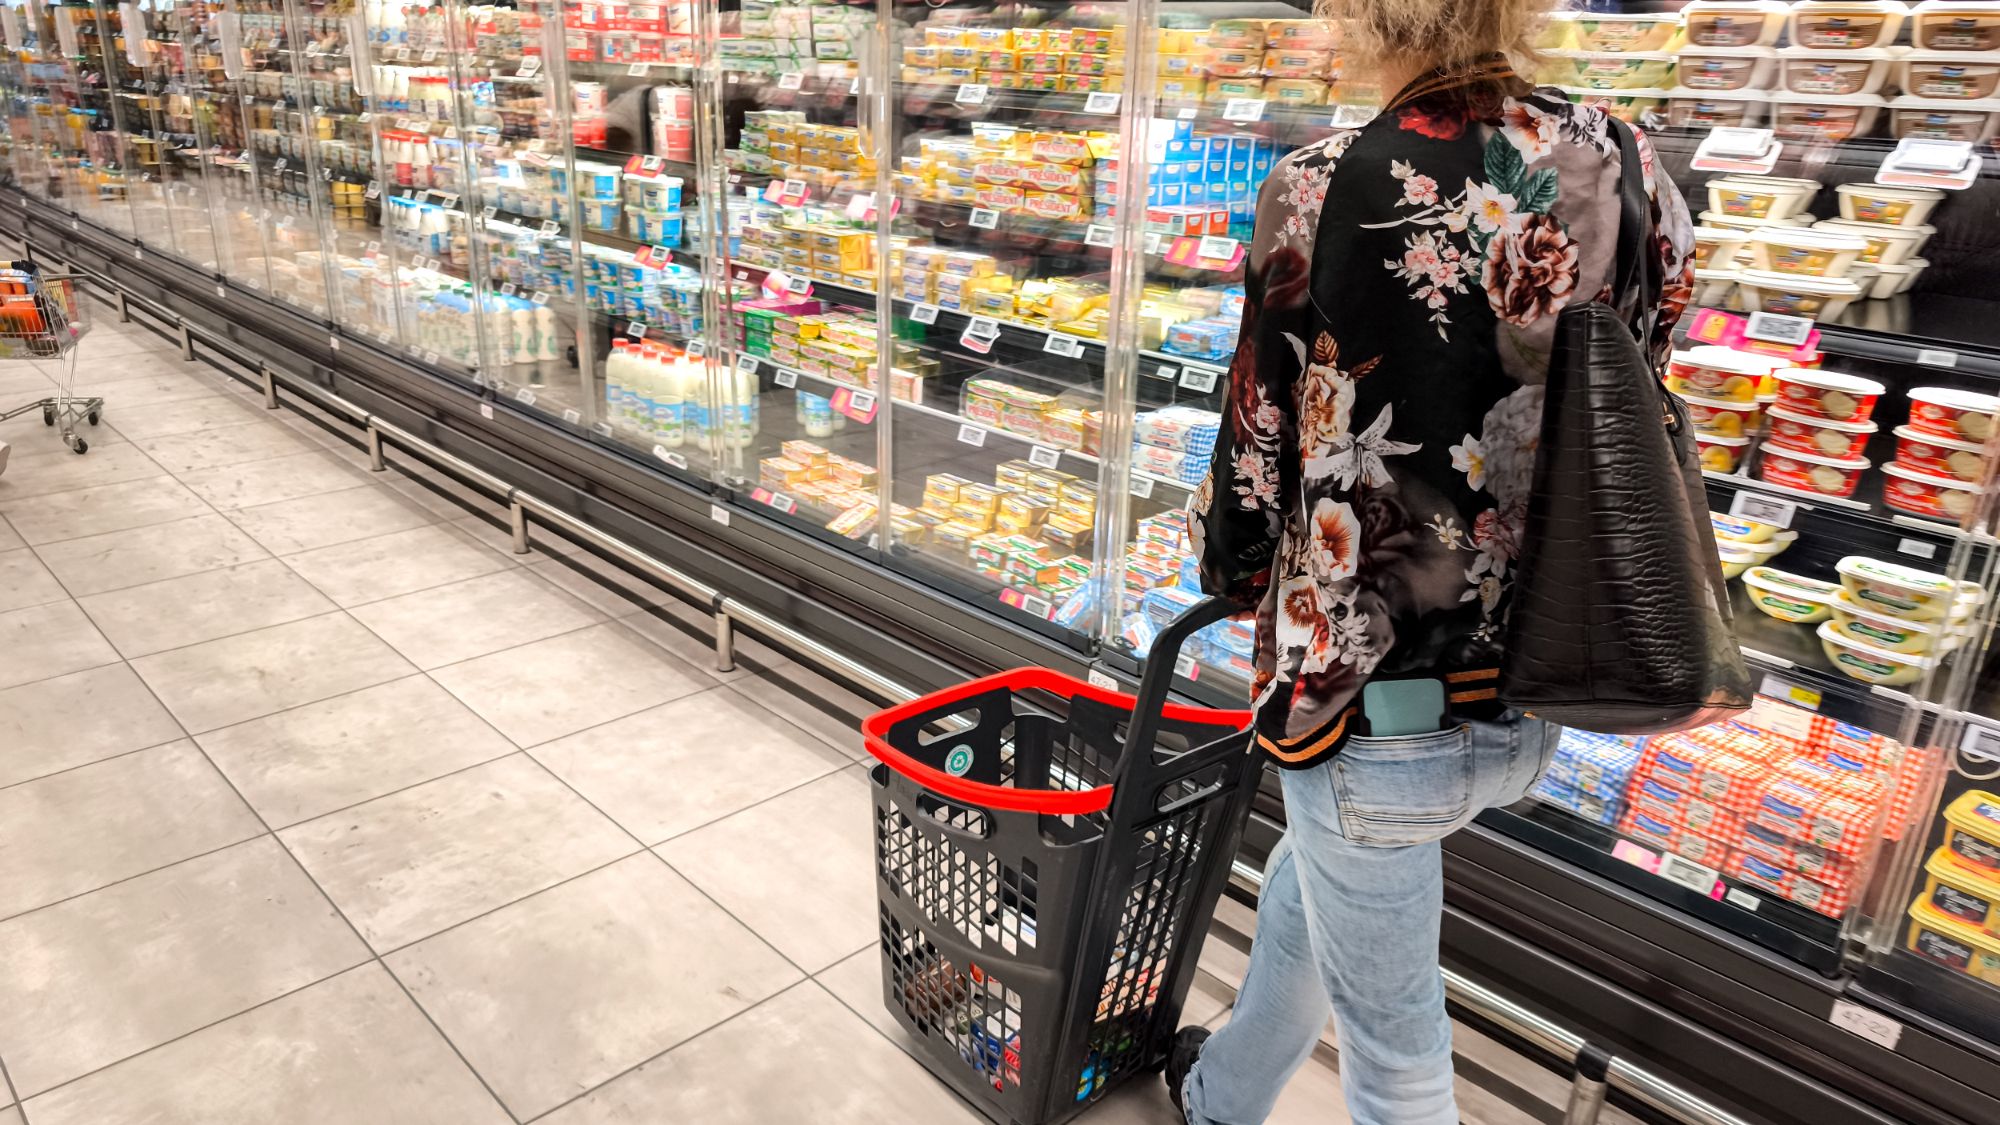 Foto: Vitrinas refrigeradas de productos frescos en una gran cadena europea de supermercados. Fuente: AFP / Tom’s Hardware
Un controlador de 7000 € con puerta trasera: vulnerabilidad pública dos meses sin parches
El núcleo de control manipulado con tanta facilidad por los atacantes es la plataforma de gestión de refrigeración AK-SM 800A, fabricada por el gigante industrial danés Danfoss. Este controlador con pantalla táctil, producido en Europa y con un precio de adquisición por unidad que ronda los 7000 euros, actúa como el centro neurálgico industrial que gobierna los compresores y válvulas de expansión de todo un supermercado. Ante un equipo de tal grado profesional, resulta difícil imaginar a primera vista que albergue brechas elementales de seguridad.
El equipo de ciberseguridad Claroty Team82 había divulgado públicamente las deficiencias de este dispositivo el 9 de agosto de 2026. Los investigadores descubrieron en el firmware del controlador un mecanismo de autenticación oculto denominado «código de verificación del día», mediante el cual terceros podían saltarse por completo la pantalla de inicio de sesión y obtener privilegios de administrador.
La plataforma presentaba además una vulnerabilidad de inyección de comandos que permitía la ejecución remota de código (CVE-2025-41451), junto a un fallo que posibilitaba a usuarios autenticados inyectar directivas de configuración en el servidor web. Los parámetros de climatización quedaban totalmente desprotegidos en las capas base del sistema, a merced de cualquier intruso ajeno. Un hardware de gama alta no vino acompañado de una auditoría rigurosa: bastó una vía oculta deliberada para que toda la línea de defensa quedara en papel mojado. Transcurrieron dos meses entre la divulgación técnica del fallo y esta interrupción masiva, sin que nadie aplicara los parches a los controladores en producción.
Por ahorrarse una visita técnica: 2765 controladores expuestos a pelo en internet
Incluso con vulnerabilidades graves en el sistema operativo, si el dispositivo estuviese debidamente confinado en una red local aislada, los ciberdelincuentes no habrían podido interactuar con él de forma remota. La realidad fue bien distinta: una cantidad masiva de equipos esenciales que sostienen la cadena del frío estaban conectados directamente a internet público sin ningún tipo de blindaje. Al rastrear firmas con el motor Censys, los investigadores detectaron en una sola pasada 2765 dispositivos de este mismo modelo funcionando al descubierto.
La situación sobre el terreno era aún más descuidada: las credenciales de administrador por defecto se mantenían intactas desde hacía años, e incluso trascendió que en ciertos modelos la contraseña no podía cambiarse. Los atacantes ni siquiera necesitaron explotar vulnerabilidades avanzadas; bastó con localizar la dirección IP para tomar el control de la consola frigorífica. El hecho de que más de dos mil equipos industriales quedaran expuestos de golpe responde al impulso miope de las cadenas de retail de recortar costes operativos.
En su documentación oficial, Danfoss siempre promocionó el diagnóstico remoto y la activación a distancia de la descongelación como grandes ventajas comerciales: ante una alarma frigorífica ya no hacía falta abonar el desplazamiento de un técnico, bastaba un clic remoto para resolverla. Enviar a un especialista suele costar cientos de euros por visita; para silenciar las alertas cómodamente desde la oficina, los controladores acabaron conectados sin cortafuegos al exterior. Por ahorrarse unos cientos de euros en mantenimiento presencial, los minoristas confiaron activos multimillonarios de alimentos perecederos al internet público.
 Foto: Etiquetas electrónicas de supermercado afectadas durante el mismo incidente de red. Fuente: Wikimedia Commons
Redes de instalaciones sin segmentar: parálisis simultánea de etiquetas electrónicas y frescos
El caos desatado por el ciberataque no se limitó a las zonas de refrigeración de Francia. En los Países Bajos, el gigante Albert Heijn tuvo que desconectar de urgencia las webs de varias de sus marcas filiales, paralizando por completo el servicio de reparto a domicilio. Al mismo tiempo, la cadena belga Delhaize, perteneciente al mismo grupo matriz, sufrió una caída generalizada de sus sistemas en esa misma jornada.
Al entrar en las tiendas físicas afectadas, los congeladores estaban apagados y las etiquetas electrónicas de las estanterías sumidas en el desconcierto: los precios mostraban errores constantes y el sistema de fidelización de las cajas tuvo que suspenderse por completo. Posteriormente, Albert Heijn emitió un comunicado reconociendo que, para proteger el entorno tecnológico, había desconectado de forma preventiva múltiples servicios interconectados.
Los equipos de refrigeración comercial suelen depender de buses industriales como Modbus para transmitir instrucciones, coordinados centralizadamente por una plataforma de gestión de edificios (BMS). Para ahorrar costes de infraestructura, muchos comerciantes agruparon la climatización y los sistemas de punto de venta y cobro dentro de la misma red local. Sin una debida segmentación de red, en cuanto cae el perímetro exterior, la parálisis se propaga por el cableado hasta devorar la cadena de negocio completa.
Equipos de producción tratados como consumibles: un parámetro derriba las defensas
Ante estanterías repletas de comida echada a perder, las directivas de los supermercados declararon ante los medios que se trataba de un ataque sin precedentes. Sin embargo, los profesionales de la ciberseguridad industrial aportaron de inmediato pruebas en sentido contrario: en agosto de 2026, los economatos de bases militares estadounidenses ya habían sufrido un sabotaje idéntico, donde las cámaras de congelación se activaron en modo descongelación provocando la «pérdida total de los alimentos congelados», con equipos firmados también por Danfoss.
Los grandes gigantes del comercio minorista actual no escatiman en presupuestos cuando se trata de seguridad de datos corporativos: despliegan múltiples capas de cortafuegos en sus centros de datos e instalan software de monitorización estricto en los ordenadores de sus empleados. No obstante, frente a los sistemas de control térmico que salvaguardan la vida útil de sus mercancías, su enfoque de gestión degenera en una total dejadez.
La Ley de Ciberresiliencia de la UE intenta poner freno a este escenario trasladando la responsabilidad de las fallas a los fabricantes de dispositivos. Si bien los textos legales permiten exigir indemnizaciones a posteriori, no pueden devolver la frescura a los suministros de alimentos que se pudren en cuestión de horas. Mientras los supermercados sigan tratando la maquinaria industrial pesada como material desechable de bajo coste, cualquier línea de defensa será una ilusión. Ese controlador olvidado en el internet público seguirá siendo, en cualquier momento, el interruptor perfecto para destruir la siguiente remesa de alimentos.
Enlaces de referencia:
- Informe de investigación de Claroty Team82
- Cobertura de Tom’s Hardware
- Hilo anterior sobre el incidente en comisariatos militares (debate en HN)