Cuando el personal de varias cadenas de supermercados en Francia abrió sus puertas por la mañana, descubrió que las cámaras de refrigeración y congelados estaban a temperatura ambiente. El marisco se había echado a perder y la carne congelada se había derretido por completo. No hubo cortes de suministro eléctrico ni fallos mecánicos en los compresores: los parámetros de control térmico habían sido modificados en silencio durante la noche mediante órdenes remotas, obligando a desechar toneladas de alimentos perecederos.
El incidente sacudió a establecimientos minoristas en todo el territorio francés. Un análisis de la firma de telemetría ipinfo.io reveló que 1.331 controladores de refrigeración comercial Danfoss en Francia se encontraban conectados directamente a internet. Paneles de administración diseñados exclusivamente para operar en redes locales seguras estaban expuestos a cualquier atacante del mundo.
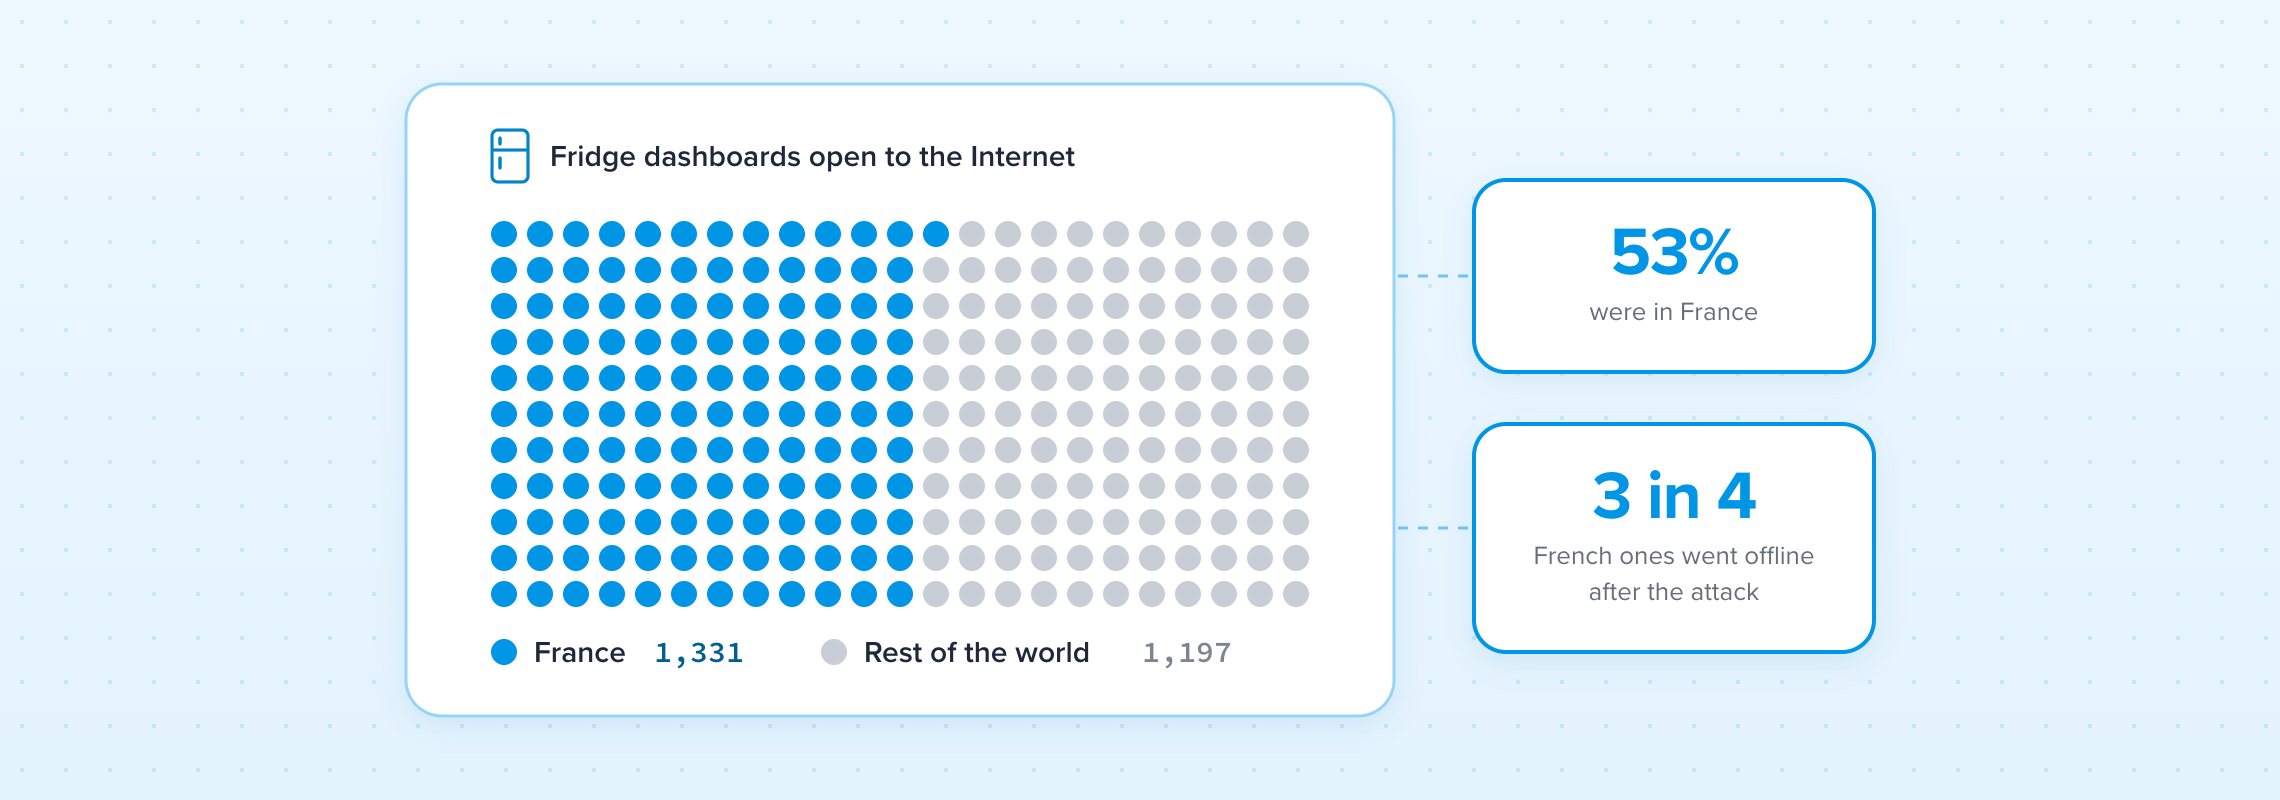 Figura: Exposición en red y descongelación remota en supermercados franceses. Fuente: ipinfo.io (Informe de análisis técnico).
La exposición directa a internet de paneles que regulan temperaturas físicas actuó como detonante del desastre. Los controladores industriales se conciben para entornos cerrados y de confianza, por lo que carecen de defensas perimetrales básicas. La comodidad operativa se antepuso a la segregación de redes: desde miles de kilómetros de distancia, peticiones externas lograron interferir directamente en el funcionamiento físico de la maquinaria.
1.331 controladores expuestos en un solo país: Francia concentra más de la mitad mundial
Los escaneos globales mostraron una asimetría geográfica abrumadora. De los 2.528 controladores Danfoss detectados en internet a nivel mundial, Francia albergaba 1.331, lo que representa más del 52 % del total. La suma de los otros 72 países apenas alcanzaba los 1.197 dispositivos. Que una sola nación concentre más equipos expuestos que todo el resto del planeta evidencia descuidos sistemáticos en los estándares de instalación y mantenimiento locales.
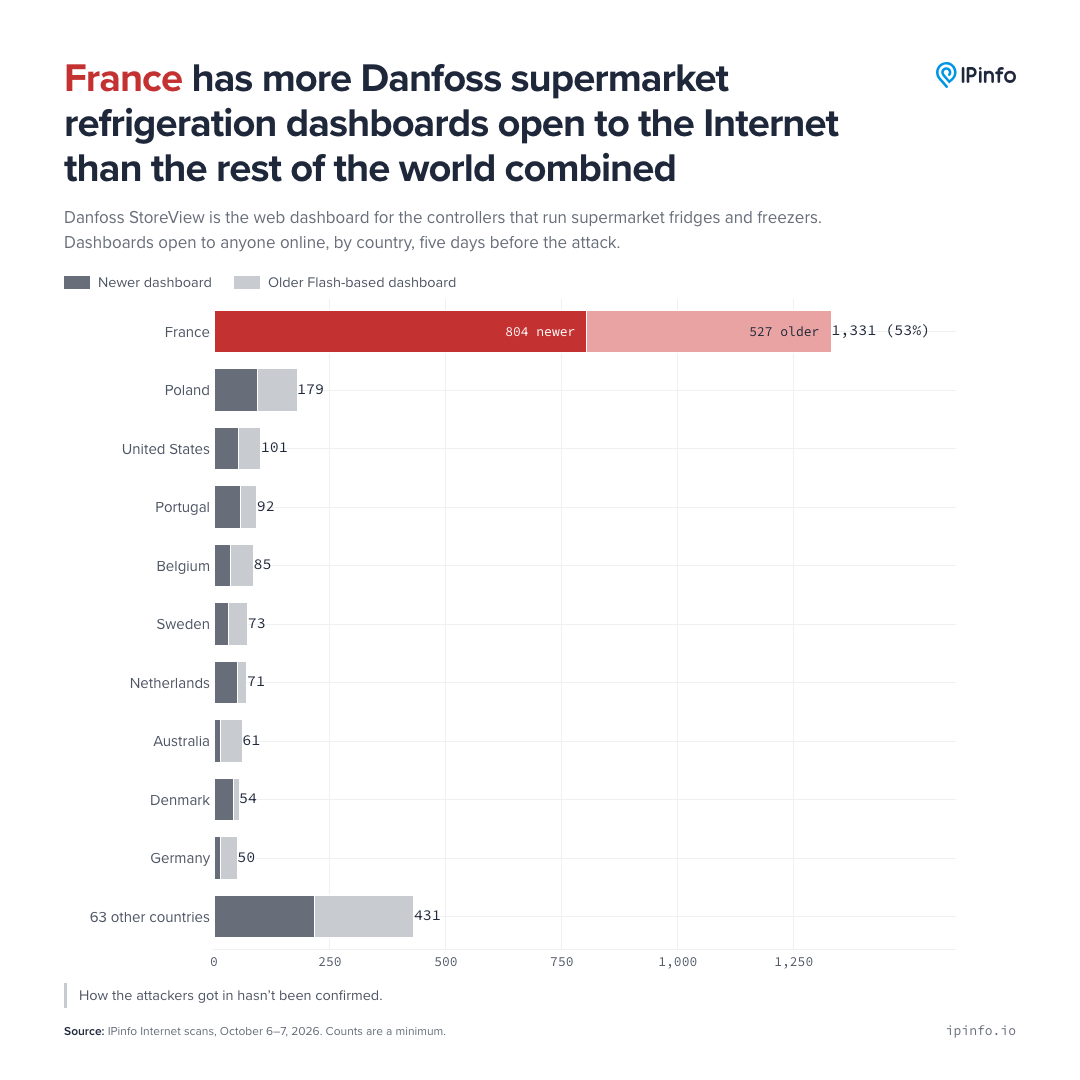 Figura: Distribución geográfica de controladores de refrigeración Danfoss expuestos a internet; Francia supera a todos los demás países juntos. Fuente: ipinfo.io (Informe de escaneo espacial).
El equipo más afectado fue el controlador de tienda de la serie Danfoss AK-SM 800. Este dispositivo coordina todo el sistema de frío del supermercado: recopila telemetría de sensores en tiempo real y comanda compresores y válvulas de desescarche. Al incorporar un servidor web interno, los técnicos podían alterar los parámetros de refrigeración con unos pocos clics en el navegador.
Conviene distinguir entre la superficie de exposición y las tiendas que sufrieron daños directos. Los dispositivos detectados en los escaneos representan la superficie vulnerable; los afectados reales fueron objetivos seleccionados por los atacantes. No era necesario manipular cada consola: alterar los termostatos de unas pocas docenas de locales bastó para desatar una crisis de seguridad alimentaria en el sector minorista.
La comodidad del instalador: reenvío de puertos y consolas accesibles sin protección
La presencia masiva de estos equipos en la red abierta se debe a los hábitos de los instaladores de climatización. Con el fin de evitar desplazamientos físicos para resolver averías, los equipos de mantenimiento pedían a las tiendas abrir reglas de reenvío de puertos (port forwarding) en sus routers. Al mapear los puertos 80 o 443 hacia direcciones IP públicas, la consola de gestión quedaba abierta a cualquier navegador web.
Esta práctica ahorraba costes de viaje pero destruía por completo el perímetro de seguridad. En la normativa industrial estándar, cualquier acceso remoto debe canalizarse mediante túneles VPN o servidores bastión dedicados con autenticación robusta. Para ahorrarse el paso por redes privadas seguras, los integradores dejaron equipos industriales internos al alcance de escáneres automáticos.
Esta situación llevaba activa en Francia más de medio año. Ya a principios de octubre de 2026, la comunidad técnica había documentado intrusiones remotas en 433 cámaras frigoríficas francesas. A pesar de ello, el número de equipos expuestos apenas varió durante meses, reflejando una alarmante lentitud de respuesta en la cadena de soporte del comercio minorista.
Autenticación eludible calculando la fecha: vulnerabilidades antiguas explotadas en masa
Entrar en estos sistemas no requería vulnerabilidades de día cero ni técnicas sofisticadas. De los 1.331 dispositivos expuestos en Francia, cerca del 85 % ejecutaba versiones obsoletas de firmware con fallos conocidos. La firma de ciberseguridad Synacktiv ya había revelado en 2023 vulnerabilidades de omisión de autenticación en la serie AK-SM 800, permitiendo cambiar configuraciones sin necesidad de credenciales.
Además de los CVE conocidos, ciertas versiones antiguas contenían algoritmos de contraseñas rudimentarios. El análisis por ingeniería inversa de la comunidad descubrió una función llamada check_code_of_the_day. Este mecanismo calculaba una clave diaria basándose únicamente en la fecha en curso. Cualquiera que conociera la fórmula podía deducir la contraseña administrativa de cada día, dejando la autenticación en papel mojado.
El equipo de seguridad industrial Claroty Team82 detalló en un estudio de 2025 los vectores de ataque contra estos controladores. Combinando motores de búsqueda en internet con scripts automatizados, un atacante podía alterar consignas térmicas en cuestión de minutos. Cuando una consola industrial sin autenticación sólida se asoma a la red pública, la refrigeración física queda a merced de atacantes automatizados.
Una caída del 76 % en una semana: la desconexión física fue el único remedio eficaz
El coste directo de toneladas de alimentos echados a perder obligó a los responsables a actuar de inmediato. Durante la semana posterior a los ataques, la cantidad de controladores Danfoss accesibles por internet en Francia se redujo un 76 %. Los técnicos desconectaron cables de red con urgencia y eliminaron las reglas de reenvío de puertos en los routers. Cortar los enlaces externos fue el modo más rápido y económico de frenar nuevas manipulaciones.
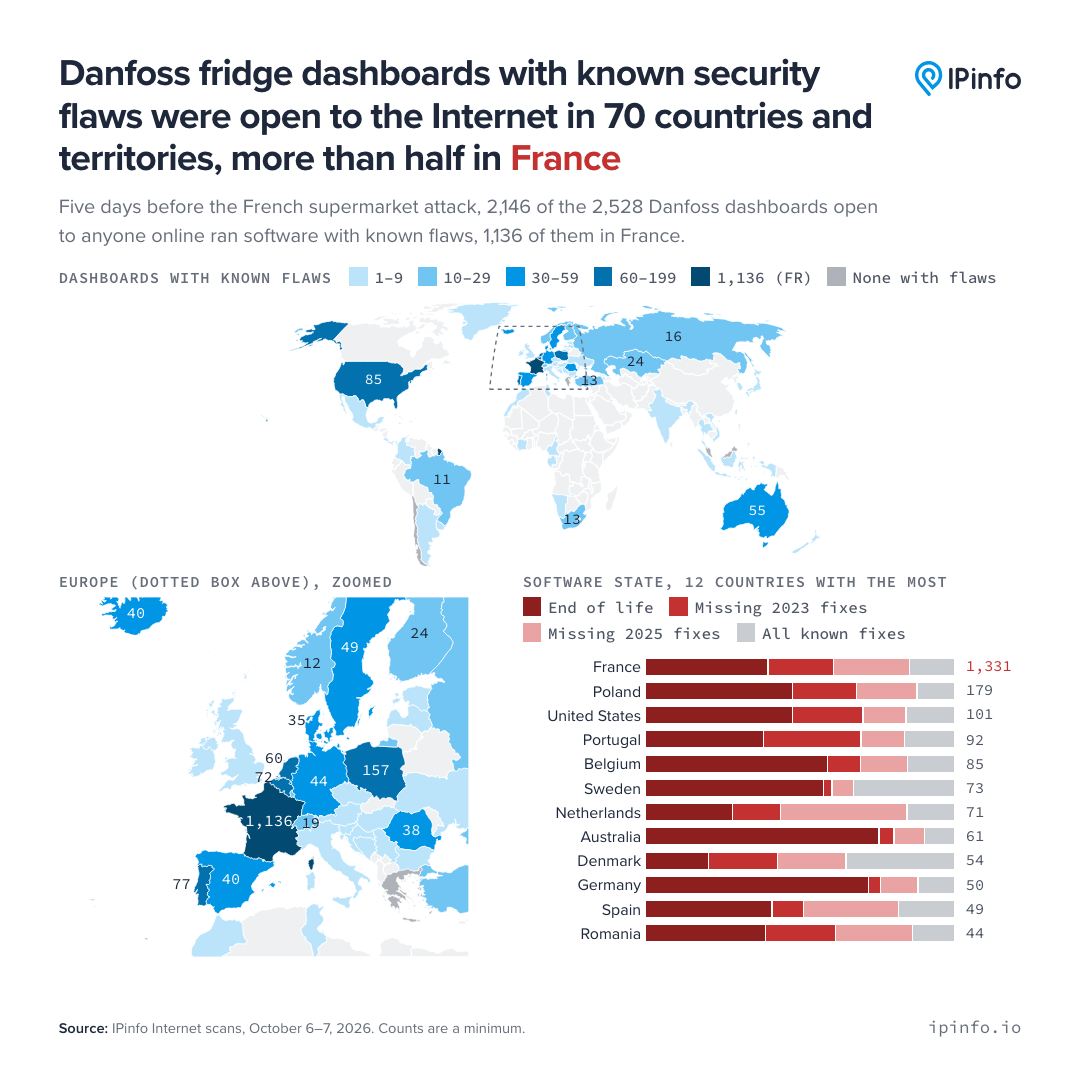 Figura: Curva de supervivencia de controladores de refrigeración expuestos en Francia tras los ataques; más del 70 % fue desconectado en siete días. Fuente: ipinfo.io (Datos de observabilidad de red).
La agilidad para desenchufar cables contrastó con la lentitud que exige parchear firmware. Las recomendaciones oficiales de Danfoss eran inequívocas: restringir el acceso de red y colocar los equipos tras cortafuegos. Actualizar el firmware en cientos de dispositivos dispersos por todo el país requiere semanas de intervención; cortar el acceso exterior fue la solución más efectiva e inmediata.
La gestión del incidente confirma una realidad en la seguridad de redes operativas (OT): frente a escaneos indiscriminados en internet, el aislamiento de red es infinitamente más eficaz que esperar a ciclos de actualización de software. Si no hay puertos abiertos al exterior, las vulnerabilidades del firmware no pueden ser alcanzadas ni explotadas a distancia.
Diez años de ciclo de vida frente a internet: responsabilidad dividida entre tienda y fabricante
Los controladores Danfoss AK-SM 800 fueron diseñados para ciclos de vida superiores a una década. Con su fecha oficial de fin de soporte fijada para enero de 2027, el hardware se encontraba plenamente dentro de su vida operativa útil. Sin embargo, la longevidad de la maquinaria industrial colisiona con el ritmo acelerado de aparición de vulnerabilidades de software en internet.
El reparto de responsabilidades ha abierto un intenso debate en el sector. Algunos ingenieros señalan que la falta de diseño de seguridad inicial en el fabricante —como claves derivadas de la fecha y autenticaciones frágiles— dejó trampas latentes. Otros defienden que estos dispositivos debían confinarse en redes locales privadas y que la negligencia principal recae en los integradores que abrieron puertos públicos sin control.
Riesgos idénticos amenazan a múltiples sistemas de control industrial, desde equipos de gestión de demanda eléctrica hasta consolas de climatización en grandes edificios. Si la demanda de teleasistencia crece sin controles de acceso rigurosos, la conectividad remota se convierte en una puerta abierta para el sabotaje de infraestructuras críticas.
La descongelación remota en supermercados franceses evidencia las consecuencias de la desidia operativa en entornos industriales. Conectar firmware obsoleto a internet reduce la protección de instalaciones comerciales a unas pocas líneas de código vulnerable. Retirar los equipos industriales de la red pública y blindar el perímetro de las redes locales privadas sigue siendo la única defensa eficaz contra el sabotaje físico.
Enlaces de referencia:
- Informe de investigación de ipinfo.io
- Discusión técnica en Hacker News
- Informe de investigación de Claroty Team82
- Aviso de divulgación de vulnerabilidades de Synacktiv