法国多家连锁超市清晨开门时,发现生鲜冷柜已经升至室温。海鲜变质,冷冻肉解冻融化。现场没有遭遇停电,也没有出现机械故障。冷柜温控参数在夜间被外部指令悄悄调高,大批食品只能报废销毁。
这场攻击波及全法多处零售网点。测绘机构 ipinfo.io 测出,法国有 1331 台 Danfoss 制冷控制器挂在公网。这些本应位于内网的控制面板,直接面向全球开放。
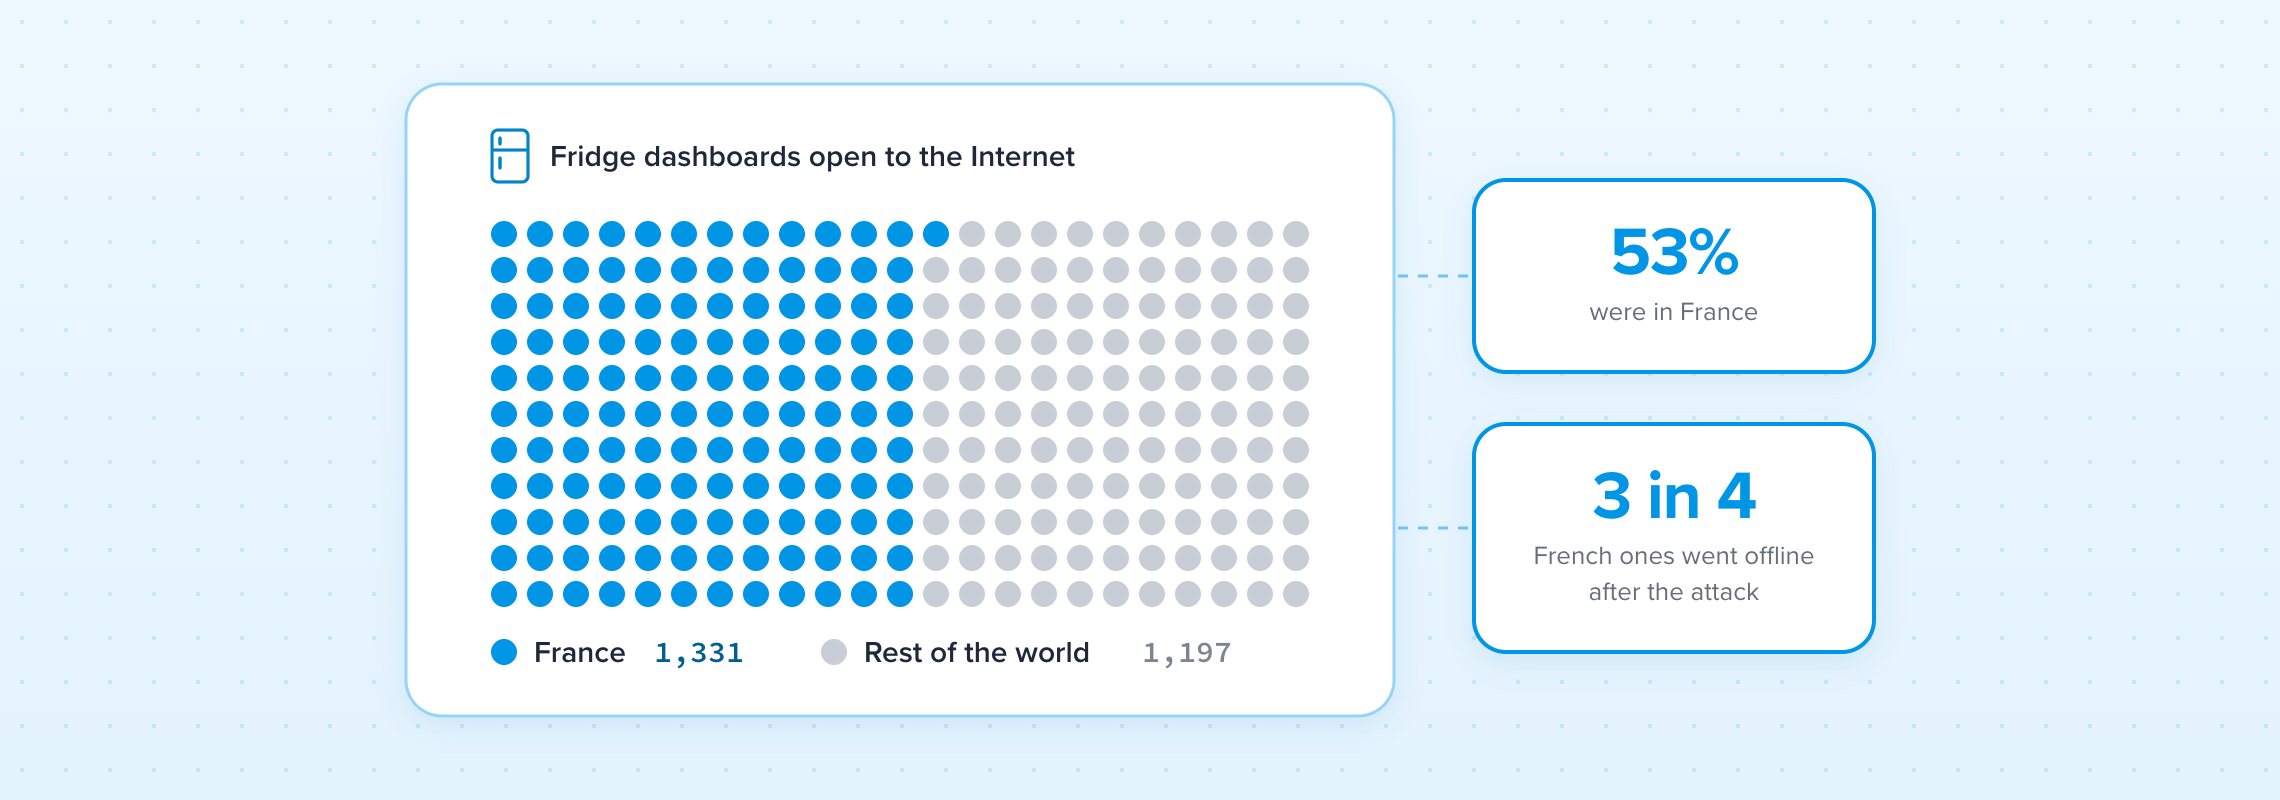 图:法国超市制冷控制器网络暴露与远程解冻事件。来源:ipinfo.io(技术分析报告)。
将控制物理温度的面板裸挂在公网,成了整场损失的催化剂。工业控制器默认运行于封闭可信网络,缺乏基础网络防护。运维便利性压过了安全隔离底线。千里之外的外部请求,由此能够直接干涉实体机组的物理运转。
单国暴露1331台控制器:法国占全球半壁江山
空间测绘呈现出极不均衡的地域分布。全球探测到的 Danfoss 控制器共 2528 台,法国独占 1331 台,占比超过 52%。其余 72 个国家加在一起,总量也只有 1197 台。单一国家暴露量超过其余地区总和,当地工程安装标准存在普遍的安全疏漏。
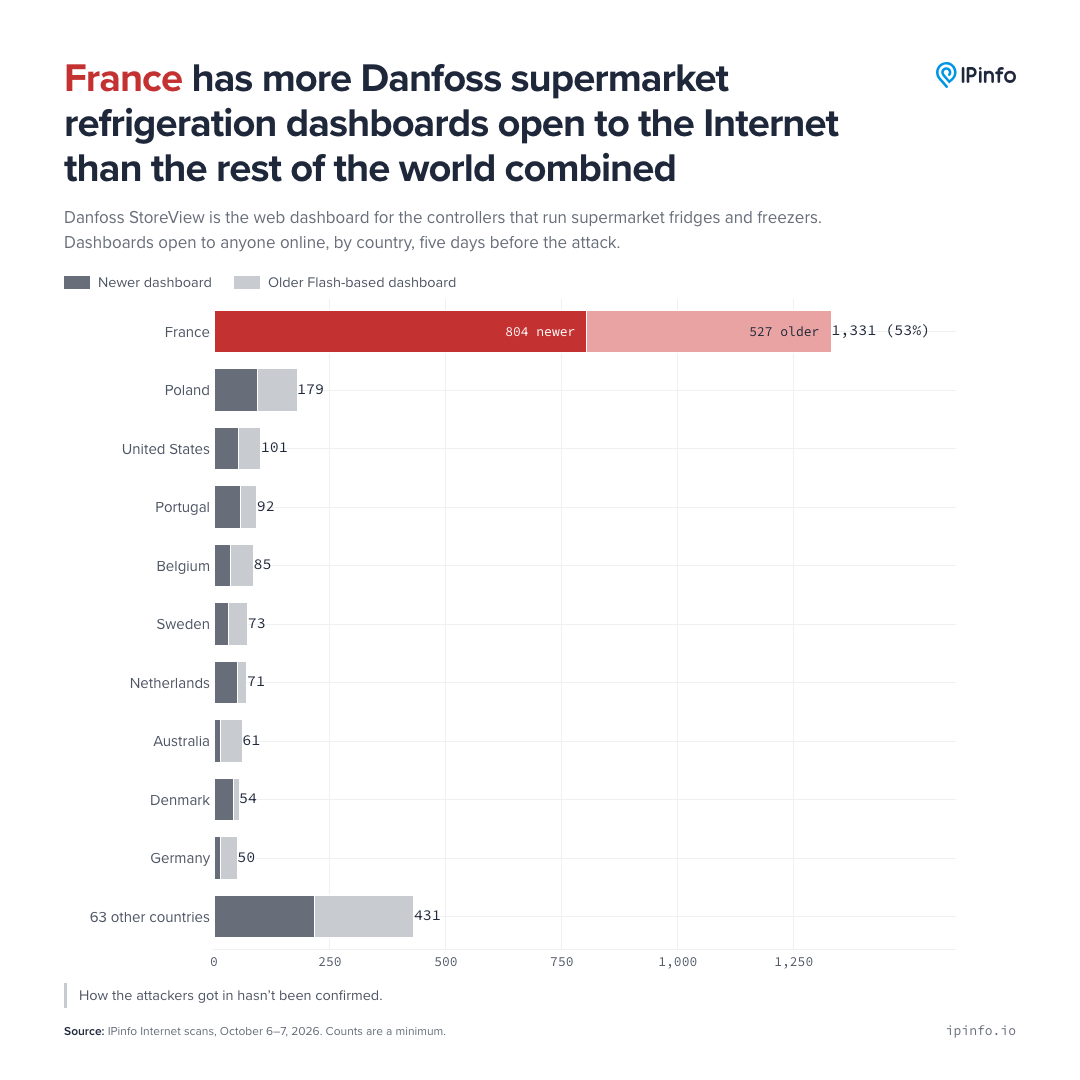 图:全球 Danfoss 制冷控制器公网暴露分布,法国暴露数量超过其余国家总和。来源:ipinfo.io(空间测绘报告)。
受影响的主力机型是 Danfoss AK-SM 800 系列门店控制器。这款设备负责统管超市制冷系统。它实时采集传感器数据,驱动压缩机与除霜阀。设备内置 Web 界面,操作人员在网页点击鼠标即可更改冷库参数。
公网暴露数量与实际受灾门店属于不同层面的概念。测绘捕获的设备代表潜在受害面,实际受害者仅为攻击者挑选的目标。攻击者无须遍历所有资产。仅仅篡改几十家门店的温控,就足以在零售行业引发食品安全恐慌。
集成商图省事开端口,冷柜管理面板直连公网
这些控制器出现在公网,源于暖通集成商的维护习惯。维保团队为了远程排查故障,要求超市在路由器开启端口转发。控制器的 80 或 443 端口被映射至公网,任何人都能在浏览器直接打开管理页面。
这种做法省去了现场巡检的差旅成本,却打破了网络边界。在标准工业规范中,远程维护必须借助 VPN 或专用堡垒机完成认证。为了省去连接专网的步骤,集成商直接把内网设备推向了公网扫描器。
类似暴露状态在法国已经存在半年之久。早在 2026 年 10 月初,技术社区就记录过法国 433 台冷柜被远程入侵的技术细节。数月过去后,暴露的设备数量未见下降。零售业运维链条对已知风险的响应明显迟缓。
算出当天日期即可绕过登录,陈年漏洞遭批量利用
侵入这些冷柜的技术门槛很低,无需任何零日漏洞。在暴露的 1331 台法国设备中,85% 运行着带有已知缺陷的旧版固件。安全机构 Synacktiv 早在 2023 年就披露过 AK-SM 800 系列的认证绕过漏洞。攻击者无需凭证即可修改运行配置。
除了已知 CVE 漏洞,部分旧固件内部还存在简陋的口令算法。社区逆向分析显示,设备固件包含名为 check_code_of_the_day 的验证逻辑。这种机制依据当天日期计算动态口令。知晓算法的人每天都能推算出有效密码,凭据保护形同虚设。
工控安全团队 Claroty 在 2025 年的研究中,梳理过制冷控制器的利用路径。攻击者结合空间搜索引擎与自动化脚本,几分钟就能完成参数篡改。缺乏认证的工业界面一旦接入公网,物理温控系统便沦为自动化脚本的攻击目标。
事发一周骤降76%:断网隔离成了唯一解药
冷藏食品大量损耗的现实代价,迫使管理团队快速介入。攻击事件发生后的一周内,法国公网暴露的 Danfoss 控制器骤减 76%。管理人员紧急拔掉公网网线,并在路由器关闭了端口映射。工程团队优先阻断公网链路,以最低成本遏制了温度被继续篡改的可能。
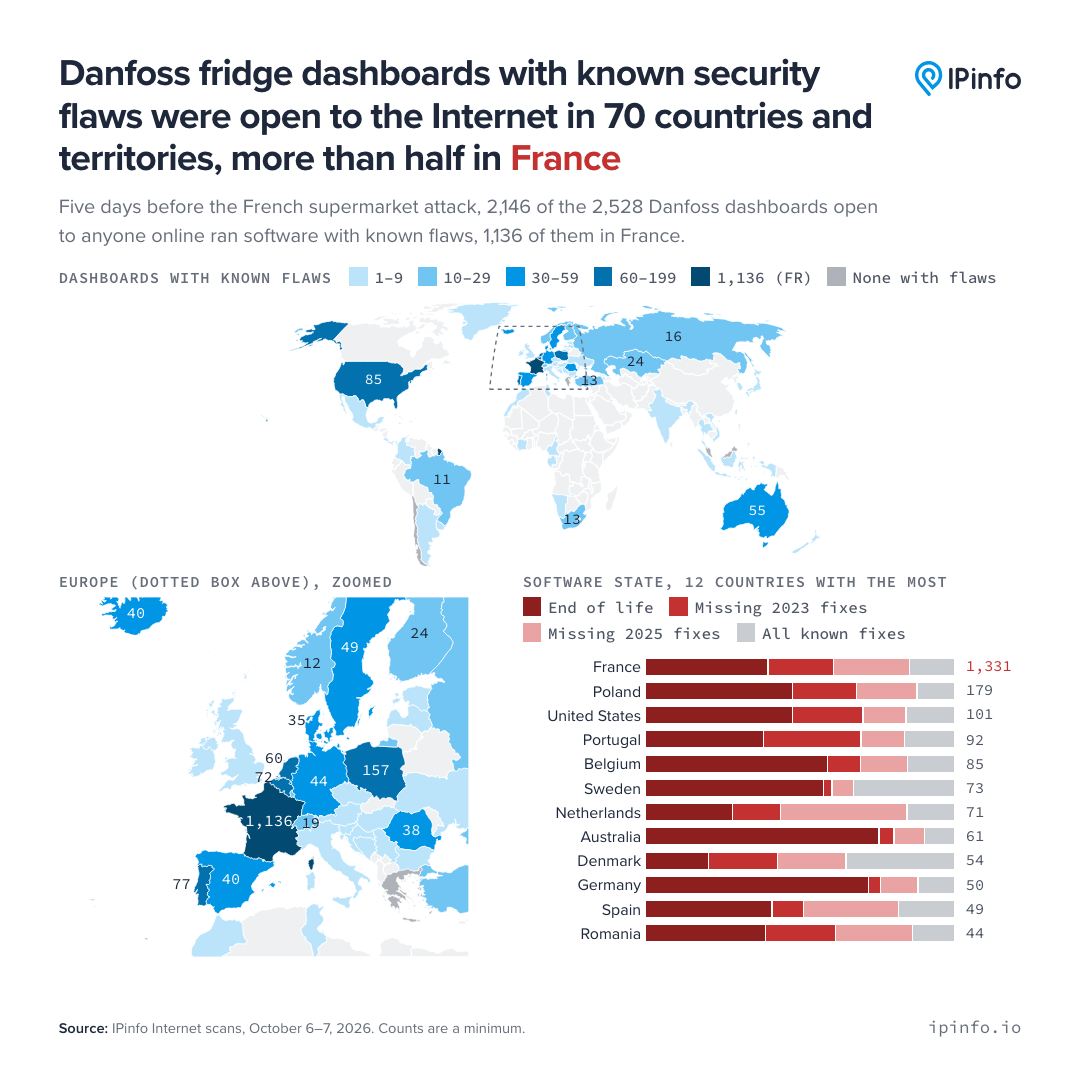 图:法国境内暴露制冷控制器在攻击爆发后的存活曲线,一周内下线超七成。来源:ipinfo.io(网络观测数据)。
现场管理员断网动作的迅速,反衬出固件修复方案的被动。Danfoss 官方安全公告的核心建议非常明确:限制网络访问,将设备置于防火墙之后。对分散部署在各门店的工控面板升级固件耗时费力。切断公网路由成了见效最快的防护手段。
事件处置过程突显出工控安全的防护逻辑。面对公网自动化探测,网络层面的阻断远比漫长的固件修补更具实效。只要关闭端口映射,即使固件包含陈年漏洞,外部攻击者也无法隔空发起探测。
十年生命周期遭遇公网暴露,安全责任卡在门店与厂商之间
Danfoss AK-SM 800 控制器的设计服役周期长达十年以上。厂商官方划定的停服时间为 2027 年 1 月,硬件仍处于预期生命周期之中。物理设备漫长的使用寿命,与网络环境中高频爆发的软件漏洞产生了脱节。
围绕事故责任的划分,行业内部存在不同层面的讨论。一部分工程师认为厂商早期缺乏安全架构设计,内嵌口令算法与弱认证逻辑埋下了长期隐患。另一方观点则强调,该类控制器本应运行在受控私网。集成商私自开通公网映射,才是引发险情的首要原因。
相同的暴露风险广泛存在于各类工控系统之中。从电网需求响应调控终端,到商业大厦的暖通控制面板,远程访问需求正在快速扩张。如果访问控制未能同步跟进,远程连接就会成为外部攻击者操控物理设施的入口。
超市冷柜遭遇远程解冻,暴露出运维疏忽带来的工控安全隐患。老旧工控固件直接暴露于公网。实体商业的制冷防线,随之退化为几行脆弱的代码逻辑。将工控设备移出公网、守住私有局域网边界,是防范此类物理破坏最有效的途径。
参考链接:
- ipinfo.io 调查报告
- Hacker News 社区技术讨论
- Claroty Team82 研究报告
- Synacktiv 漏洞披露公告