Als Filialleiter mehrerer französischer Supermarktketten am frühen Morgen ihre Geschäfte öffneten, bot sich ihnen ein verheerendes Bild: Die Frische- und Tiefkühltheken hatten sich auf Raumtemperatur erwärmt. Meeresfrüchte waren verdorben, gefrorenes Fleisch vollständig aufgetaut. Weder gab es einen Stromausfall noch einen mechanischen Defekt an den Verdichtern. Stattdessen waren die Solltemperaturen in der Nacht über externe Netzwerkbefehle manipuliert worden, sodass tonnenweise verderbliche Lebensmittel entsorgt werden mussten.
Der Angriff traf Supermärkte im gesamten französischen Bundesgebiet. Messungen des Sicherheitsdienstleisters ipinfo.io offenbarten, dass 1.331 Danfoss-Kältesteuerungen in Frankreich ohne Schutz im öffentlichen Internet hingen. Bedienoberflächen, die ausschließlich in gesicherten internen Unternehmensnetzen betrieben werden sollten, standen ungeschützt für die gesamte Welt offen.
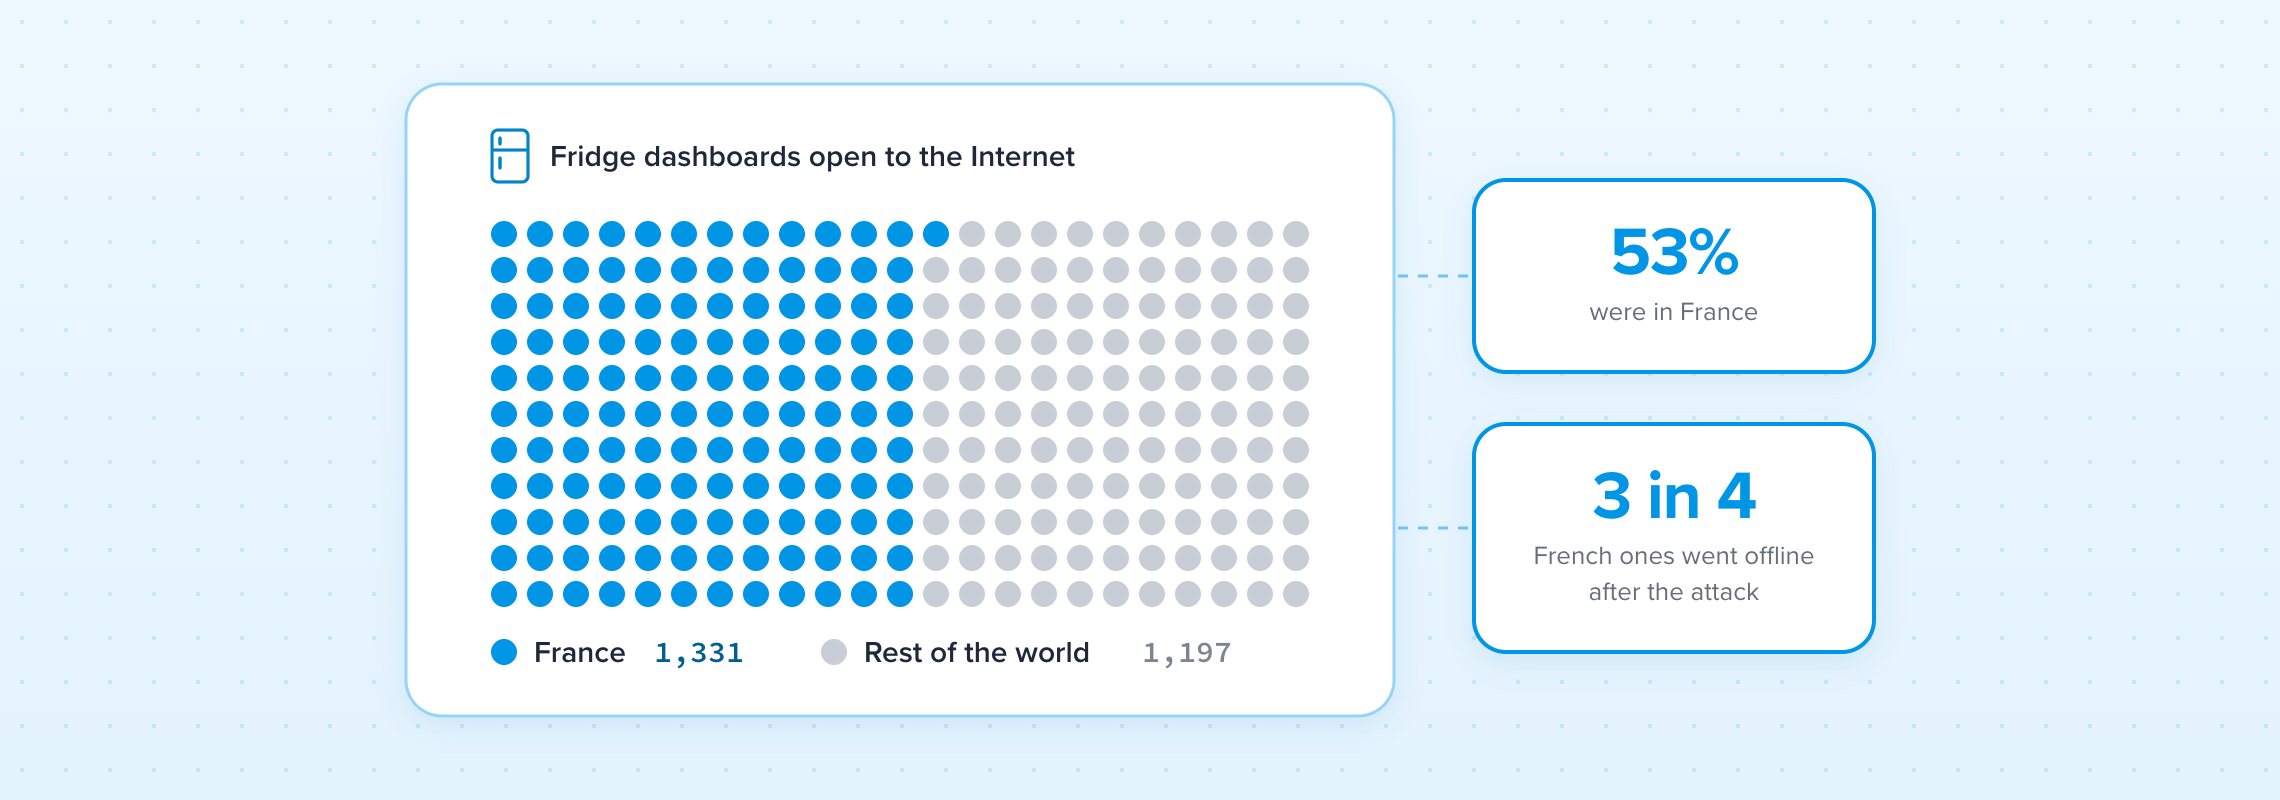 Abbildung: Netzwerkexponierung und unbefugtes Abtauen französischer Supermarkt-Kühlanlagen. Quelle: ipinfo.io (Technischer Analysebericht).
Die direkte Erreichbarkeit physikalischer Temperaturregelungen über das Internet wirkte als Katalysator der Katastrophe. Industrielle Steuerungen (OT/ICS) wurden historisch für isolierte, vertrauenswürdige Umgebungen konzipiert und verfügen kaum über moderne Härtungsmechanismen. Wartungsbequemlichkeit siegte über fundamentale Segmentierungsgrundsätze – mit der Folge, dass externe Abfragen aus Tausenden Kilometern Entfernung direkt in den mechanischen Betrieb eingreifen konnten.
1.331 Steuerungen in einem Land exponiert: Frankreich macht über die Hälfte weltweit aus
Die globalen Scans zeichneten ein extremes regionales Ungleichgewicht. Von weltweit 2.528 identifizierten Danfoss-Steuerungen entfielen allein 1.331 auf Frankreich – ein Anteil von über 52 Prozent. Die restlichen 72 Staaten brachten es zusammen auf lediglich 1.197 Systeme. Dass ein einzelnes Land mehr offene Steuerungen zählte als der Rest der Welt zusammen, weist auf gravierende Mängel bei lokalen Installations- und Wartungsstandards hin.
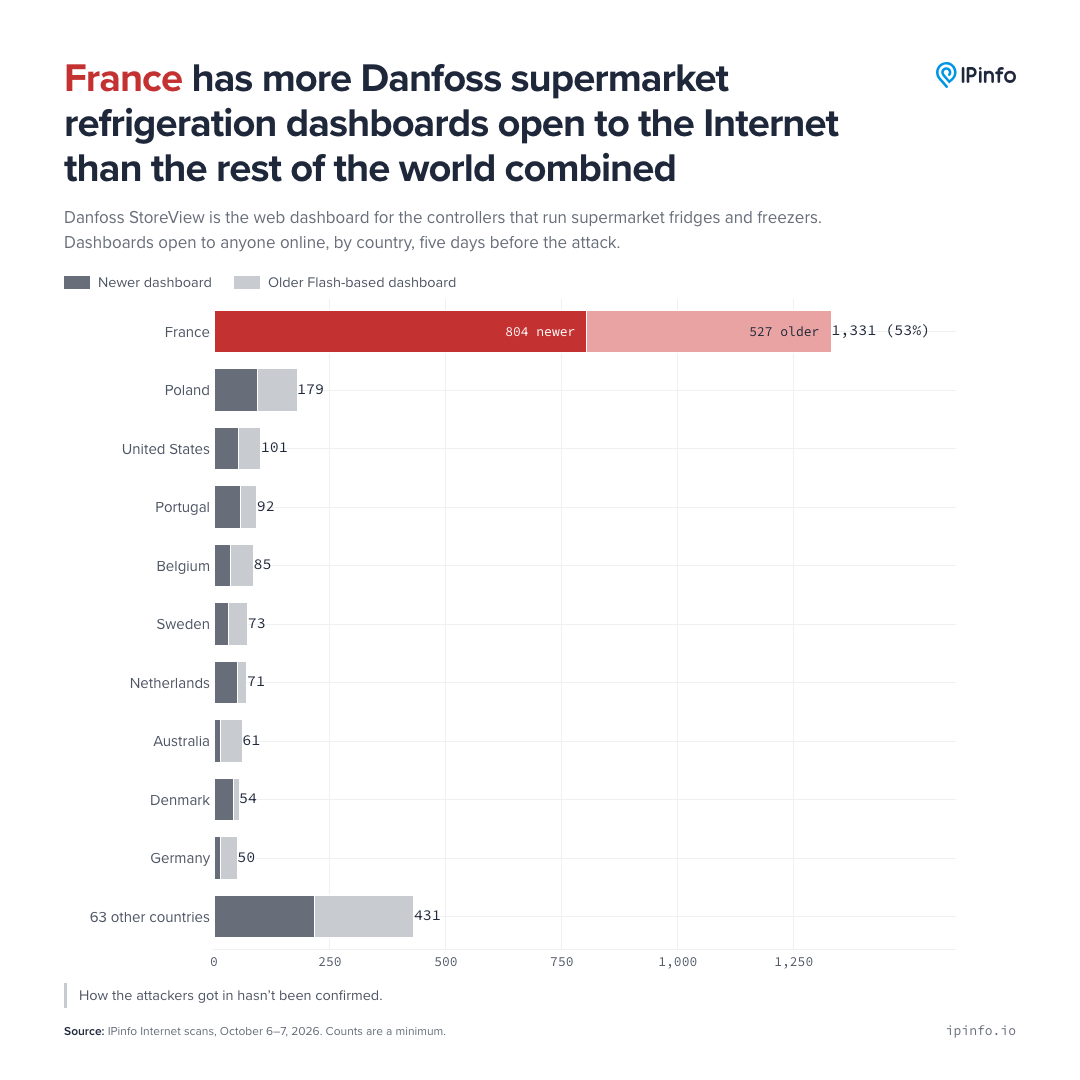 Abbildung: Weltweite Internet-Exponierung von Danfoss-Kältesteuerungen; Frankreich übertrifft alle übrigen Staaten zusammen. Quelle: ipinfo.io (Netzwerk-Scanbericht).
Das betroffene Hauptmodell war der Filialcontroller der Serie Danfoss AK-SM 800. Dieses System steuert die gesamte Kältetechnik eines Supermarkts, verarbeitet Sensordaten in Echtzeit und regelt Verdichter sowie Abtauventile. Über den integrierten Webserver konnten Techniker Sollwerte bequem im Browser per Mausklick verstellen.
Dabei muss zwischen der Zahl exponierter Systeme und den tatsächlich betroffenen Filialen unterschieden werden. Die Scan-Daten definieren die potenzielle Angriffsfläche. Der Angreifer musste keineswegs alle Systeme manipulieren: Die zielgerichtete Erhöhung der Grenzwerte in einigen Dutzend Filialen genügte bereits, um erhebliche Panik rund um die Lebensmittelsicherheit auszulösen.
Wartungsdienstleister wählen den leichten Weg: Port-Weiterleitung schaltet Konsolen online
Dass diese Steuerungen überhaupt im Internet auffindbar waren, wurzelt in der Praxis regionaler Kälte- und Klimatechnikbetriebe. Um Anfahrtszeiten und Kosten bei der Fehlersuche zu sparen, wiesen Wartungsteams die Filialen an, Port-Weiterleitungen (Port Forwarding) in den Routern einzurichten. Wurde Port 80 oder 443 an eine öffentliche IP-Adresse durchgereicht, konnte jede Person über einen Standard-Webbrowser auf die Verwaltungsoberfläche zugreifen.
Diese Vorgehensweise sparte Reisekosten, zerstörte jedoch jegliche Netzwerkperimeter. Industrielle Best Practices fordern für Fernwartungszugänge zwingend VPN-Tunnel oder dedizierte Jump-Hosts mit strenger Multi-Faktor-Authentifizierung. Um den administrativen Aufwand zu umgehen, lieferten Dienstleister interne Anlagen ungeschützt an weltweite Suchmaschinen aus.
Dieser Zustand bestand in Frankreich bereits seit über einem halben Jahr. Bereits Anfang Oktober 2026 dokumentierten Sicherheitsforscher die Kompromittierung von 433 französischen Kühlgeräten. Dennoch sank die Zahl offener Systeme monatelang kaum – ein Beleg für die träge Reaktionszeit im Einzelhandels-Betrieb.
Tagesdatum als Einfallstor: Veraltete Firmware massenhaft ausgenutzt
Die Manipulation der Kälteanlagen erforderte keinerlei Zero-Day-Exploits. Von den 1.331 exponierten Geräten in Frankreich liefen rund 85 Prozent mit stark veralteten Firmware-Versionen. Die französische Sicherheitsfirma Synacktiv hatte bereits 2023 Schwachstellen zur Umgehung der Authentifizierung in der AK-SM-800-Reihe öffentlich gemacht, die unbefugte Parameteränderungen ohne gültige Anmeldedaten ermöglichten.
Neben bekannten CVEs wiesen ältere Firmware-Stände teils triviale Berechnungsverfahren auf. Bei Reverse-Engineering-Analysen stieß die Community auf eine Funktion namens check_code_of_the_day. Dieses Schema generierte ein dynamisches Tagespasswort, das mathematisch allein vom aktuellen Kalenderdatum abhing. Wer den Algorithmus kannte, konnte das tagesaktuelle Passwort im Kopf errechnen – ein wirksamer Zugriffsschutz existierte faktisch nicht.
Die ICS-Sicherheitsforscher von Claroty Team82 beschrieben diesen Angriffspfad bereits 2025 detailliert. Durch die Kombination von Suchmaschinen wie Shodan mit einfachen Automatisierungsskripten ließen sich Temperaturschwellen binnen weniger Minuten flächendeckend verstellen. Ohne Absicherung wird eine industrielle Steuerung im offenen Netz zum leichten Spielball automatisierter Angriffe.
Binnen einer Woche um 76 % gesunken: Netztrennung als einziges Gegenmittel
Der unmittelbare wirtschaftliche Schaden durch vernichtete Lebensmittel zwang die Betreiber zu schnellem Handeln. Innerhalb einer Woche nach Bekanntwerden der Vorfälle brach die Zahl erreichbarer Danfoss-Steuerungen in Frankreich um 76 Prozent ein. Techniker zogen vor Ort die Netzwerkkabel ab oder deaktivierten die Weiterleitungen im Router. Das Kappen der Internetverbindung erwies sich als kostengünstigste und wirksamste Sofortmaßnahme.
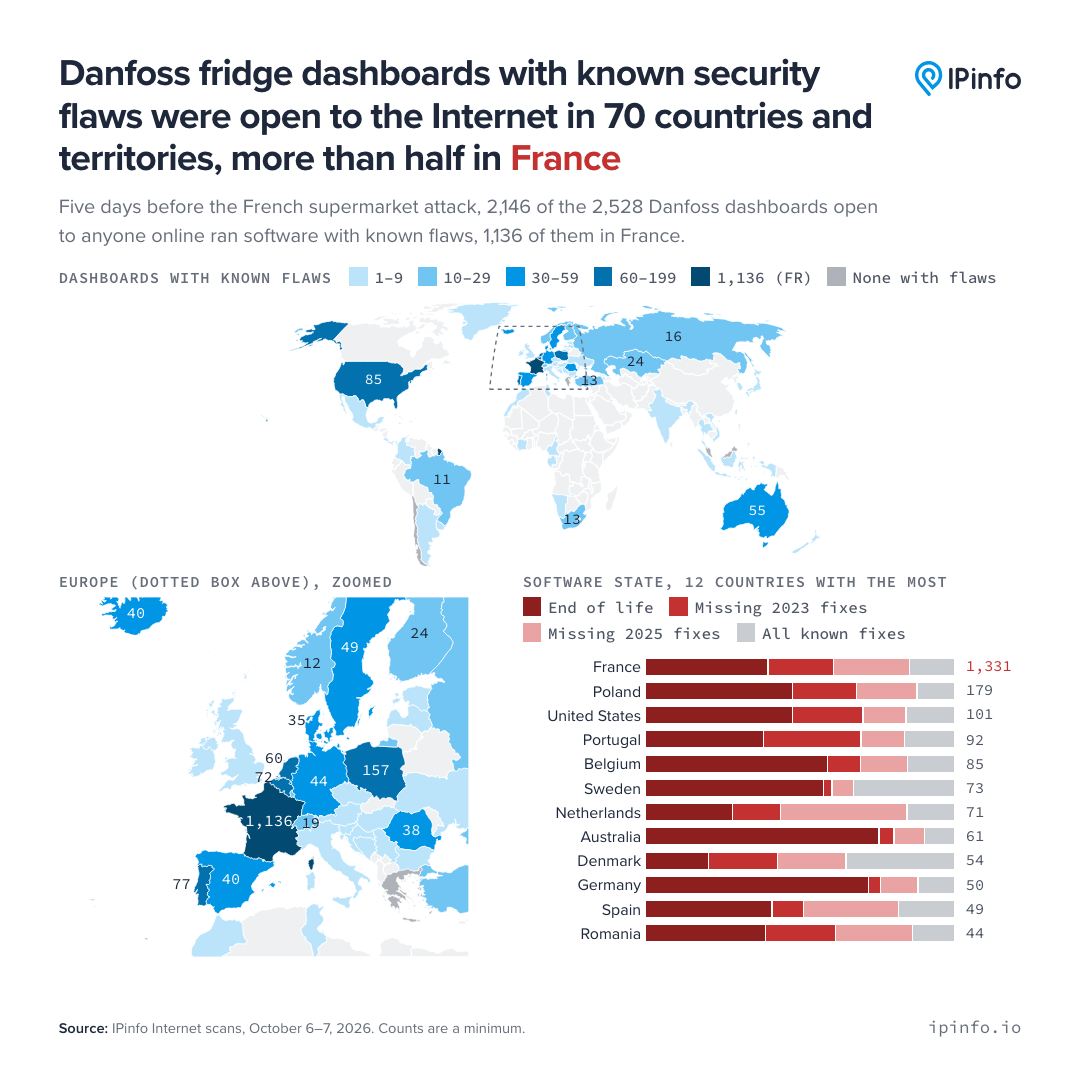 Abbildung: Rückgang öffentlich erreichbarer Kältesteuerungen in Frankreich nach den Vorfällen; über 70 Prozent wurden binnen einer Woche isoliert. Quelle: ipinfo.io (Netzwerk-Beobachtungsdaten).
Das rasche Reagieren an den Routern verdeutlichte zugleich das Dilemma regulärer Patch-Zyklen. Die offizielle Sicherheitsempfehlung von Danfoss war unmissverständlich: Netzwerkzugriff beschränken und Systeme hinter Firewalls betreiben. Das Einspielen neuer Firmware auf Hunderte dezentral verteilte Filialgeräte ist langwierig und ressourcenintensiv. Das Trennen der öffentlichen Routen bot hingegen sofortigen Schutz.
Dieser Vorfall unterstreicht die Realität der OT-Sicherheit: Gegenüber automatisierten Scans aus dem Internet ist eine rigorose Netzwerkisolation weitaus effektiver als langwierige Firmware-Rollouts. Wo keine Port-Weiterleitung existiert, können auch alte Sicherheitslücken nicht aus der Ferne ausgenutzt werden.
Zehn Jahre Lebensdauer trifft auf offenes Netz: Geteilte Verantwortung zwischen Filiale und Hersteller
Die Steuerungen der Serie Danfoss AK-SM 800 sind auf eine Einsatzdauer von über zehn Jahren ausgelegt. Das offizielle Support-Ende (End of Service) ist für Januar 2027 angesetzt – die Hardware befindet sich somit regulär im Lebenszyklus. Die lange Nutzungsdauer industrieller Anlagen kollidiert jedoch zunehmend mit der Kurzlebigkeit von IT-Sicherheitskonzepten.
Die Schuldfrage wird in der Branche kontrovers diskutiert. Ein Teil der Ingenieure sieht Versäumnisse beim Hersteller, der durch unsichere Architekturen und datumsbasierte Passwörter Altlasten geschaffen habe. Andere betonen, dass diese Geräte ausschließlich für geschlossene Netzwerke freigegeben waren. Die primäre Verantwortung liege somit bei den Integratoren, die leichtfertig Port-Weiterleitungen einrichteten.
Vergleichbare Risiken existieren in zahlreichen Industrie- und Gebäudesteuerungen – von Lastmanagement-Systemen im Stromnetz bis hin zu Klimaanlagen in Großgebäuden. Wenn der Wunsch nach bequemer Fernwartung wächst, ohne dass Zugriffskontrollen gehärtet werden, verwandelt sich die Schnittstelle schnell in ein Einfallstor für physische Sabotage.
Das unbefugte Abtauen französischer Supermarktkühlschränke zeigt eindringlich die Konsequenzen organisatorischer Nachlässigkeit. Veraltete Firmware im offenen Internet degradiert den Schutz physischer Werte zu einer Frage weniger Zeilen unsicheren Codes. Industriesteuerungen konsequent vom öffentlichen Netz zu trennen und lokale Netzwerkperimeter zu verteidigen, bleibt die einzig wirksame Verteidigungslinie.
Weiterführende Links:
- ipinfo.io Untersuchungsbericht
- Technische Diskussion auf Hacker News
- Claroty Team82 Forschungsbericht
- Synacktiv Schwachstellenmeldung