2026 年 10 月 21 日,PHP 官方紧急发布安全更新,修复两个 9.2 级高危漏洞。这套底层代码支撑着全球近八成动态网站。然而在官方公告前 6 小时,针对全球服务器的恶意扫描就已打响。合作伙伴提前推送镜像,将未公开的修复细节暴露给全世界。
容器厂商提前6小时推送镜像,协同披露名存实亡
协同漏洞披露是现代网络安全基石。各方约定统一时间,防守方才能抢先完成更新。只要一方提前公开,防御时间差就会瞬间归零。维系多年的保密默契在最后一刻破裂。
官方记录显示,容器厂商 Chainguard 于 10 月 21 日 07:41 UTC 推送新镜像。这一动作比官方公告早了整整 6 个小时。公开的镜像仓库允许任何人自由拉取。黑客比对新旧镜像差异,10 分钟内就能锁定漏洞位置。
在现代云原生架构下,容器镜像属于公开物料。安全人员拉取镜像后,借助工具几分钟便能导出改动。自动化构建流水线直接把修补细节变成了透明说明书。下游的极速交付,反而打乱了上游的协同排期。
多家安全机构的数据证实了抢跑后果。推送两小时内,Cloudflare 捕获到公网探测流量激增。安全团队 watchTowr 随后监测到实网攻击,公开利用脚本数小时后现身社区。防守方尚未收到邮件,攻击者已拿到了现成武器。
 图:Datadog Security Labs 披露 php2shell 漏洞的研究题图。来源:Datadog Security Labs。
受影响分支覆盖 PHP 8.2、8.3、8.4 与 8.5 四大版本。官方紧急给出的补丁版本为 8.2.35、8.3.36、8.4.27 与 8.5.12。虽然安全机构随后补充了通报编号,利用代码却早已在民间流传。传统的通报流程,根本追不上流水线的泄密速度。
一段存活12年的老代码,把内存限制变成执行后门
引发全网震荡的漏洞具备致命破坏力。两个漏洞分别标记为 CVE-2026-109618 与 CVE-2026-109619,评分达 9.2。黑客无需账号密码,发送畸形请求就能控制后台进程。安全实验室 Datadog 将这套攻击链命名为 php2shell。
有问题的代码路径可回溯至 2012 年发布的 PHP 5.4.0 版本。12 年来,引擎一直依赖内存上限机制保护服务器。脚本内存超标时,引擎会强制中断并清理对象。这种熔断设计旨在防止恶意脚本耗尽物理内存。
PHP 核心依托 Zend 引擎的管理器分配运行空间。正常情况下,每个网络请求都在独立内存池中执行。请求结束时,引擎统一回收资源并接待后续连接。但在内存超限清理阶段,异常调用的析构函数破坏了内存块的生命周期。
这道自我保护机制由此演变为执行后门。特定执行阶段遭遇内存耗尽,清理逻辑会遗留未重置的全局指针。攻击者构造特定体积的载荷触发溢出,就能借机劫持进程执行流。整个利用过程高度隐蔽,常规流量检测很难察觉。
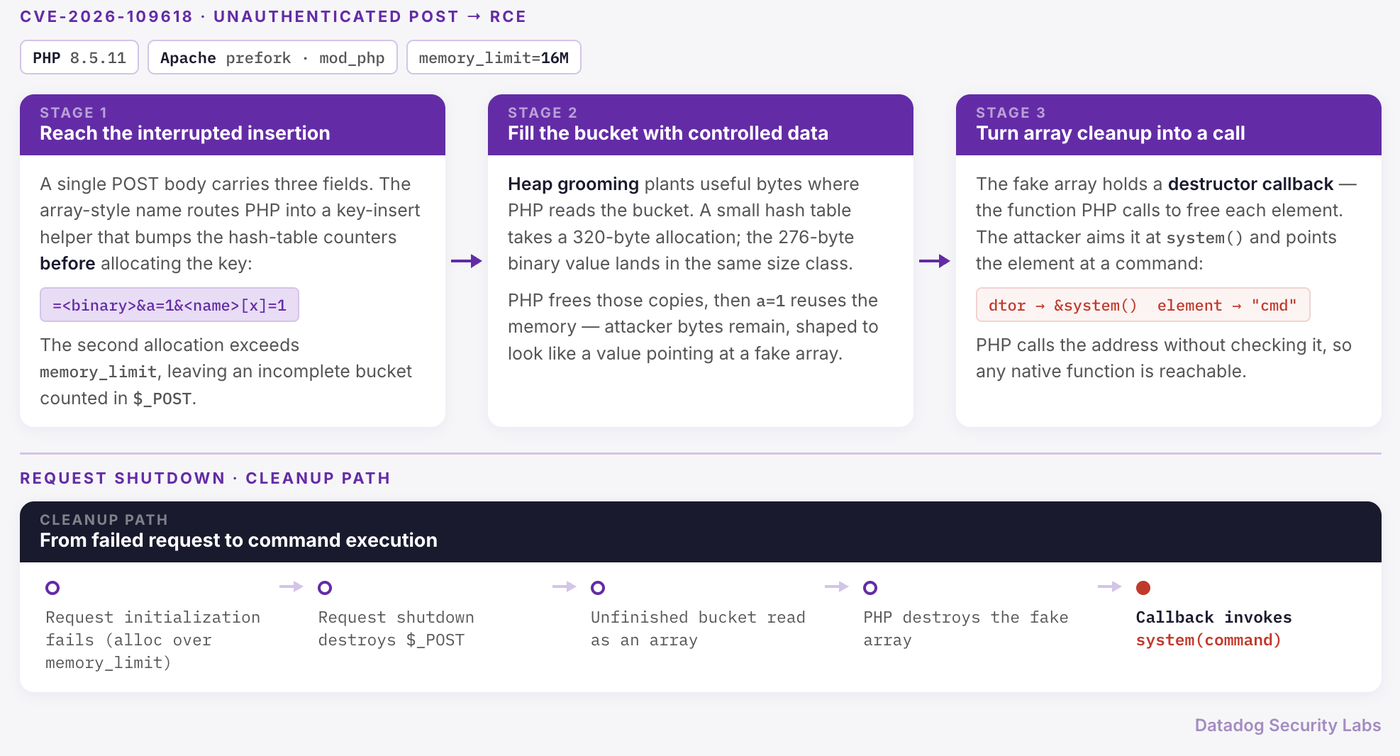 图:CVE-2026-109618 利用步骤示意,展示内存溢出如何绕过清理逻辑触发远程代码执行。来源:Datadog Security Labs。
受波及的范围涵盖整个现代网站生态。全球超 40% 的网站采用 WordPress 搭建,各大电商框架也深陷其中。云巨头 AWS 紧急发布 2026-143-aws 号通报,督促托管用户立刻排查。安全基石出现松动,全球运维人员在无预警下面对全网渗透。
三大工程代价互相咬死,官方修复被迫搁置数月
令人困惑的是,官方早在数月前就已获知漏洞详情。该隐患在 2024 年底被外部安全机构 Quarkslab 审计发现。PHP 基金会事后公开承认,修补延期是一次沉重的工程失败。导致团队停滞不前的,是三套互相冲突的修复路径。
在运行 30 年的庞大系统里修改内存模型阻碍重重。第一条方案会破坏底层扩展的向下兼容性。第二条方案若直接杀死异常进程,则会引入拒绝服务风险。恶意攻击者只需发送少量流量,就能使整个服务陷入瘫痪。
第三条方案要求海量第三方 C 扩展集体重新编译。面对数亿网站的稳定运行,任何改动都会带来巨大的运维震荡。多方权衡的拉锯拖慢了决断,高危缺陷在私密代码库中沉睡了数月。
自动化构建跑赢保密协议,下游厂商抢跑撕裂防线
复杂的修补现实决定了补丁必须协同推进。为了实现多版本平稳升级,核心团队提前向分发伙伴共享了代码。然而云原生时代的自动化系统,不会遵守人类签署的保密约定。
现代容器厂商以极速修复漏洞作为核心卖点。上游私有分支更新补丁后,持续集成流水线会自动拉取并编译。机器人严格执行自动化发布规则,直接绕过了人工沟通排期。镜像一旦推送到公开仓库,保密漏洞就变成了公开代码。
这种脱节揭示了开源治理与商业自动化之间的代沟。开源维护者依赖信任默契,下游厂商却把发布权交给了代码。代码一旦进入商业分发链,泄密倒计时就再也无法被人为暂停。
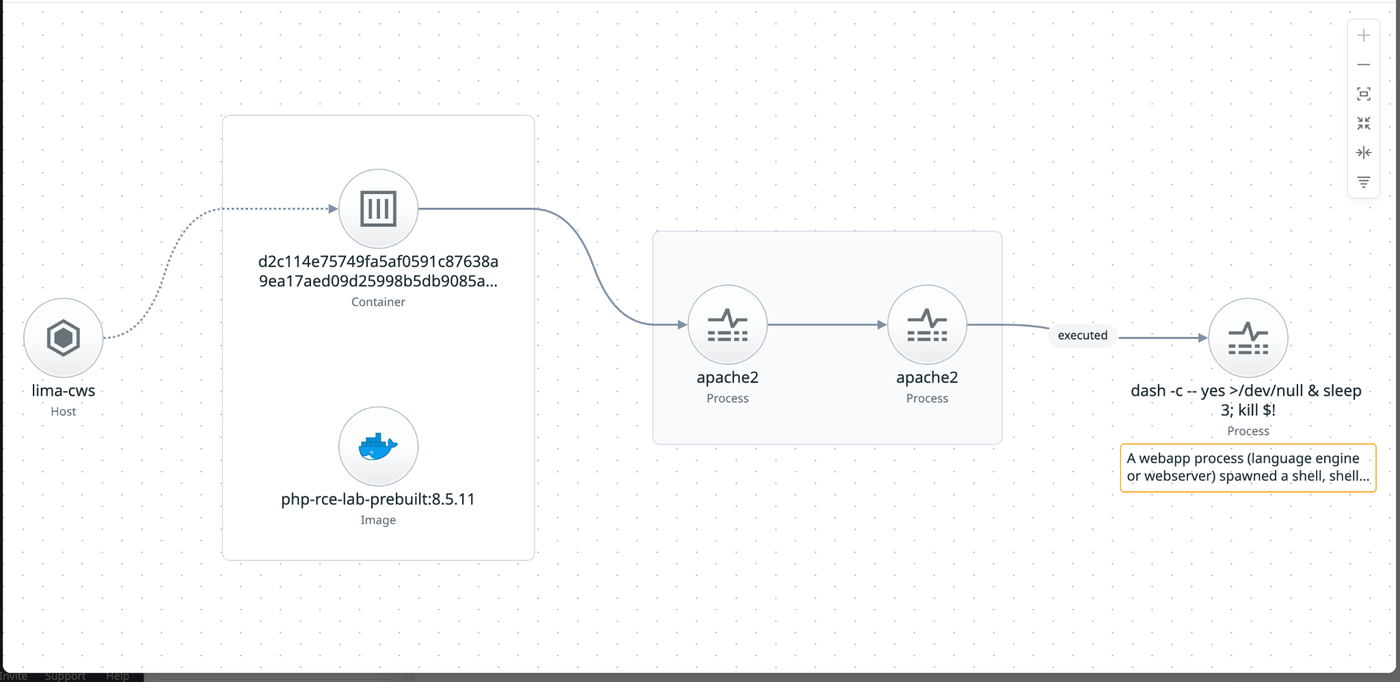 图:运行时防护系统捕获的漏洞攻击链路调查图谱。来源:Datadog Security Labs。
商业平台追求零时差修补的考评机制,削弱了整体防御纵深。当自动化流程凌驾于协同安全之上,首发镜像的敏捷光环掩盖了潜在风险。抢跑者赢得了技术敏捷的赞誉,代价却由整个防守生态共同承担。
靠AI排查旧代码,解不开生态分发死结
面对日益沉重的系统维护压力,PHP 基金会加快了治理变革。团队在 2026 年设立生态安全组,引入全职专家专职排查陈年隐患。他们联合外部机构,调用高级 AI 模型对上百万行遗留 C 语言代码展开审计。工具能够在数小时内找出人类审视多年的指针疏漏。
为了弥补工程短板,团队持续充实专职安全力量。他们动用前沿大模型协助审查海量遗留逻辑。自动化工具确实能高效定位内存越界与悬挂指针。算法能加速审查代码,生态协作信任却无法单靠算力来维系。
发现隐患只解决了技术层面的第一道难题。当补丁需要跨越庞大的全球云厂商网络,真正的考验才刚刚开始。审查工具速度再快,也防不住自动化流水线在最后一刻抢跑。软件分发链条上的信任缺失,并非依靠算法就能抹平。
这场风波给开源供应链敲响了警钟。只要上游开发与下游分发依然机制错配,抢跑事故就还会发生。相比修复古老指针,开源生态更需要重塑适应现代自动化的分发新规。
参考链接:
- PHP Foundation:关于今日安全发布与安全加固措施的官方通告。
- Datadog Security Labs:php2shell 关键漏洞技术分析报告。
- AWS 安全公告:关于 PHP 远程代码执行漏洞的安全通报。