El 21 de octubre de 2026, el proyecto oficial de PHP lanzó actualizaciones urgentes de seguridad para corregir dos vulnerabilidades críticas de nivel 9,2 en el código base que sustenta cerca del 80% de los sitios web dinámicos del planeta. Sin embargo, seis horas antes del anuncio oficial, comenzaron los escaneos maliciosos contra servidores en todo el mundo. Un socio de distribución publicó imágenes de contenedores antes de tiempo, exponiendo los detalles confidenciales del parche a escala global.
Un proveedor de contenedores se adelanta 6 horas: la divulgación coordinada salta por los aires
La divulgación coordinada de vulnerabilidades (CVD) es una piedra angular de la ciberseguridad contemporánea. Al sincronizar una ventana de publicación unificada, los defensores disponen del tiempo necesario para aplicar parches antes de que comiencen los ataques. Si una sola parte rompe el embargo, el margen de defensa desaparece al instante. La confianza forjada durante años se desmoronó en el último segundo.
Los registros oficiales confirman que la empresa de contenedores Chainguard desplegó nuevas imágenes el 21 de octubre a las 07:41 UTC, seis horas antes del levantamiento del embargo. Dado que los registros públicos de contenedores permiten descargas directas a cualquiera, los atacantes compararon las capas nuevas con las anteriores y aislaron la ubicación exacta del fallo en menos de diez minutos.
En los ecosistemas nativos de la nube, las imágenes de contenedores son artefactos totalmente públicos. Una vez descargada la imagen, los analistas de seguridad y los ciberdelincuentes pueden extraer diferencias de código en cuestión de minutos usando herramientas automatizadas. Los flujos de integración continua (CI/CD) transformaron un parche confidencial en una guía abierta para atacantes. La prisa por entregar software en el extremo downstream desbarató la sincronización de los mantenedores upstream.
Múltiples empresas de seguridad registraron el impacto inmediato. Dos horas después de publicarse las imágenes, Cloudflare detectó un aumento pronunciado en el tráfico de escaneo en rangos de IP públicas. Posteriormente, el equipo de watchTowr detectó ataques reales en la red, y en pocas horas circularon exploits funcionales en foros especializados. Antes de que los administradores recibieran el boletín por correo, los atacantes ya contaban con armas listas para usar.
 Figura: Gráfico de investigación de Datadog Security Labs sobre la vulnerabilidad php2shell. Fuente: Datadog Security Labs.
Las ramas afectadas abarcan las versiones 8.2, 8.3, 8.4 y 8.5 de PHP. Las versiones oficiales de mitigación se publicaron como 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Aunque las agencias de seguridad asignaron identificadores CVE poco después, los scripts de ataque ya circulaban con total libertad. Los canales tradicionales de notificación no pudieron competir con la velocidad de filtración de las canalizaciones automáticas.
Código heredado de hace 12 años convierte los límites de memoria en una puerta trasera de ejecución
Las vulnerabilidades detectadas entrañan un impacto destructivo mayúsculo. Identificadas como CVE-2026-109618 y CVE-2026-109619, ambas alcanzaron una puntuación de gravedad de 9,2. Un atacante remoto sin autenticación previa puede tomar el control de los procesos en segundo plano mediante peticiones web manipuladas. Los laboratorios de Datadog denominaron a esta cadena de explotación “php2shell”.
La ruta vulnerable se remonta a la versión PHP 5.4.0, lanzada en 2012. Durante doce años, el motor confió en el límite de memoria (memory_limit) como salvaguarda frente al agotamiento de recursos físicos. Si un script superaba el umbral, el motor abortaba la ejecución forzosamente y destruía los objetos en memoria para evitar el colapso del servidor.
El núcleo de PHP asigna memoria mediante el gestor propio de Zend Engine. En condiciones ordinarias, cada petición HTTP se ejecuta en un grupo de memoria aislado; al terminar, los recursos se liberan de golpe para atender la siguiente conexión. Sin embargo, durante los abortos por agotamiento de memoria (OOM), una invocación anómala en los destructores de objetos alteraba el ciclo de vida de los bloques de memoria.
Ese mecanismo de autoprotección se transformó en una puerta trasera para la ejecución remota de código. Cuando la memoria se agotaba en fases específicas de la ejecución, la rutina de limpieza dejaba punteros globales sin reasignar. Bastaba con enviar una carga útil de un tamaño exacto para forzar el OOM, capturar punteros colgantes y desviar el flujo del proceso. El exploit opera con extrema discreción, evadiendo la mayoría de los filtros de tráfico tradicionales.
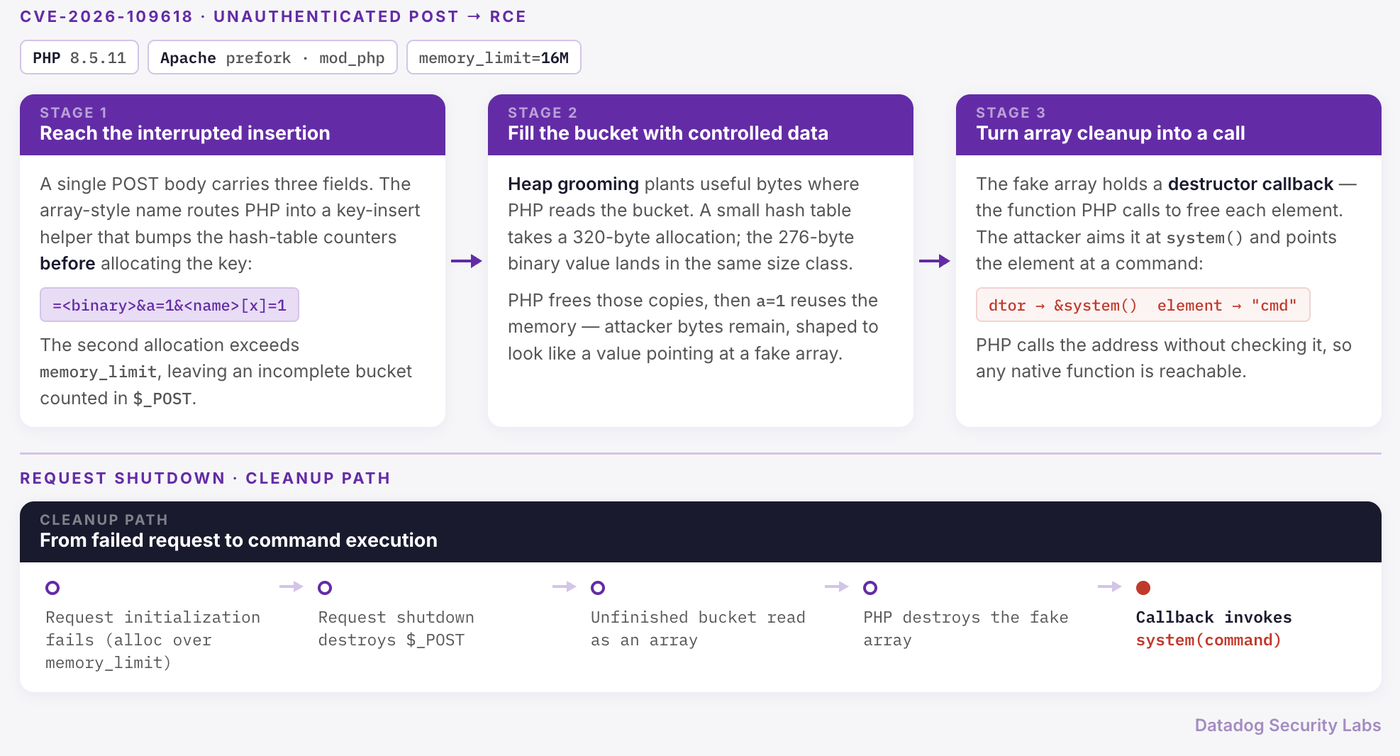 Figura: Diagrama paso a paso que ilustra cómo CVE-2026-109618 evade la limpieza de memoria para lograr ejecución remota de código. Fuente: Datadog Security Labs.
El radio de impacto afecta a toda la infraestructura web moderna. Más del 40% de las páginas web del mundo funcionan con WordPress, y numerosos entornos de comercio electrónico dependen de PHP. El gigante en la nube AWS emitió de urgencia el boletín 2026-143-aws, instando a los clientes de entornos gestionados a verificar sus instancias de inmediato. Ante la desestabilización de los cimientos técnicos, los administradores de sistemas tuvieron que afrontar escaneos globales sin previo aviso.
Tres compromisos técnicos irreconciliables paralizaron el parche oficial durante meses
Llama la atención que el equipo de desarrollo conocía el fallo desde hacía meses. La firma de seguridad Quarkslab lo había descubierto y notificado a finales de 2024. La PHP Foundation reconoció más tarde que el retraso en la mitigación fue un grave fallo de ingeniería motivado por tres alternativas técnicas mutuamente excluyentes.
Alterar el modelo de gestión de memoria en un sistema con treinta años de antigüedad entraña enormes dificultades. La primera opción rompía la compatibilidad hacia atrás con extensiones nativas en C. La segunda, consistente en finalizar de golpe los procesos inestables, introducía un riesgo severo de denegación de servicio (DoS), permitiendo que pequeños volúmenes de tráfico tumbaran servidores enteros.
La tercera alternativa exigía recompilar multitud de extensiones C de terceros en todo el mundo. Ante la necesidad de garantizar la estabilidad de cientos de millones de sitios web, cualquier modificación drástica implicaba un terremoto operativo. Los prolongados debates aplazaron la decisión final, dejando una vulnerabilidad crítica desatendida en repositorios privados durante meses.
La compilación automática supera los acuerdos de confidencialidad y fractura la defensa
La complejidad de la solución exigía una distribución cuidadosamente coordinada. Para facilitar una transición ordenada entre versiones, el equipo central compartió el código por adelantado con socios de distribución bajo acuerdo de confidencialidad. Sin embargo, los sistemas automatizados en la era cloud-native no entienden de compromisos legales humanos.
Los proveedores de contenedores promueven el parcheado inmediato como su principal ventaja competitiva. Tan pronto como las ramas privadas incorporaron las correcciones, los flujos de integración y entrega continua (CI/CD) descargaron el código, compilaron los binarios y crearon las imágenes. Los robots aplicaron las reglas automáticas sin atender a los calendarios de coordinación humana. En cuanto las imágenes llegaron a los repositorios públicos, el secreto se convirtió en código abierto.
Este desenlace evidencia la brecha entre la gobernanza del software libre y la automatización corporativa. Mientras los mantenedores de código abierto confían en la palabra y el respeto mutuo, los proveedores downstream delegan la publicación en scripts automatizados. Una vez que el código entra en la cadena comercial, resulta imposible detener la cuenta atrás hacia la divulgación.
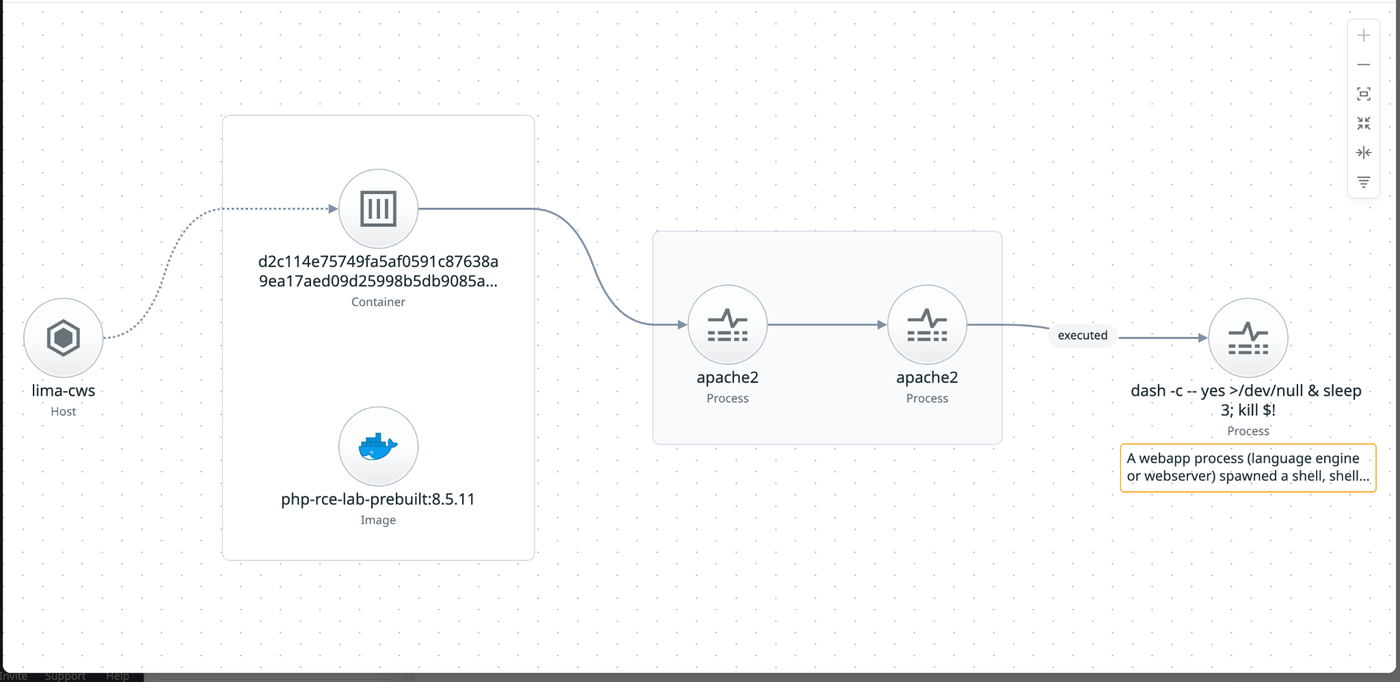 Figura: Grafo de investigación de la ruta de ataque registrado por sistemas de protección en tiempo de ejecución. Fuente: Datadog Security Labs.
Las métricas comerciales que premian el parcheado en tiempo cero merman la profundidad defensiva de la red. Cuando la velocidad del proceso prima sobre la seguridad colectiva, los elogios por la rapidez de un proveedor perjudican al ecosistema defensivo en su conjunto. El que se adelantó obtuvo reconocimiento mediático, pero el coste lo asumieron los defensores de todo el mundo.
Las auditorías de código heredado con IA no resuelven las deficiencias de la distribución
Para aliviar la creciente carga de mantenimiento, la PHP Foundation ha acelerado su transformación organizativa. En 2026 estableció un grupo dedicado a la seguridad del ecosistema e incorporó especialistas a tiempo completo para sanear el código antiguo. Junto con entidades externas, aplican modelos avanzados de inteligencia artificial para auditar millones de líneas de código C heredado, localizando errores de punteros que pasaron desapercibidos durante décadas.
Con el fin de subsanar carencias de ingeniería, el equipo sigue reforzando su plantilla técnica e inspeccionando la base histórica mediante grandes modelos lingüísticos. Las herramientas automáticas son muy eficaces detectando desbordamientos de memoria y punteros huérfanos. Sin embargo, aunque los algoritmos aceleren la revisión del código, la potencia de cálculo no puede reemplazar la confianza ni la coordinación comunitaria.
Localizar las debilidades solo soluciona el primer obstáculo técnico. La verdadera prueba se presenta cuando los parches deben viajar a través de una densa red de proveedores en la nube y distribuidores. Por muy veloces que sean los algoritmos de auditoría, nada impide que una canalización automatizada se adelante en el último tramo. Las carencias de confianza en la cadena de suministro de software no se resuelven únicamente con algoritmos.
Este episodio supone una seria advertencia para la cadena de suministro del software libre. Mientras persista el desencuentro operativo entre el desarrollo upstream y la distribución downstream, volverán a repetirse filtraciones prematuras. Más allá de depurar punteros antiguos, el ecosistema de código abierto necesita actualizar sus protocolos de divulgación para adaptarlos a la automatización del presente.
Enlaces de referencia:
- PHP Foundation: Comunicado oficial sobre el lanzamiento de seguridad de hoy y las medidas para reforzar la protección de PHP.
- Datadog Security Labs: Informe técnico pormenorizado sobre las vulnerabilidades críticas php2shell en PHP.
- Boletín de seguridad de AWS: Aviso de seguridad relativo a las vulnerabilidades de ejecución remota de código en PHP.