2026년 9월 8일, 하드웨어 전문 채널 게이머즈 넥서스(Gamers Nexus)가 복수의 독립 보안 연구원들과 함께 2시간 분량의 심층 조사 영상을 공개했다. 일반 매장에서 구입한 LG OLED TV를 실측한 결과, 화면이 꺼진 대기 상태에서도 마이크가 활성화되어 음성을 녹음하는 것으로 드러났다. 더욱 충격적인 점은 랜선을 뽑아 인터넷 연결을 완전히 차단했음에도, 기기가 음성 파일을 로컬 저장소에 지속적으로 기록해 두었다가 네트워크가 다시 연결되면 한꺼번에 외부로 전송했다는 사실이다. 전 세계 2억 1600만 대의 활성 스마트 TV를 겨냥한 이번 폭로는 그동안 가려져 있던 가전 업계의 민낯을 그대로 드러냈다.
인터넷 연결을 끊어도 로컬에 저장되는 녹음 파일
실제 측정 과정은 이용자 입장에서 매우 불쾌한 현실을 보여주었다. 보안 연구원들의 패킷 분석 결과, 테스트 대상이었던 LG G5 OLED TV는 화면이 꺼진 대기 모드에서 음성을 녹음했을 뿐만 아니라, 백그라운드에서 동일한 로컬 네트워크(LAN)에 연결된 스마트폰, 스마트워치 등 주변 기기들을 쉴 새 없이 스캔하고 있었다. 지리적 위치 정보, 주변 Wi-Fi 네트워크의 식별자(SSID), 신호 세기 및 채널 정보까지 하나로 묶여 LG의 광고 사업 부문인 LG Ad Solutions로 전송되었다.
 사진: 이번 조사에서 테스트된 LG OLED TV 중 한 대. 출처: The Verge / John Higgins
스마트 TV 제조사들은 이용자의 시청 패턴을 파악하기 위해 자체 앱과 HDMI 등 외부 입력을 아우르는 자동 콘텐츠 인식(ACR) 기술을 광범위하게 사용한다. 전문 리뷰 매체 RTINGS의 조사에 따르면 거의 모든 스마트 TV 제조사가 이 기술을 채택하고 있다. 하지만 이번 측정에서 TV는 수동적인 디스플레이의 경계를 훌쩍 넘어, 주변 환경 데이터를 쉼 없이 수집하는 능동형 레이더로 돌변해 있었다.
공식 성명에 ‘비연속적’ 하나 붙여 규정을 회피하다
9월 12일 LG전자는 공식 입장문을 내고, 스마트 TV가 사용자의 대화를 ‘지속적으로 녹음하거나 전송하지 않는다’고 거듭 강조했다. 호출어 인식은 온디바이스에서 로컬로만 처리되며, ACR은 내부 오디오 프로세서를 통한 음향 핑거프린트 대조에 의존할 뿐 스크린샷이나 녹화, 음성 녹음을 수집하지 않고 해당 기능 역시 ‘기본값으로 켜져 있지 않다’고 설명했다.
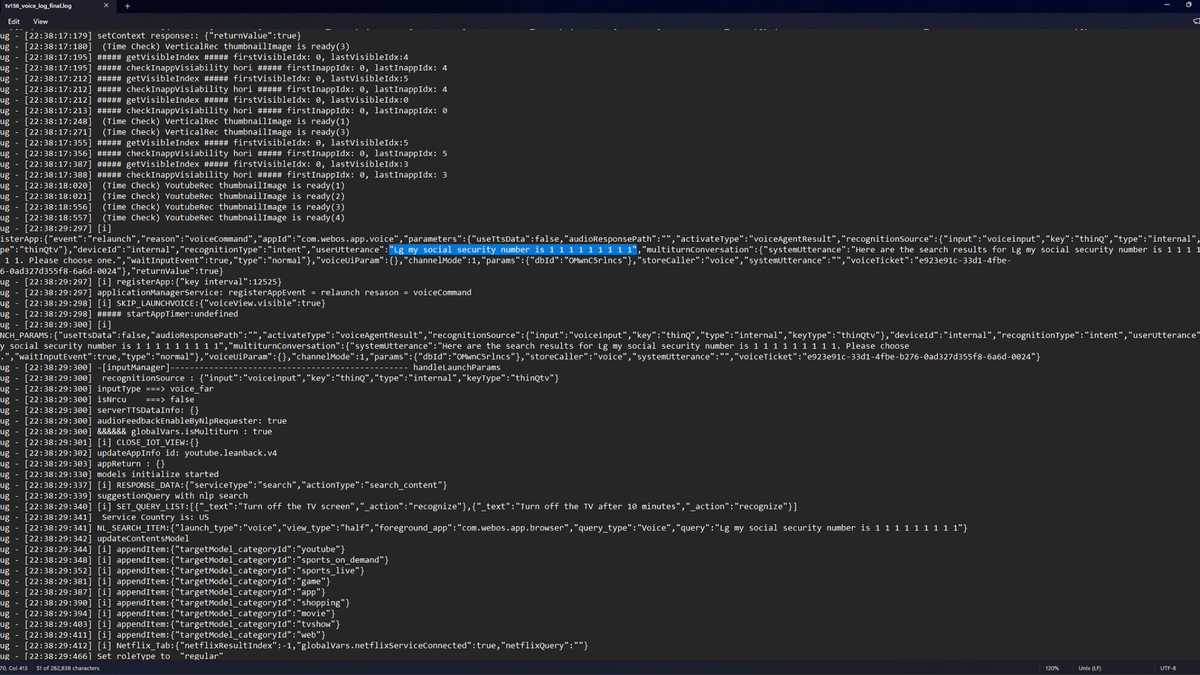 사진: 조사 영상에 등장한 LG webOS 로그로, 사용자의 음성 검색 기록이 담겨 있다. 출처: Gamers Nexus 조사 영상
이에 대해 IT 전문 매체 더 버지(The Verge)는 날 선 비판을 쏟아냈다. 영미권 맥락에서 공식 성명 속 ‘지속적(continuously)‘이라는 단어는 지나치게 많은 책임을 회피하는 방패막이로 쓰였다는 것이다. 게이머즈 넥서스 영상에 공개된 시스템 로그는 음성 어시스턴트가 작동을 멈춰야 마땅한 시점 이후에도 TV가 실내 대화 로그를 오랜 시간 보관하고 있었음을 증명했다. 24시간 내내 쉬지 않고 이어지는 극단적인 연속 녹음만 피하면, 제조사는 조각난 일상 도청 행위를 정상적인 시스템 동작으로 포장할 수 있는 셈이다.
개발자 커뮤니티에서도 허점을 짚어내는 목소리가 이어졌다. 해커 뉴스(Hacker News)의 한 이용자는 2024년 발표된 학술 논문(arXiv:2409.06203)에서 LG TV가 ACR 대조를 위해 주기적으로 화면을 캡처했던 사례를 거론하며, ‘스크린샷을 수집하지 않는다’는 공식 해명과 정면으로 배치된다고 지적했다. 아울러 최초 기기 설정 단계에서 약관 동의가 기본값으로 선택되어 있어 사용자가 복잡한 메뉴를 뒤져 일일이 꺼야 한다는 점도 ‘기본 비활성화’라는 주장을 무색하게 만들었다. 또 다른 댓글은 ‘TV 가격이 갈수록 저렴해진 것은 비즈니스 모델이 바뀌었기 때문이며, 시청 데이터 자체가 이미 상품의 일부’라고 꼬집었다. 음성을 텍스트로 변환하거나 저장하지 않는다고 하면서도 음성 명령이 시스템 로그를 생성할 수 있다는 제조사의 설명은 그 자체로 명백한 논리적 모순을 안고 있다.
암호화된 페이로드는 패킷 분석기로도 뚫지 못한다
의혹이 확산되는 가운데 기술 커뮤니티 내부에서는 신중론도 제기되었다. 독립 기술 블로그 leaflet.pub은 조사 영상을 프레임 단위로 분석한 뒤 상반된 해석을 내놓았다. 영상에서 와이어샤크(Wireshark)로 포착된 모든 트래픽이 HTTPS로 강력하게 암호화되어 있었기 때문이다. 외부 연구자는 DNS 질의 내역만 확인할 수 있을 뿐 내부 페이로드를 복호화할 수 없으며, 로컬 네트워크 스캔으로 지목된 로그 역시 기술적으로는 mDNS, SSDP, DLNA 등 IoT 기기들이 흔히 수행하는 정상적인 상호 탐색 동작이라는 분석이다.
영상이 보여준 것은 네트워크에 연결된 기기가 백그라운드에서 복잡한 작업을 수행하고 있다는 사실뿐이며, 마이크로 녹음된 실제 음성 데이터가 광고 사업자에게 전송되었음을 직접 증명하지는 못했다. 제3자의 도청을 막기 위해 도입된 HTTPS 보안 프로토콜이 역설적으로 기기 소유자가 자기 장비의 송신 내역을 들여다보는 길마저 가로막은 것이다. 보안 암호화 기술이 외부 해커를 막아내는 동시에, 기기의 진짜 주인을 깜깜이 블랙박스 바깥으로 밀어내 버렸다.
증거를 쥔 주체가 규칙을 지배하는 비대칭성
이번 파문은 현대 가전 소비자가 마주한 뼈아픈 비대칭성을 적나라하게 보여준다. 내 돈을 주고 구매해 거실에 들여놓은 기기임에도, 기기 내부에서 무슨 데이터가 수집되어 전송되는지에 대한 완전한 기록은 제조사만이 독점하고 있다. 2013년 개발자 닥터비트(doctorbeet)가 LG 스마트 TV의 USB 파일명 평문 전송 사실을 손쉽게 잡아내고 소니 BMG 루트킷 파동이 소환되던 과거와 달리, 현대의 암호화 체계 아래서 외부 연구자는 패킷 겉면만을 보며 정황을 추정할 수밖에 없다.
LG는 이번 입장문에서 ‘비연속적’이라는 수사를 방패 삼아, 영구적인 스트리밍이 아닌 모든 수집 행위를 규정 위반에서 손쉽게 제외시켰다. 논쟁의 초점은 더 이상 TV에 마이크가 달려 있는지 여부가 아니라, 입증의 열쇠를 쥔 증거 사슬 전체가 피고 측 손에만 쥐여 있다는 사실이다. 이러한 규칙 아래서 일반 사용자는 온갖 기술 수식어로 포장된 규정 준수 선언에 맞설 수 있는 패를 결코 손에 쥘 수 없다.
참고 링크:
- The Verge 보도: TV 도청 의혹에 대한 LG 공식 입장
- Gamers Nexus 2시간 분량 조사 영상
- leaflet.pub 기술 분석: 왜 이 증거만으로는 부족한가