Sechzehn Milliarden Jahre. Selbst wenn man alle geschätzt drei Milliarden GPUs auf der Erde durch moderne RTX 5090 ersetzen und sie rund um die Uhr unter Volllast betreiben würde, bräuchte man immer noch länger als das bisherige Alter des Universums, um per Brute-Force eine gezielte Second-Preimage-Kollision gegen den kryptografisch längst gebrochenen MD5-Algorithmus zu berechnen. Diesen theoretischen Kostenaufwand errechnete Scott Chacon, Gründer von GitButler und Mitgründer von GitHub. Doch in der Praxis bereitet Git 3.0 derzeit die erzwungene Umstellung seines standardmäßigen Objekt-Hash-Verfahrens von SHA-1 auf SHA-256 vor. Um einen Angriffsvektor abzuwehren, dessen Kosten-Nutzen-Verhältnis in realen Produktionsumgebungen verschwindend gering ist und der praktisch nur auf dem Papier existiert, steht dem globalen Ökosystem aus Code-Hosting und Entwicklerwerkzeugen ein massiver Umbau der Infrastruktur bevor. Diese kostspielige Zwangsmigration offenbart die tiefe Kluft zwischen formalen Compliance-Vorgaben und der gelebten Realität im Software-Engineering.
Tausende Dollar an Rechenkosten lösen eine überzogene Abwehrreaktion aus
Seit die IT-Sicherheitsforschung im Jahr 2017 die praktische Machbarkeit von SHAttered-Kollisionen demonstrierte und 2020 die noch weitreichendere Studie „SHA-1 is a Shambles“ veröffentlichte, gilt SHA-1 in der theoretischen Kryptografie zweifellos als gebrochen. Durch die Anmietung von GPU-Clustern in Public Clouds für einige zehntausend Dollar können Forscher oder Kriminelle gezielt zwei Dateien konstruieren, die trotz unterschiedlicher Inhalte denselben Hash-Wert aufweisen. Führende Behörden wie das US-amerikanische National Institute of Standards and Technology (NIST) haben längst formelle Leitlinien erlassen, die die Abkündigung von SHA-1 in modernen Anwendungen dringend fordern. Aus dem Blickwinkel von Compliance-Audits und langfristiger Systemsicherheit scheint es plausibel, dass Git als Rückgrat des weltweiten Software-Entwicklungszyklus den aktuellen kryptografischen Standards folgen muss. Kurzfristige Härten in Kauf zu nehmen, um auf Jahrzehnte hinaus Planungssicherheit zu schaffen, entspricht traditionellen Sicherheitsreflexen.
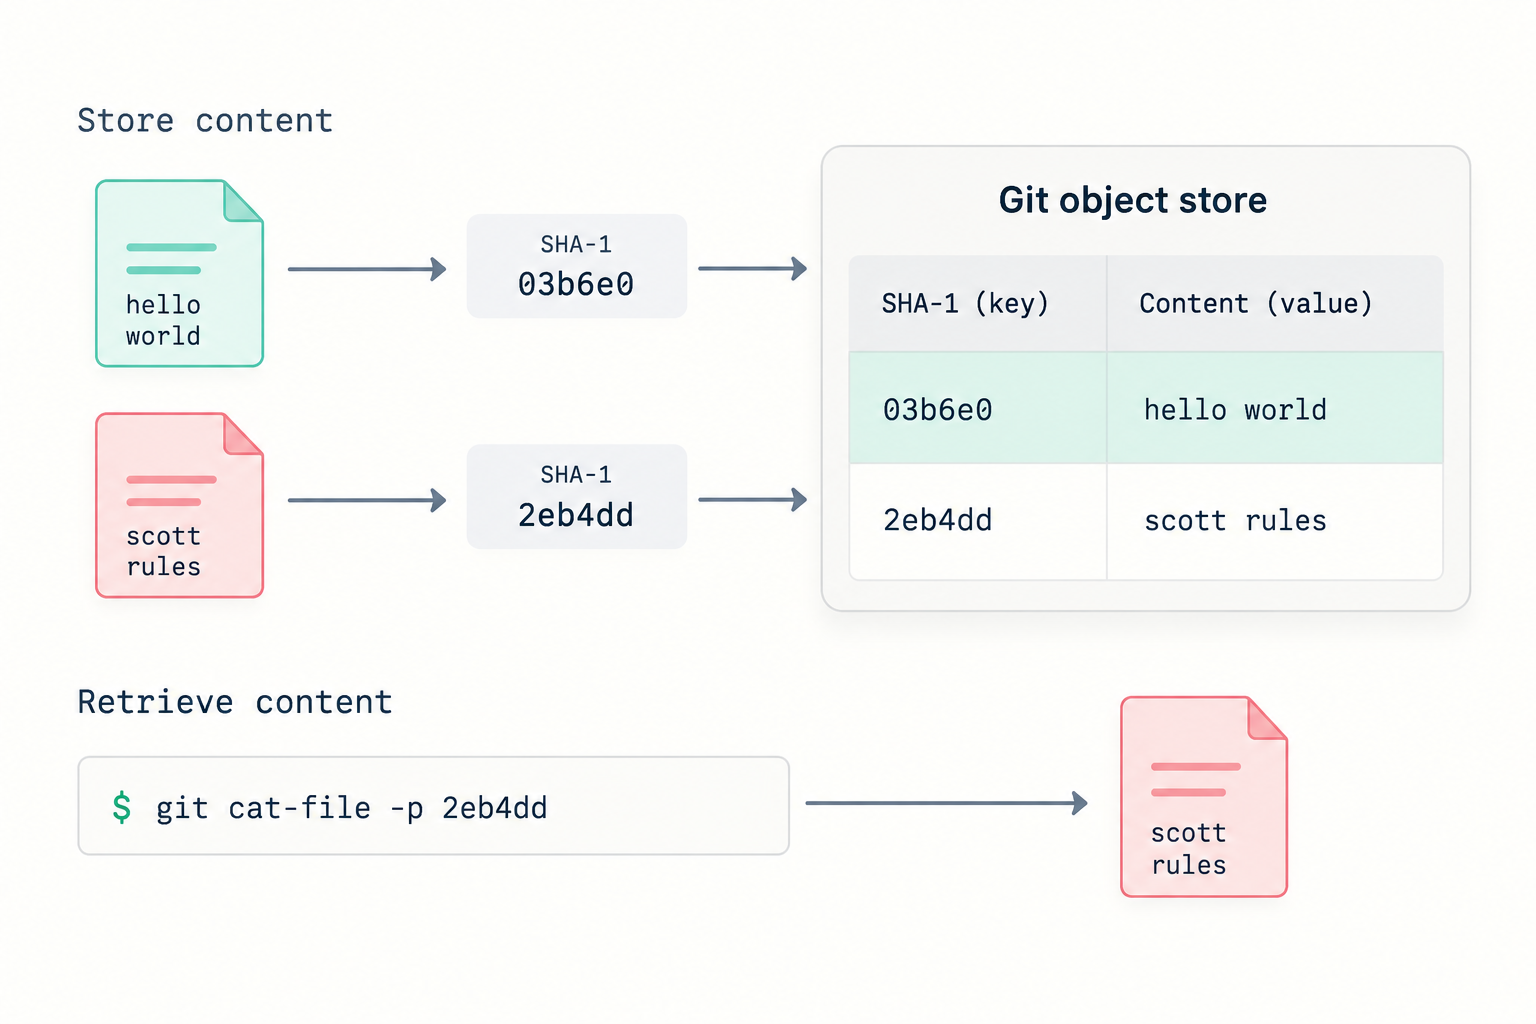 Abbildung: Git verwendet SHA-1-Hashes als Schlüssel in einer Key-Value-Objektdatenbank. Quelle: GitButler-Blog
Reale Angreifer orientieren sich jedoch selten an den akademischen Kabinettstückchen kryptografischer Fachaufsätze. In der verschlungenen Open-Source-Lieferkette ist der günstigste und wirkungsvollste Weg zur Einschleusung von Schadcode keineswegs die extrem teure Berechnung von Hash-Kollisionen. Stattdessen nutzen Angreifer Methoden des Social Engineering, um gezielt die Zugangsdaten von Maintainern populärer NPM-Pakete zu kapern, auf die Millionen von Projekten vertrauen. Anschließend schleusen sie bösartige Änderungen direkt in Bibliotheken ein, die bereits auf den Freigabelisten stehen. Angesichts einer Realität, in der unzählige Open-Source-Projekte auf der unbezahlten Arbeit engagierter Freiwilliger beruhen und Paket-Repositories oft keine automatisierte Code-Sicherheitsprüfung besitzen, ist das Erzeugen gefälschter Git-Commits für zehntausende Dollar der umständlichste und unwirtschaftlichste Angriffspfad. Theoretische Schwachstellen auf Compliance-Ebene zum Dreh- und Angelpunkt der täglichen Verteidigung zu erklären, führt zu einer gravierenden Fehlallokation knapper Sicherheitsressourcen.
Entwickler vertrauen Distributionsplattformen, keinen mathematischen Formeln
Bereits 2005 formulierte Git-Schöpfer Linus Torvalds auf der Linux Kernel Mailing List die grundlegende Philosophie des Systems: SHA-1 dürfe niemals als unüberwindbare Sicherheitsbarriere missverstanden werden; echte Sicherheit entstehe primär auf der Ebene der Code-Distribution und der Prüfprozesse. Git ist im Kern eine inhaltsadressierte Key-Value-Objektdatenbank, und die Hash-Funktion dient lediglich als Schlüssel zum schnellen Auffinden von Daten. Identische Inhalte erzeugen identische Hashes, was Dubletten im Repository verhindert und den Speicherbedarf massiv reduziert. Die zentrale Aufgabe des Hash-Algorithmus in der Git-Architektur besteht darin, die Datenintegrität bei der Netzwerkübertragung und der lokalen Speicherung zu gewährleisten – nicht darin, die Identität oder Vertrauenswürdigkeit eines Autors kryptografisch zu beglaubigen.
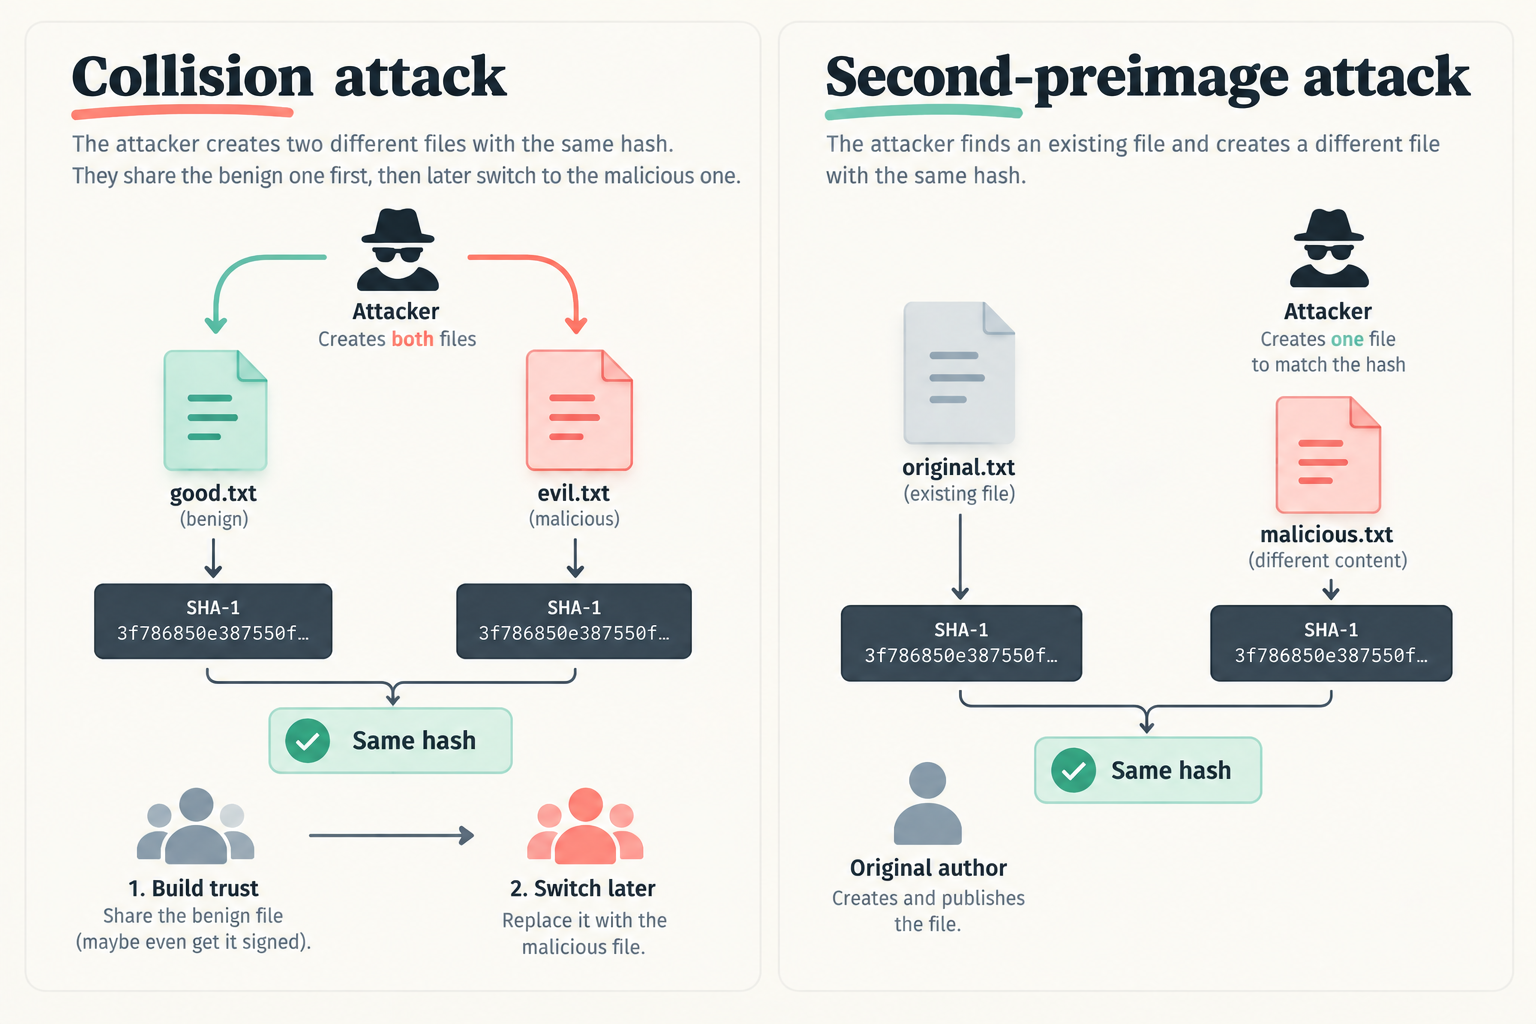 Abbildung: Kollisionsangriff (Collision) im Vergleich zum Second-Preimage-Angriff. Quelle: GitButler-Blog
Wenn Entwickler rund um den Globus Aktualisierungen von zentralen Plattformen wie GitHub oder GitLab abrufen, vertrauen sie in erster Linie auf deren Benutzerverwaltung, Zwei-Faktor-Authentifizierung und strenge Rechteprüfung. Sie verlassen sich darauf, dass die kommerziellen Plattformen ausreichend abgesichert sind, sodass externe Angreifer nicht unbemerkt die Reviews der Kernentwickler umgehen und manipulierte Commits in den Hauptzweig pushen können. Dieses in der Praxis bewährte Vertrauen hängt in keiner Weise von der Bitlänge des Commit-Hashes ab. Ohne eine vertrauenswürdige Plattform würde kein Entwickler Code von einem anonymen Tor-Knoten oder einem unbekannten privaten Server herunterladen und ausführen – ganz gleich, ob dieser mit quantensicheren Algorithmen signiert wäre. Die Kontroll- und Freigabemechanismen der Distributionskanäle bilden das eigentliche Fundament des Vertrauens in moderne Codebasen.
Ein erzwungenes Format spaltet ein über 20 Jahre gewachsenes Tool-Ökosystem
Sollte Git 3.0 den SHA-256-Standard verbindlich einführen, droht jedes neu initialisierte Projekt zu einer isolierten Insel zu werden, die nicht mehr reibungslos mit bestehenden Infrastrukturen harmoniert. Entwickler, die unvorbereitet versuchen, Code auf Remote-Server zu übertragen, die das neue Format noch nicht unterstützen, werden mit fatalen Protokollfehlern konfrontiert. Millionen von Nutzern müssten beim Anlegen von Repositories plötzlich manuelle Entscheidungen über das interne Hash-Format treffen und sicherstellen, dass ihre Hosting-Dienste dieses unterstützen. Für ein grundlegendes Werkzeug, dessen Erfolg maßgeblich auf dem Prinzip „Es funktioniert einfach“ beruht, stellt diese Verlagerung kognitiver Lasten auf normale Anwender eine gravierende Verschlechterung der Developer Experience dar.
Noch dramatischer fallen die Migrationskosten bei bestehenden Projekten aus. Um den Hash-Algorithmus in einem gewachsenen Repository mit zehntausenden Commits umzustellen, müssen unter hohem Rechenaufwand sämtliche internen Git-Objekte neu generiert werden. Dadurch verlieren alle bisherigen GPG- und SSH-Signaturen auf einen Schlag ihre Gültigkeit. Wenn verteilte Teams den Umstieg ihrer Clients nicht minutengenau koordinieren, drohen verheerende Verzweigungen in der Commit-Historie. Zudem verwandeln sich zahllose Commit-Hashes, die über Jahre hinweg in Issue-Trackern wie Jira, Pull-Request-Kommentaren, Dokumentationen und Chat-Verläufen verlinkt wurden, über Nacht in tote Links. Um beide Formate parallel zu unterstützen, müssen Hosting-Provider aufwendige bidirektionale Übersetzungs-Mappings vorhalten, was die Betriebslast und die Speicherkosten in die Höhe treibt.
Auch das umliegende Werkzeug-Ökosystem wird hart getroffen. Da Git als eigenständiges, GPL-lizenziertes Binary konzipiert wurde, lässt es sich historisch bedingt nur schwer als Bibliothek einbinden. Infolgedessen existieren zahlreiche Reimplementierungen wie libgit2, JGit oder go-git sowie unzählige handgeschriebene Parser. Viele dieser quelloffenen Bibliotheken verfügen nicht über kommerzielle Förderung und unterstützen das komplexe SHA-256-Format bis heute nicht vollständig. Build-Pipelines, Deployment-Skripte und statische Analysetools, die Git nicht über direkte Prozessaufrufe ansprechen, werden an SHA-256-Repositories scheitern. Um diesem Kompatibilitätsbruch zu begegnen, diskutierten leitende Google-Ingenieure in Fachvorträgen bereits interne Workarounds: Sie planen, neu erstellte Repositories über Umgebungsvariablen weiterhin auf SHA-1 festzulegen, um diese disruptive Umstellung möglichst lange außerhalb der eigenen Infrastruktur zu halten.
Unabhängige Tree-Hash-Header: Ein pragmatischer Weg zur Compliance
Angesichts der fortlaufenden Forderung des NIST nach einer vollständigen Abschaffung von SHA-1 ist der radikale Austausch des globalen Hash-Formats keineswegs die einzig denkbare Lösung. Erfahrene Entwickler wie Scott Chacon haben nicht nur Zweifel angemeldet, sondern mit den sogenannten „Independent Tree Hash Headers“ einen leichtgewichtigen Kompromiss erarbeitet. Bei diesem Ansatz berechnet das System mithilfe von SHA-256 unabhängig einen vollständigen Hash über die Baumstruktur des Codes und bettet diesen Prüfwert als zusätzlichen Header in das bestehende Commit-Signaturobjekt ein. Dank dieser zweigleisigen Architektur kann die bewährte SHA-1-Infrastruktur weiterhin für die schnelle Adressierung von Inhalten und die historische Navigation genutzt werden, während der ergänzende SHA-256-Header strenge Prüfungen gegen Manipulationen zuverlässig erfüllt. Diese separate Baumberechnung verursacht auf moderner Hardware kaum messbare Latenzen und bewahrt gleichzeitig die Kompatibilität des über 20 Jahre gewachsenen Toolchains.
Dieser Streit um den Algorithmenwechsel offenbart einen grundlegenden Wertekonflikt bei der Weiterentwicklung digitaler Infrastrukturen. Die Befürworter eines harten Übergangs argumentieren, Kernprotokolle müssten zukunftssicher gegen unbekannte Gefahren gewappnet sein, und fordern einen einmaligen radikalen Schritt, um langfristige kryptografische Restrisiken zu beseitigen. Pragmatiker wie Chacon verweisen dagegen darauf, dass über 90 Prozent der Entwickler innerhalb abgesicherter Unternehmensplattformen arbeiten. Sie sollten nicht gezwungen werden, einen exorbitanten Kompatibilitätszoll zu zahlen, nur um einen Angriffsvektor zu blockieren, der bislang nur in theoretischen Abhandlungen existiert. Wenn ein Prozent formaler Compliance-Anforderungen dazu führt, dass 99 Prozent der alltäglichen Entwicklungsarbeit neu aufgesetzt werden müssen, muss die Softwarebranche den Zuschnitt ihrer Sicherheitsgrenzen kritisch hinterfragen. Die Zerstörung historischer Kompatibilität für einen Angriffspfad, den reale Angreifer kaum beschreiten, erkauft am Ende nur eine Scheinsicherheit um den Preis immenser technischer Reibungsverluste.
Sollte die Entwicklergemeinschaft aufhören, in verlässliche Distributions- und Prüfwege zu investieren, und sich stattdessen in einen reinen Rüstungswettlauf um Hash-Längen verstricken, droht in wenigen Jahren der nächste Umbruch, sobald Quantencomputer SHA-256 bedrohen. Wahre Widerstandskraft liegt darin, die bestehenden Vertrauensknotenpunkte der Code-Distribution anzuerkennen und zu stärken, anstatt die gesamte Sicherheit einseitig auf eine mathematische Prüfformel zu stützen. Das Sicherheitsniveau eines hochkomplexen Systems unreflektiert mit der kryptografischen Stärke seines Hash-Algorithmus gleichzusetzen, ist der gefährlichste Trugschluss dieser Transformation.
Weiterführende Links:
- Git 3.0’s upcoming SHA-256 default will be a costly mistake
- Diskussion auf Hacker News
- Diskussion auf Lobsters