160億年。地球上に存在する約30億台のGPUをすべて最高スペックのRTX 5090に置き換え、フル稼働させ続けたとしても、暗号学的にすでに破綻したと見なされているMD5に対して特定の第二原像ハッシュ衝突を総当たりで計算するには、宇宙の年齢を超える時間が必要となる。これはGitButlerの創業者でありGitHubの共同創業者でもあるScott Chacon氏が試算したブルートフォース攻撃のコスト境界線だ。しかし現実の世界では、Git 3.0がデフォルトのオブジェクトハッシュアルゴリズムをSHA-1からSHA-256へと強制移行しようとしている。実際の開発現場において投資対効果が極めて低く、ほぼ理論上の存在にすぎない攻撃経路を防ぐために、世界中のコードホスティング基盤や開発ツールチェーンが大規模な解体と再構築を迫られている。この高コストな強制移行は、暗号コンプライアンスの要請と第一線のエンジニアリング実態との間に横たわる深い溝を浮き彫りにしている。
数万ドルの計算コストが引き起こした過剰防衛
2017年にセキュリティコミュニティがSHAttered攻撃の実証を発表し、2020年にさらに破壊的な「SHA-1 is a Shambles」研究が公開されて以来、理論暗号学の観点においてSHA-1が破られたことは事実である。パブリッククラウドのGPUクラスタを数万ドル程度でレンタルすれば、研究者や攻撃者は内容が異なるにもかかわらず同一のハッシュ値を持つ2つのファイルを人工的に生成できる。米国立標準技術研究所(NIST)などの権威あるセキュリティ機関は、すでにすべての近代的なアプリケーションにおいてSHA-1の使用を停止するよう正式に勧告している。コンプライアンス監査や長期的な安全確保という大所高所から見れば、世界のソフトウェアサプライチェーンを支える中核インフラであるGitが最新の暗号標準に追従することは当然の要請に思える。一時的な痛みを伴ってでも将来にわたる確実性を手に入れることは、伝統的なセキュリティ防衛の直感に沿った判断といえる。
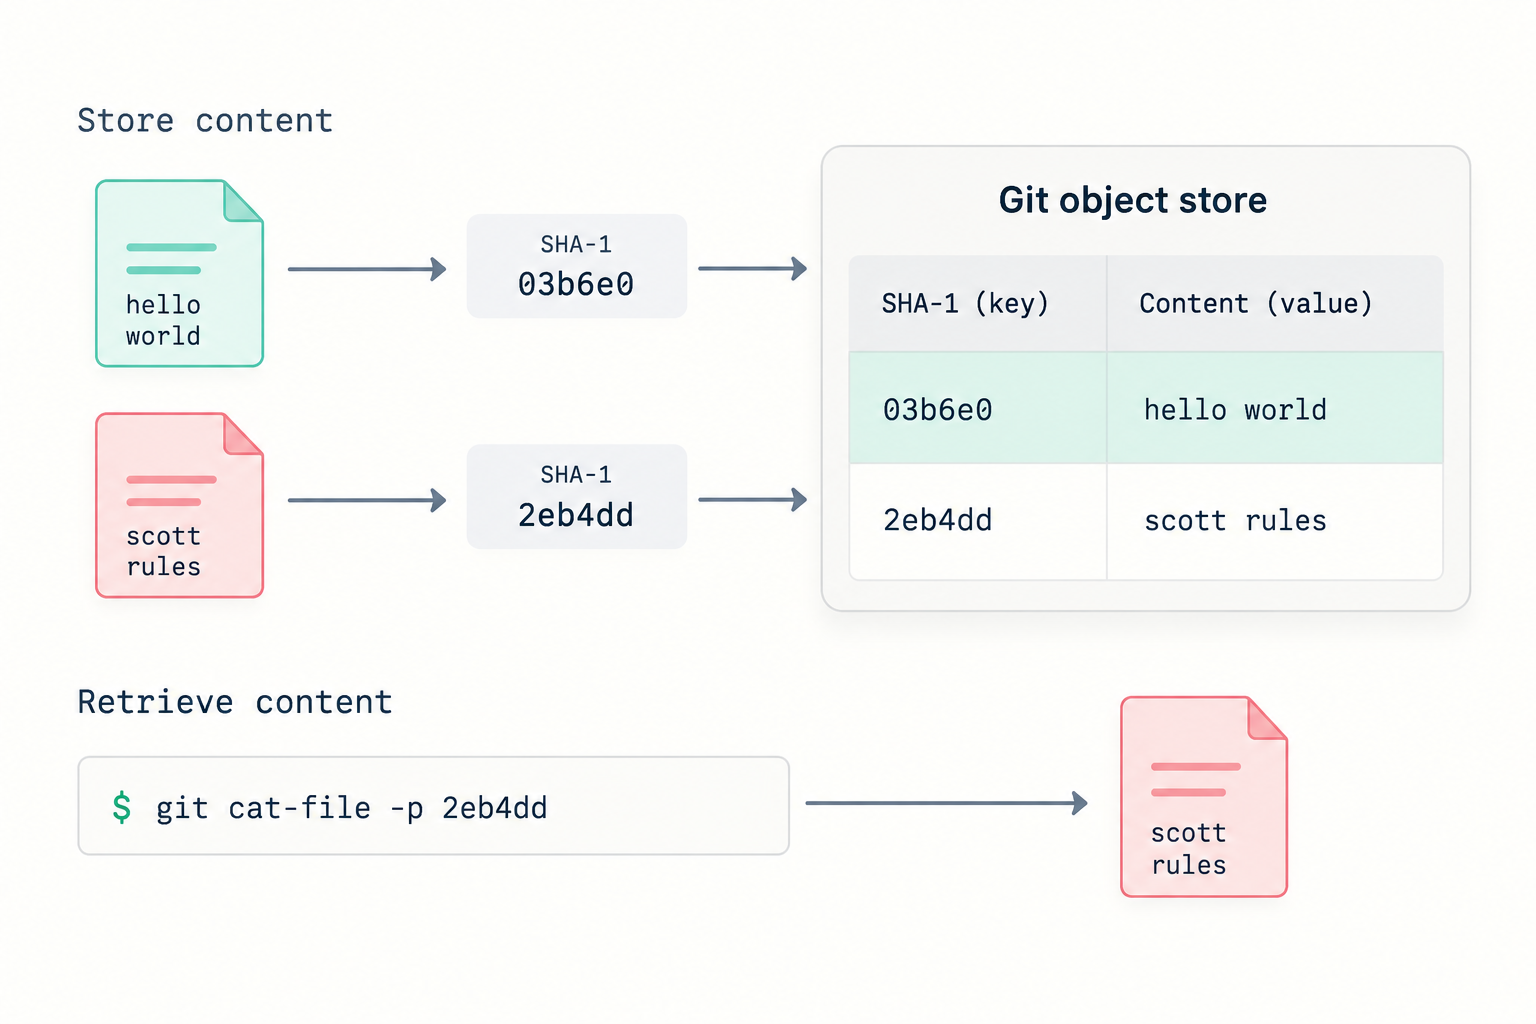 図:GitはSHA-1ハッシュをKey-ValueオブジェクトDBのキーとして利用している。出典:GitButlerブログ
しかし、実世界の攻撃者は暗号学の論文に書かれた学術的な曲芸を律儀になぞるわけではない。複雑に入り組んだオープンソースのサプライチェーンにおいて、標的のコードベースに悪意あるプログラムを混入させる最も安価で効率的な手法は、巨費を投じてハッシュ衝突を計算することではない。多くの場合、攻撃者はソーシャルエンジニアリングを用いて、数百万のプロジェクトから依存されている末端のNPMパッケージ保守者の正当なアカウント権限を乗っ取り、信頼済みリストに入っている上流ソースへ堂々と悪意あるコードを直接注入する。善意と個人の情熱による無償労働で支えられた多数のOSSリポジトリと、自動セキュリティ審査が十分に機能していないサードパーティパッケージ管理システムが存在する現実において、数万ドルの計算資源を消費して精巧なGitコミット履歴を偽造することは、攻撃経路の中で最も非効率で不採算な選択肢にほかならない。コンプライアンス上の理論的アルゴリズム脆弱性を日常的なセキュリティ防衛の最優先課題に据えることは、限られた業界のリソースの深刻なミスアロケーションを生むだけである。
開発者が信頼するのは配布基盤であり、ハッシュ関数ではない
遡ること2005年、Gitの生みの親であるLinus Torvalds氏はLinuxカーネルのメーリングリストで明確な設計思想を提示していた。それは「SHA-1を絶対的なセキュリティ境界として過信してはならない。真の安全機構はコードの流通と配布パイプラインの中にこそ存在する」という原則だ。Gitの本質はコンテンツ指向のアドレス指定を行うKey-Value型オブジェクトデータベースであり、ハッシュ関数はそのデータベースから対象データを高速に取り出すためのキーにすぎない。同一のファイルコンテンツからは常に同一のハッシュ値が算出されるため、リポジトリ全体で重複データを排除でき、大規模コードベースのディスク使用効率が劇的に最適化される。Gitアーキテクチャにおけるハッシュアルゴリズムの本来の責務は、ネットワーク転送やローカル保存時におけるデータの完全性(Integrity)を担保することであり、コードの変更者が正当であるかを証明することではない。
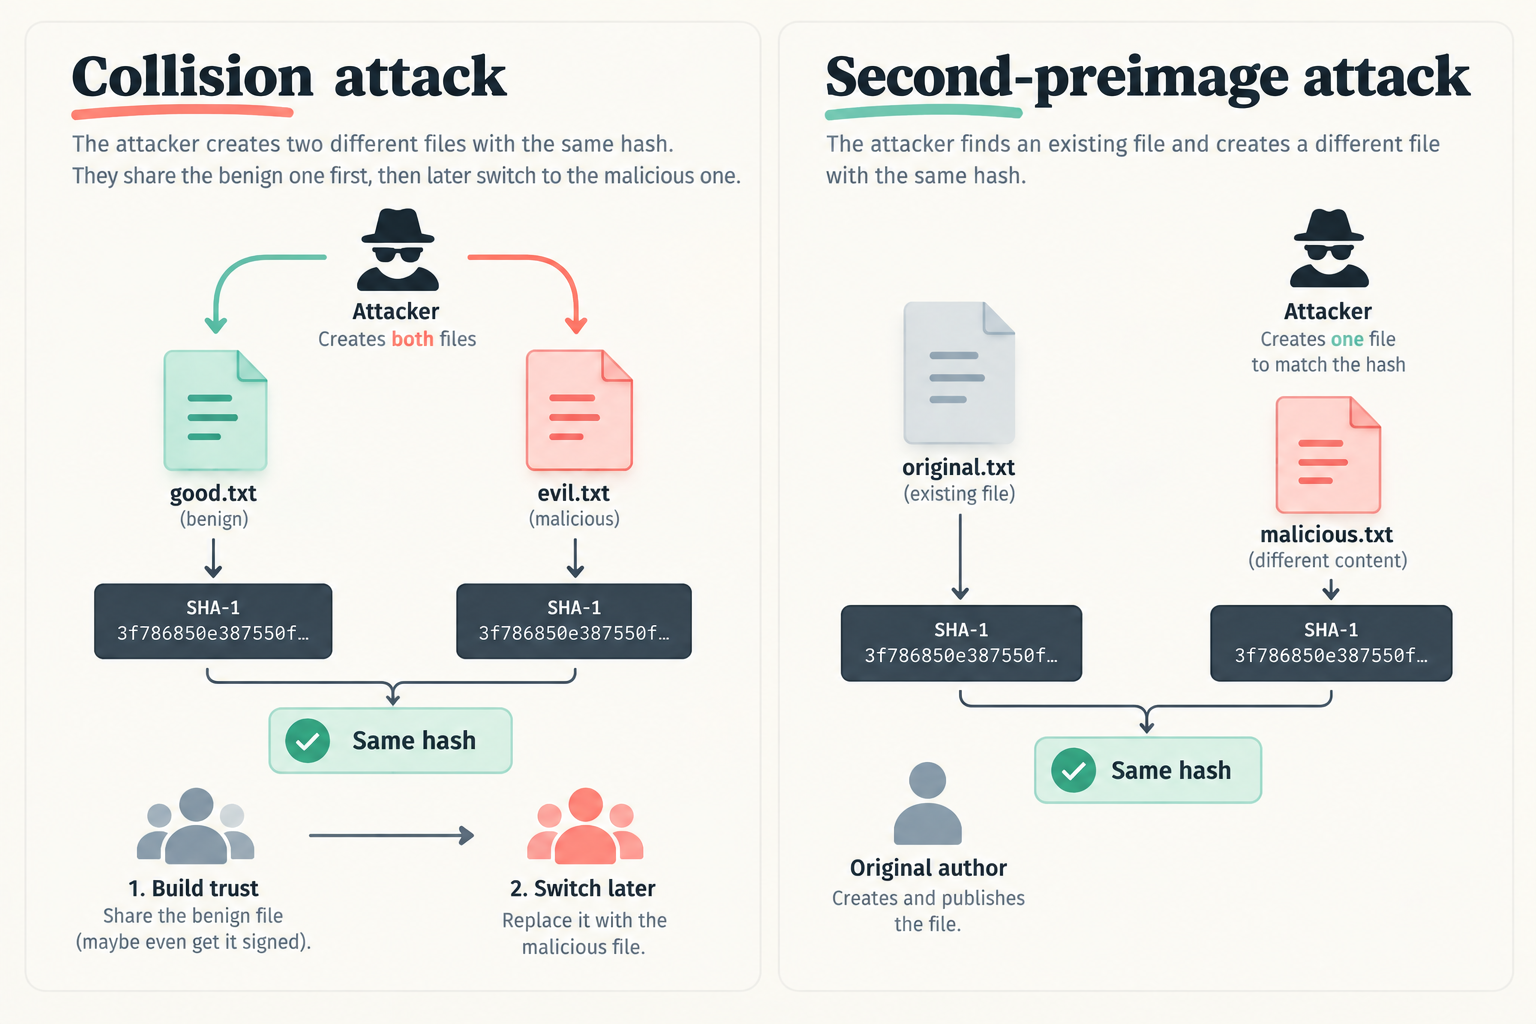 図:衝突攻撃(Collision)と第二原像攻撃(Second-Preimage)の違い。出典:GitButlerブログ
世界中のエンジニアがGitHubやGitLabといった中央集権的なホスティングリポジトリからコードを取得する際、彼らが無意識のうちに全幅の信頼を置いているのは、プラットフォームが提供する厳格なアカウント権限管理と二要素認証である。外部の攻撃者がプロジェクトコアメンテナのコードレビューをすり抜け、改ざんされた変更をメインブランチに強制プッシュすることはできないというプラットフォーム基盤への信頼がある。この長年のエンジニアリング実践に裏打ちされた信頼は、コミット履歴に付与されたハッシュが何ビットであるかとは本質的に無関係だ。厳密な審査体制を持つ信頼されたホスティング基盤が存在しなければ、たとえ基盤アルゴリズムに耐量子暗号を導入したところで、どこの誰が運用しているか分からないTorノードや匿名のサーバーから重要なソースコードを取得して実行するエンジニアは皆無だろう。配布チャネルにおける安全なレビュープロセスとアクセス制御こそが、近代的なコード信頼基盤を支える真の礎石である。
20年蓄積されたツールエコシステムを分断する新フォーマットの強制
もし将来的にGit 3.0がSHA-256をデフォルトとして強行導入すれば、通常のコマンドラインから初期化されたすべての新規プロジェクトは、過去のエコシステムと円滑に連携できない孤立した島と化すリスクを孕んでいる。新フォーマットに未対応のリモートサーバーに対して開発者がコードをプッシュしようとした瞬間、冷徹なプロトコルエラーが返されることになる。何百万人もの一般的な開発者がリポジトリ作成時に内部ハッシュ形式の違いを意識させられ、各種クラウド基盤で設定の一致を確認する手間を強いられる。事実上の業界標準として「設定不要でそのまま動く」ことが価値であった基幹ツールにおいて、このような過度な技術的認知負荷を末端の開発者に押し付けることは、優れた開発者体験を著しく損なう。
さらに、既存プロジェクトの移行コストは新規プロジェクトの比ではない。数万件のコミット履歴を持つ既存リポジトリでハッシュアルゴリズムを根本から切り替えるには、膨大な計算リソースを費やしてすべての内部オブジェクトを再構築しなければならず、既存のGPGやSSHによるコミット署名は一瞬で無効化される。世界中の開発者が足並みを揃えて一斉にクライアントを移行しなければ、ブランチ履歴の致命的な分岐事故が発生する。過去の課題管理チケット、PRコメント、設計ドキュメント、チャットログなどに残された無数のコミットSHAリンクは、参照先を失ったデッドリンクと化す。2つの異なるハッシュ形式を同時にサポートし続けるため、コードホスティング企業は基盤側で高コストな双方向マッピング状態を維持し続けなければならず、サーバー負荷とストレージコストの急増を招く。
サードパーティのツールチェーンに及ぶ影響も甚大だ。GitはGPLライセンスの単独実行バイナリであり、ライブラリとして直接リンクしにくい構造を持つ。その結果、エコシステム内にはlibgit2、JGit、go-gitをはじめ、ゼロから独自実装された多数のパーサーが存在している。商業的な支援を持たないオープンソース製ライブラリの多くは、依然としてSHA-256の複雑なオブジェクト形式に完全対応できていない。ネイティブのGitバイナリを直接プロセス呼び出ししていないデプロイスクリプト、CI/CDパイプライン、静的コード解析ツールなどは、新形式のリポジトリに遭遇した途端にクラッシュする可能性がある。この深刻な互換性の断絶を見越し、Googleのシニアエンジニアは社内向けの設定オーバーライドを検討していることを公開カンファレンスで明かしている。環境変数によって社内で生成される新規リポジトリをすべてSHA-1に固定し、この破壊的なインフラ移行を可能な限りファイアウォールの外側に留め置く構えだ。
監査要件をクリアする現実解:独立ツリーハッシュヘッダー
NISTによるSHA-1廃止要請というコンプライアンス圧力に対し、リポジトリ全体のハッシュアルゴリズムを刷新することだけが唯一の解決策ではない。Scott Chacon氏をはじめとするベテランエンジニアたちはこの方針に異議を唱え、「独立ツリーハッシュヘッダー(Independent Tree Hash Headers)」と呼ばれる軽量な妥協案を実装・提案している。この設計では、システムが計算負荷の高いSHA-256を用いてコードツリー構造全体のハッシュを独立して算出し、その値をコミット署名オブジェクトに追加の検証ヘッダー情報として埋め込む。これにより、従来のSHA-1基盤は軽量かつ高速なオブジェクト探索と履歴走査の役割を担い続け、追加されたSHA-256ヘッダーが高強度の改ざん防止検証を担当する。ツリーハッシュの独立計算は近代的なハードウェアにおいて無視できるほどのオーバーヘッドしか発生させず、同時に20年にわたり蓄積された膨大なツールエコシステムの互換性を完全に維持できる。
このハッシュアルゴリズム移行をめぐる議論は、近代ソフトウェアインフラの進化における根本的な価値観の対立を浮き彫りにしている。移行推進派は、中核プロトコルは将来の未知のリスクに先手を打つべきであり、業界全体で短期的な痛みを引き受けて長年の暗号的不安を断ち切るべきだと主張する。一方、Chacon氏らの現実派は、9割以上の一般エンジニアが信頼できる商用プラットフォームの境界内で協調作業を行っている点に着目する。彼らは、学術論文の中にしか存在しない攻撃経路を防ぐために、過大なエコシステム互換性コストを負担させられる筋合いはないと考えている。わずか1%の極端なコンプライアンス要件が、99%の日常的な開発基盤に対してゼロからのやり直しを強要するとき、ソフトウェア業界は防衛境界の引き方を根本から再考しなければならない。現実の攻撃者がまず選択しない高価な攻撃経路を塞ぐために、歴史的互換性を破壊し尽くす全面置換を強行することは、多大な技術的破壊と引き換えに虚構の安心感を買う行為に等しい。
もしコミュニティがコード流通経路の信頼性強化への投資を怠り、ハッシュ関数のビット長だけを競い合う暗号の軍備拡張競争に終始するならば、量子コンピュータがSHA-256の牙城を脅かす数年後に、再びエコシステムを分断する苦痛の移行を強いられることになるだろう。インフラシステムの真のレジリエンスは、コード配布ネットワークの現実的な信頼ノードを正しく認識し活用することにあり、防御のすべてを最下層のチェックサム計算式に委ねることではない。システム全体のセキュリティ水準を、単一のハッシュアルゴリズムの強度と短絡的に同一視することこそが、今回の移行計画における最も致命的なエンジニアリングの錯覚である。
参考リンク:
- Git 3.0’s upcoming SHA-256 default will be a costly mistake
- Hacker News の議論
- Lobsters コミュニティの議論