160 亿年。如果把地球上约 30 亿张 GPU 全部换成顶级算力的 RTX 5090,并且 100% 满载运行,用被密码学界认为已被攻破的 MD5 算法去强行算出一个特定的第二原像哈希碰撞,依然需要这个接近宇宙年龄的时间。这是 GitButler 创始人、GitHub 联合创始人 Scott Chacon 经过推演后算出的暴力破解成本界限。但在真实世界里,Git 3.0 却正准备将默认哈希算法从 SHA-1 强行迁移到 SHA-256。为了防范一个在现实工程中投入产出比过低、甚至近乎理论存在的攻击路径,整个代码托管生态即将迎来一次大面积的基础设施拆迁。这场代价高昂的强行迁移,暴露出密码学合规要求与一线工程现实之间的鸿沟。
几万美元算力成本引爆一场过度防御
自 2017 年安全社区公布 SHAttered 攻击实证,以及 2020 年发布破坏力更强的 SHA-1 is a Shambles 研究之后,SHA-1 在理论密码学意义上确实已经被攻破。只要花上大约几万美元的成本租赁公有云的 GPU 算力集群,研究人员或黑客就能人为构造出两个内容不同但哈希值相同的文件。美国国家标准与技术研究院(NIST)等权威安全机构早已正式发文,强烈建议所有现代应用停用 SHA-1。从合规审计和长期主义的宏观视角审视,作为支撑全球软件开发生命周期的核心基础设施,Git 必须紧跟最新的安全标准规范。用一次性阵痛换取未来几十年的底层确定性,是一个符合传统安全防御直觉的正当决策逻辑。
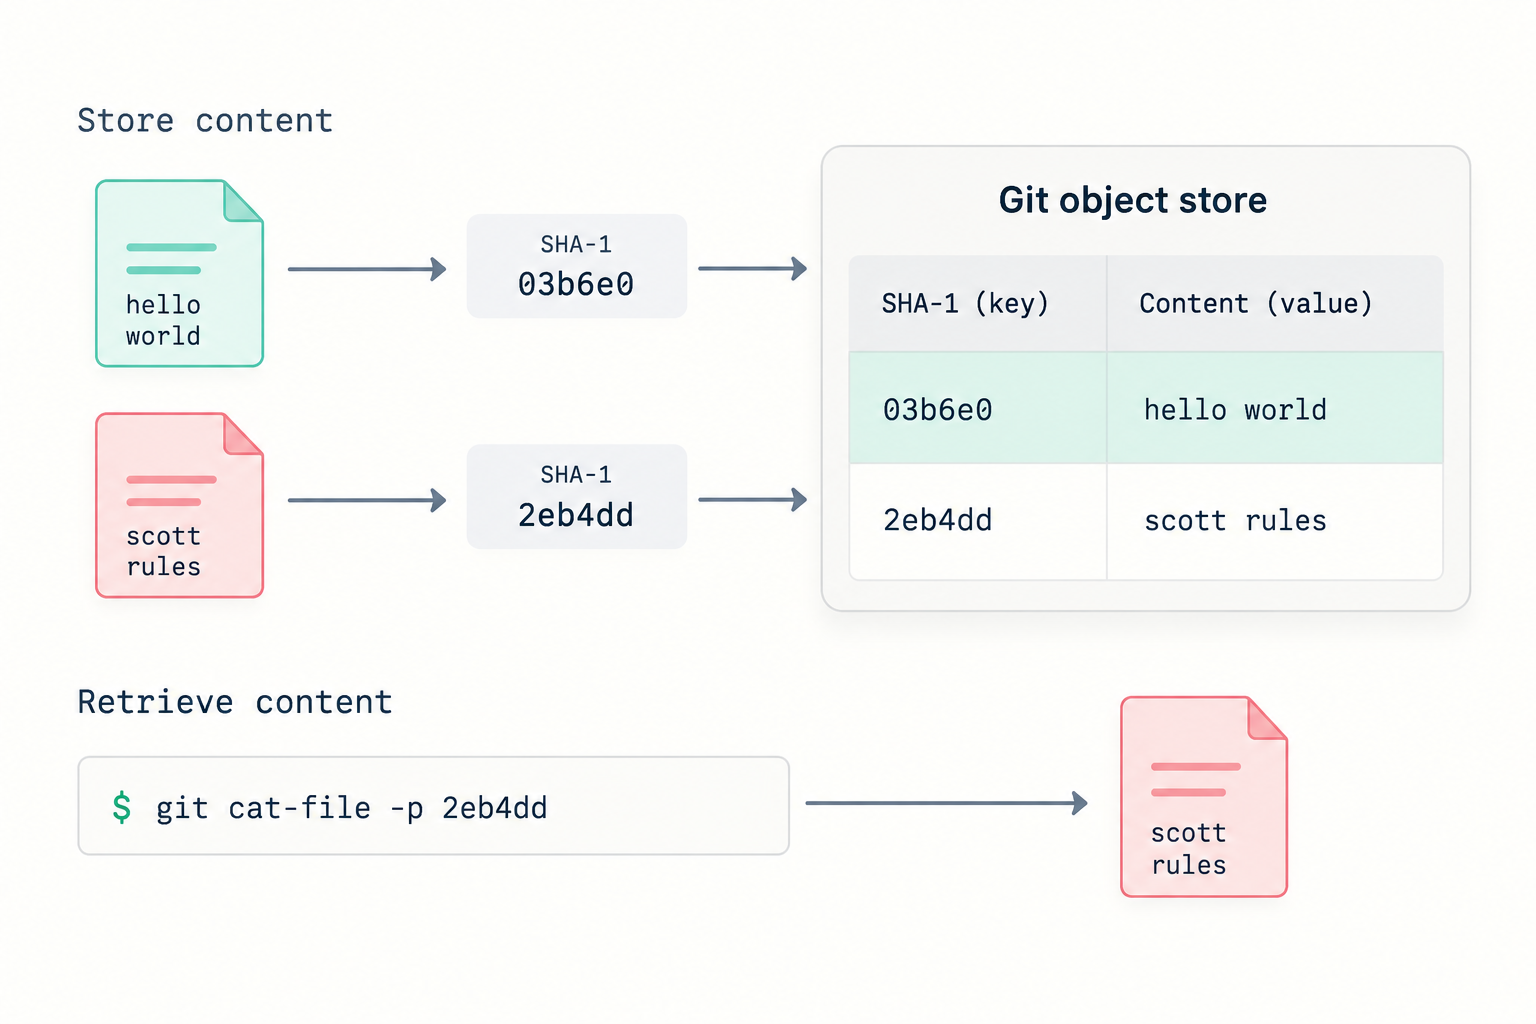 图:Git 把 SHA-1 哈希当作 key-value 对象数据库里的 key。来源:GitButler 博客
然而,真实世界里伺机而动的黑客并不会严格遵循密码学论文里的炫技套路。在结构错综复杂的开源软件供应链生态中,往目标代码库注入恶意程序的最高效、最廉价方式,根本不是去耗费巨资算哈希碰撞。攻击者通常会通过社会工程学手段,定向攻破并获取一个被数百万项目依赖的底层 NPM 包维护者的合法写权限,然后光明正大地往早已在信任列表里的源头注入恶意逻辑代码。现实世界里同时存在着大量依靠个人热情无偿劳动的开源项目维护者,以及普遍缺乏自动化代码安全审查机制的第三方包管理仓库。在这样的严峻环境下,耗费数万美元算力去精细伪造一条 Git Commit 历史记录,大概是整条攻击链路中最笨重、最不划算的路径选择。把合规层面的理论算法漏洞当成日常安全防御的绝对重心,只会导致行业有限的安全资源发生系统性错配。
开发者信任分发平台而非底层公式
早在 2005 年,Git 的创造者 Linus Torvalds 在内核邮件列表中就明确敲定了系统的设计哲学:不要把 SHA-1 算法当作万无一失的安全防线,真正的安全机制永远存在于代码的流转与分发环节。Git 的底层本质是一个基于内容寻址的键值对数据库,而哈希算法仅仅是这个数据库快速提取目标数据的键。相同的文件内容一定会算出精确一致的哈希值,从而保证同一个文件片段在全局存储结构中永不重复,大幅优化了大规模代码库的磁盘存储效率。哈希算法在 Git 架构中的核心职责,是保证数据在网络传输和本地存储过程中的完整性,而不是用于强制鉴定代码修改来源的可靠程度。
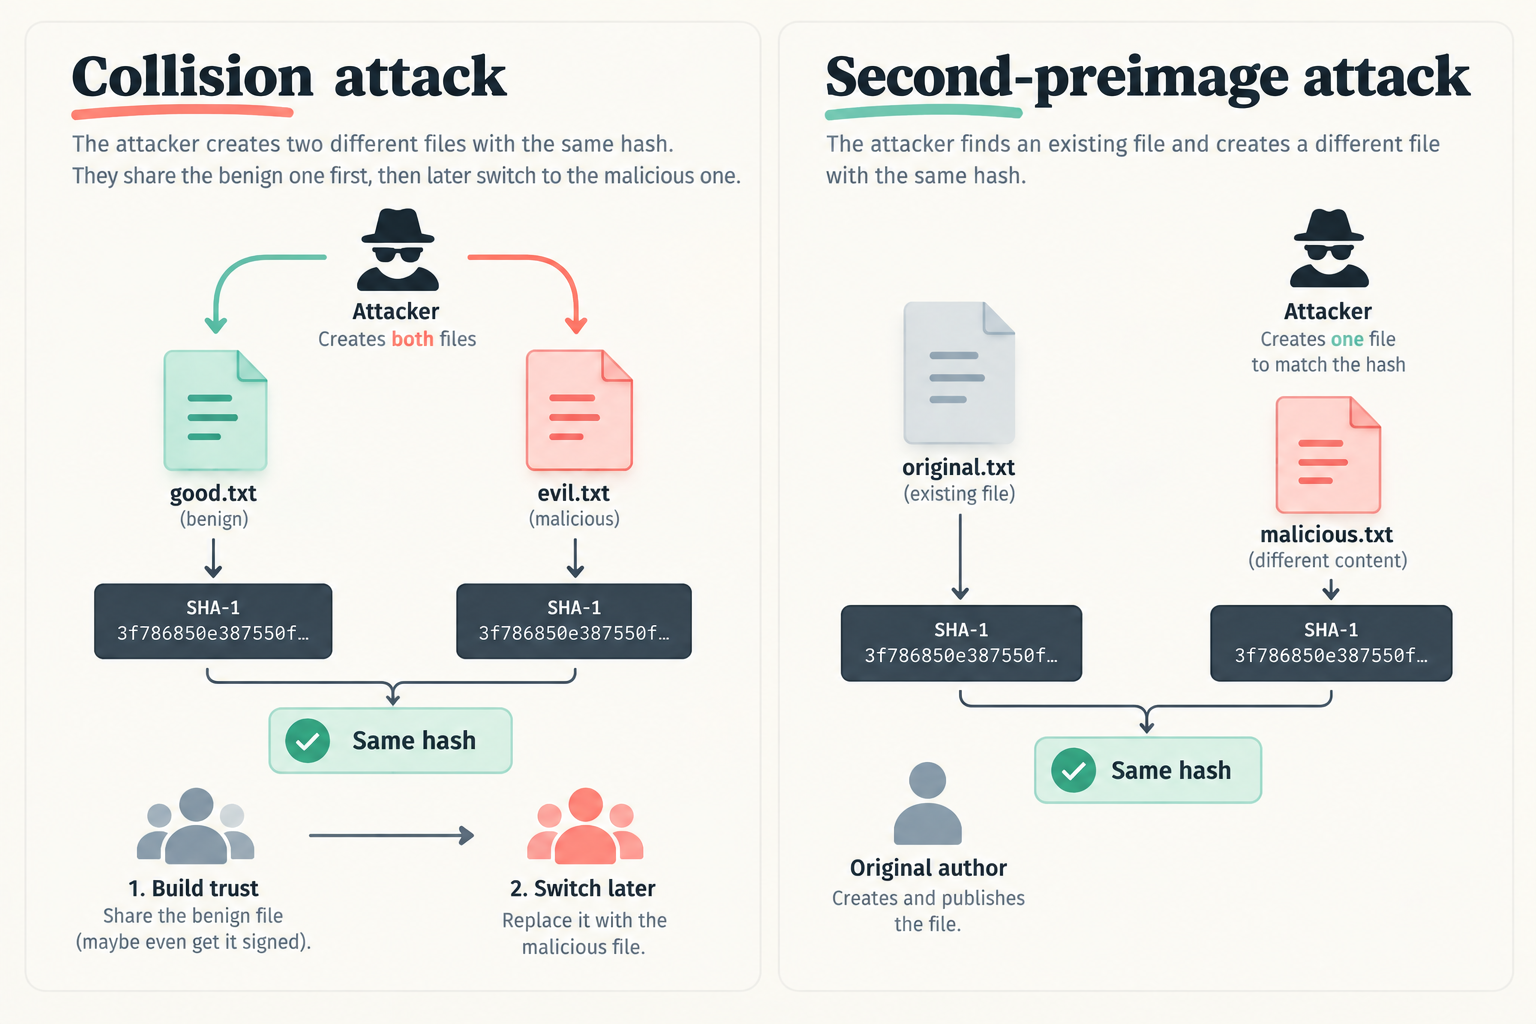 图:碰撞攻击(collision)与第二原像攻击(second-preimage)的区别。来源:GitButler 博客
当世界各地的开发者从 GitHub 或者 GitLab 这样的中心化大型代码托管仓库拉取更新时,他们潜意识里高度信任的是平台建立的账号隔离与严格的权限认证机制。开发者相信商业平台的基础设施足够坚固,没有任何外部黑客能够悄无声息地绕过项目核心维护者的代码审查环节,强行向主分支推送一段被篡改的恶意修改代码。这种经过长期工程实践检验的信任逻辑,与 Commit 提交记录上究竟挂着什么级别的哈希签名算法,并没有必然的因果联系。如果剥离了经过重重验证的高度可信代码托管平台,哪怕底层直接换用抗量子计算级别的顶级密码学算法,正常的开发者也绝对不敢从一个匿名的洋葱网络节点,或者缺乏信誉背书的不知名私人服务器上拉取并执行关键代码。分发渠道的安全审核机制与准入水位,才是构筑现代代码库信任机制的真实基石。
强推新格式将撕裂积累了 20 年的工具生态
一旦 Git 3.0 版本在未来强硬落地 SHA-256 作为默认选项,每一个通过普通命令行执行初始化的新项目,都会在瞬间变成一个无法与旧生态平滑兼容的信息孤岛。当开发者毫无防备地尝试向尚未支持新格式的远端服务器推送代码更新时,他们只会收到系统抛出的冷酷且致命的协议报错信息。成千上万普通的终端用户将被迫在建立代码仓库时,手动分辨并指定底层的哈希数据格式,同时还需要在各个云端托管平台上进行繁琐的系统选项匹配确认。对于一个普及率极高、甚至已经成为行业默认标准的底层协议级工具而言,将这种深度的技术认知负担强制下放给普通业务开发者,严重破坏了开箱即用的顺畅工程体验。
相较于新启动的项目,庞大存量历史项目的代码迁移成本更是高昂。要在一个包含数万次提交记录的现有仓库中全面切换核心哈希算法,不仅需要消耗大量服务器算力逐一重建所有的 Git 内部数据对象,还会导致所有的历史安全签名在瞬间全部宣告失效。如果分布在全球多个时区的开源协作者没有在同一时间段完美同步完成客户端切换,整个代码仓库甚至会出现头部历史提交记录的分叉灾难。那些散落在历史邮件列表探讨、工单追踪系统记录、技术架构文档以及即时通讯软件中的旧版本代码哈希链接,全部会变成无法解析指向的死链。为了同时平滑兼容两种截然不同的哈希格式,代码托管平台必须在底层架构中维护高昂成本的双向镜像同步状态,这直接导致平台的大规模操作负载和底层磁盘存储成本急剧上升。
这场算法格式迁移对第三方周边工具链的打击将是大面积的。Git 本身是一个基于 GPL 协议的独立可执行二进制程序,其架构设计导致其难以作为动态库直接被外部链接调用。这使得庞大的生态中充斥着海量从零手写底层解析逻辑的第三方组件库。由于许多缺乏商业赞助和积极维护的开源第三方库尚未完全支持 SHA-256 复杂的数据格式,任何没有直接通过系统进程 fork-exec 方式调用原生 Git 二进制文件的自动化部署脚本、CI/CD 构建流水线以及静态代码分析工具,都会在遭遇新格式仓库时发生异常瘫痪。为了应对这种肉眼可见的断崖式兼容性灾难,Google 内部的高级工程师甚至在公开的技术分享中探讨了系统层面强制覆盖配置的补救方案。他们计划通过环境变量让内部所有新诞生的项目继续坚守传统的 SHA-1 格式,以尽可能久地把这场具有破坏性的基础设施重建行动挡在防火墙之外。
独立计算树哈希足以应对安全审计压力
面对 NIST 要求全面停用 SHA-1 的持续合规高压,替换全局哈希算法并非工程界唯一可行的技术解法。Scott Chacon 等资深从业者不仅提出了质疑,还亲自编写代码验证并提出了一种被称为独立树哈希头(Independent Tree Hash Headers)的轻量级妥协替代方案。在这个创新方案下,底层系统可以使用计算强度极高的 SHA-256 算法,独立地把整个代码树的内容结构重新哈希计算一遍,并将生成的新哈希值作为额外附加的校验头部信息,巧妙地注入到原有的数据签名对象中。通过这种双管齐下的设计机制,旧有的 SHA-1 体系可以继续无缝承担轻量级、高效率的代码内容寻址和历史版本取回工作,而新增的附加哈希头专门用于执行高强度的防恶意篡改完整性校验。独立计算一次校验树在现代高性能硬件上带来的额外性能损耗微乎其微,同时又保全了庞大的存量代码工具链生态系统。
这场关于哈希算法切换的激烈路线之争,深刻揭示了现代大型软件基础设施演进过程中的核心价值分歧。支持强硬推进迁移的一派坚持认为,底层核心协议必须具备足够前瞻性的抗未知风险能力,行业应该用一次彻底的短期阵痛来终结长远的密码学安全信任危机。而以 Scott Chacon 为代表的反对派则敏锐地看到,超过九成的普通开发者日常仅仅在高度可信的商业平台边界内进行受限协作。他们根本不需要为了防范那些目前只存在于实验室论文里的后门攻击手段,去被迫支付高昂的全生态兼容性税收。当 1% 的极端理论安全需求,开始以不容置疑的姿态强硬要求 99% 的普通开发场景推倒重来时,整个软件行业必须重新审视并确立安全防御的合理边界究竟应该划在哪里。用一场严重破坏历史兼容性的全局格式强行替换,去死板地封堵一个现实工程中极少有攻击者愿意走的昂贵入侵向量,本质上是在用巨大的工程破坏力,去换取一种虚幻的安全感。
如果技术社区最终放弃对代码分发信任渠道的持续建设投入,盲目陷入纯粹比拼哈希算法绝对强度的密码学军备竞赛,那么在短短几年之后,当量子计算的真实算力规模实质性威胁到 SHA-256 的加密壁垒时,全行业又将不得不被动重复一次撕裂整个基础设施生态的浩大迁移。基础架构系统真正的安全韧性,始终在于承认并充分利用代码信任网络的现实节点,而不是把所有的防御生存压力都单一地寄托在底层的某个数据校验公式上。把庞大系统的整体安全水位,简单粗暴地等同于底层哈希算法的绝对密码学强度,恰恰是这场基础设施变迁中最为致命的工程错觉。
参考链接:
- Git 3.0’s upcoming SHA-256 default will be a costly mistake
- Hacker News 讨论
- Lobsters 社区讨论