Dieciséis mil millones de años. Si se reemplazaran las aproximadamente 3.000 millones de GPU del planeta por tarjetas RTX 5090 de gama alta funcionando al 100% de su capacidad sin interrupción, encontrar por fuerza bruta una colisión de segunda preimagen contra MD5 —un algoritmo considerado roto desde hace décadas— requeriría más tiempo que la edad actual del universo. Ese es el límite de coste estimado por Scott Chacon, fundador de GitButler y cofundador de GitHub. Sin embargo, en el mundo real, Git 3.0 se prepara para migrar de forma forzada su algoritmo de hash por defecto de SHA-1 a SHA-256. Con el fin de mitigar un vector de ataque cuyo retorno de inversión es insignificante en ingeniería de producción y que roza lo puramente teórico, todo el ecosistema de alojamiento de código y herramientas de desarrollo se enfrenta a una costosa demolición de su infraestructura. Esta migración obligatoria expone el profundo abismo que separa las exigencias formales de cumplimiento criptográfico de la realidad práctica del software.
Miles de dólares en cómputo desatan una defensa desmedida
Desde que la comunidad de ciberseguridad demostró en 2017 el ataque de colisión SHAttered y publicó en 2020 la investigación aún más demoledora “SHA-1 is a Shambles”, SHA-1 está indiscutiblemente comprometido desde la óptica de la criptografía teórica. Alquilando clústeres de GPU en la nube pública por unas decenas de miles de dólares, investigadores o atacantes pueden generar artificialmente dos archivos con contenidos distintos pero con el mismo hash resultante. Organismos reguladores de referencia, como el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST), han recomendado formalmente la retirada total de SHA-1 en cualquier aplicación moderna. Desde la perspectiva del cumplimiento normativo y la mitigación de riesgos a largo plazo, parece lógico que Git, pieza angular del ciclo de desarrollo de software global, deba alinearse con los estándares contemporáneos. Soportar un dolor pasajero para garantizar certidumbre durante décadas encaja con las doctrinas tradicionales de defensa.
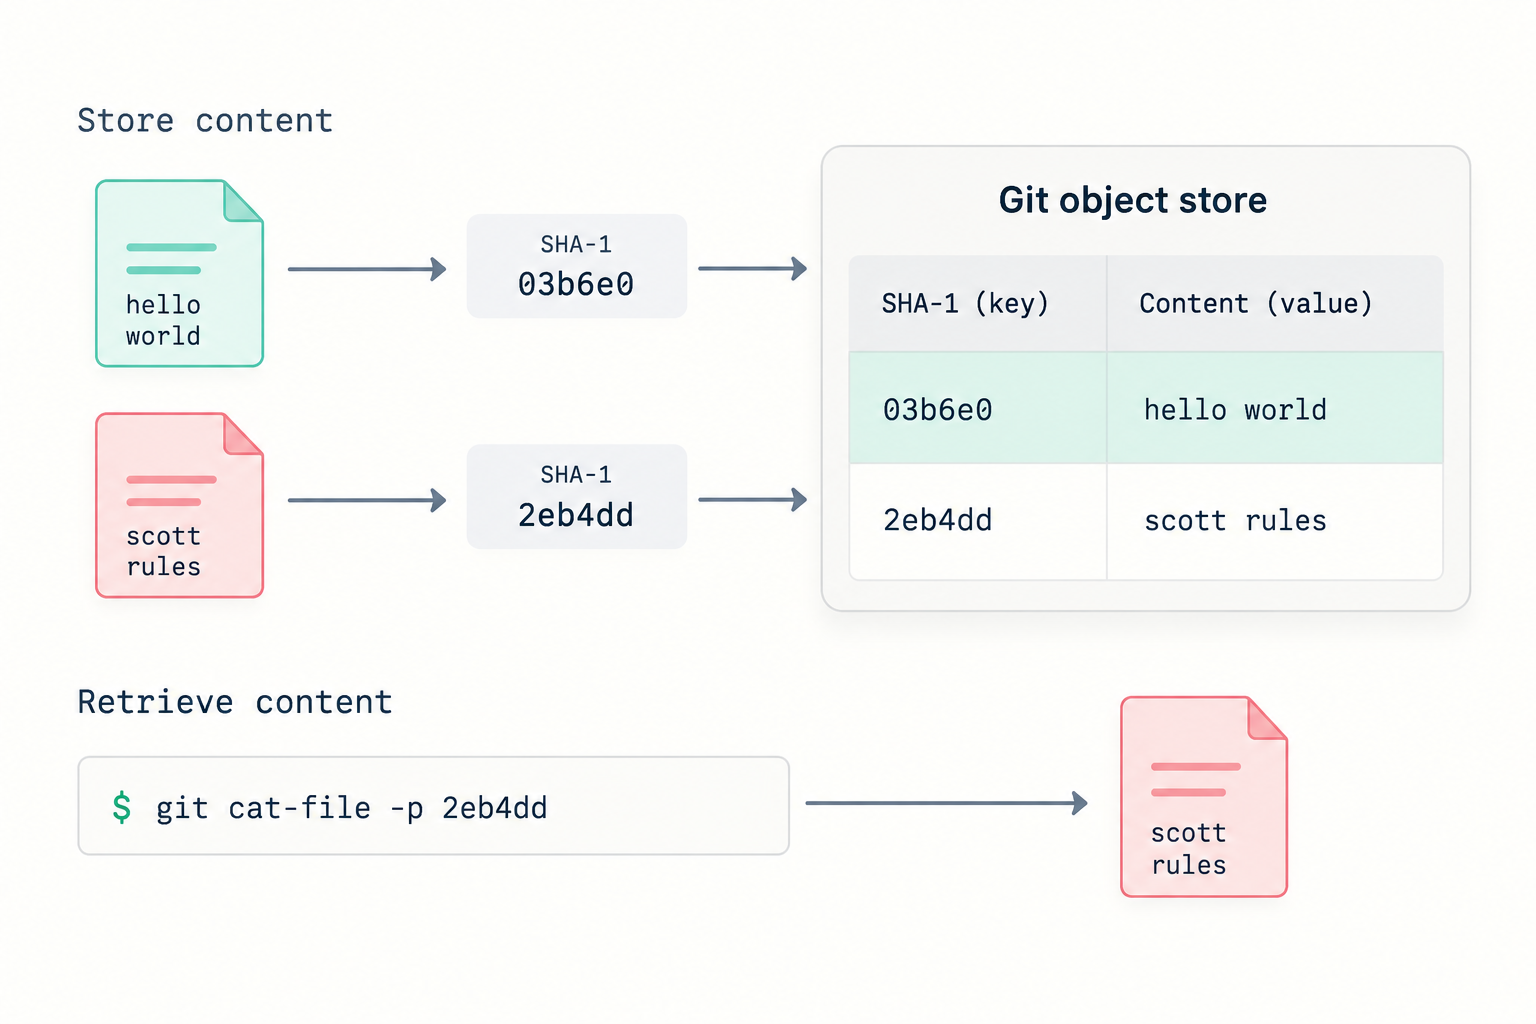 Figura: Git utiliza hashes SHA-1 como claves en una base de datos de objetos clave-valor. Fuente: Blog de GitButler
Sin embargo, los atacantes reales no siguen las virguerías académicas descritas en los artículos científicos. En el complejo entramado de la cadena de suministro de código abierto, la forma más barata y letal de inyectar malware en un proyecto no pasa por invertir fortunas en calcular colisiones criptográficas. Los ciberdelincuentes recurren a la ingeniería social para comprometer la cuenta de un mantenedor de un paquete de NPM del que dependen millones de repositorios, inyectando código malicioso directamente en fuentes que ya gozan de plena confianza. En un ecosistema sostenido por voluntarios que trabajan sin remuneración y en plataformas de paquetes que a menudo carecen de auditorías automatizadas, gastar miles de dólares en falsificar un historial de commits de Git es la ruta más torpe y ruinosa que un atacante podría elegir. Centrar la estrategia defensiva cotidiana en mitigar debilidades algorítmicas teóricas solo provoca una grave distorsión en la asignación de recursos de seguridad.
Los desarrolladores confían en las plataformas de distribución, no en las fórmulas subyacentes
Ya en 2005, el creador de Git, Linus Torvalds, dejó perfectamente clara la filosofía de diseño del sistema en la lista de correo del kernel de Linux: jamás se debe tratar a SHA-1 como un muro de contención inexpugnable; la verdadera seguridad reside en los mecanismos de distribución y revisión del código. En su esencia, Git es una base de datos de objetos clave-valor direccionable por contenido, donde la función hash actúa simplemente como el identificador que permite indexar los datos con rapidez. Al generar hashes idénticos para contenidos idénticos, se evita duplicar archivos en el repositorio y se optimiza drásticamente el espacio en disco. La misión primordial del algoritmo de hash en Git es garantizar la integridad de los datos frente a errores de transmisión o fallos de almacenamiento local, no autenticar la legitimidad moral o la identidad del autor de los cambios.
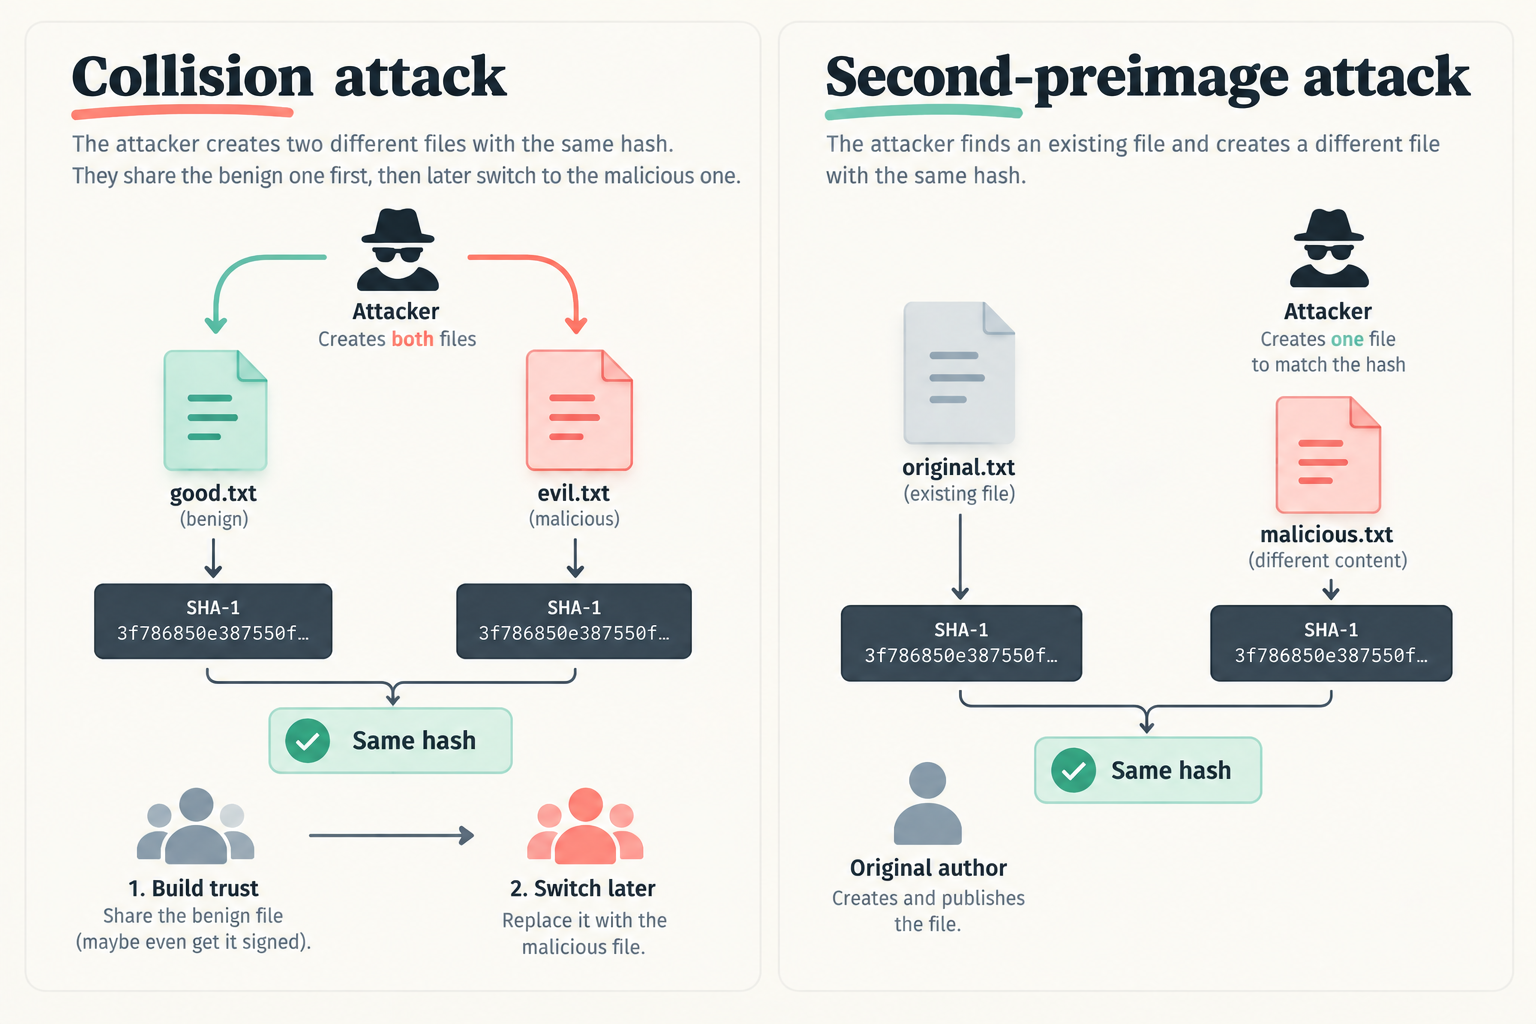 Figura: Ataques de colisión (collision) frente a ataques de segunda preimagen (second-preimage). Fuente: Blog de GitButler
Cuando programadores de todo el mundo descargan código desde plataformas centralizadas como GitHub o GitLab, su confianza descansa en el aislamiento de cuentas, la autenticación de dos factores y las políticas de control de acceso. Confían en que la infraestructura comercial es lo bastante sólida como para impedir que un atacante externo eluda la revisión de los mantenedores y fuerce cambios maliciosos en la rama principal. Esta confianza técnica acumulada tras años de práctica no depende en absoluto del número de bits del hash del commit. Si se prescinde de una plataforma confiable, ningún desarrollador sensato descargaría ni ejecutaría código proveniente de un nodo anónimo de Tor o de un servidor privado desconocido, por más que la base estuviera respaldada por criptografía poscuántica. Los filtros de revisión y los controles de acceso en los canales de distribución constituyen los verdaderos cimientos de la confianza en el software moderno.
Imponer un nuevo formato fractura un ecosistema de herramientas de 20 años
Si Git 3.0 fuerza SHA-256 como opción predeterminada, cada nuevo repositorio inicializado desde la línea de comandos correrá el riesgo de convertirse en una isla aislada e incompatible con los flujos de trabajo heredados. Cuando desarrolladores desprevenidos intenten enviar código a servidores remotos que aún no han incorporado soporte para el nuevo formato, recibirán errores de protocolo insalvables. Millones de usuarios se verán obligados a entender y elegir manualmente formatos de hash al inicializar proyectos, así como a verificar configuraciones en diversas plataformas en la nube. Para una herramienta fundamental cuya virtud cardinal reside en funcionar sin fricción, trasladar esta carga cognitiva a los desarrolladores degrada profundamente la experiencia de desarrollo.
El coste de migración para proyectos históricos consolidados es aún más desmesurado. Reemplazar el algoritmo de hash en un repositorio existente con decenas de miles de commits requiere reconstruir todos los objetos internos de Git desde cero, lo que invalida de inmediato todas las firmas criptográficas GPG y SSH del historial. Si colaboradores distribuidos por diferentes zonas horarias no sincronizan sus clientes al unísono, el historial puede sufrir bifurcaciones catastróficas. Innumerables enlaces a commits específicos dispersos en tickets de seguimiento como Jira, comentarios de pull requests, documentación técnica y chats de equipo quedarán rotos para siempre. Además, para mantener la compatibilidad con ambos formatos, las plataformas de alojamiento deberán gestionar costosos mapeos bidireccionales, disparando la carga operativa y los costes de almacenamiento.
El impacto sobre el ecosistema de herramientas auxiliares será demoledor. Al estar concebido como un binario independiente bajo licencia GPL, Git resulta difícil de integrar como biblioteca enlazable. Esto ha provocado la proliferación de reimplementaciones independientes (como libgit2, JGit o go-git) y de analizadores sintácticos creados desde cero. Muchas de estas bibliotecas de código abierto, carentes de respaldo comercial, aún no soportan la complejidad de la estructura de SHA-256. Scripts de despliegue, pipelines de CI/CD y analizadores estáticos que no ejecuten directamente el binario oficial de Git fallarán estrepitosamente al toparse con repositorios en el nuevo formato. Previendo este colapso de compatibilidad, ingenieros sénior de Google han debatido públicamente soluciones internas: forzar mediante variables de entorno que todos los repositorios creados dentro de la empresa sigan utilizando SHA-1, manteniendo esta disruptiva reconstrucción al otro lado de sus cortafuegos el mayor tiempo posible.
Encabezados de hash de árbol independientes: una vía pragmática para la auditoría
Frente a la presión regulatoria del NIST para erradicar SHA-1, sustituir el formato global de hash no es la única respuesta técnica posible. Expertos como Scott Chacon no solo han cuestionado la urgencia de esta medida, sino que han diseñado e implementado una alternativa intermedia viable: los encabezados de hash de árbol independientes (Independent Tree Hash Headers). Bajo esta propuesta, el sistema calcula de forma independiente un hash completo de la estructura del árbol de directorios mediante SHA-256 e incrusta dicho valor como un encabezado de verificación adicional en el objeto de la firma del commit. Con esta arquitectura dual, el motor SHA-1 clásico sigue gestionando el direccionamiento de contenido de alto rendimiento y la navegación histórica, mientras que el encabezado SHA-256 garantiza una verificación de integridad a prueba de manipulaciones para superar las auditorías más rigurosas. El cálculo independiente de este hash en hardware moderno introduce una sobrecarga insignificante, preservando intactos 20 años de compatibilidad en el ecosistema.
El debate en torno al cambio de algoritmo ilustra una profunda discrepancia filosófica en la evolución de las infraestructuras de software. Los partidarios de la transición forzada sostienen que los protocolos centrales deben blindarse contra riesgos desconocidos y que el sector debe asumir un trastorno inmediato para disipar cualquier sombra de vulnerabilidad criptográfica. En cambio, la corriente pragmática encabezada por Chacon recuerda que más del 90% de los desarrolladores colaboran dentro de los perímetros protegidos de plataformas empresariales. No existe justificación para imponerles un peaje de incompatibilidad masivo con el pretexto de neutralizar ataques que hoy solo habitan en artículos de laboratorio. Cuando las exigencias formales de un 1% obligan a rehacer los cimientos de trabajo del 99% restante, la industria debe replantearse dónde situar las fronteras razonables de su defensa. Romper la compatibilidad histórica para tapar una vía de ataque que casi ningún adversario real intentaría explotar supone cambiar una gigantesca disrupción técnica por una mera sensación ilusoria de seguridad.
Si la comunidad renuncia a consolidar la confianza en los canales de distribución y se deja arrastrar por una carrera armamentista centrada exclusivamente en la longitud matemática de los hashes, en unos años —cuando la computación cuántica amenace a SHA-256— nos veremos abocados a otra migración destructiva. La auténtica resiliencia de la infraestructura radica en reconocer y reforzar los nodos de confianza operativos de la red de distribución de código, no en hacer depender toda la defensa de una única fórmula matemática. Equiparar el nivel de seguridad integral de un sistema a la fuerza bruta de su algoritmo de hash es el error conceptual más peligroso de esta transición.
Enlaces de referencia:
- Git 3.0’s upcoming SHA-256 default will be a costly mistake
- Debate en Hacker News
- Debate en la comunidad de Lobsters