Seize milliards d’années. Même si l’on remplaçait l’intégralité des trois milliards de cartes graphiques de la planète par des RTX 5090 dernier cri tournant à plein régime en permanence, calculer par force brute une collision par seconde préimage contre l’algorithme MD5 — considéré comme cassé depuis des années par les cryptographes — prendrait encore plus de temps que l’âge actuel de l’univers. Tel est l’ordre de grandeur théorique calculé par Scott Chacon, fondateur de GitButler et cofondateur de GitHub. Pourtant, dans le monde réel de l’ingénierie logicielle, Git 3.0 s’apprête à forcer la migration de son algorithme de hachage par défaut de SHA-1 vers SHA-256. Pour parer à un vecteur d’attaque dont le retour sur investissement est dérisoire en production et qui relève presque de la pure théorie, l’écosystème mondial de l’hébergement de code et de l’outillage de développement s’apprête à subir une démolition massive de son infrastructure. Cette migration forcée et coûteuse met en lumière le gouffre qui sépare les exigences formelles de conformité cryptographique des impératifs opérationnels de terrain.
Quelques dizaines de milliers de dollars de calcul déclenchent une surréaction défensive
Depuis la démonstration pratique de l’attaque SHAttered en 2017 et la publication des travaux bien plus dévastateurs de « SHA-1 is a Shambles » en 2020, SHA-1 est indiscutablement brisé sur le plan de la cryptographie théorique. En louant pour quelques dizaines de milliers de dollars des grappes de calcul GPU dans le cloud, des chercheurs ou des pirates peuvent concevoir artificiellement deux fichiers différents partageant rigoureusement la même empreinte de hachage. Les autorités de normalisation telles que le NIST américain ont déjà émis des recommandations formelles ordonnant l’abandon total de SHA-1 dans les applications modernes. En adoptant une perspective macroscopique centrée sur les audits et la sécurité à long terme, voir Git — colonne vertébrale du cycle de développement mondial — s’aligner sur les standards les plus récents semble couler de source. Endurer une perturbation temporaire pour s’offrir des décennies de sérénité correspond aux réflexes classiques de la défense informatique.
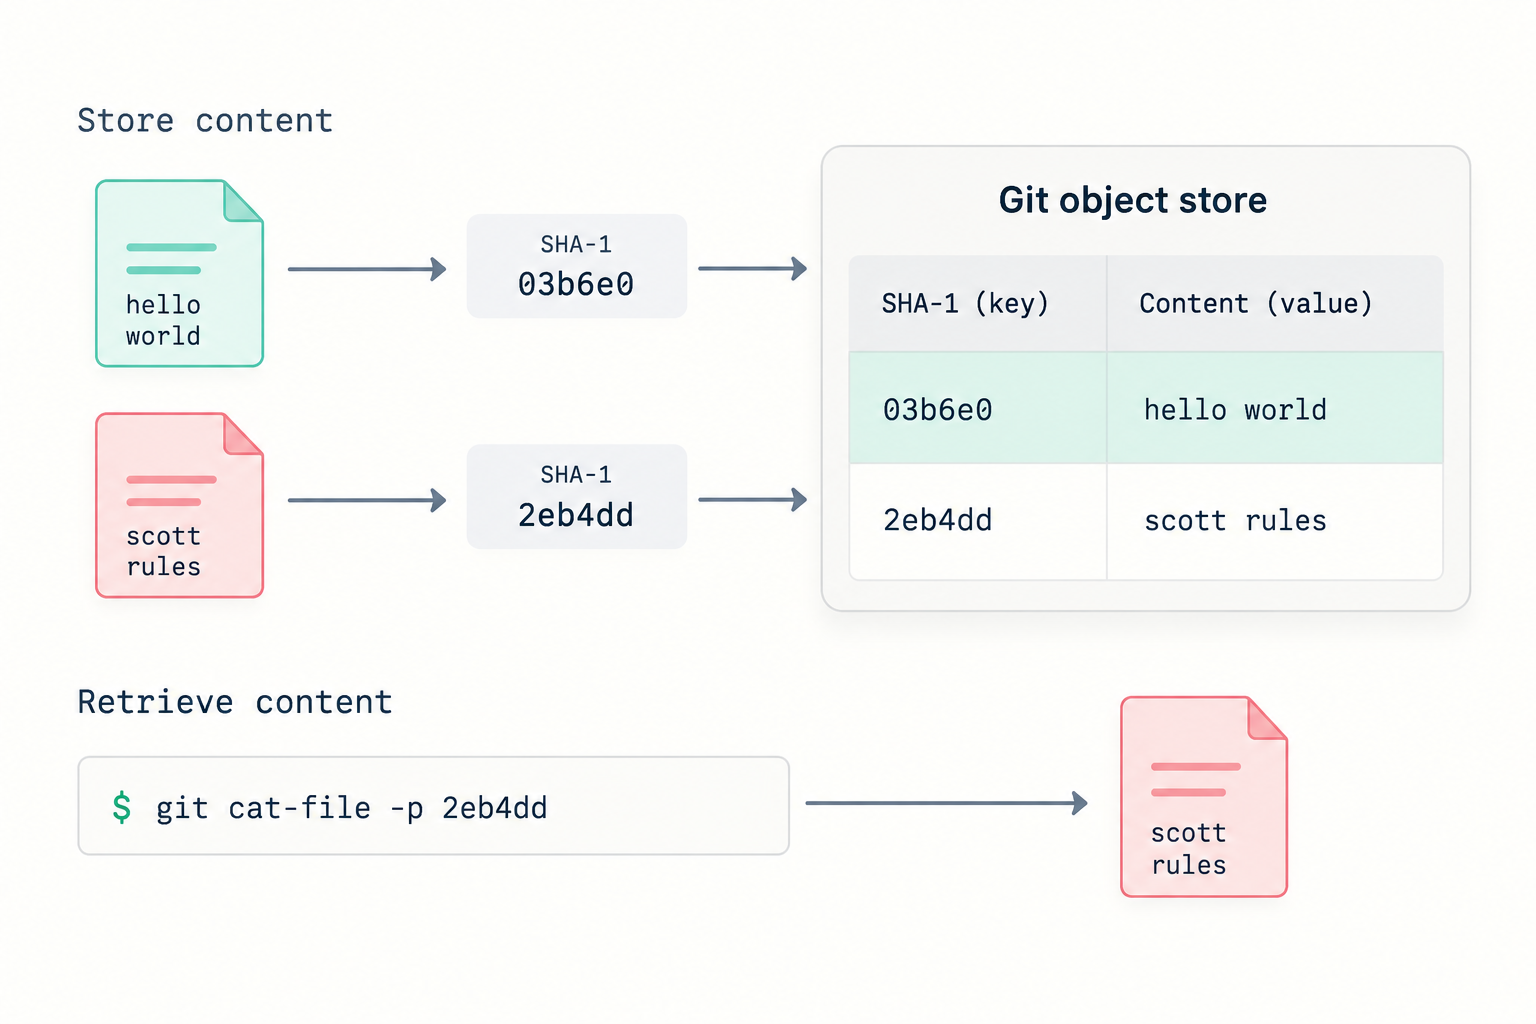 Figure : Git utilise les empreintes SHA-1 comme clés dans une base d’objets clé-valeur. Source : blog GitButler
Néanmoins, les attaquants du monde réel ne s’embarrassent guère des prouesses académiques décrites dans les publications de cryptographie. Au sein de la chaîne d’approvisionnement open source, complexe et intriquée, le moyen le plus économique et le plus redoutable pour infecter une base de code ne consiste pas à engloutir des fortunes dans le calcul de collisions mathématiques. Les attaquants exploitent plutôt l’ingénierie sociale pour compromettre les accès d’un mainteneur de paquet NPM dont dépendent des millions de projets, puis injectent directement du code malveillant dans des sources déjà autorisées et approuvées. Dans un écosystème qui repose en grande partie sur le dévouement bénévole de développeurs individuels et sur des dépôts tiers souvent dépourvus de mécanismes automatisés d’audit de sécurité, dépenser des sommes folles pour forger un faux historique de commits Git représente la démarche la plus lourde et la moins rentable qui soit. Élever une vulnérabilité théorique de conformité au rang de priorité absolue de la sécurité quotidienne engendre une mauvaise allocation systémique des ressources de l’industrie.
Les développeurs font confiance aux plateformes de diffusion, pas aux formules mathématiques
Dès 2005, le créateur de Git, Linus Torvalds, clarifiait sur la liste de diffusion du noyau Linux les principes fondateurs du système : SHA-1 ne doit jamais être pris pour un bouclier de sécurité absolu ; les véritables garanties de protection reposent toujours sur la chaîne de distribution et de relecture du code. Par nature, Git est une base de données clé-valeur orientée contenu, et la fonction de hachage n’est rien d’autre que la clé permettant d’extraire rapidement les données. Des contenus identiques produisent toujours une empreinte strictement identique, évitant la duplication des fichiers dans le dépôt et optimisant considérablement l’espace de stockage. Le rôle fondamental de l’algorithme de hachage au sein de l’architecture Git consiste à assurer l’intégrité des données pendant leur transit réseau et leur conservation locale, et non à certifier la légitimité des intentions de l’auteur d’une modification.
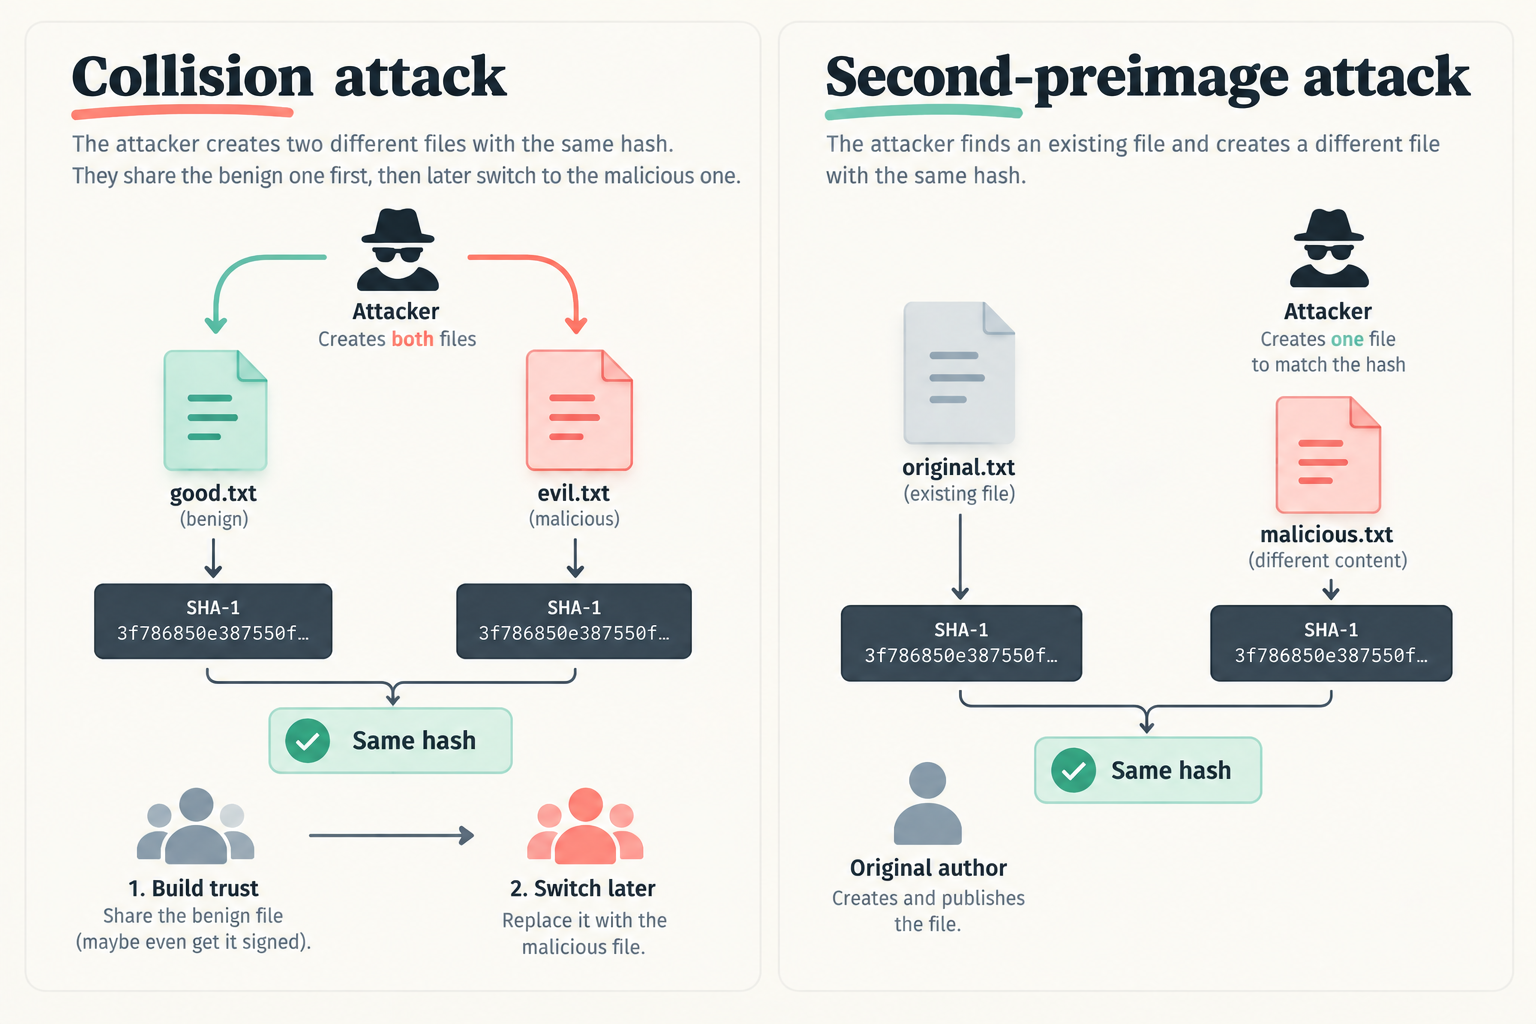 Figure : Attaque par collision (collision) et attaque par seconde préimage (second-preimage). Source : blog GitButler
Lorsque les ingénieurs du monde entier récupèrent des modifications depuis des forges logicielles centralisées comme GitHub ou GitLab, leur confiance repose implicitement sur le cloisonnement des comptes, l’authentification multifacteur et les mécanismes rigoureux de contrôle des droits d’accès. Ils ont la certitude que l’infrastructure commerciale est suffisamment solide pour empêcher un assaillant externe de contourner la revue de code des mainteneurs principaux et de pousser des commits malveillants sur la branche principale. Cette confiance éprouvée par des années de pratique n’a aucun lien de causalité avec la longueur en bits de l’empreinte apposée sur un commit. En l’absence d’une forge logicielle digne de confiance, aucun développeur avisé n’exécuterait du code en provenance d’un nœud Tor anonyme ou d’un serveur privé non certifié, même si le socle était sécurisé par les meilleurs algorithmes post-quantiques. Les garde-fous et les contrôles des canaux de distribution constituent les véritables fondations de la confiance moderne envers le code source.
Forcer un nouveau format brise vingt ans d’écosystème d’outils
Si Git 3.0 impose SHA-256 par défaut, chaque nouveau dépôt créé en ligne de commande risque de se transformer instantanément en un îlot incompatible avec les outils existants. Les développeurs qui tenteront sans précaution de pousser du code vers des serveurs distants qui ne gèrent pas encore le nouveau format se heurteront à des erreurs de protocole rédhibitoires. Des millions d’utilisateurs ordinaires seront contraints de choisir manuellement le format de hachage lors de l’initialisation de leurs projets, tout en vérifiant minutieusement les réglages sur chaque plateforme d’hébergement. Pour un outil infrastructurel dont le succès mondial repose sur sa simplicité d’utilisation immédiate, imposer une telle charge cognitive aux développeurs dégrade fortement l’expérience de développement.
Pour les projets historiques existants, la facture de la migration s’annonce encore plus vertigineuse. Remplacer l’algorithme de hachage dans un dépôt accumulant des dizaines de milliers de commits exige une puissance de calcul considérable pour recalculer l’intégralité des objets internes de Git, tout en invalidant instantanément toutes les signatures GPG et SSH passées. Si les collaborateurs répartis aux quatre coins du globe ne synchronisent pas la mise à niveau de leurs clients au même instant, des divergences d’historique insolubles menacent d’apparaître. D’innombrables liens vers des empreintes de commits éparpillés dans des tickets Jira, des commentaires de pull requests, des documentations techniques ou des canaux de discussion deviendront définitivement obsolètes. Pour maintenir la prise en charge simultanée des deux formats, les plateformes d’hébergement devront entretenir des correspondances bidirectionnelles très coûteuses, ce qui augmentera drastiquement leur charge de calcul et leurs frais de stockage.
L’écosystème des outils tiers sera également durement touché. Distribué sous licence GPL en tant que binaire exécutable autonome, Git est historiquement difficile à lier directement sous forme de bibliothèque dynamique. Par conséquent, l’écosystème foisonne de réimplémentations indépendantes (comme libgit2, JGit ou go-git) et d’analyseurs syntaxiques développés sur mesure. Nombre de ces bibliothèques open source, faute de financements pérennes, ne prennent toujours pas en charge le format d’objet complexe de SHA-256. Tous les scripts de déploiement, pipelines d’intégration continue (CI/CD) et analyseurs statiques qui ne recourent pas à l’exécution directe du binaire Git officiel risquent d’échouer face à un dépôt au format SHA-256. Devant ce risque de rupture de compatibilité, des ingénieurs seniors de Google ont publiquement évoqué des mesures d’urgence en interne : forcer par variable d’environnement le maintien de SHA-1 sur l’ensemble des nouveaux dépôts créés par leurs équipes, afin de maintenir cette refonte déstabilisatrice hors de leurs pare-feu aussi longtemps que possible.
En-têtes d’arborescence indépendants : une alternative pragmatique pour la conformité
Face aux exigences continues du NIST réclamant la fin de SHA-1, le remplacement intégral du format de hachage n’est pas la seule issue technique envisageable. Des vétérans du secteur comme Scott Chacon ont contesté cette radicalité en concevant et en testant une solution intermédiaire baptisée « Independent Tree Hash Headers » (en-têtes d’arborescence de hachage indépendants). Dans cette approche, le système emploie SHA-256 pour calculer séparément l’empreinte globale de l’arborescence du code et intègre cette valeur sous la forme d’un en-tête supplémentaire dans l’objet de signature du commit existant. Grâce à cette architecture double, l’infrastructure SHA-1 continue d’assurer un adressage de contenu véloce et un parcours d’historique performant, tandis que l’en-tête SHA-256 garantit une vérification d’intégrité inviolable pour satisfaire aux critères d’audit les plus stricts. Le calcul indépendant de cette arborescence n’engendre qu’un surcoût négligeable sur les processeurs modernes, tout en préservant intactes vingt années d’outillage logiciel.
Cette controverse autour du changement d’algorithme illustre un clivage philosophique majeur dans l’évolution des infrastructures numériques. Les partisans d’une transition rapide estiment que les protocoles centraux doivent anticiper les menaces futures et que l’industrie doit accepter une friction temporaire pour clore tout débat sur la sécurité cryptographique. À l’opposé, les réalistes menés par Chacon soulignent que plus de 90 % des développeurs travaillent au sein d’environnements d’entreprise hautement protégés. Il n’est pas justifié de leur imposer un coût d’incompatibilité démesuré pour contrer des scénarios d’attaque qui ne figurent pour l’instant que dans des publications de laboratoire. Quand une exigence formelle touchant 1 % des cas d’usage contraint 99 % des développeurs à rebâtir leurs fondations, l’industrie logicielle doit impérativement réévaluer les frontières réelles de ses défenses. Bouleverser la compatibilité historique pour fermer une brèche qu’aucun attaquant ne prendrait la peine d’exploiter revient à échanger une immense perturbation technique contre une sécurité purement illusoire.
Si la communauté technologique délaisse la consolidation des canaux de distribution du code pour s’enfermer dans une course aux armements axée sur la seule taille des empreintes de hachage, elle devra recommencer une migration déchirante d’ici quelques années dès que l’informatique quantique menacera SHA-256. La véritable résilience d’une infrastructure réside dans la valorisation et le renforcement des nœuds de confiance du réseau de distribution, et non dans le transfert aveugle de toute la défense sur une unique formule de contrôle. Assimiler la sécurité globale d’un système complexe à la seule robustesse cryptographique de son algorithme de hachage est sans doute l’illusion technique la plus pernicieuse de cette transition.
Liens de référence :
- Git 3.0’s upcoming SHA-256 default will be a costly mistake
- Discussion sur Hacker News
- Discussion sur la communauté Lobsters