Au cours de la troisième semaine de septembre 2026, la page d’accueil du principal portail de recrutement du FBI s’est retrouvée barrée d’un message narquois : « this site has been seized by ShinyHunters ». Le groupe de cybercriminels ne s’est pas contenté de défigurer la page d’accueil (défacement) : il a transmis aux médias un échantillon de données personnelles détaillées concernant 5 000 agents fédéraux. En forçant un portail d’offres d’emploi ouvert au public, les attaquants ont mis la main sur les adresses de domicile, les numéros de téléphone personnels et l’état civil des conjoints d’agents spéciaux en service actif. L’intrusion a déchiré d’un coup l’un des maillons les plus vulnérables de la cyberdéfense gouvernementale.
5 000 dossiers authentifiés pulvérisent le doute
Dans les premières heures suivant une fuite massive de données, l’authentification technique des échantillons constitue la priorité d’ingénierie absolue. Le média d’investigation indépendant 404 Media a obtenu l’échantillon de 5 000 profils fourni par ShinyHunters et a immédiatement lancé une série de vérifications croisées. Les journalistes ont soumis des numéros de téléphone tirés au sort à l’outil de renseignement en sources ouvertes (OSINT) OSINT Industries. Les comptes de réseaux sociaux associés et les noms renvoyés correspondaient au millimètre près aux fiches divulguées.
Dans la foulée, l’entreprise de cybersécurité District 4 est intervenue pour approfondir les vérifications. Ses analystes ont croisé les enregistrements avec des bases de données de fuites antérieures sur la plateforme Darkside. Non seulement ces numéros appartenaient à de véritables individus, mais une part écrasante des données renvoyait de manière limpide à l’organigramme officiel du département de la Justice des États-Unis (DOJ). Dès lors que des outils OSINT en accès libre et des suites professionnelles de cyberrenseignement convergent vers le même ensemble de fonctionnaires fédéraux, la véracité des données est scellée sur le plan technique.
L’échantillon comprenait les noms complets, adresses postales, numéros de téléphone, dates de naissance et même des informations explicites sur les conjoints. Dans sa revendication, le gang ShinyHunters a affirmé détenir l’intégralité des données de « tous les employés et candidats du FBI ». Que ces 5 000 profils correspondent au plafond d’une pagination de base de données ou à un échantillon extrait pour servir de vitrine, le périmètre défensif a bel et bien cédé. Sur Hacker News, la quasi-totalité des 187 commentaires a immédiatement porté sur l’analyse du vecteur d’attaque et la classification de la défaillance d’architecture, sans perdre de temps à mettre en doute la réalité de la fuite.
Pourquoi divulguer les familles est plus dangereux que dérober des secrets opérationnels
L’imaginaire collectif veut souvent que les attaquants ciblent en priorité des serveurs intranet blindés, remplis de dossiers d’enquête classifiés. Dans la réalité des opérations de renseignement et de guerre asymétrique, la logique est tout autre. Les cybercriminels gravitant dans l’écosystème de ShinyHunters possèdent déjà de lourds antécédents : ils ont par le passé exploité des relevés téléphoniques achetés sur des forums clandestins pour traquer physiquement et intimider (par du harcèlement et du swatting) des agents du FBI chargés de mener des enquêtes à leur encontre. Dès lors que l’adresse personnelle et le nom du conjoint sont jetés en pâture sur le dark web, le bouclier de sécurité physique de l’agent s’effondre.
Le vol d’un secret opérationnel ne compromet parfois qu’un coup de filet ciblé. En revanche, si les données personnelles et familiales de milliers d’agents tombent entre les mains de services de renseignement étrangers, ces derniers peuvent cartographier avec une précision redoutable l’organisation interne, la rotation des effectifs et les méthodes opérationnelles du FBI. Détenir la liste exhaustive des candidats non retenus représente même une menace de contre-espionnage plus insidieuse que la liste des employés en poste. Les agences adverses peuvent en effet passer au crible le vivier des postulants éconduits pour cibler ceux qui ont cherché à intégrer l’appareil fédéral mais se sont vu fermer la porte.
 Illustration : Visuel du reportage de 404 Media. Source : 404 Media, photo originale par jossuppy / Flickr
Ces personnes disposent souvent de compétences techniques recherchées, mais ont pu être recalées en raison de difficultés financières personnelles ou d’échecs aux enquêtes d’habilitation. Cette situation de frustration et de précarité en fait des cibles de choix pour des approches clandestines, des tentatives de recrutement ou du chantage. Laisser un tel graphe relationnel hautement stratégique accessible derrière un portail d’emploi public constitue une aberration architecturale majeure. Alors que les documents classifiés font l’objet d’une ségrégation physique stricte (air gap), d’authentifications multifacteurs drastiques et d’audits immuables, les flux de données des ressources humaines ont trop souvent sacrifié la sécurité élémentaire au profit du confort d’usage.
Un flou officiel qui masque l’étendue réelle de la surface d’attaque
L’élément le plus déroutant de cette intrusion réside dans l’incertitude entourant l’emplacement exact de la brèche. Dès le mardi, Apply.fbijobs.gov et les portails dédiés aux candidatures d’agents spéciaux ont été totalement mis hors ligne. Les pirates ont affirmé s’être introduits la veille au soir. Le FBI n’a toujours pas confirmé officiellement l’origine de la fuite, ni précisé si le système compromis relevait d’un sous-traitant cloud externe ou s’il s’agissait d’une passerelle menant au cœur du réseau fédéral.
Ces deux cas de figure relèvent pourtant de niveaux de négligence sans commune mesure. S’il ne s’agit que de l’infrastructure cloud d’un prestataire tiers, la faute incombe à un contrôle défaillant de la sécurité de la chaîne d’approvisionnement logicielle. La révocation des accès API et la rupture du contrat avec le fournisseur permettraient alors de circonscrire l’incident. En revanche, si les pirates ont exploité une vulnérabilité applicative sur le portail pour opérer un déplacement latéral (Lateral Movement) vers les bases de données internes, cela prouverait que le cloisonnement réseau de l’agence, pourtant financé à coups de millions de dollars, n’était qu’une simple façade.
| Hypothèse d’attaque | Périmètre des systèmes concernés | Difficulté de remédiation | Évaluation de l’impact de la fuite |
|---|---|---|---|
| Prestataire tiers compromis | Serveurs d’hébergement cloud externalisés | Faible (révocation des clés API) | Limité aux données des candidats externes au stade du dépôt de CV |
| Portail de recrutement autonome piraté | Application de bordure sur le périmètre réseau du FBI | Moyenne (reconstruction du portail et correction des failles) | Concerne les recrues récentes et l’historique des candidatures externes |
| Infrastructure RH centrale compromise | Instance RH interne au réseau fédéral | Extrêmement élevée (arrêt complet, audit et cloisonnement d’urgence) | Exposition totale des agents en exercice, de leurs conjoints et des archives |
En l’absence de conclusions techniques claires, ces 5 000 dossiers font figure de boîte noire. Même si ShinyHunters affirme posséder la base de tous les employés, seule une coupe de 5 000 entrées a été diffusée. Cette limite pourrait découler de la pagination par défaut d’une requête SQL ou du déclenchement d’un mécanisme d’étranglement lors de l’exfiltration. L’incapacité de l’agence à délimiter immédiatement le périmètre exact de la fuite met en lumière une absence criante d’outils de détection de perte de données (DLP) à granularité fine.
L’exposition directe de portails vétustes au web public invite au désastre
Au sein des échanges techniques, les spécialistes de la sécurité ont rapidement formulé une hypothèse d’ingénierie étayée : la faille exploitée proviendrait très probablement d’une instance PeopleSoft directement exposée sur Internet. Ce progiciel de gestion d’entreprise, largement répandu dans les administrations gouvernementales pour les formalités d’embauche, s’intègre généralement de manière intime avec les annuaires et bases de données d’authentification internes. Brancher un composant RH aussi central directement sur le web public équivaut à délivrer un laissez-passer permanent aux outils d’analyse automatisée de vulnérabilités.
Les bases de code des progiciels RH d’entreprise sont gigantesques et charrient des décennies de logique métier historique. Il suffit à un assaillant de repérer une faille de désérialisation non corrigée ou un formulaire de téléversement de fichier mal sécurisé pour obtenir une exécution de code à distance (RCE) et prendre le contrôle du serveur. Une fois ce premier rempart forcé, les pirates peuvent lancer des requêtes hautement privilégiées vers les bases de données d’arrière-plan et siphonner l’organigramme complet des effectifs.
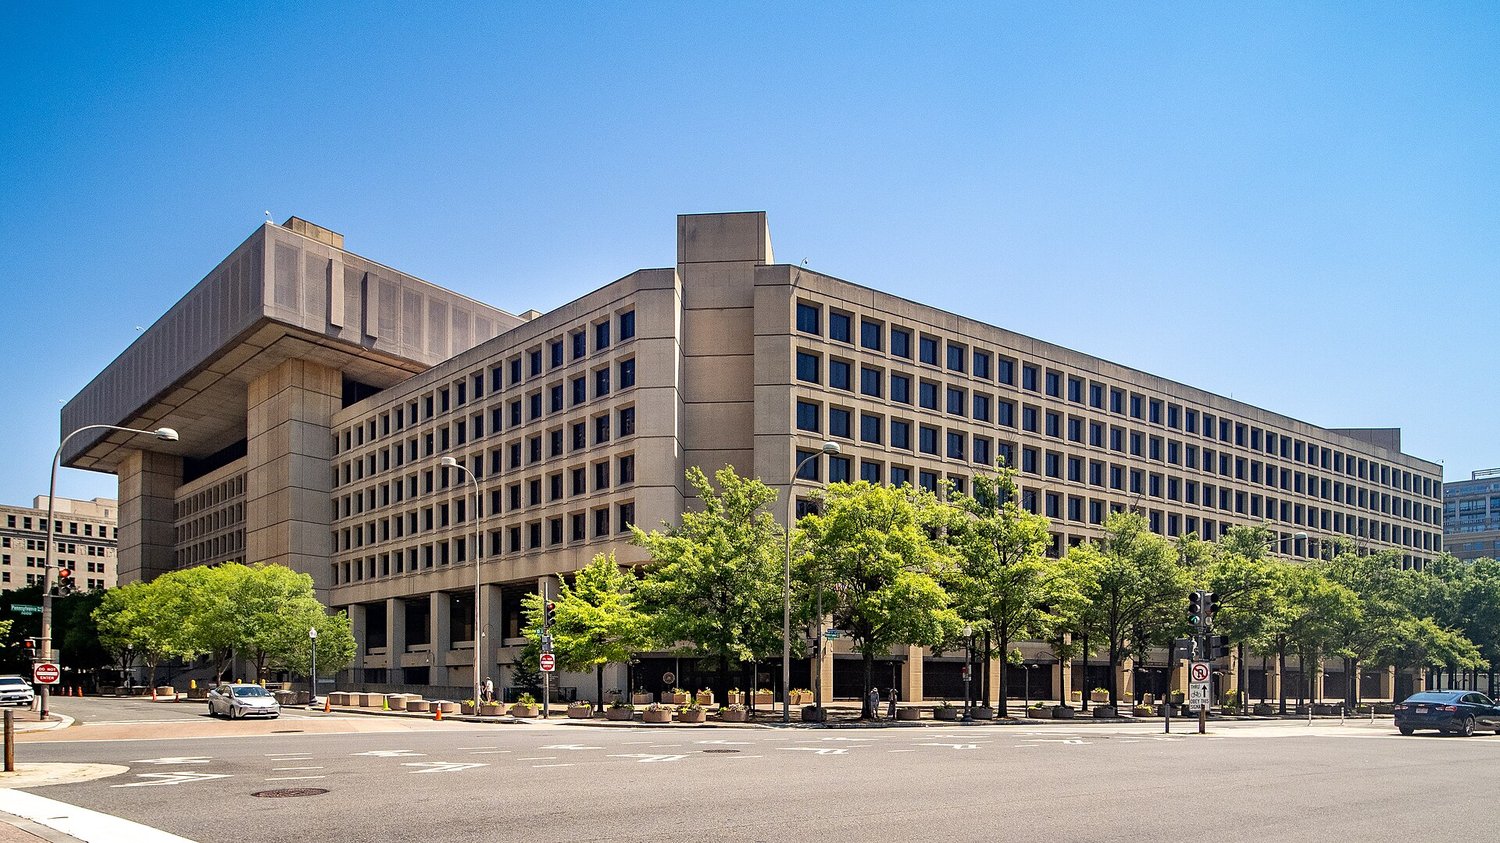 Illustration : Bâtiment J. Edgar Hoover, siège du FBI à Washington D.C. Source : Wikimedia Commons, CC BY 2.0
À l’heure actuelle, relier directement à Internet des briques logicielles manipulant des données privées hautement sensibles relève de l’hérésie architecturale. De nombreuses institutions négligent la mise à jour des défenses périmétriques sur ces applications, partant du principe qu’un site d’offres d’emploi n’exige pas la protection renforcée dévolue aux systèmes d’armes ou aux réseaux opérationnels. Pourtant, les données de ressources humaines constituent du carburant stratégique pour le contre-espionnage. En l’absence de point de rupture d’authentification strict entre les portails périphériques et l’intranet central, le site de recrutement devient une autoroute directe vers le cœur du système.
La baisse des budgets paralyse la modernisation logicielle
On ne saurait réduire cette catastrophe à la seule défaillance d’un éditeur logiciel. Les causes profondes plongent directement dans les arbitrages budgétaires des administrations publiques. Les réductions budgétaires continues imposées à l’infrastructure IT ont privé ces systèmes périphériques des investissements indispensables à leur refonte. Une véritable modernisation aurait impliqué de décomposer les monolithes en microservices et de mettre en œuvre une isolation stricte selon les principes du Zero Trust, le moyen le plus direct d’empêcher les mouvements latéraux.
Dans la pratique, personne ne souhaite débloquer des millions de dollars pour réécrire un site d’offres d’emploi. L’attribution des crédits budgétaires favorise naturellement les systèmes opérationnels à visibilité immédiate : les réseaux de reconnaissance faciale ou les plateformes de suivi criminel obtiennent aisément des financements substantiels. Quant aux portails RH d’arrière-guichet, ils sont maintenus sous perfusion sur des architectures vétustes tant que les pages continuent de s’afficher dans le navigateur.
Des systèmes conçus il y a plus de dix ans s’enlisent ainsi faute de fonds pour leur refactorisation, jusqu’au jour où des attaquants les arrachent à la racine. Lorsque les budgets de développement et de maintenance sont comprimés à l’extrême, la vulnérabilité du système devient inéluctable. Le manque d’investissements réguliers finit par compromettre jusqu’aux cycles élémentaires de déploiement des correctifs. Les portails périphériques ne se contentent pas d’exécuter du code obsolète : ils manquent également d’outils centralisés de journalisation et d’analyse comportementale des anomalies.
L’effondrement des systèmes périphériques sonne le signal d’alarme
Une fois les données dérobées, les organisations se retrouvent condamnées à une posture de gestion de crise purement réactive. Tant que les priorités de financement ne seront pas réorientées vers le durcissement en profondeur des infrastructures de base, de tels écroulements systémiques se reproduiront. La chute de ce système périphérique ne témoigne pas seulement d’un retard dans la modernisation IT : elle met en lumière un angle mort institutionnel dans la classification de la sensibilité des données.
Les cyberattaquants choisissent toujours la voie de la moindre résistance. Tant que les portails de périphérie conserveront des liaisons de confiance implicite vers les référentiels de données centraux, les barrières physiques et le cloisonnement interne ne seront que pure illusion. Lorsqu’un simple formulaire web destiné à recueillir des curriculum vitæ permet à des criminels de dérober l’adresse personnelle de 5 000 agents fédéraux, les doctrines classiques de sécurité périmétrique ont définitivement vécu. La débâcle à laquelle fait face le FBI n’est rien d’autre que l’échéance brutale d’une dette technique accumulée depuis des décennies par l’administration fédérale.
Références :
- Enquête de 404 Media
- Discussion sur Hacker News (item?id=49805278)