Un courriel prétendant émaner d’un fonds de capital-risque singapourien, un recruteur à l’accent allemand refusant d’activer sa caméra sous prétexte d’être « en déplacement », et un exercice technique en TypeScript en apparence anodin. Tels étaient les premiers maillons d’une chaîne d’attaque méticuleusement orchestrée contre des mainteneurs de projets open source de premier plan.
Le 17 septembre 2026, l’équipe de sécurité officielle de Rust a diffusé une alerte urgente : des attaquants exploitent de fausses offres d’emploi couplées à des visioconférences pour cibler directement les membres du noyau rust-lang ainsi que les mainteneurs de crates (les paquets Rust) cumulant des centaines de millions de téléchargements. Les assaillants ne cherchent pas à passer des mois à débusquer des failles zero-day ; ils visent à s’emparer directement des machines de développement par ingénierie sociale afin de publier des versions corrompues sur le registre officiel.
Des visioconférences pour dérober les droits de publication de code
Cibler des individus par ingénierie sociale s’avère infiniment plus rentable que de tenter de forcer les pare-feu d’entreprise. Les attaquants appâtent d’abord leur cible avec une proposition alléchante : un poste à plein temps très généreusement rémunéré ou un contrat de conseil particulièrement lucratif. Pour donner le change, ils conçoivent des sites d’entreprise factices très soignés et forgent des profils LinkedIn aux états de service irréprochables.
Dès que le développeur mord à l’hameçon et rejoint l’entretien vidéo, l’attaque se déploie en pleine conversation. L’interlocuteur invente un prétexte pour inciter la cible à installer un binaire en local. Il affirme par exemple que l’outil de visioconférence manque d’un codec audio particulier et transmet un programme d’installation déguisé en plugin. Dans d’autres cas, il simule des erreurs de connexion en partage d’écran et pousse la victime à exécuter des commandes malveillantes dans son terminal. L’équipe officielle précise que plusieurs développeurs Rust de renom ont été ciblés selon ce procédé dès le mois de juin. Le mois dernier, la bibliothèque arrayref — brique fondamentale aux volumes de téléchargement massifs — a été temporairement empoisonnée par un stratagème analogue. Lorsqu’une telle dépendance de base est compromise, les entreprises en aval sont infectées silencieusement lors de leurs compilations automatisées.
L’équipe Rust a explicitement souligné que la sophistication de cette chasse ciblée renvoie à des groupes affiliés à la Corée du Nord (DPRK). Tout un appareil de mystification transnationale digne d’une grande entreprise — avec faux sites web, support client et outillage sur mesure — a été mobilisé pour faire tomber un seul programmeur. Le talon d’Achille de l’écosystème open source ne réside plus dans l’infrastructure des serveurs, mais dans l’identité et les terminaux sans défense des mainteneurs eux-mêmes.
Un cheval de Troie d’accès distant de 1,68 Mo dissimulé en fin d’image
Le développeur Matt Mastracci (grack.com) a documenté en détail la manière dont il a failli devenir une victime de cette campagne. Il a reçu une sollicitation par courriel d’une prétendue société « Lua Ventures », un fonds d’investissement DeFi bien réel mais ayant cessé ses activités. Les attaquants lui ont transmis le dépôt d’une application de billetterie maritime baptisée « Ticket Harbor », en lui demandant d’effectuer des vérifications statiques et de lancer des commandes de compilation.
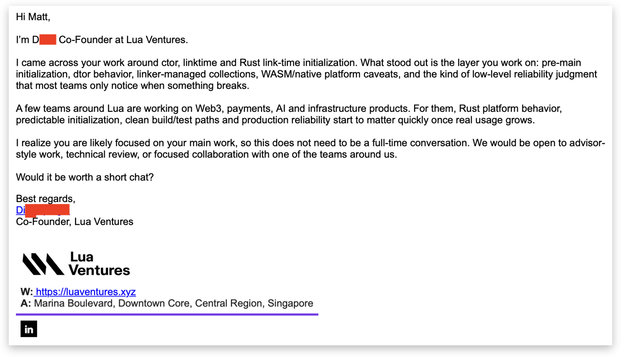 Image : Le premier courriel d’hameçonnage envoyé par l’attaquant. Source : grack.com, « Anatomy of a Failed (Nation-State?) Attack »
En apparence, le dépôt ressemblait à un projet TypeScript tout à fait ordinaire, mais il dissimulait quatre hooks postinstall piégés. L’un d’eux exécutait discrètement la commande git update-index --skip-worktree. Cette instruction ordonne à Git d’ignorer purement et simplement les modifications locales apportées à des fichiers spécifiques. Ainsi, même si le développeur lançait un git status dans son terminal, l’altération des fichiers de correctifs demeurait parfaitement invisible.
La véritable charge utile malveillante était logée dans un fichier nommé typescript+5.9.2.patch. En tête des fichiers originaux du compilateur, les pirates avaient injecté un script obfusqué. Ce script évitait délibérément les appels classiques à eval et recourait à new Function(...) pour instancier dynamiquement la logique en mémoire, esquivant ainsi les signatures statiques des antivirus.
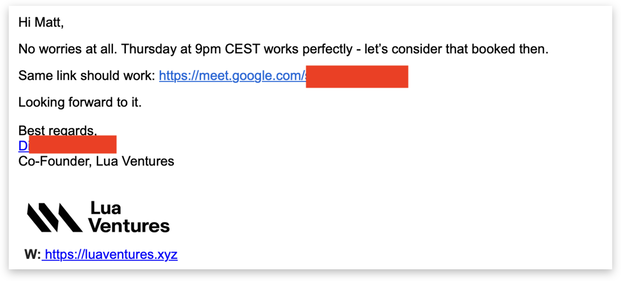 Image : Courriel de suivi proposant le « test technique ». Source : grack.com
Les analyseurs d’images standards s’arrêtent dès qu’ils rencontrent le marqueur de fin de fichier (EOF). Or, ce script chargeur sautait directement au-delà de la fin du fichier operators/3.png pour extraire un bloc de données dissimulé à la suite de l’image et amorcer un stub au format WebAssembly. Ce dernier démarrait en tâche de fond un processus Node silencieux et détaché, injectant au final une charge de second étage de 1,68 Mo dans le système d’exploitation de la cible. Dès lors que le code malveillant se relaie entre de banales images statiques et la mémoire vive, les outils traditionnels d’analyse statique deviennent totalement inopérants.
Un mécanisme d’effacement à trois niveaux pour effacer toute trace médico-légale
Baptisé « PinpinRAT », ce cheval de Troie d’accès distant (RAT) a fait preuve d’une rigueur tactique extrême lors de ses phases de persistance et d’exécution.
Dès son lancement, le malware générait localement une paire de clés RSA-2048 ainsi qu’une clé de session aléatoire AES-256. L’ensemble des communications ultérieures avec le serveur de contrôle (C2) était chiffré en AES-256-CBC avec une balise d’intégrité HMAC-SHA256. Les sondes réseau ne capturaient que des séquences d’entropie maximale, rendant les pare-feu d’entreprise incapables d’inspecter les commandes transmises vers l’extérieur.
Le cheval de Troie disposait de toutes les fonctionnalités requises pour une prise de contrôle intégrale : il pouvait aspirer et exfiltrer d’un bloc toutes les variables d’environnement — où se trouvent habituellement les secrets de serveurs cloud et les jetons de publication de paquets —, lire et écrire des fichiers arbitraires, générer des processus système et créer des tunnels DNS dissimulés pour contourner les réseaux internes d’entreprise en encapsulant les données chiffrées dans des requêtes DNS.
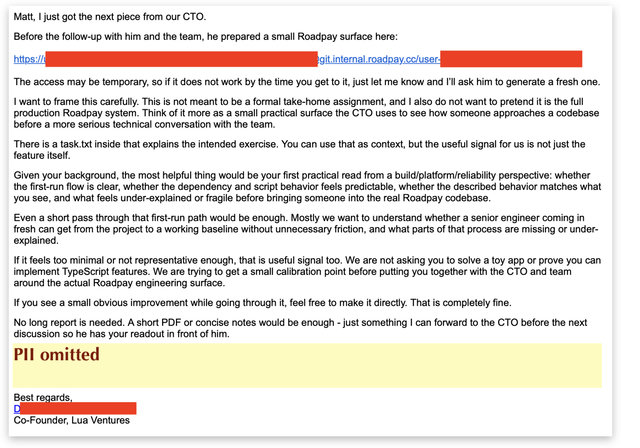 Image : Le dépôt piège et la description du test technique. Source : grack.com
Sous Windows, PinpinRAT s’installait durablement via des tâches planifiées invisibles ; sous macOS, il se dissimulait sous l’apparence d’un processus réseau essentiel du système (com.apple.WebKit.Networking).
Le dispositif le plus redoutable résidait dans sa stratégie de nettoyage. L’attaque était paramétrée pour effacer automatiquement ses traces à trois niveaux : la dissimulation via Git skip-worktree n’était que l’entrée en matière. Dès sa première exécution, le dropper réécrivait les correctifs pour purger le code malveillant qui y avait été inséré. Quant à la charge de second étage, une fois exécutée dans le répertoire temporaire, elle déclenchait un mécanisme d’autodestruction local. Après s’être frayé un passage au-delà des premières lignes de défense, ce cheval de Troie entendait demeurer tapi sur la machine de la victime pour s’en servir de passerelle durable d’empoisonnement de la chaîne logicielle.
Comment une IA a fortuitement démasqué le faux entretien
Face à ce piège savamment coordonné, l’auteur de grack.com n’a échappé à la compromission que grâce à sa vigilance instinctive et à un heureux coup du sort.
Jugeant que le rôle d’évaluation architecturale proposé cadrait mal avec un dépôt aussi rudimentaire, il a fait preuve de prudence et n’a pas compilé le code en local. Il a préféré archiver le projet et le soumettre à Claude pour un audit rapide. Claude a immédiatement pointé une anomalie : la configuration racine ne déclarait aucun hook de cycle de vie, alors que le code faisait appel à patch-package pour forcer l’application de correctifs. En tirant ce fil, ils ont découvert le malware complexe tapi dans le répertoire des patches.
En analysant la séquence a posteriori, l’auteur en a éprouvé un froid dans le dos : si les assaillants avaient inséré leur charge utile dans le script de compilation habituel build.rs — exécuté automatiquement lors de toute compilation Rust —, il aurait très certainement été infecté.
L’examen rétrospectif de l’interaction met en lumière une accumulation d’indices alarmants (red flags). Les courriels portaient les stigmates stylistiques d’une génération par modèle de langage. Le profil LinkedIn, bien que fourni, n’alignait que des titres ronflants sans réalisations professionnelles concrètes. Le compte de réseau social associé possédait un historique réel, mais son nom d’affichage n’avait été mis à jour qu’en novembre 2025, et aucune des entreprises mentionnées ne présentait d’activité commerciale vérifiable sur Internet.
L’organisation même de l’entretien détonnait. Un fonds d’investissement sérieux n’envoie jamais une heure et un lien de réunion sans invitation d’agenda formelle. Le recruteur a obstinément refusé d’allumer sa caméra. De surcroît, les ancrages géographiques étaient éparpillés de manière incohérente : un fonds basé à Singapour, des interlocuteurs sur les fuseaux horaires européens, un développeur au Canada et des sites web en .cc ciblant théoriquement une clientèle américaine. Plus les attaquants dispersent leurs repères d’identité et leurs coordonnées géographiques, moins la victime a de chances de déceler les failles.
Des développeurs bénévoles dépassés par des attaques de niveau étatique
À l’issue de cette enquête de sécurité, le fichier image contenant la charge malveillante ne déclenchait toujours aucune alerte parmi les moteurs de détection antivirus majeurs sur VirusTotal.
Les recommandations fournies par l’équipe officielle de Rust dans son bulletin de sécurité demeurent inévitablement limitées : faire preuve de scepticisme face aux sollicitations inattendues, initier soi-même les réunions vidéo, vérifier la double authentification (MFA) et surveiller les historiques de connexion.
Cependant, une défense reposant uniquement sur la vigilance individuelle s’avère profondément asymétrique. Pour l’attaquant, le coût d’une telle tentative se résume à un faux CV et une heure de visioconférence ; le gain potentiel, lui, consiste à accéder à des centaines de millions d’ordinateurs. Pour un mainteneur bénévole veillant sur des briques logicielles téléchargées des centaines de millions de fois, un seul clic malencontreux peut entraîner la prise de contrôle intégrale de sa machine. Les accès de publication dont il dispose ont acquis une valeur bien supérieure à celle du code source lui-même. Les fondations du monde numérique, érigées par quelques passionnés sur leur temps libre, se heurtent désormais de plein fouet aux campagnes d’infiltration industrialisées menées par des pirates parrainés par des États.
Liens de référence :
- Targeted attacks on rust-lang members and crate authors
- Dissecting a failed nation-state attack
- Supply-chain attack on arrayref