Le 8 septembre 2026, Microsoft déployait la mise à jour de sécurité KB5002914. D’un seul coup, le correctif colmatait 29 vulnérabilités dans Excel, s’installant silencieusement en arrière-plan sur des dizaines de millions d’ordinateurs. Le lendemain matin, d’innombrables utilisateurs se heurtaient à un phénomène déconcertant : en copiant une cellule dans un tableau puis en tentant de la coller, l’écran ne réagissait tout simplement pas.
La cellule de destination demeurait totalement inchangée. Aucune boîte de dialogue d’erreur n’apparaissait, aucun signal d’alerte ne retentissait dans les haut-parleurs. La sélection d’origine restait simplement en surbrillance, figée dans un mutisme obstiné.
Les pannes silencieuses anéantissent la boucle de rétroaction
En ingénierie logicielle, une règle fondamentale prévaut : les dysfonctionnements les plus destructeurs sont les pannes silencieuses (Silent Failures). Un crash d’application a au moins le mérite de délivrer un acte de décès sans équivoque : l’utilisateur sait qu’il doit solliciter le support technique ou redémarrer la machine. Avec cette défaillance du copier-coller dans Excel, Microsoft a offert un cas d’école parfait de panne silencieuse.
La description fournie par l’éditeur sur sa page de « Problèmes connus » (Known Issues) saisit le comportement avec une précision chirurgicale : lorsqu’un utilisateur tente de coller un contenu, la source reste sélectionnée, rien ne change à la destination, et aucun son d’avertissement ni message d’erreur n’est émis.
Une défaillance dénuée de tout retour d’information reporte l’intégralité de la charge cognitive du diagnostic directement sur le cerveau humain. La personne assise devant son écran ne soupçonne pas d’emblée une anomalie de code chez Microsoft. Son premier réflexe consiste à douter de ses propres doigts.
On appuie plus vigoureusement sur Ctrl+V, ou l’on tente un clic droit pour passer par le menu contextuel. Le temps de constater que la manipulation était irréprochable, le doute et le désarroi ont déjà consumé dix minutes d’énergie mentale.
Un message d’erreur explicite guide l’utilisateur vers un correctif ou un contournement. Une panne silencieuse ne fait qu’enfermer l’usager dans des gestes répétés et vains, nourrissant une profonde frustration. Lors du développement logiciel, garantir la disponibilité opérationnelle est tout aussi crucial que colmater des failles. Un outil qui perd sa prévisibilité devient un couteau qui vous coupe les doigts sans crier gare.
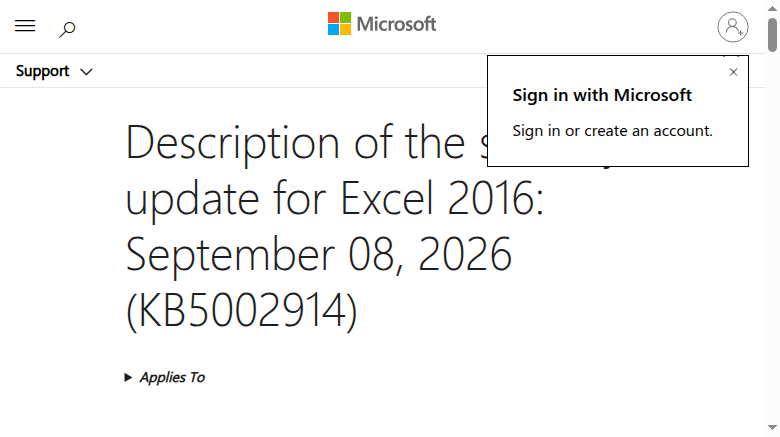 Figure : Page officielle de la mise à jour de sécurité KB5002914 pour Excel, énumérant les failles comblées. Source : Support Microsoft
Des serveurs bloqués sur l’écran « Veuillez patienter »
Les dégâts causés par les mises à jour ne se sont pas arrêtés à la suite bureautique. Les composants réseau et de communication situés au cœur du système d’exploitation ont essuyé un tir direct. Les services Bureau à distance (RDS) de plusieurs éditions de Windows ont manifesté des comportements erratiques dès l’application du correctif.
Les sessions tenaient quelques minutes avant de se couper brutalement. Le serveur restait ensuite figé sur un écran de configuration affichant le message « Veuillez patienter ».
Le rayon d’impact dépassait largement les simples accès à distance. La console de gestion Microsoft (MMC) et l’outil de diagnostic des licences RDS cessaient de répondre. L’Explorateur de fichiers lui-même, socle de la navigation, subissait des blocages. Comble de l’ironie pour les administrateurs système, la page des paramètres de Windows Update elle-même se figeait fréquemment au cours de l’opération.
Couper les accès distants tout en neutralisant les utilitaires d’administration revient à ligoter les mains des administrateurs. Pour les équipes d’exploitation gérant des centaines ou des milliers de machines virtuelles (VM), la seule mesure d’urgence consistait à interrompre de force l’allocation des VM. Un redémarrage n’offrait qu’une fenêtre de connexion éphémère avant que le blocage ne réapparaisse.
Lorsque la stabilité des protocoles élémentaires est sacrifiée au profit d’un correctif de sécurité précipité, c’est l’ensemble de l’infrastructure qui perd sa raison d’être.
Rupture brutale avec les anciens standards audio
Les outils bureautiques et les serveurs étant touchés, les périphériques matériels n’ont pas été épargnés. Sur des versions de Windows 11 telles que la 26H1, certains équipements audio répondant à la norme USB Audio Class 1.0 sont subitement devenus muets. La sortie son du système s’est interrompue, les fenêtres de paramètres sonores et le mélangeur de volume ne répondaient plus ou plantaient, et les configurations audio multicanales ont sombré dans le désordre.
Il s’agit d’un standard hérité de la fin du siècle dernier. Si le matériel professionnel contemporain est depuis longtemps passé à des protocoles plus récents, un parc installé colossal de microphones USB et d’interfaces dédiées s’appuie toujours sur cette spécification. Certains utilisateurs ont réussi à rétablir le son tant bien que mal en passant par le Panneau de configuration classique pour forcer leur matériel en mode stéréo à deux canaux.
Rompre la rétrocompatibilité avec d’anciens standards équivaut souvent à rendre le matériel obsolète de manière arbitraire. Microsoft a officiellement reconnu le problème et indiqué préparer un correctif, sans pour autant fournir de calendrier précis.
Au niveau du code, la compatibilité descendante est toujours une corvée ingrate et fastidieuse. Mais pour le consommateur dont le matériel d’enregistrement fonctionnait hier et s’est transformé aujourd’hui en un bloc de métal inerte, les promesses de sécurité ne constituent qu’une piètre consolation.
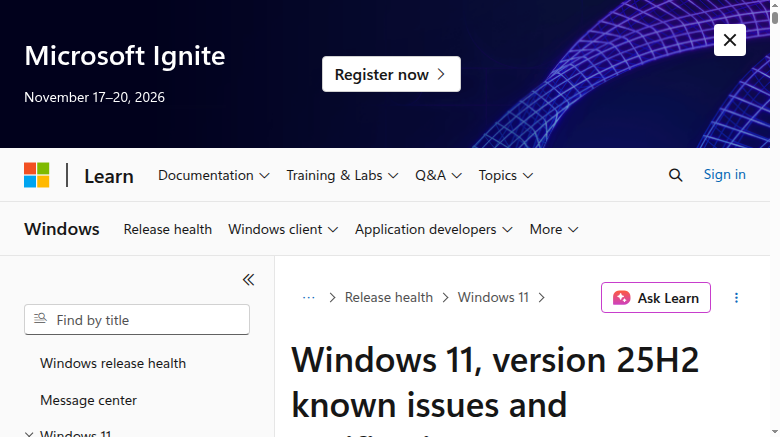 Figure : Tableau de bord Windows Release Health où Microsoft confirme les dysfonctionnements causés par la mise à jour de septembre. Source : Microsoft Learn
Désinstaller le correctif devient la seule issue
Au cœur de cette pagaille, les utilisateurs ont été placés devant un choix pervers. La mise à jour de sécurité KB5002914 pour Excel corrigeait 29 vulnérabilités, parmi lesquelles des failles critiques d’exécution de code à distance (RCE) et de divulgation d’informations. Pourtant, Microsoft n’a fourni aucune méthode permettant de conserver ces correctifs tout en contournant l’anomalie du copier-coller.
Les forums d’entraide ont rapidement débordé d’appels à l’aide et de solutions de fortune. Certains ont surmonté le problème en désinstallant puis en réinstallant intégralement Office. D’autres ont supprimé la mise à jour de sécurité en ligne de commande. Mais désinstaller ce correctif revenait à réexposer sciemment les 29 vulnérabilités tout juste neutralisées.
Lorsqu’une mise à jour de sécurité démantèle des fonctionnalités professionnelles indispensables et contraint les utilisateurs à la désinstaller pour continuer à travailler, son impact concret ne se distingue en rien d’une cyberattaque.
Quand les effets secondaires d’un dispositif de protection surpassent les risques initiaux du système, ce rempart constitue un échec manifeste d’ingénierie.
Les utilisateurs paient la facture de correctifs précipités
Six mois plus tôt, en mars 2026, un responsable de Windows chez Microsoft s’était engagé publiquement à résoudre les problèmes de qualité, promettant de « soigner les blessures du système d’exploitation ». Face à cette litanie de défaillances essuyée en septembre, The Register n’a pas manqué de souligner une éclatante ironie.
Le cas de Windows Server 2012 relève d’un humour encore plus noir. Ce système doit achever définitivement son programme de mises à jour de sécurité étendues (ESU) le 13 octobre 2026. À quelques semaines de tirer sa révérence après plus de dix ans de bons et loyaux services, il a reçu comme cadeau d’adieu un correctif qui paralyse le Bureau à distance.
Le coût le plus lourd de ce naufrage réside dans la nature même des pannes : un collage qui refuse silencieusement d’opérer, des roues de chargement sans fin, des correctifs audio sans échéance fixée — tout cela entame méthodiquement la crédibilité du système d’exploitation. Lorsque la cadence de livraison étouffe la couverture des tests, la contradiction entre sécurité et disponibilité éclate au grand jour.
Face à leur écran, les utilisateurs ordinaires n’ont eu d’autre choix que d’écoper dans la confusion. Et cette fois, personne ne savait à qui réclamer réparation pour un Ctrl+V brisé.
Liens de référence :
- Liste des problèmes connus sur Microsoft Windows Release Health
- Notes de mise à jour KB5002914 sur le Support Microsoft
- Article de The Register
- Discussion sur Hacker News