El 8 de septiembre de 2026, Microsoft lanzó la actualización de seguridad KB5002914. De un plumazo, el parche tapó 29 vulnerabilidades en Excel, instalándose silenciosamente en segundo plano en millones de ordenadores. A la mañana siguiente, incontables usuarios se toparon con un fenómeno insólito: al copiar una celda en una hoja de cálculo e intentar pegarla, la pantalla no respondía en absoluto.
La celda de destino permanecía inmutable. No aparecía ningún cuadro de diálogo de error ni se emitía ningún sonido de advertencia por los altavoces. La selección de origen simplemente continuaba resaltada, congelada en un silencio obstinado.
Los fallos silenciosos destruyen la cadena de depuración
En la ingeniería de software existe una verdad elemental: los defectos más perniciosos son los fallos silenciosos (Silent Failures). Un bloqueo de la aplicación ofrece, al menos, un certificado de defunción inequívoco: el usuario sabe que debe llamar al soporte técnico o reiniciar el sistema. Con este fallo en el copiado y pegado de Excel, Microsoft brindó un ejemplo de manual de fallo silencioso.
La descripción de la compañía en su página oficial de «Problemas conocidos» (Known Issues) captó el comportamiento con precisión quirúrgica: cuando un usuario intenta pegar contenido, la selección de origen sigue seleccionada, no cambia nada en el destino y no se genera ningún sonido ni mensaje de error.
Un fallo desprovisto de retroalimentación traslada toda la carga cognitiva de la depuración directamente al cerebro humano. Quien se sienta frente a la pantalla no asume de inmediato que Microsoft haya cometido un error en su código. El primer impulso es dudar de sus propios dedos.
Presionan Ctrl+V con más fuerza o recurren al menú contextual del botón derecho del ratón. Para cuando confirman que sus acciones fueron impecables, la duda y el desconcierto ya han devorado diez minutos de concentración.
Una pantalla de error orienta al usuario hacia una solución o un parche. Un fallo silencioso solo conduce a la repetición inútil de gestos y a una profunda frustración. Al desarrollar software, proteger la disponibilidad es tan crítico como mitigar vulnerabilidades. Una herramienta que pierde su previsibilidad equivale a un cuchillo que corta los dedos sin que te des cuenta.
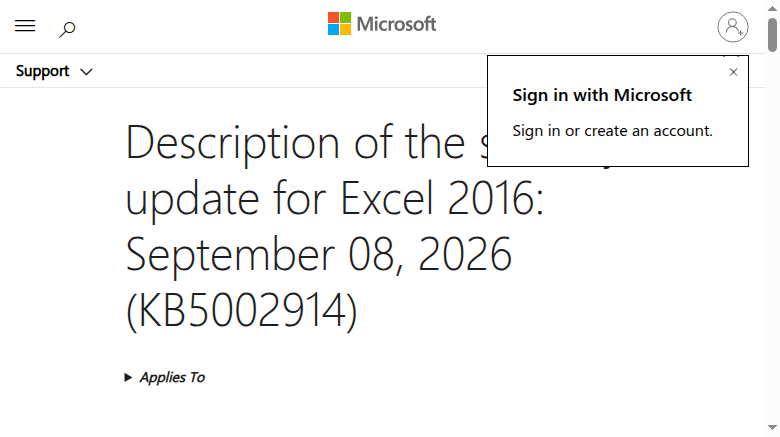 Figura: Página explicativa oficial de la actualización de seguridad KB5002914 para Excel, que detalla las vulnerabilidades corregidas. Fuente: Soporte de Microsoft
Servidores bloqueados en la pantalla de «Por favor, espere»
Los estragos provocados por las actualizaciones no se limitaron a la suite ofimática. Los componentes de comunicación en los estratos más profundos del sistema sufrieron un impacto directo. Los Servicios de Escritorio Remoto (RDS) en varias versiones de Windows comenzaron a fallar casi inmediatamente tras instalar la actualización.
Las conexiones se mantenían durante unos minutos antes de cortarse abruptamente. Acto seguido, el servidor quedaba congelado en una pantalla de configuración con el mensaje «Por favor, espere».
El radio de impacto fue mucho más allá de las sesiones estándar de escritorio remoto. La Consola de administración de Microsoft (MMC) y el Diagnóstico de licencias de RDS dejaron de responder. El propio Explorador de archivos en la base del sistema operativo experimentó bloqueos. Para colmo de ironía para los administradores de sistemas, la propia página de configuración de Windows Update se colgaba frecuentemente durante este proceso.
Cortar los accesos remotos y congelar las herramientas de gestión equivale a atar de pies y manos a los administradores. Para el personal de operaciones que gestiona cientos o miles de máquinas virtuales (VM), la única solución de emergencia consistió en forzar la detención de las asignaciones de VM. Reiniciar apenas proporcionaba una breve ventana de conexión antes de que volviera a reproducirse el bloqueo.
Sacrificar la estabilidad de los protocolos básicos en favor de un parche de seguridad apresurado dejó a la infraestructura despojada de toda utilidad.
Corte radical a los estándares de audio antiguos
Con las herramientas ofimáticas y los protocolos de servidor averiados, los periféricos de hardware tampoco se libraron del descalabro. En versiones de Windows 11 como la 26H1, determinados dispositivos compatibles con USB Audio Class 1.0 enmudecieron por completo. La salida de sonido del sistema se interrumpió, los paneles de configuración de audio y el mezclador de volumen dejaron de responder o fallaron, y las configuraciones de audio multicanal cayeron en el caos.
Se trata de un estándar antiguo surgido en el siglo pasado. Aunque los equipos de gama alta actuales han migrado a protocolos más modernos, existe un inmenso parque instalado de micrófonos USB e interfaces de audio especializadas que aún dependen de él. Algunos usuarios lograron recuperar el sonido a duras penas recurriendo al Panel de control clásico para forzar el dispositivo a operar en modo estéreo de 2 canales.
Cortar la compatibilidad con normas consolidadas suele equivaler al desguace indiscriminado de hardware. Microsoft admitió formalmente la incidencia y declaró estar trabajando en un parche corrector, aunque sin comprometerse con ningún calendario concreto.
En el mantenimiento del código, la retrocompatibilidad siempre ha sido una tarea ingrata y extenuante. Pero para el usuario cuyo micrófono funcionaba ayer y hoy es un pisapapeles inservible, las promesas de seguridad no compensan la pérdida.
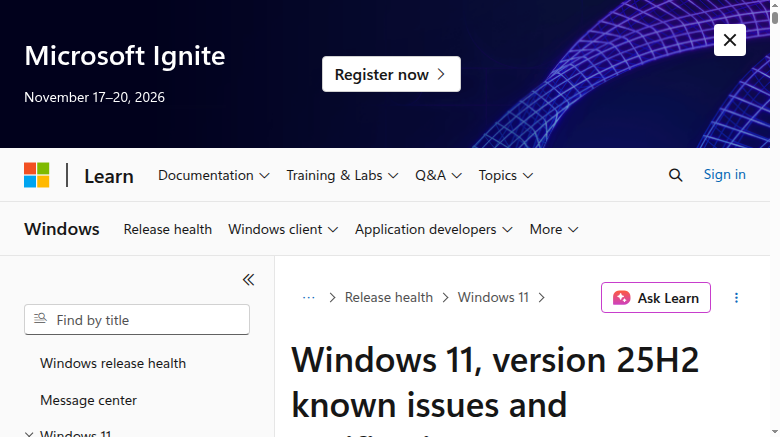 Figura: Lista de problemas conocidos en el panel Windows Release Health, donde Microsoft reconoció las incidencias causadas por la actualización de septiembre. Fuente: Microsoft Learn
Desinstalar el parche se convierte en la única salida
En medio del desconcierto, los usuarios se vieron abocados a un dilema perverso. La actualización de seguridad KB5002914 para Excel corregía 29 vulnerabilidades, entre ellas fallos críticos de ejecución remota de código (RCE) y fuga de información. Sin embargo, Microsoft no facilitó ninguna vía que permitiera conservar el blindaje de seguridad sin renunciar a la función de pegado.
Los foros de soporte se llenaron de peticiones de auxilio y trucos compartidos. Algunos resolvieron la incidencia desinstalando y reinstalando Office por completo. Otros eliminaron la actualización de seguridad desde la línea de comandos. Pero dar ese paso significaba volver a dejar expuestas esas 29 brechas de seguridad.
Un parche de seguridad que mutila funciones operativas indispensables y empuja a los usuarios a desinstalarlo para poder seguir trabajando, tiene un impacto práctico indistinguible del de un ataque al sistema.
Cuando los efectos secundarios de una defensa superan los riesgos iniciales del sistema, esa barrera defensiva representa una deficiencia de ingeniería.
Los usuarios pagan la factura de unas actualizaciones apresuradas
Seis meses atrás, en marzo de 2026, un alto responsable de Windows en Microsoft prometió públicamente atajar los problemas de calidad, proclamando su intención de «sanar las heridas del sistema operativo». Frente a aquellas palabras, el catálogo de desperfectos provocado por las actualizaciones de septiembre fue calificado por The Register como una suprema ironía.
Con tintes de comedia aún más negra se presentó el caso de Windows Server 2012. Este sistema operativo tiene programado el fin definitivo de su programa de Actualizaciones de Seguridad Extendidas (ESU) para el 13 de octubre de 2026. Al borde de clausurar un ciclo vital de más de una década, recibió un regalo de despedida que inutilizaba su Escritorio Remoto.
El coste más oneroso de este tropiezo radica en la naturaleza de sus fallos: un copiado y pegado paralizado en silencio, ruedas de carga interminables y una corrección de audio sin fecha definida minan de forma constante la credibilidad del sistema operativo. Cuando la prisa por lanzar software aplasta la cobertura de las pruebas, la tensión entre seguridad y usabilidad estalla inevitablemente.
Los usuarios de a pie, sentados frente al ordenador, tuvieron que lidiar con el caos sin saber a quién reclamar por un Ctrl+V que dejó de funcionar.
Enlaces de referencia:
- Lista de problemas conocidos en Microsoft Windows Release Health
- Notas de actualización KB5002914 en Soporte de Microsoft
- Cobertura de The Register
- Debate en la comunidad de Hacker News