Am 8. September 2026 veröffentlichte Microsoft das Sicherheitsupdate KB5002914. Mit einem Schlag stopfte der Patch 29 Schwachstellen in Excel und wurde im Hintergrund stillschweigend auf Millionen Computern installiert. Am nächsten Tag erlebten unzählige Nutzer ein bizarres Phänomen: Wer in einer Tabelle eine Zelle kopierte und sie einfügen wollte, erhielt auf dem Bildschirm keinerlei Reaktion.
Die Zielzelle verharrte völlig unverändert. Kein Fehlerdialog öffnete sich, kein Warnsignal ertönte aus den Lautsprechern. Die ursprüngliche Auswahl blieb markiert – erstarrt in lautloser Verweigerung.
Lautlose Fehler zerstören die Feedback-Schleife der Fehlersuche
In der Softwaretechnik gilt eine Grundregel: Die verheerendsten Fehler sind lautlose Defekte (Silent Failures). Ein Systemabsturz liefert zumindest eine unmissverständliche Todeserklärung. Der Anwender weiß, dass er den IT-Support kontaktieren oder die Anwendung neu starten muss. Beim Ausfall des Kopierens und Einfügens in Excel lieferte Microsoft ein Paradebeispiel für einen lautlosen Fehler.
Die Beschreibung auf der offiziellen Seite der „Bekannten Probleme“ (Known Issues) traf den Kern mit chirurgischer Präzision: Versucht ein Anwender Inhalte einzufügen, bleibt der Quellinhalt ausgewählt, am Zielort ändert sich nichts, und es wird weder ein Warnton noch eine Fehlermeldung ausgegeben.
Ein Fehler ohne jede Rückmeldung wälzt die gesamte kognitive Last der Fehlersuche direkt auf das menschliche Gehirn ab. Wer vor dem Bildschirm sitzt, vermutet nicht sofort mangelhaften Code aus Redmond. Der erste Impuls ist, an den eigenen Fingern zu zweifeln.
Anwender drücken Strg+V fester oder weichen auf das Kontextmenü der rechten Maustaste aus. Bis feststeht, dass die eigene Bedienung fehlerfrei war, haben Selbstzweifel und Verwirrung bereits zehn Minuten Konzentration verbrannt.
Eine explizite Fehlermeldung lenkt Anwender zu Workarounds oder Patches. Ein lautloser Fehler hingegen lässt sie in sinnlosen, wiederholten Handlungen zurück und schürt tiefe Frustration. Bei der Softwareentwicklung ist die Sicherung der Benutzbarkeit genauso kritisch wie das Schließen von Sicherheitslücken. Ein Werkzeug, das seine Vorhersehbarkeit verliert, wird zu einer Klinge, die unbemerkt in die Finger schneidet.
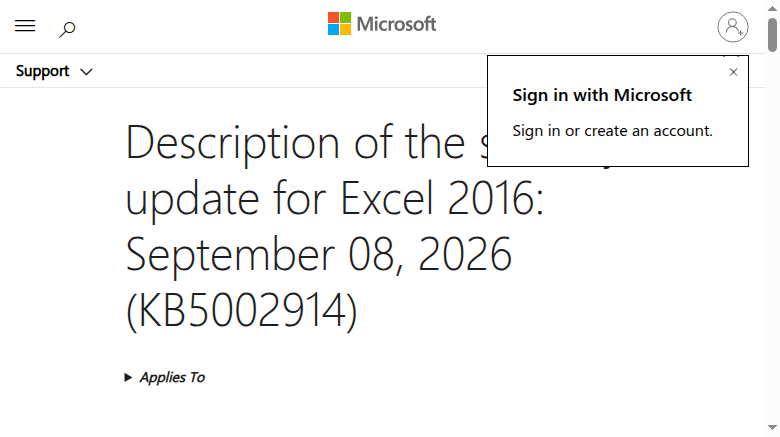 Abbildung: Offizielle Seite zum Excel-Sicherheitsupdate KB5002914 mit einer Liste der behobenen Schwachstellen. Quelle: Microsoft Support
Server frieren beim Konfigurationsbildschirm ein
Die Verwüstung durch die Updates machte nicht vor Bürosoftware halt. Tiefer liegende Kommunikationskomponenten des Betriebssystems erlitten einen Volltreffer. Die Remotedesktopdienste (RDS) mehrerer Windows-Versionen zeigten unmittelbar nach Installation des Updates Fehlfunktionen.
Verbindungen blieben wenige Minuten bestehen, bevor sie unvermittelt abbrachen. Anschließend fror der Server auf einem Konfigurationsbildschirm mit der Meldung „Bitte warten“ ein.
Das Schadensausmaß ging weit über einfache Remotedesktop-Sitzungen hinaus. Die Microsoft Management Console (MMC) und das Diagnosetool für die RDS-Lizenzierung reagierten nicht mehr. Selbst der Datei-Explorer auf unterster Systemebene geriet ins Stocken. Für Systemadministratoren besonders zynisch: Sogar die Einstellungsseite von Windows Update fror während dieses Vorgangs häufig ein.
Fernzugriffe zu kappen und Verwaltungswerkzeuge einzufrieren, fesselt Administratoren praktisch die Hände. Für IT-Betreiber, die Hunderte oder Tausende virtueller Maschinen (VMs) verwalten, blieb als vorübergehende Notlösung nur das erzwungene Stoppen der VM-Zuweisung. Ein Neustart verschaffte lediglich ein flüchtiges Zeitfenster für kurze Verbindungen, bevor der Hänger erneut auftrat.
Als die Stabilität elementarer Protokolle einem überhasteten Sicherheitspatch geopfert wurde, verlor die Infrastruktur jede Verlässlichkeit.
Ältere Audiostandards rigoros gekappt
Nachdem Office-Anwendungen und Serverprotokolle angeschlagen waren, traf es die Hardware-Peripherie. Auf Windows-11-Versionen wie 26H1 verstummten bestimmte Audiogeräte der Klasse USB Audio Class 1.0 schlagartig. Die Systemtonausgabe brach ab, Sound-Einstellungen und Lautstärkemixer reagierten nicht mehr oder stürzten ab, und Mehrkanal-Audiosysteme versanken im Chaos.
Dabei handelt es sich um einen Standard aus dem letzten Jahrhundert. Während moderne High-End-Studiogeräte längst auf neuere Protokolle setzen, verlässt sich eine riesige Bestandsbasis an USB-Mikrofonen und speziellen Audio-Interfaces nach wie vor darauf. Einigen Nutzern gelang es, den Ton mühsam wiederzubeleben, indem sie in der klassischen Systemsteuerung den Betrieb auf einen Zweikanal-Stereomodus erzwangen.
Die Abwärtskompatibilität zu etablierten Standards abrupt abzubrechen, bedeutet in der Praxis die wahllose Entwertung von Hardware. Microsoft räumte das Problem offiziell ein und erklärte, an einem Korrekturpatch zu arbeiten – blieb jedoch jeden konkreten Zeitplan schuldig.
Auf Code-Ebene ist die Pflege von Abwärtskompatibilität stets mühsame Knochenarbeit. Doch für Nutzer, deren Aufnahmegerät gestern noch funktionierte und heute zu Elektroschrott degradiert wurde, sind Sicherheitsversprechen kein Trost.
 Abbildung: Liste bekannter Probleme auf der Release-Health-Seite von Microsoft Windows, auf der die durch das September-Update verursachten Probleme bestätigt werden. Quelle: Microsoft Learn
Patch-Deinstallation als einziger Ausweg
Inmitten des Chaos sahen sich Anwender mit einem absurden Dilemma konfrontiert. Das Sicherheitsupdate KB5002914 für Excel behob 29 Schwachstellen, darunter kritische Lücken zur Remotecodeausführung (RCE) und Offenlegung von Informationen. Dennoch stellte Microsoft keinen Workaround bereit, der die Sicherheitskorrekturen beibehielt und zugleich den Einfügefehler umging.
Die Support-Foren füllten sich mit Hilferufen und Notlösungen. Manche behoben das Problem, indem sie das gesamte Office-Paket deinstallierten und neu aufspielten. Andere entfernten das Sicherheitsupdate über die Befehlszeile. Doch die Deinstallation des Patches bedeutete gleichzeitig, genau jene 29 Sicherheitslücken wieder ungeschützt offenzulegen.
Wenn ein Sicherheitspatch grundlegende Alltagsfunktionen derart lahmlegt, dass Nutzer gezwungen sind, ihn zu deinstallieren, um arbeiten zu können, unterscheidet sich dieser Effekt in seiner praktischen Wirkung kaum noch von einem Angriff.
Wenn die Nebenwirkungen einer Schutzmaßnahme das ursprüngliche Risiko des Systems übersteigen, ist ein solcher Schutzwall ingenieurtechnisch mangelhaft.
Nutzer zahlen den Preis für überhastete Sicherheitsupdates
Noch sechs Monate zuvor, im März 2026, hatte ein Windows-Verantwortlicher von Microsoft öffentlich versprochen, Qualitätsprobleme entschlossen anzugehen, und davon gesprochen, „die Wunden des Betriebssystems zu heilen“. Angesichts der pannengeplagten Patch-Bilanz vom September wertete The Register dies als bittere Ironie.
Noch schwärzer fiel der Humor für Windows Server 2012 aus. Dieses Betriebssystem scheidet am 13. Oktober 2026 endgültig aus dem Programm für erweiterte Sicherheitsupdates (ESU) aus. Unmittelbar vor dem Ende seines mehr als zehnjährigen Lebenszyklus erhielt es ein Abschiedsgeschenk, das den Remotedesktop lahmlegte.
Der schwerste Preis dieses Patch-Desasters liegt in der Art seines Scheiterns: die lautlose Verweigerung beim Einfügen, das endlose Warten vor Ladekreisen, die fehlende Zeitangabe für funktionierende Audiotreiber – all das untergräbt das Vertrauen in das Betriebssystem. Wenn das Veröffentlichungstempo die Testabdeckung überrollt, entlädt sich der Konflikt zwischen Sicherheit und Verfügbarkeit mit voller Wucht.
Gewöhnliche Nutzer vor ihren Rechnern blieben ratlos im Chaos zurück. Und dieses Mal wusste niemand, bei wem sie Schadenersatz für ein kaputtes Strg+V einfordern sollten.
Weiterführende Links:
- Microsoft Windows Release Health – Bekannte Probleme
- Microsoft Support KB5002914 Update-Hinweise
- Berichterstattung von The Register
- Diskussion auf Hacker News