Eine E-Mail einer angeblichen Risikokapitalgesellschaft aus Singapur, ein Interviewer mit deutschem Akzent, der seine Kamera unter dem Vorwand einer Reise ausgeschaltet lässt, und eine scheinbar banale TypeScript-Testaufgabe. Dies war der Auftakt einer hochentwickelten Angriffskette, die gezielt auf Maintainer führender Open-Source-Projekte angesetzt wurde.
Am 17. September 2026 veröffentlichte das offizielle Sicherheitsteam von Rust eine dringende Warnung: Angreifer nutzen gefälschte Stellenangebote in Kombination mit Videokonferenzen als Einfallstor, um Jagd auf Kernmitglieder des rust-lang-Teams und Betreuer von Crates (den Paket-Einheiten in Rust) mit extrem hohen Downloadzahlen zu machen. Die Angreifer investieren keine Monate in die Suche nach Zero-Day-Schwachstellen. Stattdessen versuchen sie über Social Engineering die direkte Kontrolle über Entwicklerrechner zu erlangen, um anschließend manipulierte Versionen im offiziellen Paketregister zu veröffentlichen.
Videokonferenzen als Einfallstor zur Übernahme von Veröffentlichungsrechten
Gezieltes Social Engineering gegen Einzelpersonen ist ungleich effizienter als der Versuch, Unternehmens-Firewalls mit roher Gewalt zu überwinden. Die Angreifer legen zunächst einen verlockenden Köder aus: eine hochdotierte Festanstellung oder lukrative Beratungsprojekte. Um dem Ganzen Glaubwürdigkeit zu verleihen, erstellen sie professionell wirkende Unternehmenswebsites und fälschen lückenlose LinkedIn-Profile mit beeindruckenden Qualifikationen.
Sobald der Entwickler anbeißt und an der Videokonferenz teilnimmt, beginnt der eigentliche Angriff während des Gesprächs. Der Interviewer erfindet Vorwände, um die Zielperson zur lokalen Installation von Software zu bewegen. Er behauptet beispielsweise, der Konferenzsoftware fehle ein bestimmter Audiocodec, und übermittelt ein als Plug-in getarntes Installationspaket. Oder er demonstriert via Bildschirmfreigabe angebliche Verbindungsfehler und fordert das Opfer auf, bösartige Befehle im Terminal auszuführen. Wie das offizielle Team mitteilte, wurden bereits im Juni mehrere prominente Rust-Entwickler mit ähnlichen Methoden attackiert. Erst im vergangenen Monat wurde die fundamentale Low-Level-Bibliothek arrayref mit ihren enormen Downloadzahlen auf vergleichbare Weise vorübergehend kompromittiert. Wird eine solche Kernkomponente mit einer Hintertür versehen, werden nachgelagerte Unternehmen bei automatisierten Builds unbemerkt infiziert.
Das Rust-Team stellte unmissverständlich klar, dass die Raffinesse dieser gezielten Kampagne auf Akteure mit Verbindung zur Demokratischen Volksrepublik Korea (DPRK) hinweist. Ein transnationales Täuschungssystem auf Enterprise-Niveau – inklusive gefälschter Websites, Support-Kanälen und maßgeschneiderter Werkzeuge – wurde in Gang gesetzt, um einen einzelnen Entwickler zu täuschen. Die verwundbarste Stelle des Open-Source-Ökosystems hat sich von Rechenzentren und Serverclustern auf die Identität schutzloser Maintainer verlagert.
1,68 MB großer Fernzugriffstrojaner im Datei-Ende eines Bildes versteckt
Der Entwickler Matt Mastracci (grack.com) dokumentierte detailliert, wie er einem solchen Angriff nur knapp entging. Er erhielt eine E-Mail-Einladung von einer Firma namens „Lua Ventures“ – einer tatsächlich existierenden, aber längst inaktiven DeFi-Beteiligungsgesellschaft. Die Angreifer schickten ihm ein Code-Repository für eine Fährticket-Anwendung namens „Ticket Harbor“ und baten ihn, statische Code-Prüfungen sowie Build-Befehle auszuführen.
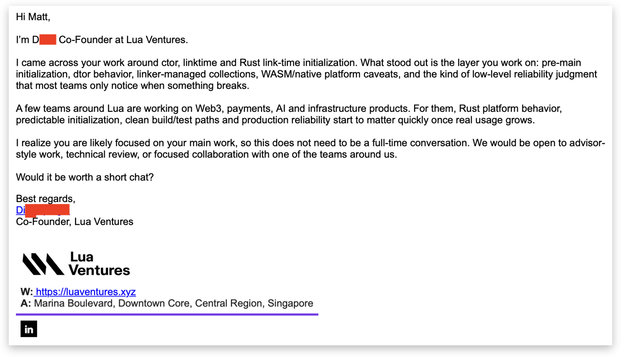 Abb.: Die erste Phishing-E-Mail des Angreifers. Quelle: grack.com, „Anatomy of a Failed (Nation-State?) Attack“
Nach außen hin wirkte das Repository wie ein gewöhnliches TypeScript-Projekt, doch tief im Inneren waren vier getarnte postinstall-Hooks konfiguriert. Einer dieser Hooks führte im Hintergrund den Befehl git update-index --skip-worktree aus. Dieser Befehl zwingt Git dazu, Änderungen an bestimmten Dateien vollständig zu ignorieren. Selbst wenn der Entwickler im Terminal git status eingab, blieb die Manipulation der Patch-Dateien vollkommen unsichtbar.
Die eigentliche Schadlast verbarg sich in einer Datei namens typescript+5.9.2.patch. Ganz oben in den ursprünglichen Compiler-Dateien wurde ein obfuskierter Skriptabschnitt injiziert. Dieses Skript vermied gezielt klassische eval-Aufrufe und instanziierte die Ausführungslogik stattdessen über new Function(...) dynamisch im Arbeitsspeicher, um statische Signaturen von Antivirenprogrammen zu unterlaufen.
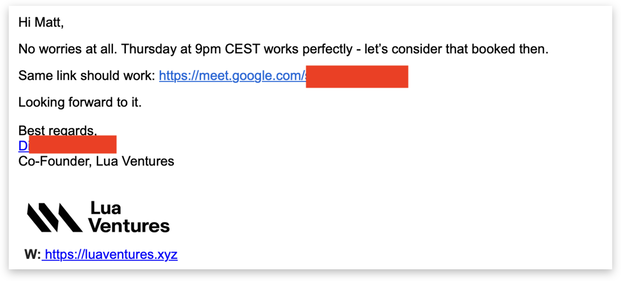 Abb.: Folge-E-Mail mit der Einladung zur „Testaufgabe“. Quelle: grack.com
Herkömmliche Bild-Parser stoppen das Einlesen, sobald sie auf die End-of-File-Markierung stoßen. Dieses Ladeskript sprang jedoch gezielt an das Ende der Datei operators/3.png, extrahierte die dahinter angehängten Rohdaten und startete einen WebAssembly-Stub. Dieser Stub erzeugte im Hintergrund einen lautlosen, losgelösten Node-Prozess, der schließlich eine 1,68 MB große Second-Stage-Nutzlast in das Betriebssystem des Opfers injizierte. Wenn Schadcode die Staffette über scheinbar harmlose statische Bilder und den Arbeitsspeicher weiterreicht, greifen traditionelle statische Code-Analysen ins Leere.
Dreistufiger Bereinigungsmechanismus verwischt alle forensischen Spuren
Dieser als „PinpinRAT“ bezeichnete Remote-Access-Trojaner zeichnete sich während der Persistenz- und Ausführungsphase durch eine bemerkenswerte operative Disziplin aus.
Sobald der Trojaner aktiv wird, erzeugt er lokal auf dem Zielrechner ein RSA-2048-Schlüsselpaar sowie einen zufälligen AES-256-Sitzungsschlüssel. Sämtlicher ausgehender C2-Datenverkehr wird mittels AES-256-CBC verschlüsselt und mit einem HMAC-SHA256-Integritäts-Tag versehen. Netzwerküberwachungssysteme erfassen lediglich Datenströme mit maximaler Entropie; Unternehmens-Firewalls sind absolut unfähig zu analysieren, welche Befehle nach außen übertragen werden.
Der Trojaner verfügte über das vollständige Arsenal zur Rechnerübernahme. Er konnte sämtliche System-Umgebungsvariablen mit einem einzigen Aufruf auslesen und exfiltrieren – dort lagern typischerweise Cloud-Zugangsdaten und Token für Paketregister. Er unterstützte beliebige Dateioperationen, das Starten von Systemprozessen sowie das Einrichten verdeckter DNS-Tunnel, um geschützte Firmennetzwerke über manipulierte DNS-Anfragen lautlos zu durchdringen.
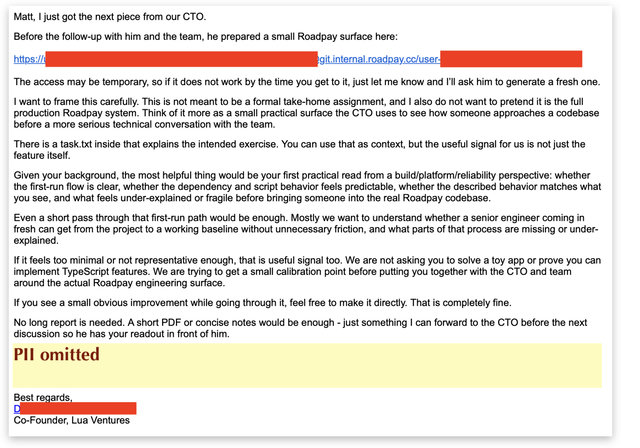 Abb.: Das Köder-Repository und die Beschreibung der Testaufgabe. Quelle: grack.com
Unter Windows verankerte sich PinpinRAT über versteckte geplante Aufgaben im System; unter macOS tarnte er sich als zentraler System-Netzwerkprozess (com.apple.WebKit.Networking).
Am gefährlichsten war seine Selbstreinigungsroutine. Die Angriffskette war darauf ausgelegt, Spuren auf drei Ebenen automatisch zu tilgen: Die Verschleierung via git skip-worktree war nur der erste Schritt. Nach dem ersten Start bereinigte der Dropper die Patch-Dateien wieder von den injizierten Codezeilen. Die Second-Stage-Nutzlast löste nach der Ausführung im temporären Verzeichnis einen lokalen Selbstzerstörungsmechanismus aus. Nach dem Durchbrechen der primären Abwehr sollte sich der Trojaner dauerhaft im System einnisten, um es als dauerhaftes Sprungbrett für weitere Angriffe auf die Software-Lieferkette zu missbrauchen.
Wie KI die gefälschte Bewerbung zufällig entlarvte
Dass der Autor von grack.com dieser vielschichtigen Falle entkommen konnte, verdankt er vor allem einer gesunden Grundskepsis und einer gehörigen Portion Glück.
Ihm fiel auf, dass das Niveau des bereitgestellten Repositories in keinem logischen Verhältnis zu der anspruchsvollen Architektur-Rolle stand. Aus Vorsicht verzichtete er darauf, Build-Befehle lokal auszuführen. Stattdessen packte er den Code in ein ZIP-Archiv und ließ ihn von Claude analysieren. Claude wies prompt auf Unregelmäßigkeiten hin: In der Basiskonfiguration waren keinerlei Lifecycle-Hooks hinterlegt, dennoch nutzte das Projekt patch-package, um Änderungen zu erzwingen. Bei der genaueren Nachverfolgung stieß man direkt auf den hochentwickelten Trojaner im Patch-Verzeichnis.
Im Nachhinein zeigte sich der Entwickler erleichtert: Hätten die Angreifer die Schadlast in einem regulären build.rs-Skript platziert, das bei jedem Rust-Build automatisch ausgeführt wird, wäre er der Infektion mit hoher Wahrscheinlichkeit erlegen.
Bei einer rückblickenden Analyse des gesamten Kontakts fielen zahlreiche Warnsignale ins Auge. Die Anschreiben wiesen deutliche strukturelle Merkmale generativer Sprachmodelle auf. Das LinkedIn-Profil war zwar umfangreich, bestand jedoch ausschließlich aus inhaltsleeren Titeln ohne nachweisbare Beiträge. Das verlinkte Social-Media-Konto besaß zwar eine Historie, der Profilname war jedoch erst im November 2025 geändert worden, und keine der genannten Partnerfirmen verfügte über eine echte geschäftliche Präsenz im Netz.
Auch die Organisation des Gesprächs war voller Brüche. Seriöse Beteiligungsgesellschaften versenden keine formlosen Links ohne Kalendereinladung. Der Gesprächspartner weigerte sich beharrlich, seine Kamera einzuschalten. Zudem waren die geografischen Bezugspunkte vollkommen inkonsistent: Ein Fonds in Singapur, Ansprechpartner in europäischen Zeitzonen, ein Entwickler in Kanada und Webpräsenzen mit der Endung .cc, die angeblich amerikanische Kunden adressierten. Je weiter Angreifer ihre Identitätsanker und Standorte streuen, desto schwerer fällt es dem Opfer, die Widersprüche aufzudecken.
Feierabend-Entwickler gegen staatliche Angriffskampagnen
Am Ende der Sicherheitsanalyse löste die manipulierte Bilddatei auf der Plattform VirusTotal bei keinem einzigen führenden Virenscanner einen Alarm aus.
Die Ratschläge des Rust-Sicherheitsteams bleiben notgedrungen rudimentär: Entwickler werden gemahnt, unaufgeforderten Kontaktversuchen mit Skepsis zu begegnen, Videokonferenzen selbst zu hosten, Multi-Faktor-Authentifizierung konsequent zu nutzen und Login-Protokolle regelmäßig zu prüfen.
Doch eine Verteidigung, die ausschließlich auf individueller Wachsamkeit fußt, ist hochgradig asymmetrisch. Der Aufwand für einen Angriff beschränkt sich auf einen gefälschten Lebenslauf und eine Stunde Videotelefonie. Der Ertrag hingegen ist der Zugriff auf Hunderte Millionen Endgeräte. Maintainer, die in ihrer Freizeit ehrenamtlich Software mit astronomischen Downloadzahlen pflegen, können durch einen einzigen falschen Klick ihren Rechner verlieren. Die Veröffentlichungsrechte, die sie besitzen, sind längst wertvoller als der Quellcode selbst. Ein digitales Fundament, das von wenigen Enthusiasten in ihrer Freizeit errichtet wurde, steht nun den industrialisierten Infiltrationskampagnen staatlicher Hackergruppen direkt gegenüber.
Weiterführende Links:
- Targeted attacks on rust-lang members and crate authors
- Dissecting a failed nation-state attack
- Supply-chain attack on arrayref