一封自称来自新加坡风投机构的邮件,一个带德国口音、以「旅途中」为由拒开摄像头的面试官,和一份不起眼的 TypeScript 测试任务。这是一条针对顶级开源项目维护者的真实绞杀链。
2026 年 9 月 17 日,Rust 官方团队发出安全警告:有攻击者正用虚假工作机会加上视频会议作为入口,专门狩猎 rust-lang 的核心成员和高下载量 crate(Rust 的包管理单位)的维护者。攻击者不打算花数月时间去寻找零日漏洞。他们想要直接通过社会工程学拿到设备控制权,进而在官方包库中发布恶意版本。
视频会议骗走代码发布权限
这种针对个人的社会工程学攻击,比暴力破解企业防火墙高效得多。攻击者首先抛出一个很有诱惑力的诱饵。那可能是一份高薪的全职工作,或者一个利润丰厚的外包项目。为了让这一切显得真实,他们搭好了像模像样的新公司主页。他们还伪造了履历光鲜的 LinkedIn 资料。
只要开发者上钩并参加视频面试,真正的攻击就会在通话中展开。面试官会找借口让目标在本地安装东西。他们宣称视频软件缺少某个音频编解码器,发送伪装成插件的安装包。或者通过屏幕共享展示连接错误,发给目标一段恶意命令,诱导其在终端执行。官方指出,早在 6 月份就已经有多名知名 Rust 开发者遭遇了类似手法的攻击。上个月,拥有极高下载量的底层结构库 arrayref 也是通过类似手段被短暂投毒。一旦这种底层依赖被植入恶意代码,下游企业在自动构建时就会被无声感染。
Rust 官方明确表示,这种定向猎杀手法的复杂程度,已知与具有朝鲜(DPRK)背景的攻击组织存在关联。一套跨国企业级伪装体系,动用了假网站、客服和定制工具,只为了对付一个程序员。开源生态最脆弱的地方已经从服务器集群,转移到了毫无防备的维护者身份本身。
图片尾部藏入 1.68MB 远控木马
开发者 grack.com 详细记录了自己险些成为牺牲品的全过程。他收到了一家名为「Lua Ventures」的邮件邀请。这是一家真实存在但早已停止运营的 DeFi 风投。对方发来一个渡轮售票应用的代码仓库。他们要求目标执行静态代码检查和构建命令。
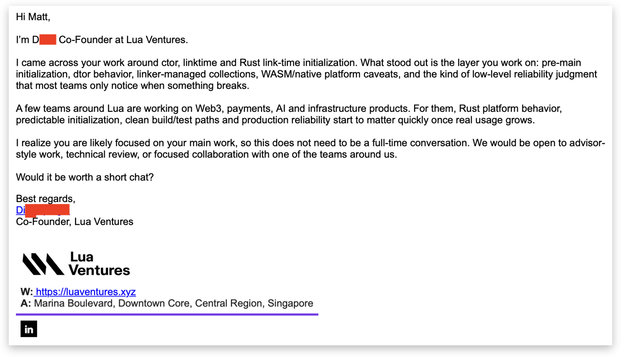 图:攻击者发来的第一封初始钓鱼邮件。来源:grack.com《Anatomy of a Failed (Nation-State?) Attack》
仓库表面上是一个普通的 TypeScript 项目,但内部深处配置了四个伪装的 postinstall 钩子。其中一个钩子悄悄执行了 git update-index --skip-worktree。这行命令会强行让 Git 忽略特定文件系统的变化,受害者即使在终端里输入 git status,也根本看不到补丁文件已经被恶意篡改。
真正的木马载荷藏在名为 typescript+5.9.2.patch 的补丁里。它在原版编译器文件的顶部注入了一段混淆脚本。这段脚本刻意避开常见的 eval 调用。它用 new Function(...) 在内存里动态实例化执行逻辑,规避了杀毒软件的静态特征扫描。
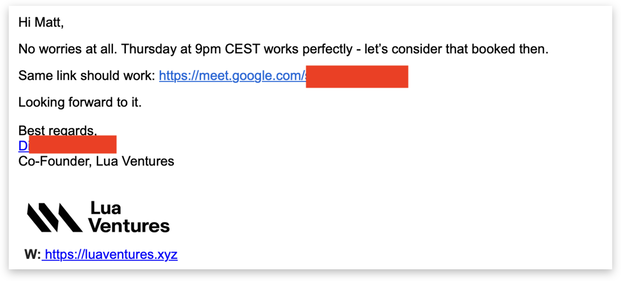 图:跟进邮件提出的「测试任务」邀请。来源:grack.com
标准图片解析器读到文件结束标记就会停止。但这套加载脚本直接跳到 operators/3.png 的文件末尾。它提取出追加在图片后面的隐藏数据块,跑起一个 WebAssembly 格式的执行桩。这个执行桩拉起一个静默 Node 进程。它最终将 1.68 MB 的二阶段载荷注入受害者的操作系统。当恶意代码能够在常规静态图片和内存空间里完成接力时,传统的静态代码扫描机制当场失效。
三层擦除机制抹掉所有取证线索
这个被命名为 PinpinRAT 的远控木马,在驻留和执行阶段展现出了非常严密的战术纪律。
木马一旦启动,立刻在受害者本地生成一套 RSA-2048 密钥对,并随机产生 AES-256 会话密钥。此后它发出的所有通信流量,全部由 AES-256-CBC 算法加密,并附带 HMAC-SHA256 完整性校验标签。流量监控设备抓到的全是高熵乱码。企业级防火墙根本无法解析出它正在向外传输什么指令。
木马内置了设备接管的全套能力。它可以一次性导出目标机器上的所有环境变量。这里通常存放着云服务器密钥和核心发布凭证。它支持任意文件读写和创建系统进程。它还能解析任意域名来搭建隐蔽的 DNS 隧道。它将加密数据封装成 DNS 查询请求,悄无声息地穿透公司内网。
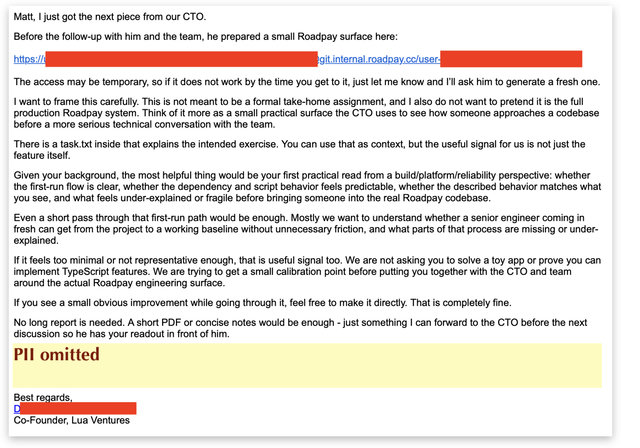 图:诱饵仓库与测试任务描述。来源:grack.com
PinpinRAT 会在 Windows 系统中注册隐蔽计划任务。在 macOS 上,它把自己伪装成系统的核心网络进程。
最危险的是它的清理手段。整个攻击链会在三个层次上自动擦除痕迹。Git 层面的隐藏只是第一步。下载器首次运行后,会立刻将系统补丁里的恶意代码复原。第二阶段载荷在临时目录执行完毕后,会触发自毁机制本地卸载。这套木马在切入核心防线后,还要常驻在受害者的系统里,把它变成持续投毒的跳板。
AI 误打误撞识破虚假面试
面对这种经过层层交叉伪装的连环计,grack.com 的作者之所以能躲过一劫,很大程度上归功于本能的警惕与偶然的运气。
他觉得对方要求评估架构的职位,与这套初级仓库在逻辑上对不上号。出于谨慎,他没有在本地执行构建命令。他把代码丢给 Claude 跑了一遍扫描。Claude 很快指出文件里根本没写 postinstall 钩子。代码里却在使用 patch-package 强行打补丁。他们顺藤摸瓜找到了藏在补丁目录下的复杂木马。
作者在事后复盘时感到后怕。如果对方把木马埋在每天都要执行的 build.rs 编译脚本里,他大概率已经中招了。
复盘整个接触过程,其实布满了反常的红旗。邮件里带着明显的结构化生成痕迹。LinkedIn 履历虽然长,但全都是没有实际业务产出的空头衔。对方借用的社交账号虽然有真实历史,但名字是在 2025 年 11 月才刚修改的。没有任何一家关联公司在互联网上有具体的运营痕迹。
面试安排更是充满了违和感。正规风投机构从来不会只给一个时间和会议链接,却不发正式日历邀请。面试官全程拒绝开启摄像头。他们把各种物理坐标打得非常散:新加坡的基金、欧洲时区的人员、加拿大的目标开发者,以及面向美国客户却用 .cc 后缀的官网域名。把身份锚点和物理坐标拉得越分散,受害者核实出破绽的概率就越低。
业余时间扛不起国家级定点爆破
在整个安全事件的最后,同样携带那张藏毒图片的程序文件,在 VirusTotal 平台上至今无法触发任何一家主流杀毒引擎的警报。
Rust 官方在这份安全警告里给出的建议依然十分有限。他们提醒开发者对冷启动的联系保持怀疑,自己发起会议,并检查多因素认证与历史登录记录。
但这种单纯依赖个人警惕性的防守阵型是高度不对称的。发起一次攻击的成本不过是一份伪造简历和一小时视频通话。但回报却是上亿台设备的访问权限。一个无偿维护数亿次下载量的开发者,点错一次鼠标就能被接管设备。他手里握着的发布权限早已比代码库本身值钱得多。几个人用业余爱好搭建的数字世界地基,正在直接面对国家级黑客组织常态化的工业级渗透。
参考链接:
- Targeted attacks on rust-lang members and crate authors
- Dissecting a failed nation-state attack
- Supply-chain attack on arrayref