Un correo que dice provenir de un fondo de capital de riesgo de Singapur, un entrevistador con acento alemán que se niega a encender la cámara alegando estar «de viaje» y una tarea técnica en TypeScript aparentemente inocua. Este fue el inicio de una cadena de ataque coordinada y dirigida contra los mantenedores de proyectos clave de código abierto.
El 17 de septiembre de 2026, el equipo oficial de seguridad de Rust emitió una alerta urgente: atacantes maliciosos están utilizando ofertas de empleo fraudulentas combinadas con videollamadas como vector de entrada, apuntando directamente a miembros clave de rust-lang y a mantenedores de crates (los paquetes de Rust) con cientos de millones de descargas. Los ciberdelincuentes no pretenden invertir meses buscando vulnerabilidades de día cero; su objetivo es tomar el control directo de las máquinas de los desarrolladores mediante ingeniería social para publicar versiones comprometidas en el registro oficial.
Videollamadas para robar privilegios de publicación de código
Atacar a desarrolladores individuales mediante ingeniería social resulta infinitamente más rentable que intentar derribar los cortafuegos corporativos mediante fuerza bruta. Los atacantes lanzan primero un anzuelo sumamente tentador: un puesto a tiempo completo con un salario astronómico o un contrato de asesoría altamente lucrativo. Para que todo parezca legítimo, diseñan sitios web corporativos impecables y crean perfiles de LinkedIn repletos de credenciales impecables.
En cuanto el desarrollador pica el anzuelo y asiste a la videollamada, el ataque real se despliega en plena conversación. El entrevistador busca cualquier pretexto para conseguir que el objetivo instale software en su entorno local: asegura que a la aplicación de reuniones le falta un códec de audio específico y envía un instalador camuflado como complemento, o comparte su pantalla simulando errores de conexión e incita a la víctima a ejecutar comandos maliciosos en su terminal. Según el equipo de Rust, varios desarrolladores destacados sufrieron ataques idénticos ya en junio. El mes pasado, arrayref —una librería fundamental de bajo nivel con un volumen colosal de descargas— fue envenenada temporalmente mediante un método similar. Si una dependencia básica como esta se ve comprometida, las empresas que dependen de ella se infectan silenciosamente durante sus procesos automáticos de compilación.
El equipo de Rust declaró explícitamente que la sofisticación de esta campaña dirigida guarda relación con grupos de amenazas vinculados a Corea del Norte (DPRK). Se desplegó todo un aparato de engaño transnacional con nivel empresarial —con sitios web ficticios, canales de atención al cliente y herramientas a medida— con el único fin de embaucar a un solo programador. El eslabón más débil del ecosistema de código abierto ya no reside en los centros de datos, sino en la identidad desprotegida de los propios mantenedores.
Un troyano de acceso remoto de 1,68 MB oculto al final de una imagen
El desarrollador Matt Mastracci (grack.com) relató con todo detalle cómo estuvo a punto de convertirse en víctima. Recibió una invitación por correo de una supuesta firma llamada «Lua Ventures», un fondo de inversión DeFi real pero inactivo desde hacía tiempo. Los atacantes le enviaron el repositorio de una aplicación de venta de billetes de ferry denominada «Ticket Harbor», solicitándole que ejecutara revisiones estáticas de código y comandos de compilación.
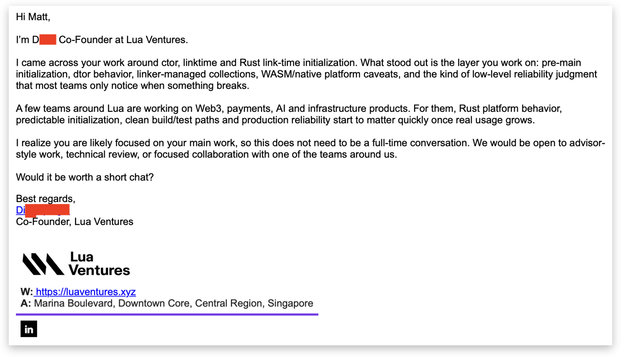 Imagen: El primer correo de phishing enviado por el atacante. Fuente: grack.com, “Anatomy of a Failed (Nation-State?) Attack”
A simple vista, el repositorio parecía un proyecto estándar de TypeScript, pero en su estructura interna escondía cuatro ganchos postinstall camuflados. Uno de ellos ejecutaba discretamente el comando git update-index --skip-worktree. Esta instrucción obliga a Git a ignorar por completo las modificaciones locales de determinados archivos, por lo que incluso si la víctima ejecutaba git status en su terminal, las alteraciones en los parches permanecían completamente invisibles.
La verdadera carga maliciosa se escondía en un archivo de parche llamado typescript+5.9.2.patch. En la parte superior de los archivos originales del compilador se había inyectado un script ofuscado. Este código evitaba intencionadamente las llamadas habituales a eval, recurriendo a new Function(...) para instanciar dinámicamente la lógica en la memoria y eludir las firmas de detección estática de los antivirus.
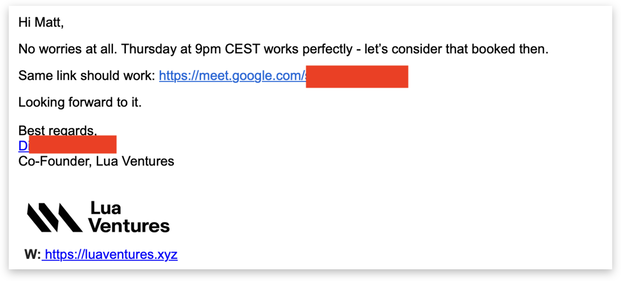 Imagen: Correo de seguimiento con la invitación a la “tarea de prueba”. Fuente: grack.com
Cualquier visor de imágenes estándar deja de leer en cuanto alcanza la marca de fin de archivo (EOF). Sin embargo, este script cargador saltaba directamente al final del archivo operators/3.png para extraer un bloque de datos oculto acoplado tras la imagen y ejecutar un stub en formato WebAssembly. Dicho stub levantaba en segundo plano un proceso silencioso de Node que terminaba inyectando una carga útil de segunda fase de 1,68 MB en el sistema operativo de la víctima. Cuando el código malicioso es capaz de relevarse entre imágenes estáticas ordinarias y el espacio de memoria, las herramientas tradicionales de análisis estático quedan completamente invalidadas.
Un mecanismo de borrado en tres niveles que elimina todo rastro forense
Bautizado como «PinpinRAT», este troyano de acceso remoto (RAT) demostró una rigurosa disciplina táctica tanto en su persistencia como en su ejecución.
Una vez iniciado, el malware generaba inmediatamente un par de claves RSA-2048 en local y una clave de sesión aleatoria AES-256. A partir de ese instante, todo el tráfico de comunicaciones con el servidor de control (C2) se cifraba mediante AES-256-CBC con una etiqueta de integridad HMAC-SHA256. Los sistemas de monitorización de tráfico solo captaban cadenas de alta entropía, impidiendo que los cortafuegos corporativos pudieran descifrar las instrucciones que se transmitían al exterior.
El troyano integraba todas las funciones necesarias para tomar el control absoluto del equipo: volcaba y exfiltraba en un solo paso todas las variables de entorno —donde suelen residir claves de servidores en la nube y tokens de publicación de paquetes—, permitía leer y escribir archivos arbitrarios, lanzar procesos del sistema y construir túneles DNS encubiertos para burlar las defensas perimetrales encapsulando los datos cifrados en consultas DNS.
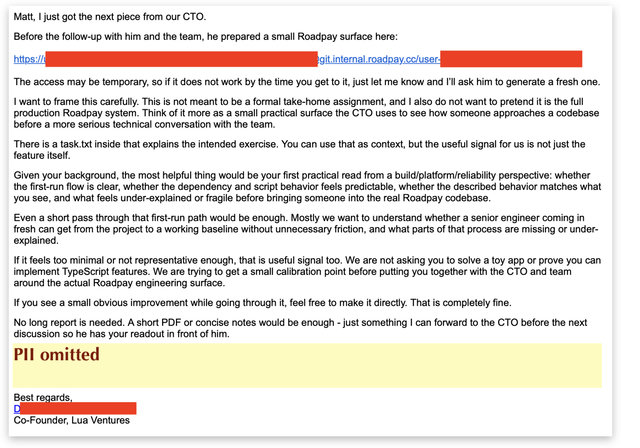 Imagen: El repositorio cebo y la descripción de la tarea de prueba. Fuente: grack.com
En Windows, PinpinRAT aseguraba su persistencia registrando tareas programadas ocultas; en macOS, se camuflaba bajo la identidad de un proceso de red fundamental del sistema (com.apple.WebKit.Networking).
Su aspecto más inquietante radicaba en sus técnicas de limpieza. Toda la cadena de ataque estaba diseñada para borrar sus huellas en tres niveles sucesivos: el engaño en Git mediante skip-worktree era solo el comienzo. Tras ejecutarse por primera vez, el cargador reescribía los archivos de parche para eliminar las líneas maliciosas inyectadas. Y una vez ejecutada la carga útil de segunda fase en el directorio temporal, activaba un mecanismo de autodestrucción local. Tras perforar las defensas perimetrales, el troyano pretendía permanecer oculto de forma indefinida para convertir el equipo en una plataforma permanente de envenenamiento de la cadena de suministro.
Cómo la IA descubrió por casualidad la entrevista falsa
Frente a esta sofisticada trampa de engaños cruzados, el autor de grack.com logró salir indemne gracias a su escepticismo instintivo y a un golpe de suerte.
Sospechó que un puesto de evaluación arquitectónica no encajaba con un repositorio tan rudimentario. Guiado por la cautela, decidió no compilar el código en local. En su lugar, comprimió el repositorio en un archivo ZIP y se lo entregó a Claude para una revisión rápida. Claude no tardó en detectar anomalías: no había scripts de ciclo de vida configurados en la raíz del proyecto, pero el código utilizaba patch-package para forzar modificaciones. Siguiendo esa pista descubrieron el complejo troyano agazapado en el directorio de parches.
Al analizar lo ocurrido, el autor reconoció haber sentido escalofríos: si los atacantes hubieran colocado el troyano dentro del script de compilación build.rs —que se ejecuta habitualmente en cualquier compilación de Rust—, habría caído en la trampa con total seguridad.
Examinando todo el proceso de contacto, las señales de alarma (red flags) eran evidentes. Los correos mostraban giros estilísticos propios de modelos de lenguaje generativos. El perfil de LinkedIn era extenso pero carecía de logros tangibles en la industria. La cuenta de redes sociales vinculada tenía un historial real, pero su nombre visible había sido modificado apenas en noviembre de 2025, y ninguna de las empresas asociadas contaba con actividad comercial constatable.
La propia logística de la entrevista resultaba inusual. Una firma legítima de capital de riesgo jamás proporciona únicamente una hora y un enlace sin enviar una invitación formal de calendario. El entrevistador se negó en todo momento a encender su cámara. Además, las referencias geográficas estaban totalmente deslavazadas: un fondo en Singapur, interlocutores en zonas horarias europeas, un desarrollador en Canadá y sitios web con dominio .cc dirigidos a clientes estadounidenses. Cuanto más dispersan los atacantes sus anclajes de identidad y coordenadas físicas, más difícil resulta para la víctima detectar las contradicciones.
Mantenedores en su tiempo libre frente a ciberataques de nivel estatal
Al término del análisis de seguridad, el archivo de imagen que albergaba el código malicioso continuaba sin generar ninguna alerta en ninguno de los motores antivirus habituales en VirusTotal.
Las recomendaciones emitidas por el equipo de seguridad de Rust en su comunicado siguen siendo muy limitadas: desconfiar de mensajes no solicitados, iniciar las reuniones por cuenta propia, activar la autenticación multifactor y revisar periódicamente los historiales de acceso.
Sin embargo, una defensa cimentada exclusivamente en la vigilancia personal es profundamente asimétrica. Lanzar un ataque apenas cuesta un currículum falso y una hora de videollamada, mientras que el botín puede ser el acceso a cientos de millones de dispositivos. Para un desarrollador que mantiene desinteresadamente proyectos masivos en su tiempo libre, un simple clic erróneo puede suponer la pérdida total del control de su equipo. Las claves de publicación que custodia tienen hoy un valor muy superior al del propio código fuente. Los cimientos del mundo digital, construidos por voluntarios en sus ratos libres, se enfrentan ya de manera directa a la infiltración industrializada y sistemática de ciberdelincuentes respaldados por Estados.
Enlaces de referencia:
- Targeted attacks on rust-lang members and crate authors
- Dissecting a failed nation-state attack
- Supply-chain attack on arrayref