In der dritten Septemberwoche 2026 prangte auf der Startseite des offiziellen FBI-Bewerbungsportals plötzlich eine verhöhnende Botschaft: „this site has been seized by ShinyHunters“. Die Hackergruppe begnügte sich jedoch nicht mit dem bloßen Defacement der Website. Sie spielte Medienvertretern sogleich einen Datensatz mit sensiblen persönlichen Informationen von 5.000 Bundesagenten zu. Durch die Kompromittierung eines öffentlich erreichbaren Bewerbungsportals gelangten Wohnadressen, Telefonnummern und Angaben zu den Ehepartnern aktiver FBI-Spezialagenten an die Öffentlichkeit. Der Vorfall riss eine der empfindlichsten Schwachstellen in der IT-Sicherheitsarchitektur US-amerikanischer Bundesbehörden schonungslos auf.
5.000 verifizierte Datensätze durchbrechen die Zweifel
In der Anfangsphase eines gravierenden Datenlecks ist die Überprüfung der Echtheit des vorliegenden Datenmaterials die vordringlichste ingenieurtechnische Aufgabe. Das investigative Tech-Magazin 404 Media erhielt den von ShinyHunters bereitgestellten Datensatz von 5.000 Personen und leitete umgehend eine mehrdimensionale Kreuzvalidierung ein. Die Journalisten gaben stichprobenartig ausgewählte Telefonnummern in das Open-Source-Intelligence-Tool OSINT Industries ein. Die daraus resultierenden Social-Media-Profile und Realnamen stimmten bis ins letzte Detail mit den geleakten Einträgen überein.
Wenig später schaltete sich das Cybersicherheitsunternehmen District 4 in den Verifizierungsprozess ein. Dessen Analysten führten mithilfe der kommerziellen Threat-Intelligence-Plattform Darkside automatisierte Abgleiche mit historischen Leaks durch. Die Nummern gehörten nicht nur realen Personen, sondern eine auffallend hohe Zahl der Datensätze verwies eindeutig auf offizielle Mitarbeiterstrukturen des US-Justizministeriums (DOJ). Wenn sowohl frei zugängliche OSINT-Werkzeuge als auch spezialisierte kommerzielle Bedrohungsanalysen übereinstimmend auf dieselbe Gruppe von Bundesbediensteten verweisen, ist die Echtheit der Daten auf technischer Ebene zweifelsfrei belegt.
Die geleakten Datensätze enthielten vollständige Namen, Wohnadressen, Telefonnummern, Geburtsdaten und sogar explizite Angaben zu Ehepartnern. In ihrer Stellungnahme behaupteten die Hacker von ShinyHunters, im Besitz der vollständigen Daten „aller FBI-Mitarbeiter und -Bewerber“ zu sein. Ob die 5.000 Datensätze lediglich das Ausgabelimit einer einzelnen Datenbankabfrage darstellten oder einen gezielt extrahierten Teilausschnitt bildeten: Die Verteidigungslinie wurde de facto durchbrochen. In der Community von Hacker News widmeten sich fast alle 187 Kommentare der Ursachenforschung und der Rekonstruktion des Angriffsvektors – Zeit mit Zweifeln an der Echtheit der Daten verschwendete kaum jemand.
Familiendaten als Beute: Gefährlicher als gestohlene Operationsgeheimnisse
In der öffentlichen Wahrnehmung wird oft angenommen, dass hochentwickelte Angreifer vorrangig auf interne Intranets mit streng geheimen Fallakten abzielen. Die Realität moderner Spionage- und Erpressungsoperationen folgt jedoch einer gänzlich anderen Logik. Cyberkriminelle aus dem Umfeld von ShinyHunters haben bereits in der Vergangenheit bewiesen, wozu solche Daten genutzt werden: Sie erwarben in Untergrundforen Telefonverbindungsdaten, um FBI-Agenten, die gegen sie ermittelten, im physischen Alltag aufzuspüren, einzuschüchtern oder mit Swatting-Attacken zu terrorisieren. Sobald Wohnanschriften und Namen von Angehörigen im Darknet kursieren, bricht der physische Schutzwall der Ermittler in sich zusammen.
Der Diebstahl einer geheimen Operationsakte gefährdet unter Umständen den Erfolg eines einzelnen Zugriffs. Wenn jedoch die privaten Meldedaten von Tausenden Agentenfamilien in die Hände ausländischer Nachrichtendienste gelangen, können diese die gesamte Personal- und Kommandostruktur des FBI präzise rekonstruieren. Die Erbeutung vollständiger Bewerberdatenbanken birgt dabei auf lange Sicht sogar ein noch höheres Gefahrenpotenzial als das Abgreifen bestehender Personallisten. Ausländische Dienste können gezielt diejenigen Personen herausfiltern, die eine Anstellung bei der Bundespolizei anstrebten, im Auswahlverfahren jedoch abgelehnt wurden.
 Abbildung: Illustration aus dem Bericht von 404 Media. Quelle: 404 Media, Originalfoto jossuppy / Flickr
Solche Kandidaten verfügen häufig über wertvolle fachliche Qualifikationen, scheiterten jedoch möglicherweise an finanziellen Engpässen oder Sicherheitsüberprüfungen. Diese persönliche Frustration und finanzielle Verwundbarkeit machen sie zu idealen Zielen für gezielte Anwerbeversuche und nachrichtendienstliche Erpressung. Einen derart brisanten personellen Wissensgraphen hinter einem öffentlich zugänglichen Bewerbungsportal anzusiedeln, zeugt von einem fundamentalen Fehlkonzept der Sicherheitsarchitektur. Während geheime Ermittlungsakten durch physische Air-Gaps, strikte Multi-Faktor-Authentifizierung und lückenlose Audit-Logs geschützt werden, wurden die Schutzmechanismen in HR-Systemen aus Gründen der Prozesseffizienz vielerorts sträflich aufgeweicht.
Vage Behördenangaben verschleiern die wahre Angriffsfläche
Das Beunruhigendste an diesem Vorfall ist die anhaltende Intransparenz bezüglich des eigentlichen Einfallstors. Am Dienstag fielen die Plattform Apply.fbijobs.gov sowie das dedizierte Bewerberportal für Spezialagenten vollständig aus. Die Angreifer gaben an, die Systeme am Vorabend kompromittiert zu haben. Bis heute hat das FBI die genaue Quelle des Datenabflusses nicht bestätigt und schweigt darüber, ob ein externer IT-Dienstleister infiltriert wurde oder ob der Einbruch tief in die internen Kernnetzwerke reichte.
Dabei handelt es sich um völlig unterschiedliche Eskalationsstufen des Sicherheitsversagens. Wäre lediglich die Cloud-Umgebung eines Drittanbieters betroffen, läge das Problem im mangelhaften Risikomanagement der Lieferkette. Der Schaden ließe sich durch die sofortige Trennung der Schnittstellen (APIs) und den Austausch des Dienstleisters rasch eindämmen. Hätten die Angreifer jedoch eine Web-Schwachstelle im Bewerbungsportal genutzt, um sich per Lateral Movement Zugang zu den internen Personaldatenbanken des Bundes zu verschaffen, hieße das im Umkehrschluss: Die für Millionenbeträge errichtete interne Netzwerksegmentierung war reine Makulatur.
| Angriffspfadhypothese | Betroffene Systeme | Behebungsaufwand | Schadensbewertung |
|---|---|---|---|
| Drittanbieter kompromittiert | Ausgelagerte Cloud-Hosting-Server | Gering (API kappen genügt) | Auf Bewerberdaten in der Phase der Lebenslaufeinreichung begrenzt |
| Eigenständiges Jobportal gehackt | Edge-Anwendungen am Rande des FBI-Netzwerks | Mittel (Neubau des Portals und Patching erforderlich) | Betrifft kürzlich eingestellte Mitarbeiter und frühere Bewerber |
| Kern-HR-Infrastruktur kompromittiert | Interne Instanz des Bundes-Personalverwaltungssystems | Extrem hoch (vollständige Abschaltung, Audit und Isolation nötig) | Vollständige Offenlegung aktiver Agenten, Angehöriger und historischer Akten |
Solange keine belastbare technische Aufklärung vorliegt, bleibt der 5.000er-Datensatz eine gefährliche Blackbox. Zwar behauptet ShinyHunters, über Daten der gesamten Belegschaft zu verfügen, doch wurden bisher nur 5.000 Einträge veröffentlicht. Dies könnte schlicht an Standardbegrenzungen bei Datenbankabfragen (Pagination) gelegen haben oder daran, dass die Datenexfiltration durch eine Anomalieerkennung vorzeitig abgebrochen wurde. Dass die Behörde das Ausmaß des Datenverlusts nicht unverzüglich eingrenzen konnte, zeigt das alarmierende Fehlen engmaschiger DLP-Überwachungsmechanismen (Data Loss Prevention).
Ein veraltetes Webportal am offenen Internet wird zum Einfallstor
In den intensiven Debatten der Fachwelt verfestigte sich schnell eine konkrete ingenieurtechnische Vermutung. Mehrere erfahrene Sicherheitsforscher wiesen darauf hin, dass aller Voraussicht nach eine direkt aus dem Internet erreichbare PeopleSoft-Instanz ausgenutzt wurde. Diese Standardsoftware, die von zahlreichen Behörden zur Abwicklung von Onboarding- und Personalprozessen eingesetzt wird, erfordert häufig tiefgreifende Schnittstellen zu den zentralen Identitäts- und Verzeichnisdiensten (Active Directory). Ein derart zentrales Modul ohne Pufferzone ans öffentliche Internet anzuschließen, kommt der Ausstellung eines unbegrenzten Freifahrtscheins für automatisierte Schwachstellenscanner gleich.
Die Codebasis gewachsener HR-Unternehmenssoftware ist oft gigantisch und enthält Geschäftslogik aus mehreren Jahrzehnten. Für Angreifer genügt oft eine einzige ungesicherte Deserialisierungsschnittstelle oder ein fehlerhafter Datei-Upload, um Remote Code Execution (RCE) zu erlangen und die Kontrolle über den Server zu übernehmen. Sobald diese äußere Hülle durchbrochen ist, können Angreifer mit weitreichenden Rechten Abfragen an die nachgelagerten Datenbanken senden und das gesamte Mitarbeiter- und Beziehungsnetzwerk abziehen.
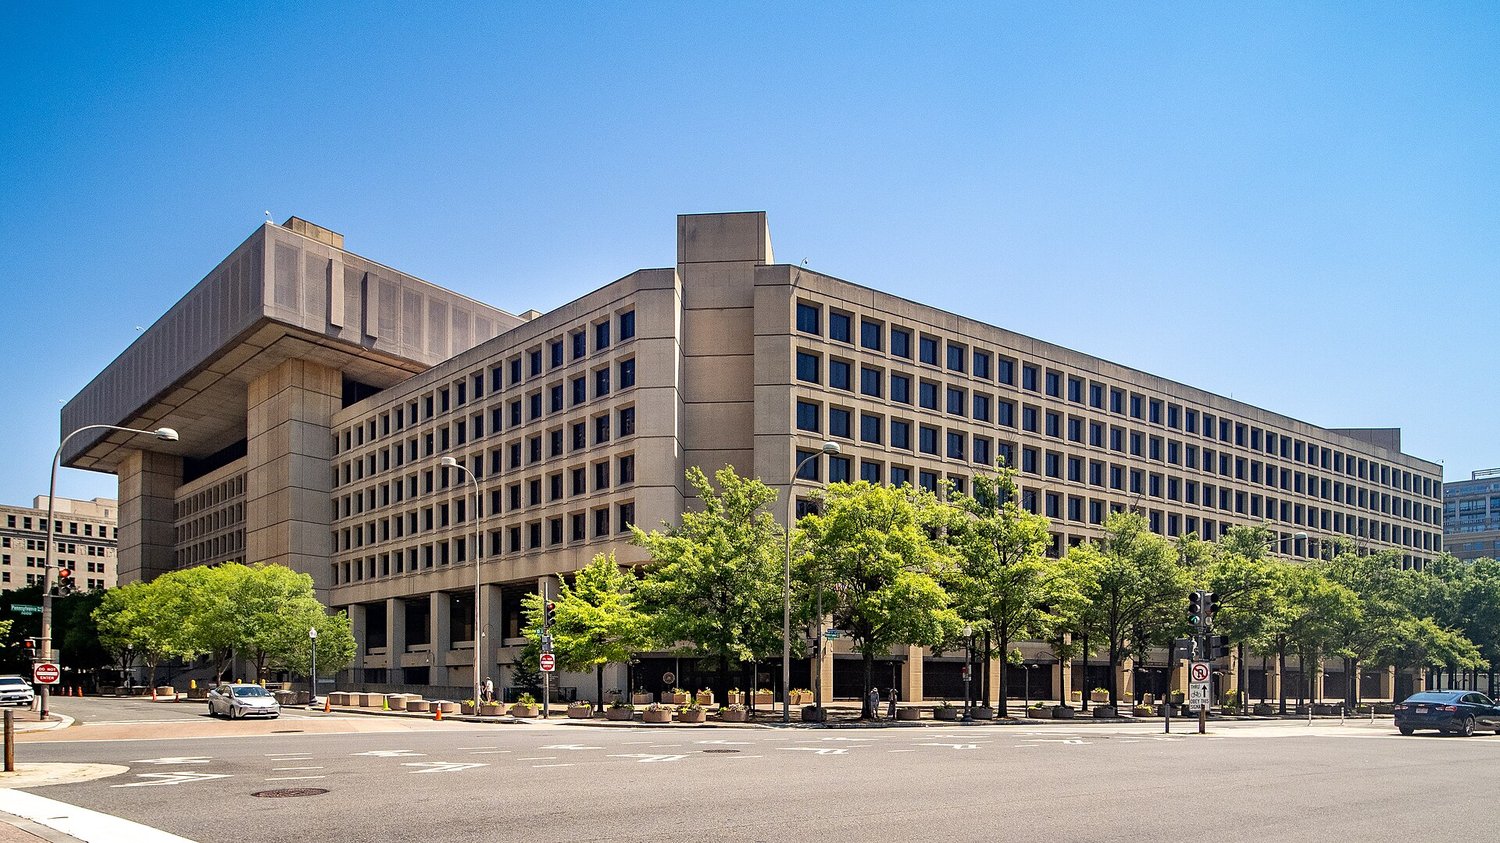 Abbildung: Das J. Edgar Hoover FBI Building in Washington, D.C. Quelle: Wikimedia Commons, CC BY 2.0
Softwarekomponenten, die hochsensible persönliche Daten verarbeiten, ungeschützt ans offene Web anzubinden, ist nach heutigen Architekturmaßstäben ein eklatanter Fehler. Viele Institutionen versäumen es bei solchen Systemen, die Perimeter-Sicherheitsmechanismen kontinuierlich auf dem neuesten Stand zu halten – in der irrigen Annahme, ein Bewerbungsformular bedürfe nicht derselben Schutzklasse wie operative Einsatzsysteme. Personaldaten sind jedoch hochkarätiges nachrichtendienstliches Material. Fehlt zwischen vorgelagerten Portalen und dem internen Kernnetzwerk eine strikt vermittelnde Authentifizierungsschranke, wird die Bewerbungs-Website zur direkten Überholspur ins Herz der Behörde.
Budgetkürzungen blockieren die Modernisierung der Kernsysteme
Die Verantwortung für diese Katastrophe lässt sich nicht allein auf Softwarehersteller abschieben. Die Ursachen liegen tiefer in den budgetären Entscheidungen der vergangenen Jahre. Fortlaufende Einsparungen bei den Budgets für IT-Basisinfrastruktur haben dazu geführt, dass periphere Fachanwendungen keine Chance auf eine zukunftsfähige Modernisierung erhielten. Eine zeitgemäße Anwendungsmodernisierung hätte verlangt, monolithische Systeme in Microservices aufzubrechen und durch strikte Zero-Trust-Architekturen zu isolieren – das wirksamste Mittel, um laterale Ausbreitung im Keim zu ersticken.
In der politischen Praxis findet sich jedoch selten die Bereitschaft, Millionenbeträge für das Refactoring eines externen Bewerberportals bereitzustellen. Öffentliche Mittel fließen vorrangig in Systeme mit sichtbarem operativem Ertrag: Gesichtserkennungsnetze oder Datenbanken zur Verbrechensverfolgung werden großzügig finanziert. Administrative Personalportale hingegen verbleiben auf unbestimmte Zeit auf überalterten Altsystemen, solange die Masken im Browser noch irgendwie laden.
Systeme mit der Architektur von vor zehn Jahren schleppen ihren technischen Schuldenberg durch den Alltag, bis Angreifer sie schlagartig zum Einsturz bringen. Werden Budgets für Entwicklung und Wartung auf ein Minimum reduziert, ist die Anfälligkeit des Gesamtsystems vorprogrammiert. Mangelnde Investitionen führen zwangsläufig dazu, dass selbst grundlegende Patch-Routinen ins Stocken geraten. Die Randportale betreiben nicht nur veralteten Code, sondern entbehren auch zentralisierter Audit-Logs und moderner Werkzeuge zur Verhaltensanalyse.
Der Fall peripherer Systeme als lautester Weckruf
Ist der Datenabfluss erst einmal vollzogen, bleibt den Behörden meist nur noch Schadensbegrenzung. Wenn die Finanzierungsprioritäten nicht grundlegend auf die Härtung der Basisinfrastruktur ausgerichtet werden, sind künftige Systemzusammenbrüche dieser Art unausweichlich. Der Fall dieses Randsystems offenbart nicht nur den gravierenden Rückstand bei der IT-Modernisierung, sondern legt auch schonungslos offen, wie mangelhaft viele Behörden den tatsächlichen Schutzbedarf ihrer Datenbestände einschätzen.
Angreifer wählen stets den Weg des geringsten Widerstands. Solange externe Portale direkte Pfade in zentrale Datenspeicher unterhalten, sind interne Segmentierungen und physische Barrieren bloßes Sicherheitstheater. Wenn ein simples Webformular zur Übermittlung von Lebensläufen dazu führt, dass die Wohnadressen von 5.000 Bundesagenten in die Hände Krimineller fallen, hat das herkömmliche Konzept der Perimetersicherheit endgültig abgedankt. Das Desaster, vor dem das FBI nun steht, ist die unweigerliche Quittung für jahrelang angehäufte technische Schulden in der staatlichen IT-Landschaft.
Referenzen:
- Bericht von 404 Media
- Hacker-News-Diskussion (item?id=49805278)