2026 年 9 月的第三周,FBI 的招聘网站首页被贴上了一张带有嘲讽意味的公告——「this site has been seized by ShinyHunters」。黑客组织不仅涂鸦了网页,还向媒体甩出了 5000 名联邦探员的详细个人信息样本。攻破一个面向公众的求职门户,换到的是现役探员的家庭住址、电话和配偶信息。这起事件撕开了政府网络安全防御中最脆弱的一环。
5000个真实号码击穿交叉验证体系
在数据泄露事件的初期,核实样本真实性是首要工程任务。媒体 404 Media 拿到 ShinyHunters 提供的 5000 人样本后,立刻展开了多维度的交叉核对。他们将样本中随机抽取的电话号码输入开源情报工具 OSINT Industries。查询返回的社交媒体关联姓名,与泄露记录分毫不差。
随后,网络安全公司 District 4 接入了更深层的验证流程。他们使用商业泄露数据工具 Darkside 进行历史碰撞比对。这些号码不仅确有其人,而且大量记录明确指向了美国司法部的人员编制。开源情报工具和商业安全组件将随机字符串指向同一批联邦雇员,数据的真实性在工程层面就被锁定了。
这批样本包含了姓名、住址、电话号码、出生日期,甚至有明确的配偶信息。黑客组织在声明中指出,他们持有「全部 FBI 员工和申请人」的完整数据。无论这 5000 人是单次查询的输出上限,还是截取的小数据集,防线已经被实质性地打穿了。在 Hacker News 社区多达 187 条评论几乎全部在聚焦来源核对与系统定性,工程社区并没有花时间去质疑数据真伪。
拿到家属信息比窃取行动机密更危险
传统观念倾向于认为,黑客首选目标是装满绝密行动文件的内网服务器,但现实情报战的逻辑有着天壤之别。ShinyHunters 同生态的犯罪分子早有先例。他们曾利用地下论坛购买的电话记录,直接在线下追踪并恐吓正在调查他们的 FBI 探员。家庭住址和配偶姓名暴露在暗网,探员的物理安全防线就宣告崩溃了。
一份行动机密被窃取可能只会导致某次抓捕失败。如果数以千计的探员家庭数据落入外国情报机构手中,对方就能精准反推 FBI 的人力结构与运作方式。掌握完整的申请人列表,杀伤力甚至超过现役员工名单。情报机构可以通过申请失败者的名单,筛选出试图进入体制但被拒之门外的人员。
 图:404 Media 该报道的配图。来源:404 Media 报道,原图 jossuppy / Flickr
这些人往往具备一定的背景资质,但可能因为经济问题或其他审查未通过,这种处境使他们成为完美的潜在策反目标。把这种高价值的图谱数据挂在一个面向公众的求职门户后面,安全架构设计本身就是巨大的错位。机密文件的存储通常伴随着物理气隙隔离和严密的多因素审计。人力系统的数据流转往往为了追求效率而放宽限制。
模糊定性掩盖了攻击面真相
这次入侵中最令人不安的,是攻击面具置的模糊不清。周二当天,Apply.fbijobs.gov 和专用探员申请门户全线瘫痪。黑客声称入侵发生在前一天晚上。FBI 至今没有确认数据来源,也没有说明被入侵的到底是第三方承包商还是深层的核心网络。
这代表着截然不同的安全失职级别。如果仅仅是外包承包商的云环境被攻破,说明机构在供应链安全审查上存在疏漏。此时切断 API 和更换供应商即可止损。如果黑客是通过招聘门户的漏洞横向移动到了内网数据库,这就说明重金打造的内部网络隔离机制形同虚设。
| 攻击路径假设 | 涉及系统范围 | 修复难度 | 泄露后果评估 |
|---|---|---|---|
| 第三方承包商失守 | 外包云托管服务器 | 较低(切断 API 即可) | 仅限投递简历阶段的外部申请人数据 |
| 独立招聘门户被黑 | FBI 专网边缘应用 | 中等(需重建门户并修补漏洞) | 影响近年入职人员及外部申请历史 |
| 核心人力架构沦陷 | 联邦内网人力实例 | 极高(需全面停机排查隔离) | 全量现役探员、家属及历史档案暴露 |
在没有明确技术定性之前,这 5000 条样本就像是一个黑盒。ShinyHunters 宣称拥有全部员工数据,目前却只放出 5000 人的切片。这可能源于数据库分页查询的限制,或是数据外发过程中触发了超时阻断机制。未能第一时间确定数据流失边界,说明系统缺乏细粒度的数据防泄漏监控。
老旧公网门户招来致命重击
技术社区在激烈讨论中给出了具体的工程猜测。多位经验丰富的安全研究员指出,被利用的极可能是直接暴露在公网的 PeopleSoft 实例。这款承载大量政府机构入职流程的企业级软件,往往需要与底层的身份验证数据库深度集成。把核心人力组件直接挂在互联网上,等于给自动化扫描脚本发了不限时长的通行证。
企业级 HR 软件的代码库庞杂,包含了数十年的遗留逻辑。攻击者只要在上传表单或反序列化接口中找到一个未修复漏洞,就能通过远程代码执行获取服务器权限。一旦突破这层外壳,黑客可以直接向后端发送高权限查询,把雇员关系网全部带走。
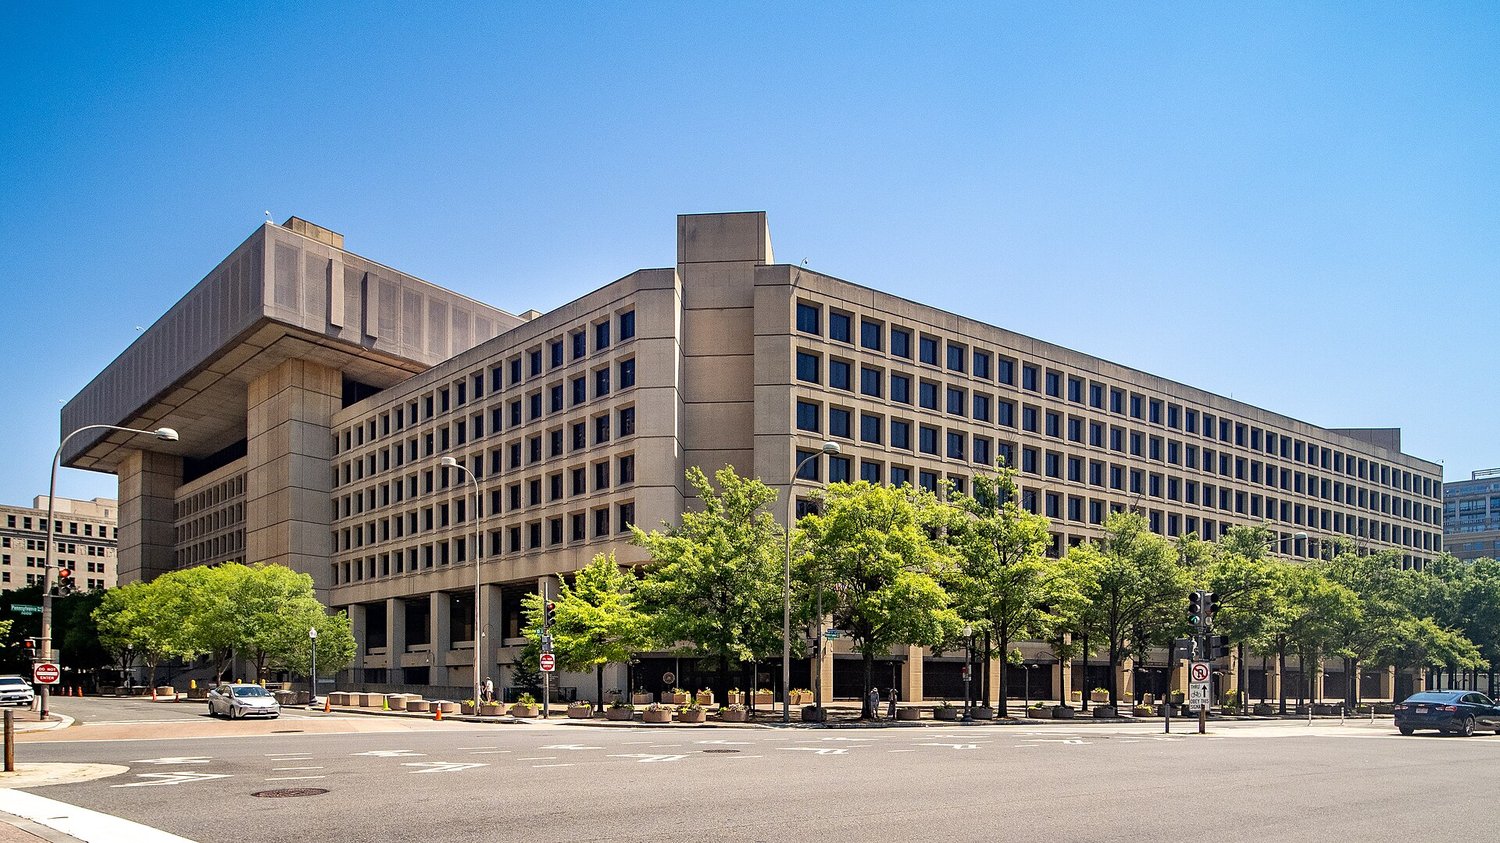 图:华盛顿的 FBI 总部 J. Edgar Hoover 大楼。来源:Wikimedia Commons,CC BY 2.0
将处理高度敏感隐私的组件直连公网,在今天显得无比刺眼。很多机构部署这类应用时,习惯性忽略边界防护的更新,他们假设求职页面不需要受到武器系统级别的严密保护。人力数据本身就是一种高价值的情报资产。外围门户与核心内网之间缺乏强制鉴权断点,求职网站就成了直通心脏的捷径。
预算缩减直接锁死应用现代化
这场灾难不能简单归咎于软件供应商,其根源埋在更上游的资金链条里。历届政府多年来持续削减 IT 基础架构预算,这类边缘业务系统根本等不到现代化升级的机会。应用现代化要求将单体应用拆分为微服务并实施严格的零信任隔离。这恰恰是防御此类攻击最直接有效的手段。
现实情况是,没有人愿意为外围求职网页投入数百万美元的重构资金。政府部门的预算分配天然倾向于能直接产出业务价值的行动系统。面部识别网络或犯罪追踪数据库往往能拿到充裕的资金。至于后台的人力资源门户,只要还能运行就会被无限期留在遗留基础设施上。
老旧系统带着十年前的架构,在缺乏资金重构的泥潭里挣扎,直到有一天被黑客连根拔起。开发与维护预算被压缩到极限,系统防御的脆弱性就已经注定。缺乏持续投资意味着连基础的补丁管理都会大打折扣。外围门户不仅运行陈旧代码,更缺乏日志审计和异常行为分析工具。
边缘系统沦陷敲响最大警钟
数据被窃取后,机构往往处于被动响应状态。资金的指挥棒不转向基础设施加固,类似的系统性溃败就无法避免。外围系统的沦陷不仅说明 IT 现代化进度滞后,更揭示了机构在评估数据资产敏感度时存在视野盲区。
攻击者永远会选择最薄弱的环节下手。只要边缘门户还能直连核心数据池,任何物理隔离手段都只是纸上谈兵。当一个用于接收简历的外网页面,能够轻易把 5000 名探员住址送给黑客时,原有的安全边界理论就已经失效了。FBI 现在面对的烂摊子,正是整个联邦基础设施欠下的技术债。
参考链接:
- 404 Media 报道
- HN 讨论 (item?id=49805278)