En la tercera semana de septiembre de 2026, la página principal del portal de empleo del FBI amaneció con un mensaje desafiante y burlón: «this site has been seized by ShinyHunters». El grupo de atacantes no se limitó a desfigurar el sitio web (defacement), sino que filtró de inmediato a los medios de comunicación una muestra con los datos personales detallados de 5.000 agentes federales. La vulneración de un portal de empleo abierto al público se saldó con la exposición de domicilios particulares, teléfonos móviles y datos conyugales de agentes especiales en activo. El incidente ha desgarrado de golpe uno de los eslabones más débiles de la ciberdefensa gubernamental.
5.000 números reales confirman la autenticidad de la brecha
En las fases iniciales de una filtración masiva de datos, la verificación técnica de las muestras constituye la prioridad absoluta de ingeniería. El medio de investigación independiente 404 Media obtuvo la muestra de 5.000 personas facilitada por ShinyHunters e inició de inmediato una verificación cruzada multidimensional. Los periodistas introdujeron números de teléfono seleccionados al azar en la herramienta de inteligencia de fuentes abiertas (OSINT) OSINT Industries. Los perfiles de redes sociales y los nombres devueltos coincidieron con una precisión milimétrica con los registros filtrados.
Poco después, la firma de ciberseguridad District 4 se sumó al proceso de verificación en profundidad. Sus analistas emplearon la plataforma comercial de inteligencia sobre amenazas Darkside para contrastar los datos con historiales previos de brechas. Los números no solo correspondían a personas reales, sino que un volumen abrumador de registros apuntaba de forma inequívoca a la plantilla orgánica del Departamento de Justicia de Estados Unidos (DOJ). Cuando tanto las herramientas OSINT públicas como las soluciones comerciales de seguridad corporativa apuntan al unísono hacia el mismo grupo de empleados federales, la autenticidad del material queda confirmada a nivel técnico.
La muestra incluía nombres completos, direcciones postales particulares, números de teléfono, fechas de nacimiento e información precisa sobre los cónyuges. En su comunicado, ShinyHunters aseguró disponer de la base de datos completa de «todos los empleados y aspirantes del FBI». Ya sea que estos 5.000 registros representen el límite de paginación de una consulta a la base de datos o un fragmento extraído como señuelo, la línea de contención fue quebrantada en la práctica. En la comunidad de Hacker News, prácticamente la totalidad de los 187 comentarios se centró en identificar el vector de ataque y evaluar el fallo arquitectónico, sin perder tiempo en dudar de la veracidad de los datos.
La información familiar resulta más peligrosa que el robo de secretos operativos
Existe la creencia generalizada de que el objetivo predilecto de los atacantes son los servidores internos abarrotados de expedientes clasificados y operaciones secretas. Sin embargo, en el tablero real de la inteligencia, la lógica operativa es muy distinta. Delincuentes vinculados al ecosistema de ShinyHunters ya cuentan con antecedentes alarmantes: en el pasado recurrieron a registros telefónicos adquiridos en foros clandestinos para rastrear físicamente e intimidar (mediante swatting y acoso) a agentes del FBI que los investigaban. En cuanto las direcciones particulares y los nombres de los cónyuges quedan al descubierto en la dark web, el escudo de seguridad física de los agentes salta por los aires.
El robo de un secreto operativo puede truncar una detención concreta. Pero si los datos familiares de miles de agentes caen en manos de servicios de inteligencia extranjeros, estos pueden reconstruir con precisión matemática el organigrama, la distribución de personal y las pautas operativas del FBI. De hecho, hacerse con la base de datos completa de aspirantes supone una amenaza de contrainteligencia a largo plazo aún mayor que la filtración de la plantilla en activo. Los servicios hostiles pueden examinar la lista de candidatos descartados para identificar a personas que intentaron ingresar en la agencia pero fueron rechazadas.
 Imagen: Ilustración que acompaña el artículo de 404 Media. Fuente: 404 Media, imagen original jossuppy / Flickr
Estos perfiles suelen contar con capacidades técnicas o conocimientos especializados, pero pudieron haber sido descartados por apuros económicos o problemas durante la investigación de antecedentes. Esta situación de frustración y vulnerabilidad financiera los convierte en candidatos ideales para operaciones de captación o chantaje. Conectar un grafo de relaciones personales tan crítico directamente detrás de un portal público de empleo constituye un desajuste garrafal en el diseño de la arquitectura de seguridad. Mientras los archivos clasificados se protegen con separación física (air gap), autenticación multifactor estricta y registros de auditoría inmutables, los flujos de datos de recursos humanos suelen relajar las barreras en aras de la agilidad operativa.
La ambigüedad oficial encubre la verdadera superficie de ataque
El elemento más inquietante de esta intrusión radica en la opacidad en torno al punto exacto donde falló el perímetro. El martes, Apply.fbijobs.gov y el portal dedicado a las solicitudes de agentes especiales quedaron completamente fuera de servicio. Los atacantes afirmaron haber accedido la noche anterior. Sin embargo, hasta la fecha el FBI no ha confirmado el origen de la filtración ni ha aclarado si el sistema comprometido pertenece a un proveedor externo en la nube o si la intrusión alcanzó las redes troncales internas.
Ambos escenarios representan niveles de negligencia radicalmente distintos. Si solo se vio comprometido el entorno en la nube de un contratista externo, el problema recae en la falta de supervisión de la cadena de suministro. En tal caso, revocar las claves de API y rescindir el contrato con el proveedor contendría el alcance de la brecha. Pero si los atacantes aprovecharon una vulnerabilidad web en el portal de empleo para desplazarse lateralmente hacia las bases de datos de la red interna, significaría que la costosa segmentación de red interna no era más que una ilusión.
| Hipótesis del vector de ataque | Alcance de sistemas involucrados | Dificultad de mitigación | Evaluación del impacto de la filtración |
|---|---|---|---|
| Proveedor tercero comprometido | Servidores en la nube de proveedores externos | Baja (basta con revocar las API) | Limitado a datos de candidatos externos durante la fase de recepción de currículums |
| Portal de empleo independiente vulnerado | Aplicación de borde en el perímetro de la red del FBI | Media (requiere reconstruir el portal y corregir vulnerabilidades) | Afecta a incorporaciones recientes e historial previo de postulaciones |
| Infraestructura central de RR. HH. comprometida | Instancia interna de recursos humanos de la red federal | Extremadamente alta (requiere parada total, auditoría y aislamiento) | Exposición masiva de agentes en activo, familiares y archivos históricos |
A falta de un informe técnico concluyente, los 5.000 registros divulgados funcionan como una caja negra. Aunque ShinyHunters asegura tener los datos de toda la plantilla, por el momento solo ha publicado una fracción de 5.000 personas. Esto podría responder al límite de paginación por defecto de la base de datos o a que la transferencia masiva activó algún mecanismo de corte por saturación. La incapacidad de la agencia para determinar de inmediato los límites exactos de la fuga pone de relieve una alarmante carencia de monitorización y sistemas DLP (prevención de pérdida de datos).
Portales públicos obsoletos: la puerta abierta al desastre
En las intensas discusiones de la comunidad técnica, varios investigadores experimentados plantearon una hipótesis de ingeniería muy sólida: la vía de entrada fue con gran probabilidad una instancia de PeopleSoft expuesta directamente a Internet. Este software empresarial, ampliamente utilizado por organismos gubernamentales para gestionar procesos de contratación, suele requerir integraciones profundas con las bases de datos subyacentes de autenticación y directorios activos. Dejar un componente de recursos humanos tan central expuesto a la red pública equivale a otorgar un pase libre permanente a los escáneres automáticos de vulnerabilidades.
El código de estas suites empresariales de RR. HH. es monumental y arrastra décadas de lógica heredada. A un atacante le basta con detectar un fallo de deserialización no parcheado o un formulario con subida de archivos vulnerable para lograr la ejecución remota de código (RCE) y tomar el control del servidor. Una vez derribada esa fachada exterior, los intrusos pueden lanzar consultas con privilegios elevados contra las bases de datos del backend y extraer la estructura organizativa al completo.
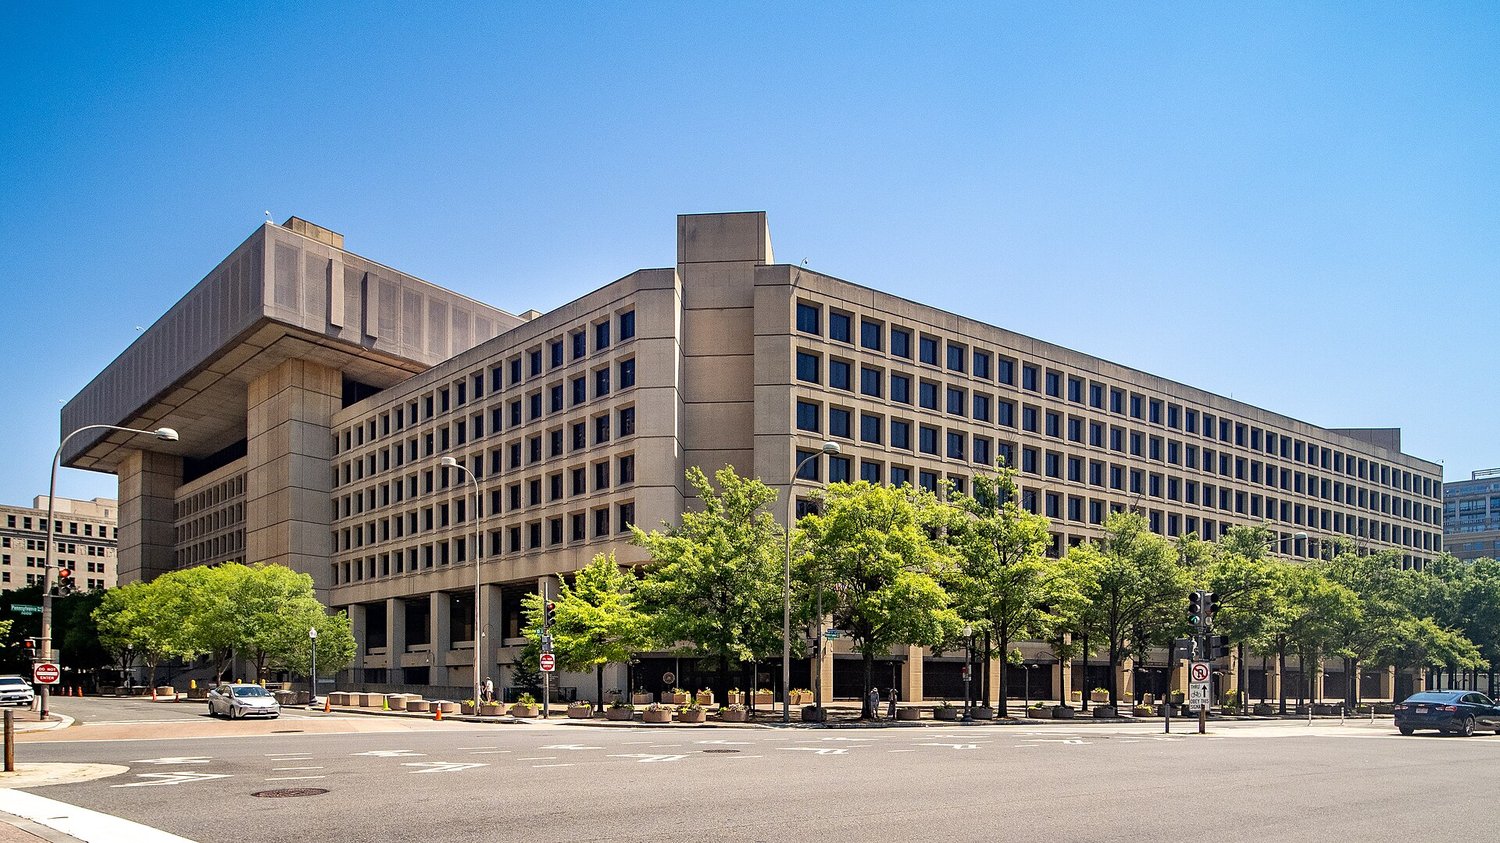 Imagen: Edificio J. Edgar Hoover, sede del FBI en Washington D. C. Fuente: Wikimedia Commons, CC BY 2.0
Conectar a la red pública sistemas que manejan información personal altamente sensible resulta incomprensible según los estándares arquitectónicos actuales. Muchas entidades descuidan la actualización perimetral de estos entornos al asumir erróneamente que una página de empleo no requiere defensas comparables a las de los sistemas tácticos. Sin embargo, los datos de personal constituyen un activo estratégico de contrainteligencia de primer orden. Cuando no existe un cortafuegos de autenticación estricto entre el portal público y la red interna, el sitio web de candidaturas se convierte en una vía rápida hacia el corazón de la organización.
Los recortes presupuestarios frenan la modernización del software
Esta catástrofe no puede achacarse únicamente a los proveedores de software; sus causas profundas radican en las cadenas de financiación de las administraciones públicas. Los continuos recortes presupuestarios en infraestructura de TI han dejado a estos sistemas periféricos sin opciones de modernización. Una actualización arquitectónica real exige descomponer los viejos monolitos en microservicios y aplicar un modelo estricto de Confianza Cero (Zero Trust), la medida más eficaz para neutralizar los movimientos laterales.
En la práctica, sin embargo, resulta muy difícil justificar inversiones millonarias destinadas a rehacer un portal de empleo para candidatos. Las asignaciones presupuestarias favorecen de forma natural a los sistemas operativos con impacto inmediato: las redes de reconocimiento facial o las bases de datos de seguimiento delictivo reciben financiación prioritaria. Mientras tanto, las herramientas administrativas de recursos humanos se mantienen con respiración asistida sobre infraestructuras vetustas siempre que sigan cargando en el navegador.
Sistemas basados en arquitecturas de hace diez años languidecen por falta de presupuesto de reingeniería hasta que un ataque los derriba de raíz. Al estrangular los presupuestos de desarrollo y mantenimiento, la fragilidad del sistema queda sellada. La falta de inversión sostenida resiente incluso los ciclos básicos de aplicación de parches. Los portales periféricos no solo ejecutan código desfasado, sino que carecen por completo de herramientas centralizadas de auditoría y análisis de anomalías.
La caída de los sistemas perimetrales como la mayor llamada de alerta
Una vez consumada la sustracción de datos, las organizaciones quedan atrapadas en una respuesta puramente reactiva. A menos que las prioridades presupuestarias apunten a blindar la infraestructura esencial, este tipo de colapsos estructurales seguirá repitiéndose. La caída de un sistema periférico no solo demuestra el retraso en la modernización de las TI, sino que saca a la luz un punto ciego institucional a la hora de clasificar el nivel de sensibilidad de sus propios activos de información.
Los atacantes siempre buscarán el eslabón más débil. Mientras los portales exteriores conserven vías de confianza implícita hacia los repositorios centrales, cualquier barrera física o aislamiento interno será mero teatro. Cuando una sencilla página web destinada a recibir currículums basta para entregar las direcciones particulares de 5.000 agentes federales a una banda cibercriminal, el modelo tradicional de seguridad perimetral ha fracasado por completo. La crisis que afronta ahora el FBI no es sino la factura vencida de una deuda técnica acumulada durante décadas en la administración pública.
Referencias:
- Reportaje de 404 Media
- Discusión en Hacker News (item?id=49805278)