2026年9月第3週、FBIの公式採用サイトのトップページに、挑発的な犯行声明が突如掲示された——「this site has been seized by ShinyHunters(本サイトはShinyHuntersが制圧した)」。ハッカー集団はWebサイトを改ざん(デフェイス)したにとどまらず、連邦捜査官5,000人分の詳細な個人情報サンプルをメディア各社へ送りつけた。一般公開された求人ポータルを突破された結果、流出したのは現役捜査官の自宅住所、電話番号、さらには配偶者に関する情報だった。このインシデントは、政府機関のサイバーセキュリティ防衛網における最も脆弱な盲点を容赦なく抉り出した。
5000件の実在データが突破したクロスバリデーション検証
大規模なデータ侵害インシデントの初動において、提供されたサンプルの信憑性検証は最優先のエンジニアリング課題となる。独立系調査報道メディアの「404 Media」は、ShinyHuntersから5,000人分のサンプルを受け取ると、直ちに多角的なクロスチェックに着手した。記者らがサンプルから無作為に抽出した電話番号をオープンソース・インテリジェンス(OSINT)ツール「OSINT Industries」に入力したところ、ヒットしたSNSアカウントの登録氏名が流出レコードと完全に一致した。
続いて、サイバーセキュリティ企業のDistrict 4がより高度な検証プロセスに参画した。同社は商用侵害データ分析プラットフォーム「Darkside」を用いて過去の漏洩データベースとの名寄せ照合を実施。その結果、該当番号が実在の人物のものであるだけでなく、多数の記録が明確に米司法省(DOJ)の正規職員名簿に紐づくことが判明した。独立系OSINTツールと商用脅威インテリジェンスの双方が同一の連邦職員群を指し示したことで、データの真正性は技術的見地から決定的なものとなった。
流出サンプルには氏名、自宅住所、電話番号、生年月日のほか、配偶者情報まで明確に含まれていた。ハッカー集団は声明の中で「すべてのFBI職員および応募者」の完全なデータを保持していると主張している。この5,000件が1回のデータベースクエリによる上限値なのか、意図的に切り出された氷山の一角なのかにかかわらず、防衛線が実質的に突破された事実に変わりはない。Hacker Newsコミュニティに投稿された187件におよぶコメントのほとんどは、データの真偽を疑うことではなく、侵入経路の特定とシステム設計の構造的欠陥の分析に集中した。
機密作戦の窃取より危険な「捜査官家族情報」の暗網流出
従来のサイバー攻撃に対する認識では、国家レベルの極秘作戦ファイルが保管された内部ネットワークのサーバーこそが最重要ターゲットだと考えられがちだった。しかし、現実の情報戦における力学はまったく異なる。ShinyHuntersと同じエコシステムに属する犯罪者らは、すでに危険な前例を作っている。かつて彼らはアンダーグラウンドのフォーラムで購入した通話記録を悪用し、自身を捜査している現役FBI捜査官の身元を特定、オフラインで自宅を突き止めたり脅迫工作(スワッティング等)を仕掛けたりした経緯がある。自宅住所や配偶者の氏名がダークウェブに晒された時点で、捜査官の物理的セキュリティ境界は完全に崩壊する。
単一の作戦機密が盗まれたとしても、影響は特定の摘発作戦の失敗にとどまるかもしれない。だが、数千人におよぶ捜査官の家族データが外国の敵対的情報機関の手に渡れば、相手側はFBIの人員構成、組織構造、運用パターンを精緻に逆算・プロファイリングできるようになる。さらに、過去の求人応募者リスト全体の流出は、現役職員名簿の漏洩を上回る長期的防諜リスクをもたらす。敵対国の諜報機関は、採用選考で不合格となった人物のリストから、国家中枢への潜入を試みながらも拒絶された人材を特定できるからだ。
 画像:404 Media報道記事の挿絵。出典:404 Media、原写真 jossuppy / Flickr
こうした応募者は専門的な適性や技術を持ちながらも、経済的困窮や身辺調査の不合格によって門前払いされたケースが多い。その挫折や困窮は、敵対勢力によるアプローチや買収工作(人的リクルート)における格好の標的となりうる。このような極めて価値の高いソーシャルグラフ・個人データを、一般公開された求人応募ポータルの背後に無防備に接続していたこと自体、セキュリティアーキテクチャ設計上の重大な破綻と言わざるを得ない。機密文書のストレージには通常、物理的なエアギャップや厳格な多要素認証、完全なアクセス監査ログが施される。それに対し、人事システムのデータフローは利便性や業務効率を優先するあまり、分離ポリシーが緩められがちだったのだ。
曖昧な公式発表が覆い隠す真の攻撃対象領域
今回のインシデントで最も不気味なのは、攻撃対象領域(アタックサーフェス)の具体的な所在が依然として不透明な点にある。火曜日、Apply.fbijobs.gov および特別捜査官専用の応募ポータルは突如として全面ダウンした。ハッカー側は前夜に侵入を果たしたと主張している。だがFBIは現在に至るまで流出元を特定・公表しておらず、侵入されたのが外部委託先ベンダーなのか、それとも連邦機関の深層内部ネットワークなのかを明らかにしていない。
この違いは、セキュリティ上の過失レベルとして天と地ほどの開きがある。もし単に外部ベンダーのクラウド環境が侵害されただけであるなら、サプライチェーンセキュリティの監査不備という問題に帰着する。その場合、API接続の切断とベンダー契約の見直しによって直ちに対症療法的な損害封じ込めが可能となる。しかし、もしハッカーが採用ポータルのWeb脆弱性を足がかりにして内部ネットワークへ横移動(ラテラルムーブメント)し、基幹データベースに到達していたのだとすれば、巨額の予算を投じて構築されたはずのネットワーク分離機構が砂上の楼閣だったことを意味する。
| 攻撃経路の仮説 | 影響を受けるシステム範囲 | 修正の難易度 | 被害影響の評価 |
|---|---|---|---|
| サードパーティ委託先の侵害 | 外部委託のクラウドホスティングサーバー | 低(APIの遮断で対応可能) | 履歴書応募段階の外部応募者データに限定 |
| 独立した採用ポータルの侵害 | FBI専用ネットワークのエッジアプリケーション | 中(ポータルの再構築と脆弱性修正が必要) | 近年の採用者および外部応募履歴に影響 |
| 中核人事インフラの陥落 | 連邦政府内部ネットワークの人事インスタンス | 極めて高(完全停止、調査、隔離が不可欠) | 全現役捜査官、家族情報、過去の全記録が流出 |
明確な技術的検証結果が公表されない以上、この5,000件のサンプルは巨大なブラックボックスに等しい。ShinyHuntersは全職員のデータを掌握したと主張しているが、現時点で公開されたのは5,000人分のスライスに留まっている。これはデータベースのページネーション制限によるものか、あるいはデータ持ち出し時にトリガーされた帯域制御やセッションタイムアウトによるものかもしれない。データ流出の境界線を即座に確定できなかったという事実は、システムにきめ細かなデータ損失防止(DLP)監視が欠落していたことを証明している。
公開ネットに晒されたレガシーポータルが招いた致命打
技術コミュニティの議論では、具体的なアーキテクチャ上の推測が提示された。多くの経験豊富なセキュリティ研究者が指摘しているのは、公網(インターネット)に直接露出していたPeopleSoftインスタンスが悪用された可能性だ。多くの政府機関で採用プロセスの基盤として稼働しているこのエンタープライズ向け人事業務ソフトウェアは、深層のアクティブディレクトリや認証データベースと密接に連携していることが多い。このような基幹コンポーネントをインターネットから直接到達可能な状態に置くことは、自動化された攻撃スキャナーに対して無期限の通行証を発行するようなものである。
エンタープライズ向けHRソフトウェアのコードベースは極めて肥大化しており、数十年分のレガシーなビジネスロジックを内包している。攻撃者はファイルアップロード処理やオブジェクトのデシリアライズインターフェースなどから未修正の脆弱性を1つ見つけ出すだけで、リモートコード実行(RCE)を成立させてサーバーの制御権を奪取できる。この外郭シェルを突破されれば、ハッカーはバックエンドに対して高権限クエリを直接発行し、職員の人間関係ネットワークや個人情報を丸ごと持ち出すことが可能になる。
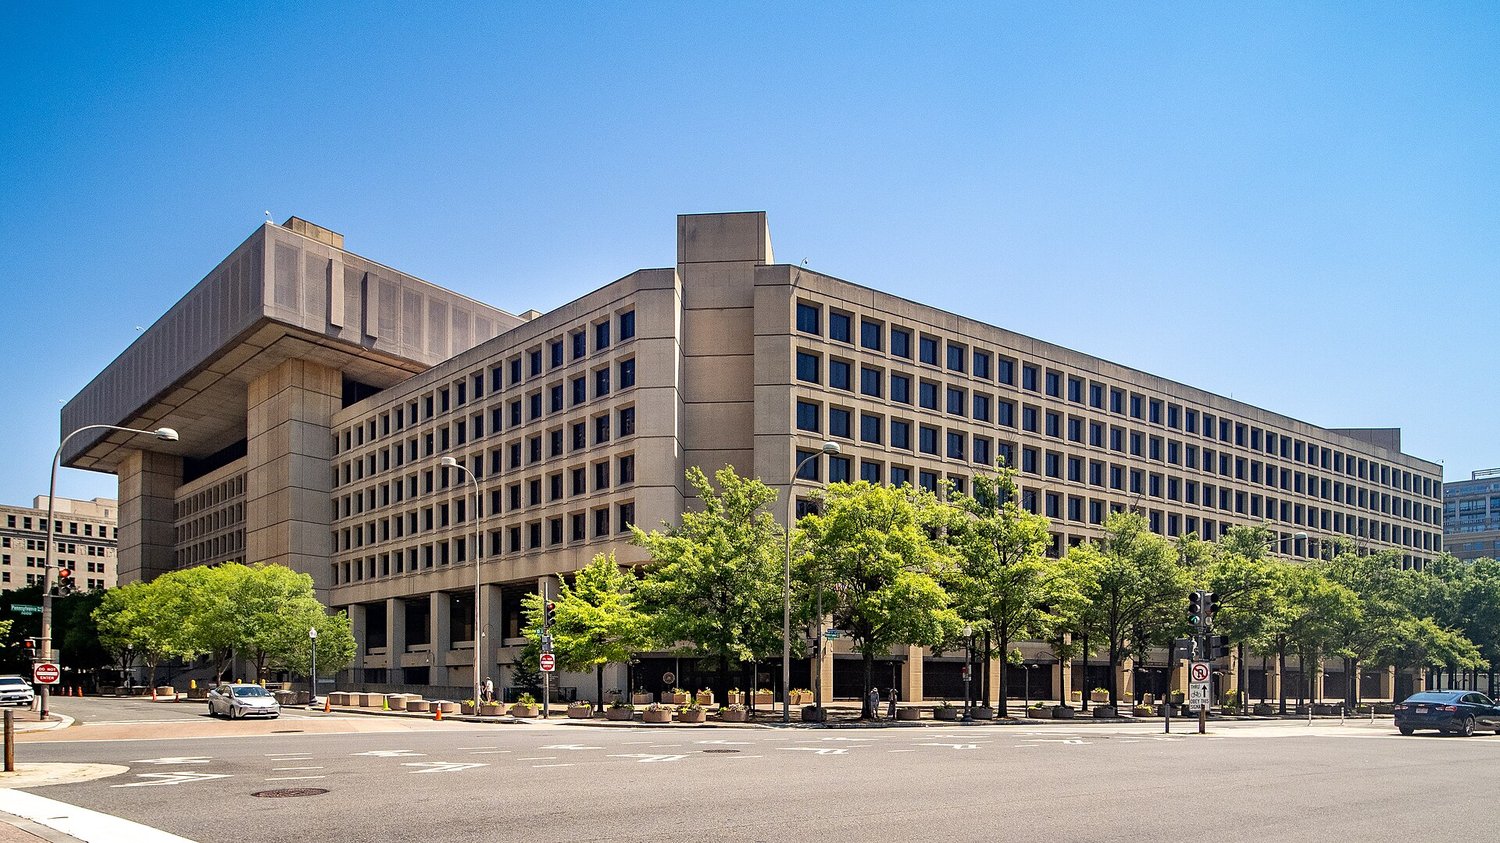 画像:ワシントンのFBI本部 J・エドガー・フーヴァー・ビル。出典:Wikimedia Commons、CC BY 2.0
極めて機微な個人情報を扱うコンポーネントを公網に直結させる構成は、今日のセキュリティ常識から見れば異様と言うほかない。多くの組織では、求人ページは兵器システムのような厳重な多層防御を必要としないと安易に思い込み、ペリメーター境界のセキュリティ更新を放置しがちだった。しかし、人事データそのものが最上級の戦略的防諜資産である。外郭ポータルと内部コアネットワークの間に厳格な仲介認証ポイントが存在しなければ、応募用Webフォームは敵を組織の心臓部へ直接招き入れる特急ルートと化してしまう。
予算削減が招いたアプリケーション近代化の停止
今回の事態は、単一のソフトウェアベンダーの責任として片付けることはできない。その根因は、より上流にある連邦予算の配分構造にある。歴代政権によるITインフラ近代化予算の削減が続いた結果、求人受付のような周辺業務システムは、マイクロサービス化やゼロトラスト分離といった抜本的な近代化改修の機会を何年も奪われてきた。本来、単一障害点や横移動を防ぐ最も有効な手立ては、レガシーなモノリスを解体し、厳格なゼロトラスト境界を敷くことだったはずだ。
しかし現実には、外郭の求職者向けWebサイトを刷新するために数百万ドルの予算を投じようとする動きはほとんど支持されない。政府機関の予算配分は、目に見える成果や捜査実績に直結するミッションクリティカルな実働システム——顔認識網やリアルタイム犯罪追跡データベースなど——に偏重する。一方、バックオフィスを支える人事ポータルは、画面が表示され動作している限り、老朽化したレガシーインフラの上に無期限に放置されてきた。
10年前の設計思想を引きずった旧式システムは、近代化予算の欠如という泥沼の中で延命を続け、最終的にハッカーによって根底から覆された。開発・保守予算が極限まで削られた時点で、防衛網の崩壊は構造的に決定づけられていたと言える。持続的な投資がなければ、基本的なセキュリティパッチの適用サイクルすら滞る。その結果、外郭ポータルは陳腐化したコードを動かし続け、集中ログ監査や振る舞い検知ツールも配備されないまま無防備に放置されていた。
周辺システムの陥落が鳴らす最大の警鐘
データが持ち去られた後、組織ができることは泥縄式の事後対応に過ぎない。予算の優先順位をインフラの抜本的堅牢化へと転換しない限り、同様の構造的敗北は何度でも繰り返される。周辺システムの陥落は、単にIT近代化の遅れを示すだけでなく、組織が保有するデータ資産の機微度を評価する際に致命的な死角を抱えていたことを如実に物語っている。
攻撃者は常に最も抵抗の少ない脆弱な箇所を狙う。外郭ポータルから中核データプールへの暗黙的な信頼ルートが残されている限り、内部の物理的分離やアクセス制御は机上の空論に過ぎない。履歴書を受け取るだけの外部Webページから、5,000人の連邦捜査官の自宅住所が易々と犯罪組織へ流出してしまう現実を前に、旧来の境界型セキュリティモデルは完全に破綻した。FBIが今直面している惨状は、連邦政府のITインフラ全体が長年にわたって積み上げてきた巨額の「技術的負債」そのものなのである。
参考リンク:
- 404 Media 報道
- Hacker News ディスカッション (item?id=49805278)