En octubre de 2026, el ingeniero de software Harrison Page miró su móvil al recibir una notificación de apertura del garaje. Justo en el centro del aviso apareció un anuncio publicitario comercial. Durante años había tolerado banners dentro de la app con tal de recibir alertas en tiempo real. Pero en el instante en que los anuncios invadieron el canal crítico de notificaciones de seguridad, la utilidad fundamental del dispositivo quedó destruida.
La puerta del garaje constituye una barrera crítica en la seguridad física de cualquier vivienda. Un motor tradicional suspendido en el techo es pura mecánica: recibe corriente para subir y corta la alimentación para bajar y bloquearse. Sin embargo, al quedar atado a la nube del fabricante, este equipo comprado en propiedad se transformó en una valla publicitaria remota. El propietario pagó por el hardware, pero el control real quedó en manos de un servidor a miles de kilómetros.
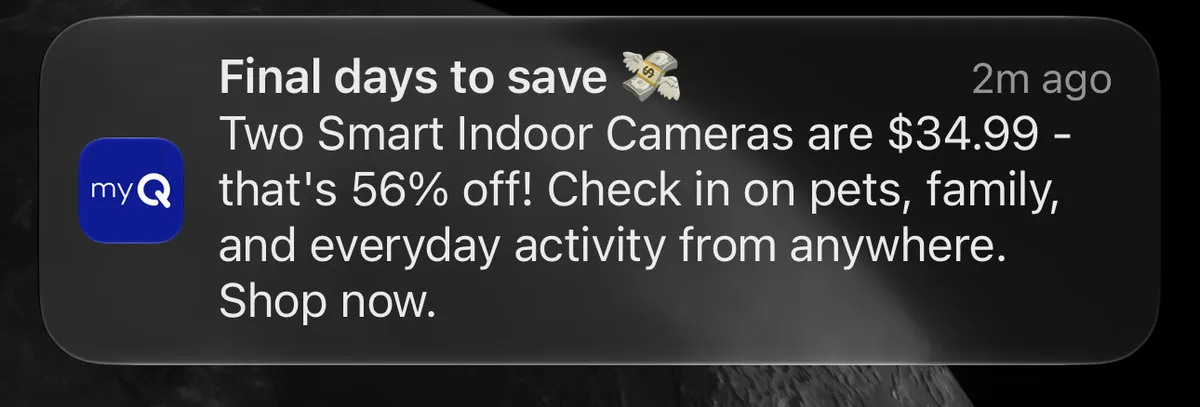 Figura: La app myQ insertando anuncios comerciales en el flujo de notificaciones de apertura y cierre. Fuente: blog.harrison.page
Notificaciones como escaparate: secuestrar la seguridad del usuario
Existe un error común en la domótica: deslumbrarse con paneles vistosos y rutinas complejas. En los accesos perimetrales, sin embargo, el conocimiento remoto del estado es el único requisito indispensable. Si una bombilla inteligente pierde la conexión, siempre se puede accionar el interruptor físico. Pero si el portón del garaje queda abierto en plena noche, toda la familia queda expuesta a un riesgo evidente.
La plataforma myQ de Chamberlain domina gran parte del mercado norteamericano. Sus usuarios toleraban una interfaz recargada y promociones constantes exclusivamente para no perderse las alertas de apertura. Consciente de que nadie se atrevería a desactivar los avisos de seguridad, el fabricante decidió canalizar publicidad directamente a través del sistema de notificaciones. Cuando las alertas críticas se degradan a soporte publicitario, el servicio degenera en un secuestro comercial del usuario.
Las alertas de seguridad deben mantener una alta relación señal-ruido e inmediatez. Contaminarlas con promociones diluye la urgencia: el usuario debe detenerse a discernir si se trata de un aviso real o de publicidad, vacilación que multiplica el error de juicio. Convertir las notificaciones en una palanca de monetización equivale a sacrificar la seguridad física del cliente a cambio de ingresos comerciales.
Primero cortar las API, luego imponer anuncios: de propietarios a inquilinos
La llegada de los anuncios emergentes no fue casualidad, sino el desenlace de un cierre sistemático del ecosistema. A finales de 2023, Chamberlain tomó la agresiva decisión de cortar el acceso a la API de myQ a plataformas de terceros. Sistemas abiertos de automatización doméstica como Home Assistant quedaron desconectados de golpe. La empresa argumentó que la medida buscaba garantizar la estabilidad y reducir la carga en sus servidores.
El coste de esta clausura recayó de inmediato sobre los compradores. Al cortar las integraciones externas se bloqueó cualquier control local, forzando a que todas las órdenes pasaran por la infraestructura centralizada del fabricante. Quienes habían gastado cientos de dólares en un dispositivo físico quedaron degradados a meros arrendatarios de software. Sin un canal local de control, quedaron indefensos ante las promociones impuestas posteriormente.
Los fabricantes de hardware utilizan el bloqueo de firmware para despojar al consumidor de la propiedad real. Un motor de garaje tiene una vida útil de más de veinte años. No obstante, el modelo dependiente de la nube otorga a las empresas la facultad unilateral de degradar la experiencia de uso. Colar anuncios en las notificaciones hoy abre la puerta a exigir suscripciones mensuales mañana para operaciones básicas de apertura.
Recuperar los bornes por 62 dólares: protocolo local sin pasar por la nube
Sustituir un motor en perfecto estado por un modelo no conectado habría supuesto cientos de dólares y horas de instalación. Harrison optó por una solución de ingeniería mucho más limpia: cortar las ataduras de la nube directamente en la capa física del hardware. Gastó unos 62 dólares en una placa microcontroladora de código abierto llamada ratgdo32. Del tamaño de la palma de una mano, no requiere modificar el motor y se conecta mediante tres simples cables a los bornes de conexión originales.
La clave de ratgdo32 reside en haber aplicado ingeniería inversa al protocolo propietario Security+ 2.0 de LiftMaster. Los apaños tradicionales solían limitarse a simular pulsadores de contacto seco, incapaces de conocer el estado real del recorrido o las obstrucciones. ratgdo32, en cambio, se comunica directamente con el microcontrolador del motor a través de la línea física de señal, interpretando si la puerta está abierta, cerrando o bloqueada. Al tender este puente directamente sobre los bornes, todas las órdenes de control quedan confinadas dentro de la red local.
Tras la instalación, el router doméstico asignó las direcciones IP fijas 192.168.0.192 y 192.168.0.245 a ambas placas. Equipadas con el firmware ESPHome, se integraron sin fisuras en Apple HomeKit, permitiendo el control por voz mediante Siri. Las peticiones que antes viajaban a servidores remotos se redujeron a paquetes locales de apenas unos milisegundos. La respuesta del mecanismo se volvió instantánea y, lo más importante, no se transmite ni un solo byte a la nube del fabricante.
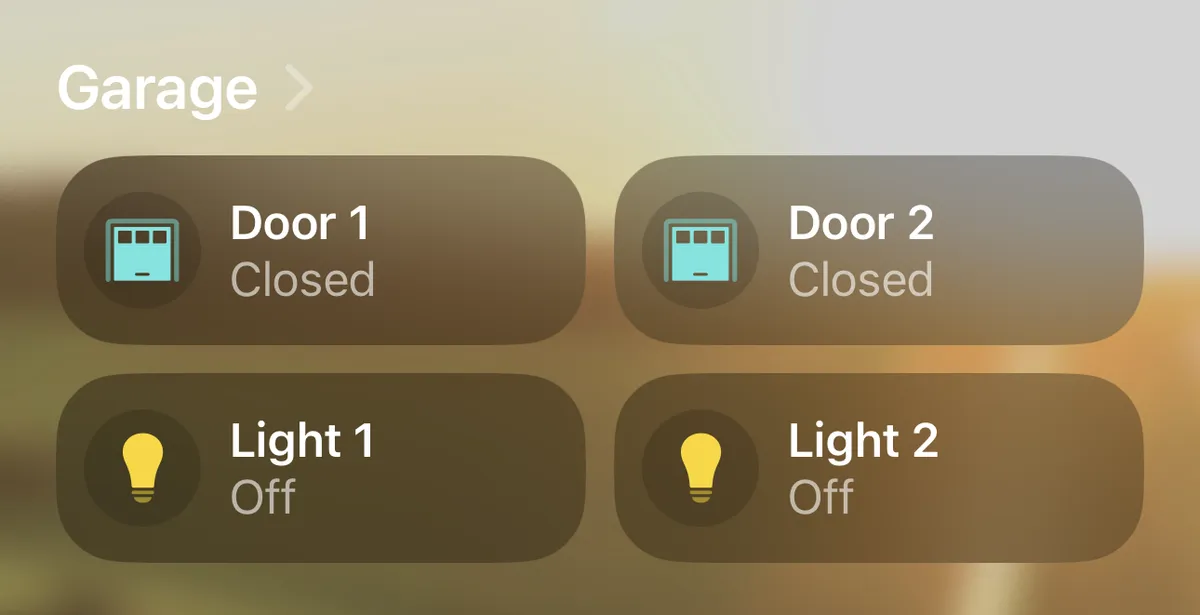 Figura: Panel de control local del garaje integrado en HomeKit a través de ratgdo32. Fuente: blog.harrison.page
Del interruptor de mercurio a los scripts locales: alertas que identifican quién abre
Tomar el control de los bornes era solo el punto de partida; el objetivo prioritario era reconstruir un sistema de notificaciones sin conexión fiable. En el diseño del software, Harrison se inspiró en una solución que su padre había construido décadas atrás: un interruptor de mercurio montado en el portón y conectado a una bombilla en el pasillo de la casa. Si la puerta quedaba abierta, el mercurio cerraba el circuito y encendía la luz para avisar a la familia antes de acostarse.
Esa ingeniosa protección física fue adaptada a la monitorización moderna dentro de la red local. Aprovechando el endpoint de estado en formato JSON que ofrece la placa, Harrison desarrolló un script llamado garage-watch. Mediante una tarea cron, el sistema comprueba el estado de las puertas cada 10 minutos entre las 21:00 y las 05:00. Si detecta una apertura anómala, envía una alerta instantánea a Slack, recreando digitalmente la bombilla del pasillo de su infancia.
Para garantizar la estabilidad del acceso remoto sin abrir puertos inseguros en el router, ambas placas se conectaron mediante una malla de Tailscale. Al configurar el enrutamiento de subred en el router para esas IP, un script externo puede monitorizar la salud de las placas mediante la ruta /healthcheck. En esta arquitectura autogestionada, el sistema local accedió a datos que la nube corporativa jamás proporcionó: al decodificar el identificador del mando a distancia en las tramas Security+ 2.0, las notificaciones mostraron por primera vez con exactitud qué miembro de la familia accionó la puerta.
Durante el desarrollo de esta configuración, Harrison envió una pequeña mejora al repositorio abierto del proyecto. El mantenedor la aceptó de inmediato con este mensaje: “Simple and useful. Happy to merge this. Thank you.” La agilidad y transparencia de la colaboración comunitaria contrastan de forma radical con los muros erigidos por el software privativo. La tecnología debe servir al bienestar doméstico, no a vigilar y explotar al consumidor que ya ha pagado por su equipo.
Dejar de ser inquilinos de la nube: recuperar la soberanía física
La trayectoria de Chamberlain y myQ refleja el síntoma que arrastra el internet de las cosas de consumo: captar clientes con servicios en la nube gratuitos para, poco después, clausurar las API y cerrar el ecosistema. Una vez saturada la venta de hardware, cada apertura cotidiana de una puerta se convierte en un impacto publicitario para el balance financiero. Bienes de consumo duraderos comprados en propiedad terminan degradados a pantallas de alquiler.
La modificación de 62 dólares proporciona una valiosa lección de ingeniería. Resistirse al secuestro de la nube sobre la propiedad física no exige desmontar motores pesados del techo. Mientras los terminales físicos sean accesibles, intercalar una placa de código abierto en la capa de protocolo basta para liberarse de la tutela externa. La alternativa local responde antes, retiene la información en la red doméstica y supera con creces la experiencia de fábrica.
El perímetro de seguridad de un hogar inteligente debe limitarse a las paredes de la propia casa. Las señales eléctricas que abren una puerta no tienen por qué recorrer medio planeta para validar una orden. Gastar 62 dólares devolvió una experiencia de uso limpia, pero sobre todo restituyó un derecho de propiedad fundamental. Cuando se reconectan los cables de datos a la red local, ese portón de acero de cientos de kilos vuelve a pertenecer, por fin, a quien lo compró.
Enlaces de referencia:
- Artículo técnico en blog.harrison.page
- Debate en la comunidad de Hacker News
- Proyecto de firmware abierto ratgdo