En octobre 2026, l’ingénieur logiciel Harrison Page consulte son smartphone à la réception d’une notification d’ouverture de son garage. En plein milieu du message apparaît une publicité commerciale. Jusqu’alors, il tolérait les bannières dans l’application mobile pour conserver les alertes instantanées. Mais lorsque les réclames s’immiscent au cœur même des notifications de sécurité, l’utilité première de l’équipement connecté s’effondre.
La porte de garage représente l’une des barrières physiques fondamentales du domicile. Un moteur classique n’est qu’un mécanisme suspendu au plafond : sous tension pour s’ouvrir, hors tension pour se verrouiller. Pourtant, une fois relié au cloud du constructeur, cet équipement acheté au prix fort s’est transformé en panneau d’affichage publicitaire distant. C’est le foyer qui a financé le matériel, mais c’est un serveur situé à des milliers de kilomètres qui en dicte les règles.
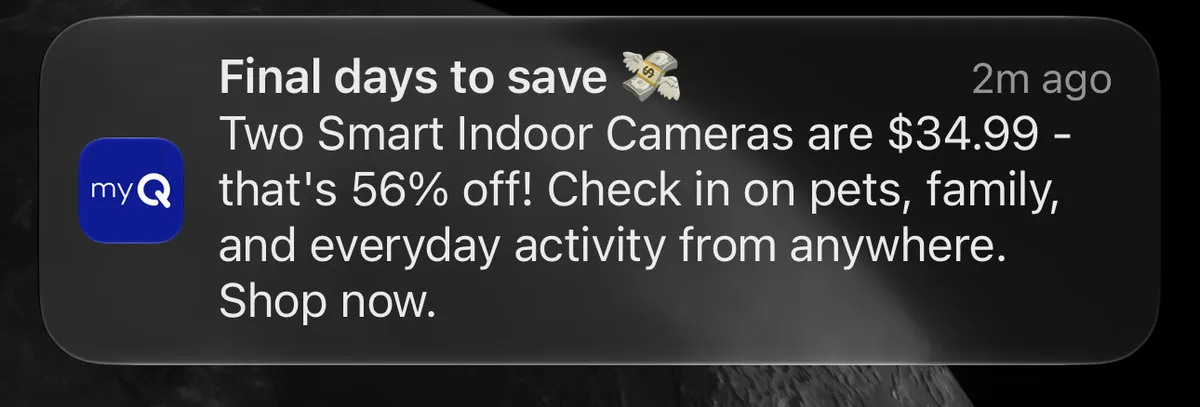 Figure : L’application myQ insérant des annonces commerciales dans le flux des notifications d’ouverture et de fermeture. Source : blog.harrison.page
Les alertes détournées en régie pub : la sécurité prise en otage
La domotique souffre d’un malentendu tenace : beaucoup se laissent séduire par des interfaces chatoyantes et des automatisations superflues. Pourtant, pour les accès extérieurs d’un domicile, la surveillance d’état à distance constitue l’unique impératif. Si une ampoule connectée perd sa connexion, l’interrupteur mural reste fonctionnel ; si une porte de garage reste grande ouverte au milieu de la nuit, le foyer court un danger physique immédiat.
Le système myQ du groupe Chamberlain domine le marché nord-américain. Les utilisateurs ont supporté des interfaces alambiquées et des sollicitations commerciales dans le seul but de recevoir des alertes fiables. Sachant parfaitement que les clients n’oseraient pas désactiver ces alertes, le fabricant a fait le choix délibéré d’injecter des annonces au sein même des notifications push du système. Dès lors qu’une alerte de sécurité sert de support publicitaire, le service dégénère en un dispositif de capture de l’attention.
La valeur d’une alerte de sécurité repose sur un rapport signal/bruit élevé et une réactivité absolue. Y mêler de la réclame affaiblit immédiatement le sentiment d’urgence : l’utilisateur doit d’abord vérifier s’il s’agit d’une menace ou d’un spam, et cette hésitation augmente le risque d’erreur de jugement. Monétiser le canal des alertes revient à échanger la sécurité physique des usagers contre des revenus publicitaires.
Bloquer les API avant d’imposer la pub : transformer l’acheteur en locataire
L’apparition de ces notifications publicitaires ne doit rien au hasard : elle marque l’aboutissement d’un verrouillage d’écosystème méthodique. Fin 2023, Chamberlain a coupé brutalement les accès tiers à l’API de myQ. Des plateformes d’automatisation ouvertes comme Home Assistant ont été immédiatement neutralisées. Le constructeur a justifié cette mesure par la stabilité du service et l’allègement de la charge serveur.
Mais ce sont les propriétaires qui en ont payé le prix. La fermeture des interfaces a mis fin aux intégrations directes, obligeant chaque instruction à transiter par les serveurs du constructeur. Les clients ayant déboursé des centaines de dollars pour un moteur physique ont été rétrogradés au rang de locataires logiciels. Privés de contrôle local, ils se sont retrouvés démunis face aux bandeaux publicitaires imposés par la suite.
Les constructeurs s’appuient sur le verrouillage logiciel pour dépouiller les usagers de leur droit de propriété. Un moteur de garage dispose d’une durée de vie de vingt ans. La dépendance au cloud confère aux fabricants le pouvoir unilatéral d’en altérer le fonctionnement. Après l’insertion de publicités dans les alertes quotidiennes, rien n’empêchera demain de transformer l’ouverture de base en un abonnement mensuel obligatoire.
Reprendre les bornes physiques pour 62 dollars : un protocole local sans passerelle externe
Remplacer une motorisation fonctionnelle par un modèle non connecté aurait coûté plusieurs centaines de dollars et des heures de travaux. Harrison a privilégié une démarche d’ingénierie bien plus élégante : rompre la chaîne du cloud directement au niveau matériel. Pour environ 62 dollars, il a fait l’acquisition d’une carte microcontrôleur open source nommée ratgdo32. Ce circuit compact se raccorde aux borniers d’origine de l’ouvre-porte à l’aide de trois simples fils, sans la moindre modification du moteur.
La prouesse de ratgdo32 tient à la rétro-ingénierie du protocole propriétaire Security+ 2.0 de LiftMaster. La plupart des bricolages antérieurs simulaient de simples contacts secs, sans possibilité de connaître la position précise de la porte ou ses défauts. La carte ratgdo32 dialogue directement avec le microcontrôleur du moteur sur la ligne de signal physique et décode avec exactitude l’ouverture, la fermeture ou la présence d’obstacles. Grâce à cette passerelle matérielle, tous les paquets de commande restent confinés au réseau local.
Une fois l’installation terminée, le routeur domestique a attribué les adresses IP statiques 192.168.0.192 et 192.168.0.245 aux deux modules. Animés par le micrologiciel ESPHome, les circuits ont été intégrés à Apple HomeKit avec prise en charge vocale via Siri. Les requêtes qui traversaient auparavant des serveurs distants ont été ramenées à des paquets locaux de quelques millisecondes. La réactivité est devenue instantanée, sans qu’aucun octet ne parte vers le cloud de la marque.
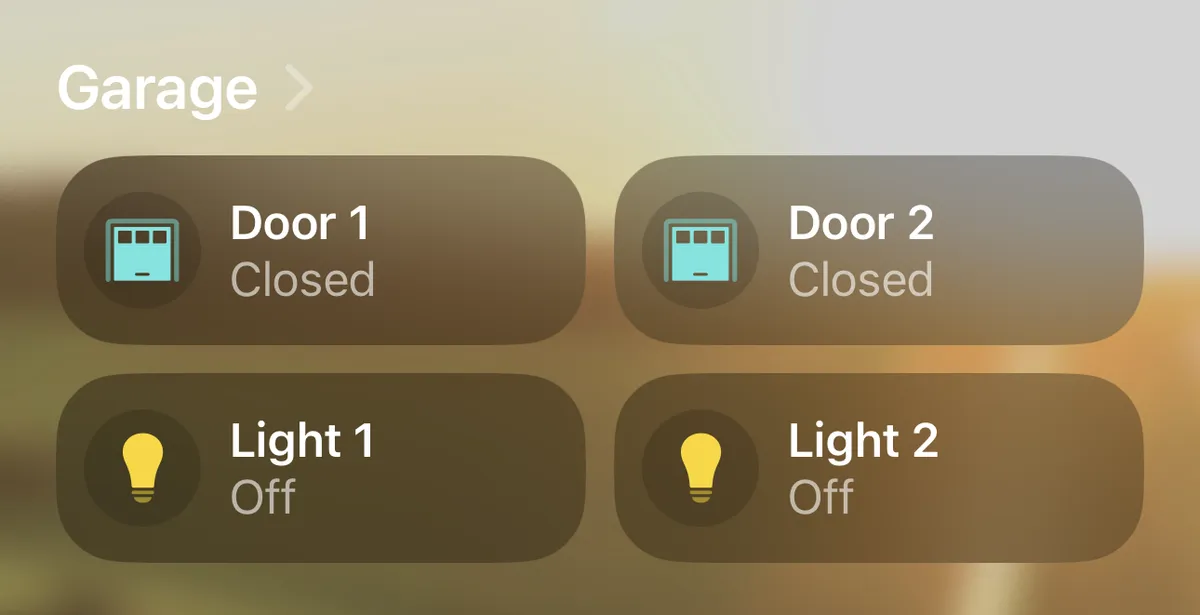 Figure : Interface locale de contrôle de porte de garage intégrée à HomeKit via ratgdo32. Source : blog.harrison.page
De l’interrupteur au mercure au script réseau : des alertes qui identifient l’usager
Prendre le contrôle des bornes n’était qu’un préalable : concevoir un système d’alerte hors ligne infaillible constituait le véritable objectif. Dans son architecture logicielle, Harrison s’est remémoré une astuce de son père : plusieurs décennies auparavant, celui-ci avait fixé un interrupteur au mercure sur la porte du garage, relié à une ampoule dans le couloir. Si la porte restait entrouverte, le mercure fermait le circuit et allumait la lampe, avertissant la famille avant la nuit.
Cette sécurité mécanique simple a été repensée sous forme de logique de surveillance réseau. En exploitant l’interface JSON intégrée à la carte, Harrison a programmé un script de surveillance intitulé garage-watch. Grâce à une tâche cron, le système interroge l’état du portail toutes les dix minutes entre 21h00 et 05h00. En cas d’ouverture imprévue, le script envoie une alerte Slack immédiate, ressuscitant numériquement l’ampoule du couloir de son enfance.
Pour assurer un accès distant sécurisé sans ouverture de port exposée, les deux modules ont rejoint un maillage Tailscale. Le routeur assurant le routage de sous-réseau vers ces adresses IP, un script externe peut interroger en permanence le point de terminaison /healthcheck. Dans cette architecture autonome, le système local a pu extraire des données que le cloud du fabricant n’avait jamais divulguées : en décodant l’identifiant de la télécommande dans les trames Security+ 2.0, les notifications ont enfin indiqué précisément quelle personne de la famille actionnait la porte.
Durant l’ajustement du système, Harrison a soumis un correctif d’optimisation au projet open source. Le mainteneur l’a rapidement fusionné en répondant : « Simple and useful. Happy to merge this. Thank you. » L’agilité et l’ouverture de la communauté du libre tranchent singulièrement avec les restrictions dressées par les logiciels commerciaux. La technologie doit faciliter le quotidien, non surveiller et exploiter ceux qui ont acquis le matériel.
Cesser d’être locataire du cloud : souder soi-même sa souveraineté physique
La trajectoire suivie par Chamberlain et myQ met en lumière les dérives de l’IoT grand public : attirer les usagers avec un cloud gratuit pour ensuite fermer les interfaces et verrouiller l’écosystème. Dès que les ventes de matériel plafonnent, chaque ouverture de porte est transformée en affichage publicitaire sur les bilans financiers. Des biens d’équipement durables achetés à prix d’or se muent en terminaux d’affichage captifs.
Cette modification à 62 dollars offre une démonstration d’ingénierie particulièrement inspirante. Pour contrer l’accaparement de la propriété matérielle par le cloud, nul besoin de décrocher de lourds moteurs du plafond. Tant que les bornes physiques restent accessibles, l’insertion d’une carte open source sur la couche protocolaire permet d’échapper au carcan du constructeur. La solution locale gagne en réactivité, protège la vie privée et surpasse l’expérience d’origine.
Le périmètre de sécurité d’un logement doit demeurer à l’intérieur de ses murs. Les signaux électriques commandant une porte de garage n’ont aucune raison de parcourir la planète entière pour obtenir une autorisation. En investissant 62 dollars, Harrison n’a pas seulement retrouvé un fonctionnement fluide et sans publicité : il a restauré un droit de propriété inaliénable. Quand on reconnecte soi-même les câbles de données à son réseau local, cette lourde porte d’acier redevient enfin la propriété exclusive du foyer.
Liens de référence :
- Article technique sur blog.harrison.page
- Discussions sur Hacker News
- Projet de micrologiciel open source ratgdo